
Investigadores de Forever Security demuestran que una extensión aparentemente convencional podía alcanzar funciones privilegiadas de cinco asistentes de IA integrados en navegadores Chromium, con acceso potencial a archivos, capturas, cámara, micrófono y acciones automatizadas.
Una única extensión maliciosa podía convertir el propio asistente de inteligencia artificial del navegador en una herramienta contra su usuario.

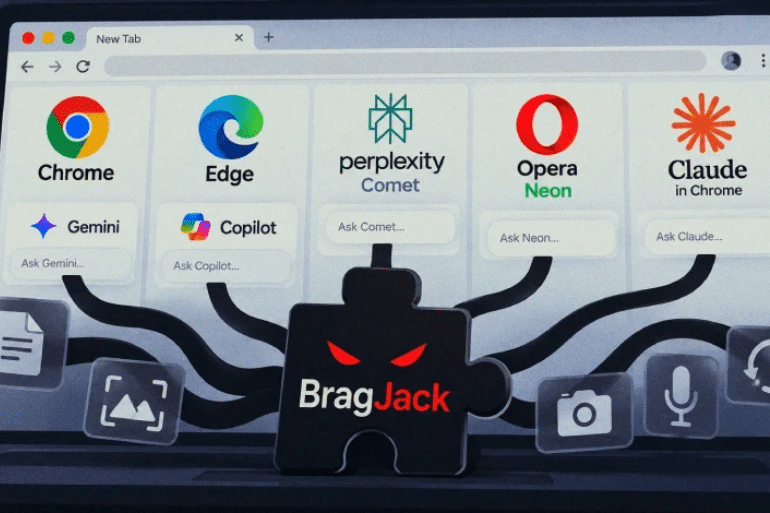
Investigadores de Forever Security han presentado una investigación bautizada como BragJack en la que consiguieron comprometer las funciones de IA de cinco productos basados en Chromium: Gemini Live en Chrome, Perplexity Comet, Microsoft Edge, Opera Neon y Claude in Chrome.
El alcance variaba dependiendo del producto. En los escenarios más graves, la técnica permitió a los investigadores leer archivos locales, obtener capturas de pantalla, acceder al historial, controlar agentes capaces de actuar en páginas web e incluso activar cámara y micrófono.
Pero existe una precisión esencial: no se ha documentado públicamente una campaña real utilizando BragJack contra usuarios. Las pruebas fueron demostraciones controladas de seguridad y exigían que el atacante hubiera conseguido previamente que una extensión bajo su control estuviera instalada en el navegador.
BragJack pone el foco en un nuevo riesgo de los navegadores con IA
La investigación fue publicada el 16 de septiembre de 2026 por el investigador Gal Weizman, de Forever Security.
Su tesis es especialmente relevante en un momento en el que los navegadores están dejando de ser simples herramientas para visualizar páginas web.
Los nuevos sistemas incorporan agentes capaces de:
- interpretar el contenido visible;
- abrir páginas;
- completar acciones;
- acceder a archivos;
- tomar capturas;
- interactuar con formularios;
- utilizar determinados recursos del dispositivo.
Esa capacidad convierte al agente de IA en una pieza mucho más poderosa que un chatbot convencional.
Y precisamente ahí aparece el problema descubierto por Forever Security.
Una extensión normal debería tener capacidad para modificar páginas web, pero no para ordenar directamente acciones privilegiadas al núcleo del navegador.
BragJack encontró una manera indirecta de cruzar esa frontera.
La clave estaba en las páginas que el propio navegador consideraba de confianza
La arquitectura de los cinco productos tenía un patrón común.
El agente de IA disponía de una parte privilegiada dentro del navegador —lo que Forever Security describe de manera simplificada como el “cuerpo”— mientras el razonamiento del modelo se ejecutaba en los servidores del proveedor, actuando como su “cerebro”.
Para conectar ambas piezas, el navegador confiaba en determinadas páginas web asociadas al fabricante.
Por ejemplo:
Chrome confiaba en componentes vinculados con Gemini.
Comet utilizaba dominios de Perplexity.
Edge permitía determinadas interacciones desde páginas controladas por Microsoft.
Opera Neon dependía de dominios de Opera.
Claude in Chrome utilizaba páginas asociadas a Claude para comunicarse con la extensión.
La extensión atacante no necesitaba atacar directamente el componente privilegiado.
Podía intentar apoderarse del canal web que ese componente ya consideraba legítimo.
No era un jailbreak del modelo ni una simple prompt injection
Una de las particularidades de BragJack es que los investigadores aseguran que no necesitaron convencer al modelo de IA para saltarse sus restricciones.
No se trataba principalmente de engañar al asistente con instrucciones ocultas.
El problema estaba en quién podía hablarle al agente a través de un canal considerado de confianza.
Forever Security explica que la extensión podía manipular contenido web y tráfico del navegador mediante capacidades comunes de las extensiones de Chromium y posteriormente utilizar esas páginas legítimas para enviar instrucciones a la IA.
El principio es preocupante porque altera la jerarquía de privilegios.
Una extensión con permisos relativamente convencionales terminaba interactuando indirectamente con un agente que poseía capacidades mucho más sensibles.
Una misma extensión servía contra los cinco productos
Forever Security construyó una única extensión de prueba para demostrar el concepto.
La extensión utilizaba un manifiesto de Chromium Manifest V3 y capacidades como declarativeNetRequest, utilizadas legítimamente por extensiones para modificar determinados aspectos del tráfico web.
Los investigadores modificaban después las reglas específicas dependiendo del navegador atacado.
Eso permitió utilizar la misma base contra:
Google Chrome con Gemini Live
Perplexity Comet
Microsoft Edge
Opera Neon
Claude in Chrome
La existencia de un patrón reproducible en cinco productos diferentes es precisamente lo que llevó al equipo a presentar BragJack como un problema más amplio de diseño en la integración entre extensiones y agentes de IA.
Chrome: archivos locales, cámara, micrófono y capturas
El caso de Chrome era uno de los de mayor impacto.
Forever Security demostró que la técnica podía proporcionar acceso a:
archivos locales,
capturas de pantalla,
información del perfil del navegador,
cámara,
micrófono.
La vulnerabilidad de Chrome sí recibió un identificador oficial:
CVE-2026-0628.
Según las referencias públicas citadas por los investigadores, Google corrigió este problema en Chrome 143.0.7499.192.
Forever Security recibió una recompensa de 7000 dólares por el hallazgo relacionado con Chrome.
GlicJack fue el antecedente directo de BragJack
La parte correspondiente a Chrome no era completamente nueva.
Weizman ya había presentado anteriormente la técnica bajo el nombre GlicJack.
BragJack amplía esa idea y demuestra que el mismo concepto fundamental podía trasladarse a otros navegadores y asistentes basados en Chromium.
El problema de fondo es el mismo: una extensión con un conjunto relativamente habitual de permisos puede manipular una página que el asistente considera legítima y utilizarla para introducir instrucciones.
La diferencia es que la investigación más reciente extiende la superficie de ataque a cinco ecosistemas diferentes.
Comet fue el caso con mayor capacidad de ataque
Para Forever Security, Perplexity Comet ofrecía el escenario de mayor impacto.
Comet ha sido concebido desde el principio como un navegador fuertemente integrado con un agente de inteligencia artificial.
Esa arquitectura proporciona al agente amplios poderes para actuar en nombre del usuario.
En la demostración de BragJack, el compromiso de Comet permitió:
- leer archivos locales;
- consultar el historial de navegación;
- filtrar información del perfil;
- realizar capturas de pantalla;
- controlar al agente para ejecutar acciones.
El problema no consistía en que Comet concediera directamente esos privilegios a cualquier extensión.
La investigación encontró una vía para utilizar una página de Perplexity como intermediaria entre la extensión y el agente.
Un dominio de pruebas de Perplexity abrió la puerta
Perplexity había introducido protecciones para impedir que extensiones se ejecutaran libremente sobre determinadas páginas sensibles.
Sin embargo, Forever Security encontró un dominio de pruebas:
testing.perplexity.com
que no tenía el mismo nivel de bloqueo.
Los investigadores utilizaron esa diferencia para interactuar con el agente y enviarle instrucciones.
El caso ilustra otro problema frecuente de seguridad: no basta con proteger el dominio principal si existen entornos secundarios, páginas promocionales o infraestructuras de pruebas con privilegios similares.
Forever Security afirma que recibió 7000 dólares por el hallazgo relacionado con Comet.
Edge necesitó combinar dos debilidades diferentes
El ataque contra Microsoft Edge fue más complejo.
Microsoft había implementado controles que dificultaban el método utilizado contra otros productos.
Forever Security terminó combinando dos debilidades.
Una estaba relacionada con una página promocional de Microsoft utilizada para demostrar las capacidades del agente de Edge.
Esa página podía enviar consultas directamente al asistente mediante una función privilegiada.
La segunda pieza consistía en una condición de carrera, un tipo de fallo en el que el resultado depende del momento exacto en que se ejecutan determinadas operaciones.
Los investigadores aprovecharon esa ventana temporal para modificar el estado del agente entre sus modos de razonamiento y acción.
El resultado era que una instrucción introducida por el atacante podía terminar ejecutándose con capacidades activas.
Microsoft asignó CVE-2026-55945 al fallo
El problema de Edge recibió el identificador:
CVE-2026-55945.
La vulnerabilidad fue considerada de menor gravedad que la de Chrome y obtuvo una puntuación CVSS 4,2.
Microsoft corrigió el problema en Edge 150.0.4078.48, publicado el 2 de julio de 2026, según la información recopilada en torno a la investigación.
Forever Security señala que recibió 5000 dólares en recompensas, repartidos entre dos hallazgos vinculados al escenario de Edge.
Opera Neon resultó sorprendentemente sencillo de comprometer
El caso de Opera Neon fue mucho más directo.
Según Forever Security, el agente aceptaba comunicaciones procedentes de opera.com, pero Opera no impedía adecuadamente que otras extensiones ejecutaran código en ese dominio.
Eso permitía utilizar una extensión para enviar instrucciones hacia el agente.
Los investigadores describen este escenario como uno de los más sencillos de explotar durante sus pruebas.
El impacto incluía la posibilidad de controlar el agente, aunque no las capacidades de lectura de archivos locales o activación de cámara que consiguieron demostrar en Chrome y Comet.
Forever Security afirma que Opera detectó el problema de manera independiente aproximadamente durante el mismo periodo, aunque terminó pagando una recompensa de 900 dólares por el informe.
Claude in Chrome era diferente porque no es un navegador
El quinto producto presenta una diferencia fundamental.
Claude in Chrome es una extensión, no un navegador independiente.
Forever Security reconoce expresamente que eso reduce la gravedad comparativa del hallazgo.
Aquí, una extensión maliciosa estaba esencialmente aprovechándose de otra extensión instalada en el mismo navegador.
Aun así, Claude in Chrome tenía una página capaz de enviar prompts especiales al panel lateral del asistente.
La investigación demostró que otra extensión podía manipular ese canal y enviar órdenes arbitrarias.
Anthropic clasificó el informe como de gravedad media y pagó una recompensa de 600 dólares, según Forever Security.
Qué podía hacer cada ataque
El impacto no fue idéntico en todos los productos.
Según la tabla publicada por Forever Security:
| Capacidad demostrada | Chrome | Comet | Edge | Opera Neon | Claude in Chrome |
|---|---|---|---|---|---|
| Leer archivos locales | Sí | Sí | No | No | No |
| Cámara y micrófono | Sí | No | No | No | No |
| Controlar el agente | No | Sí | Sí | Sí | Sí |
| Filtrar perfil del navegador | Sí | Sí | No | No | No |
| Obtener historial | No | Sí | No | No | No |
| Realizar capturas | Sí | Sí | No | No | No |
| CVE asignado | CVE-2026-0628 | No | CVE-2026-55945 | No | No |
Los resultados corresponden a las demostraciones realizadas por los investigadores, no necesariamente al estado actual de las versiones más recientes de esos productos.
«Cero clics» no significa que el ataque aparezca de la nada
Forever Security marca los cinco escenarios como ataques que no requieren clics adicionales durante la explotación.
Esa expresión puede resultar engañosa si se interpreta sin contexto.
El atacante necesitaba previamente que su extensión estuviera instalada en el navegador de la víctima.
Una vez instalada y activa, la cadena demostrada por los investigadores podía desarrollarse sin que el usuario tuviera que pulsar nuevamente un botón o aprobar cada acción.
Por tanto, el punto crítico sigue siendo la instalación de la extensión.
No se trata de una vulnerabilidad que permita a cualquier página web controlar automáticamente la IA de un navegador limpio.
Más de 20 000 dólares en recompensas
Forever Security afirma que la investigación generó alrededor de 20 000 dólares en recompensas de los fabricantes.
Sin embargo, existe una pequeña discrepancia matemática en sus propios datos.
La tabla individual publicada por la compañía enumera:
7000 dólares de Google,
7000 dólares de Perplexity,
5000 dólares de Microsoft,
900 dólares de Opera,
600 dólares de Anthropic.
La suma asciende a 20 500 dólares, aunque Forever Security habla en otros apartados de aproximadamente 20 000.
La diferencia es menor, pero resulta relevante mantenerla clara al reproducir las cifras.
Chrome y Edge tienen versiones corregidas conocidas
Para los dos problemas con CVE existe una referencia concreta de actualización.
En Chrome:
143.0.7499.192 o posterior para el fallo asociado a CVE-2026-0628.
En Edge:
150.0.4078.48 o posterior para CVE-2026-55945.
Naturalmente, al tratarse de versiones publicadas hace meses, la recomendación actual no es instalar precisamente esas compilaciones antiguas, sino utilizar la versión estable y compatible más reciente disponible.
Comet, Opera Neon y Claude no tienen CVE asociados a BragJack
Los otros tres hallazgos no aparecen acompañados de un identificador CVE en la investigación publicada.
Eso afecta a:
Perplexity Comet,
Opera Neon,
Claude in Chrome.
Forever Security afirma que los respectivos fabricantes aceptaron los informes y pagaron recompensas.
Sin embargo, la publicación no proporciona una matriz completa de versiones vulnerables y versiones corregidas equivalente a la disponible para Chrome y Edge.
Por ese motivo, los usuarios de estos productos deberían mantenerlos actualizados a sus versiones más recientes y revisar especialmente las extensiones instaladas.
No existen pruebas públicas de explotación real
Este punto resulta fundamental.
A fecha de 17 de septiembre de 2026, la información pública disponible describe BragJack como una investigación de seguridad y una serie de pruebas de concepto.
No existen evidencias públicas en las fuentes consultadas de que las cinco cadenas hayan sido empleadas en campañas reales contra usuarios.
Eso diferencia BragJack de vulnerabilidades para las que CISA u otros organismos han confirmado explotación activa.
La ausencia de ataques conocidos no elimina la importancia de la investigación, pero sí impide presentar el escenario como una intrusión masiva ya en marcha.
El verdadero problema es la nueva cantidad de poder que acumula el navegador
La investigación plantea una cuestión más profunda que los cinco fallos individuales.
Durante años, los navegadores han trabajado para limitar cuidadosamente lo que puede hacer una extensión.
Una extensión puede modificar una página porque el usuario le ha concedido permisos, pero eso no significa que deba tener acceso al sistema operativo, a archivos privados o a componentes privilegiados del navegador.
La introducción de agentes de IA capaces de actuar modifica ese equilibrio.
El navegador incorpora ahora un sistema que puede disponer de poderes que antes estaban mucho más fragmentados.
Puede leer contexto.
Puede interpretar órdenes.
Puede pulsar.
Puede escribir.
Puede abrir recursos.
En determinados productos puede interactuar con archivos o ejecutar acciones en nombre del usuario.
BragJack demuestra que comprometer la vía de comunicación hacia ese agente puede ser casi tan importante como comprometer directamente el navegador.
La extensión se convierte en el caballo de Troya perfecto
Las extensiones llevan años siendo una superficie sensible de seguridad.
El problema con los navegadores impulsados por inteligencia artificial es que el premio para un atacante puede ser ahora mucho mayor.
Una extensión tradicional maliciosa necesita implementar directamente muchas de sus capacidades.
Con un agente potente integrado en el navegador, existe otra posibilidad: hacer que sea el propio asistente legítimo quien ejecute determinadas acciones.
El software de IA ya tiene acceso a funciones que necesita para cumplir las órdenes del usuario.
La pregunta de seguridad pasa a ser entonces:
¿quién puede convencer al navegador de que una orden procede realmente del usuario o de una fuente legítima?
Eso es exactamente lo que BragJack pone sobre la mesa.
Cómo reducir el riesgo
Para un usuario convencional, la medida más importante sigue siendo bastante menos futurista que la vulnerabilidad:
tener cuidado con las extensiones instaladas.
Conviene mantener Chrome, Edge, Comet, Opera Neon y Claude in Chrome completamente actualizados, eliminar extensiones que ya no se utilicen y revisar especialmente aquellas que soliciten permisos amplios para modificar páginas o tráfico web.
En entornos empresariales, el riesgo adquiere otra dimensión.
Los administradores pueden limitar las extensiones autorizadas mediante políticas corporativas, utilizar listas de permitidos y bloquear instalaciones no aprobadas.
Ese control puede resultar particularmente importante en equipos donde el navegador con IA tiene acceso a correo electrónico, aplicaciones corporativas, CRM, almacenamiento, documentos sensibles o herramientas internas.
BragJack anticipa una nueva batalla en seguridad informática
Forever Security no descubrió únicamente cinco vulnerabilidades independientes.
La investigación expone una tensión arquitectónica que probablemente acompañará a la próxima generación de navegadores.
Para ser realmente útiles, los agentes de inteligencia artificial necesitan más contexto y más capacidad de acción.
Pero cada nuevo privilegio aumenta también las consecuencias de comprometerlos.
La industria ha pasado décadas reduciendo la capacidad de una página web o una extensión para cruzar determinados límites.
Los agentes de IA vuelven a conectar muchas de esas piezas porque necesitan comprender la pantalla, conocer el contexto y actuar sobre distintas aplicaciones.
El resultado es una nueva superficie de ataque.
BragJack demuestra que una extensión de apariencia convencional podía terminar hablando con componentes mucho más privilegiados de lo que sus permisos sugerían.
No hay constancia pública de una campaña explotándolo masivamente.
Pero la advertencia para fabricantes y usuarios ya está encima de la mesa: cuanto más poder se entrega a un agente de IA dentro del navegador, más crítico resulta proteger quién puede darle órdenes.