
Cisco Talos ha documentado un implante experimental que consulta hasta cuatro modelos de inteligencia artificial para decidir su siguiente acción. Puede intentar robar credenciales, datos de navegadores y monederos de criptomonedas, aunque los investigadores no han visto funcionar de extremo a extremo la configuración pública analizada.
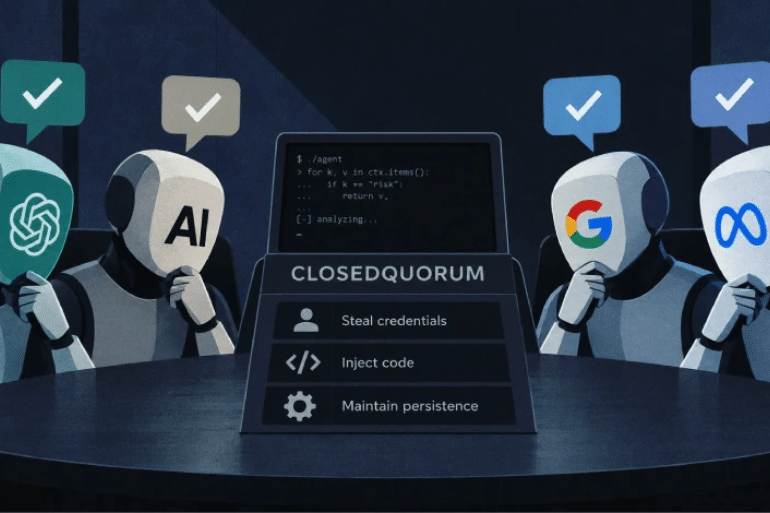
Un nuevo malware para Windows llamado CLOSEDQUORUM introduce una idea inquietante en la evolución del software malicioso: en lugar de depender únicamente de un servidor de mando y control tradicional, está diseñado para consultar hasta cuatro modelos de inteligencia artificial y ejecutar la opción que reciba más votos.

La investigación ha sido publicada por Cisco Talos, que detectó el implante mediante CAIRN, una herramienta de código abierto creada precisamente para identificar malware que integra servicios de IA. Talos sitúa el desarrollo del código al menos en junio de 2026, aunque subraya que no ha observado una campaña operativa completa funcionando de principio a fin.
Hasta cuatro modelos de IA pueden decidir la siguiente acción
La principal singularidad de CLOSEDQUORUM está en su mecanismo de decisión.
Según Talos, el malware puede consultar a DeepSeek, Qwen, Mistral y Google Gemini. Cada servicio recibe información básica del sistema comprometido y una lista cerrada de acciones posibles.
El malware cuenta las respuestas válidas y ejecuta la opción que obtiene más votos.
Eso no convierte a los modelos en “autores” autónomos del ataque en sentido pleno: el atacante ya ha definido previamente qué acciones existen y qué capacidades tiene el implante. La IA decide entre un conjunto limitado de opciones diseñadas de antemano.
Talos lo presenta como un ejemplo temprano de C2 delegado a IA
Tradicionalmente, un malware recibe instrucciones desde una infraestructura de comando y control o C2 administrada por el atacante.
CLOSEDQUORUM intenta cambiar parcialmente ese modelo.
En lugar de esperar una orden humana específica en cada ciclo, el programa consulta a los modelos y les pide seleccionar entre distintas tareas preprogramadas. Según Talos, esto permitiría reducir la intervención directa del operador una vez que el malware estuviera activo.
Los investigadores consideran que, hasta donde conocen, se trata del primer implante de Windows documentado públicamente que delega este tipo de decisión táctica a varios modelos de IA mediante votación.
La versión pública no funciona tal como está
Ese matiz es importante.
Talos no ha observado una infraestructura completa de CLOSEDQUORUM operando en condiciones reales y la muestra pública contiene valores de prueba en elementos necesarios para comunicarse con los servicios externos.
Para funcionar, cada copia requeriría credenciales válidas de acceso a las API de los proveedores de IA y un canal de comunicación externo correctamente configurado.
Por tanto, el hallazgo demuestra una arquitectura y unas capacidades programadas, pero no acredita por sí solo una campaña masiva activa contra usuarios de Windows.
Qué información envía a los modelos
Antes de solicitar una decisión, el malware transmite datos básicos del equipo.
Entre ellos figuran elementos como el nombre del ordenador, la versión de Windows y si el proceso dispone de privilegios administrativos.
Los modelos reciben después una lista predefinida de acciones y deben contestar en un formato concreto.
Si la respuesta no cumple el formato esperado, se descarta. Si ningún modelo entrega una respuesta válida, el programa espera y vuelve a intentarlo posteriormente.
El atacante todavía conserva visibilidad
Aunque la IA participe en la selección de la siguiente acción, el operador no desaparece del proceso.
Talos señala que el malware está preparado para informar al atacante de las decisiones tomadas y de la justificación generada por los modelos mediante un canal externo de mensajería.
También utiliza ese canal para enviar la información robada.
Esto significa que CLOSEDQUORUM no representa un sistema completamente autónomo e independiente, sino una combinación entre automatización, servicios de IA comerciales y supervisión del atacante.
Puede intentar robar credenciales y datos de monederos
Las capacidades programadas son especialmente sensibles.
Talos observó funciones orientadas a obtener credenciales de Windows, contraseñas almacenadas por navegadores y datos vinculados a monederos de criptomonedas.
También incorpora mecanismos para ejecutar código dentro de otros procesos y establecer persistencia en el sistema.
Por motivos de seguridad, no resulta necesario reproducir los procedimientos técnicos concretos utilizados para esas acciones. Lo relevante para los defensores es que el implante combina robo de información, persistencia y manipulación de procesos.
También intenta mantenerse activo tras reinicios
Otra de las capacidades analizadas busca conseguir que el malware vuelva a ejecutarse automáticamente.
Talos detectó varios mecanismos de persistencia integrados en el código, algunos de ellos con nombres que intentan parecer relacionados con componentes normales de Windows Update.
Ese tipo de camuflaje es habitual en malware porque puede hacer que ciertos artefactos pasen desapercibidos durante una revisión superficial.
Los equipos defensivos deben prestar especial atención no a un único indicador aislado, sino a la combinación de persistencia anómala, acceso a credenciales y tráfico hacia múltiples servicios externos.
CLOSEDQUORUM no “inventa” libremente el ataque
Uno de los puntos más importantes para interpretar correctamente el descubrimiento es que los modelos no diseñan desde cero las operaciones del malware.
El programa les presenta un menú cerrado.
Las IA eligen entre varias tareas ya programadas por el desarrollador. Una de ellas ni siquiera tenía una implementación funcional en la versión pública analizada.
Esto sitúa CLOSEDQUORUM en una fase todavía limitada del concepto de malware “agéntico”: la IA participa en la toma de decisiones, pero dentro de un marco muy restringido.
No es el primer malware que utiliza inteligencia artificial
La integración de IA en software malicioso no comienza con este caso.
En 2025 se documentó LAMEHUG, una familia de malware que utilizaba un modelo de lenguaje para generar instrucciones relacionadas con tareas ya definidas por sus operadores.
La diferencia de CLOSEDQUORUM está en el tipo de delegación.
Aquí los modelos no generan simplemente comandos, sino que participan en la selección de qué tarea realizar a continuación.
Ese cambio es pequeño desde el punto de vista técnico, pero importante desde la perspectiva de automatización ofensiva.
Depender de servicios comerciales también introduce debilidades
La arquitectura de CLOSEDQUORUM tiene limitaciones evidentes.
Un malware que depende de servicios de IA externos está sujeto a límites de uso, bloqueos de cuenta, cambios en las API, filtros de seguridad y respuestas impredecibles de los modelos.
También necesita conectividad externa y credenciales válidas.
Esas dependencias ofrecen a los defensores y a los propios proveedores de IA oportunidades para detectar, limitar o bloquear determinados comportamientos.
Talos recomienda detectar comportamientos, no bloquear toda la IA
Cisco Talos advierte de que bloquear directamente dominios de Gemini, Mistral, DeepSeek, Qwen o Discord sería una estrategia demasiado burda.
Muchas aplicaciones legítimas pueden comunicarse con esos servicios.
El patrón sospechoso aparece cuando un proceso que normalmente no debería utilizar inteligencia artificial comienza a contactar con varios proveedores de IA en poco tiempo y, al mismo tiempo, realiza acciones sensibles sobre el sistema.
La correlación es la clave.
Qué señales deberían vigilar los equipos de seguridad
Talos propone centrarse en combinaciones de comportamiento.
Entre las señales relevantes están el tráfico inesperado hacia varios servicios de IA, actividad anómala sobre credenciales, intentos de persistencia, manipulación de procesos y comunicaciones posteriores hacia servicios de mensajería utilizados como canal de salida.
Ninguna de esas señales identifica por sí sola CLOSEDQUORUM.
Pero su aparición conjunta en un mismo proceso o equipo puede justificar una investigación inmediata.
Talos publica herramientas de detección
La compañía ha acompañado el análisis con indicadores destinados a equipos defensivos.
Talos menciona una regla de Snort orientada a detectar determinados patrones de comunicación y una regla YARA pensada principalmente para localizar archivos o muestras relacionadas con este malware.
También ha publicado identificadores criptográficos de varias versiones observadas durante el desarrollo.
Estos indicadores resultan útiles para organizaciones que realicen hunting o análisis forense, aunque Talos insiste en que las detecciones basadas en comportamiento son más resistentes que depender únicamente de firmas estáticas.
CAIRN nace para buscar malware que integra IA
El descubrimiento de CLOSEDQUORUM coincide con la publicación de CAIRN, una herramienta de Cisco Talos diseñada para rastrear muestras de malware con integración de inteligencia artificial.
El objetivo es identificar código que haga referencia a proveedores de IA, API, instrucciones específicas o patrones relacionados con modelos generativos.
La propia existencia de CAIRN refleja una tendencia emergente: los analistas de seguridad ya consideran necesario buscar malware que utilice LLM y servicios de IA como parte de su arquitectura, no únicamente como herramientas auxiliares de los atacantes.
Un experimento limitado, pero con implicaciones importantes
CLOSEDQUORUM todavía parece lejos de representar un malware autónomo capaz de improvisar operaciones complejas sin supervisión.
La versión estudiada tiene limitaciones, dependencias externas y funciones incompletas.
Pero el concepto apunta a una dirección relevante: automatizar decisiones ofensivas utilizando modelos comerciales como una capa de razonamiento entre el atacante y el equipo comprometido.
Si este enfoque evoluciona, podría permitir implantes más adaptativos, capaces de cambiar su comportamiento según el contexto sin requerir una orden humana para cada movimiento.
La IA entra también en la carrera entre atacantes y defensores
El caso demuestra que la inteligencia artificial no solo está transformando herramientas empresariales y de productividad.
También está empezando a aparecer en prototipos de malware y sistemas ofensivos, aunque muchas de estas implementaciones todavía sean rudimentarias.
CLOSEDQUORUM no demuestra que exista ya una nueva generación de malware plenamente autónomo.
Sí demuestra, en cambio, que los desarrolladores maliciosos están experimentando con una idea que hace pocos años pertenecía más al terreno teórico: dejar que varias IA participen directamente en las decisiones operativas de un implante.