
Un investigador ha demostrado que malware ya presente en macOS puede manipular la entrada por voz de Muse y aprovechar los accesos concedidos al agente de IA. El fallo no permite entrar remotamente en un Mac, pero puede amplificar el alcance de una infección previa.
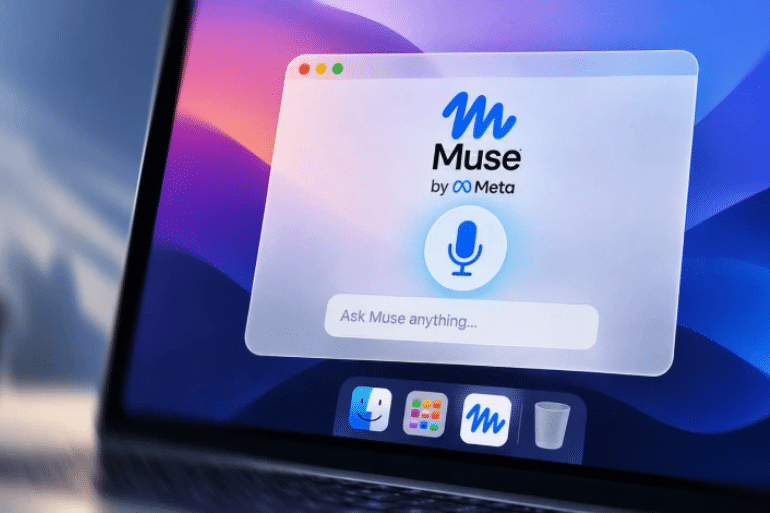
Una vulnerabilidad en la versión para Mac de Meta Muse, el nuevo agente personal de inteligencia artificial de Meta, puede permitir que un programa malicioso que ya se esté ejecutando en el ordenador intercepte dictados, altere instrucciones y aproveche los permisos concedidos al asistente.

La investigación fue publicada por el experto en seguridad de macOS Patrick Wardle, que difundió una prueba de concepto el 21 de septiembre. El punto crítico es que el ataque requiere que el atacante ya pueda ejecutar código con los permisos del usuario conectado, por lo que no constituye por sí mismo una vía para comprometer remotamente un Mac.
El problema está en una configuración oculta de Muse
Wardle identificó una preferencia no documentada en la aplicación de Muse para macOS que determina a qué destino se envía el dictado por voz.
Su prueba de concepto demuestra que un proceso local sin privilegios especiales puede modificar ese comportamiento y desviar el tráfico de dictado hacia un punto controlado por el atacante.
El investigador publicó el código de demostración bajo el nombre “not-a-mused”.
Por razones de seguridad, lo relevante no es el procedimiento técnico concreto, sino su consecuencia: un malware que ya se encuentre dentro del Mac podría utilizar Muse como intermediario para obtener capacidades adicionales.
El ataque no rompe macOS desde fuera
Este matiz es fundamental.
La vulnerabilidad no permite a un atacante desconocido conectarse por Internet y tomar el control de un Mac sin acceso previo.
Para explotar el problema, el atacante debe haber conseguido antes ejecutar software como el usuario local.
Eso reduce el alcance inicial de la vulnerabilidad, pero no elimina el riesgo.
La preocupación está en que Muse puede disponer de accesos mucho más amplios que un programa malicioso convencional.
¿Por qué Muse es un objetivo especialmente sensible?
Meta presenta Muse como un agente capaz de trabajar con archivos, aplicaciones, pestañas del navegador y servicios conectados.
La compañía señala oficialmente que Muse puede conectarse, con autorización del usuario, al correo electrónico, calendario, Instagram y otras aplicaciones, además de ejecutar tareas de varios pasos en segundo plano.
En macOS, la aplicación puede además organizar archivos, utilizar Messages, Calendar y Notes y realizar acciones en nombre del usuario cuando este lo permite.
Esa capacidad es precisamente lo que eleva el impacto potencial.
Si un atacante consigue hacer que Muse ejecute acciones utilizando permisos legítimos, puede acceder indirectamente a recursos que el malware quizá no podría alcanzar por sí solo.
El investigador demostró tres riesgos principales
La prueba de concepto de Wardle mostró tres categorías de abuso.
En primer lugar, el atacante podría capturar lo que el usuario dicta al asistente.
En segundo lugar, podría modificar o añadir instrucciones antes de que Muse las procese, provocando lo que en seguridad de IA se conoce como inyección de instrucciones o prompt injection.
Y, en tercer lugar, la investigación sostiene que podría obtener material de autenticación de la sesión y aprovecharlo para interactuar con Muse utilizando el contexto ya autorizado por el usuario.
El investigador resume el problema de forma sencilla: los permisos concedidos voluntariamente a Muse pueden convertirse, bajo determinadas condiciones, en permisos aprovechables por el atacante.
El riesgo puede saltar del Mac a otros dispositivos
Muse está diseñado para mantener la continuidad entre distintos dispositivos.
La propia Meta explica que un usuario puede comenzar una tarea en el teléfono, continuarla desde el ordenador e incluso interactuar con el agente desde WhatsApp.
Wardle asegura que, durante sus pruebas, pudo aprovechar una sesión para conseguir que Muse en otro dispositivo revelara determinada información del entorno del usuario y ejecutara algunas funciones disponibles desde el agente.
Esto no significa que iOS o Android hayan sido comprometidos directamente.
El problema reside en el abuso de una sesión legítima de Muse que ya está autorizada para funcionar en varios dispositivos.
No se ha demostrado una ruptura de la nube de Meta
La investigación también delimita lo que el fallo no consigue.
No demuestra que se haya vulnerado la infraestructura cloud de Meta ni que un usuario pueda atravesar las barreras que separan las cuentas de otros usuarios.
Meta afirma que Muse utiliza una máquina virtual dedicada y un entorno separado para ejecutar tareas, con mecanismos de control antes de determinadas acciones sensibles.
El problema identificado por Wardle se sitúa en la aplicación cliente para Mac y en cómo gestiona el dictado, no en la infraestructura central del servicio.
Tampoco permite robar directamente todas las contraseñas de macOS
Otro punto importante es que el ataque no desactiva las protecciones generales de macOS.
El sistema operativo de Apple limita el acceso de las aplicaciones a determinados datos sensibles, como credenciales almacenadas por otras aplicaciones.
La demostración no rompe directamente esas barreras.
Lo que hace es más sutil: intenta utilizar a Muse como un actor de confianza para ejecutar acciones que la aplicación ya tiene permiso para realizar.
Este modelo de amenaza es especialmente relevante para los agentes de inteligencia artificial, porque su utilidad depende precisamente de disponer de accesos amplios.
El problema de seguridad de los agentes de IA
El caso de Muse pone sobre la mesa una cuestión cada vez más importante: los agentes de IA no se limitan a generar texto.
Pueden abrir archivos, consultar calendarios, navegar por páginas web, gestionar formularios, conectar servicios y ejecutar tareas reales. Meta promociona precisamente esas capacidades como una de las principales diferencias de Muse frente a un chatbot convencional.
Esto crea un nuevo tipo de riesgo.
Una vulnerabilidad que en una aplicación convencional permitiría acceder únicamente a una función concreta puede tener consecuencias mucho mayores cuando afecta a un agente que actúa como intermediario entre decenas de servicios.
Qué pueden hacer ahora los usuarios de Mac
La publicación original señala que, en el momento de conocerse la investigación, no había un parche público disponible.
Hasta que exista una corrección, la medida más importante es aplicar el principio de mínimo privilegio: Muse solo debería conservar los permisos y conexiones estrictamente necesarios.
También resulta recomendable mantener macOS y las aplicaciones actualizadas, revisar periódicamente los accesos concedidos y extremar las precauciones si existen indicios de que el equipo ya puede estar comprometido.
Evitar temporalmente la función de dictado de Muse reduce específicamente la superficie utilizada en la demostración de Wardle, aunque no sustituye a una corrección del software.
Meta presenta Muse como un agente con seguridad integrada
Muse fue presentado oficialmente por Meta el 8 de septiembre de 2026 como un agente personal capaz de ejecutar tareas y trabajar con aplicaciones conectadas.
La compañía asegura que el producto incorpora controles de privacidad y seguridad y que determinadas acciones, como enviar mensajes, realizar compras o compartir información con servicios conectados, requieren autorización del usuario.
La investigación de Wardle, sin embargo, muestra que la seguridad de un agente no depende únicamente del modelo de IA o de su infraestructura en la nube.
También depende de cada componente local que conecta al asistente con el dispositivo del usuario.
Una advertencia para toda la industria de la IA agéntica
El caso trasciende a Meta.
A medida que los asistentes de inteligencia artificial obtienen permisos para actuar sobre correos, documentos, archivos, cuentas y dispositivos domésticos, cada agente se convierte en un posible punto de concentración de privilegios.
Eso obliga a tratar sus aplicaciones cliente con un nivel de seguridad comparable al de gestores de contraseñas, navegadores o herramientas administrativas.
La vulnerabilidad descubierta en Muse no convierte por sí sola cualquier Mac en una puerta trasera. Pero sí demuestra una idea preocupante: si un atacante consigue controlar un agente con amplios permisos, puede intentar convertir la confianza depositada en la IA en una extensión de su propio acceso.