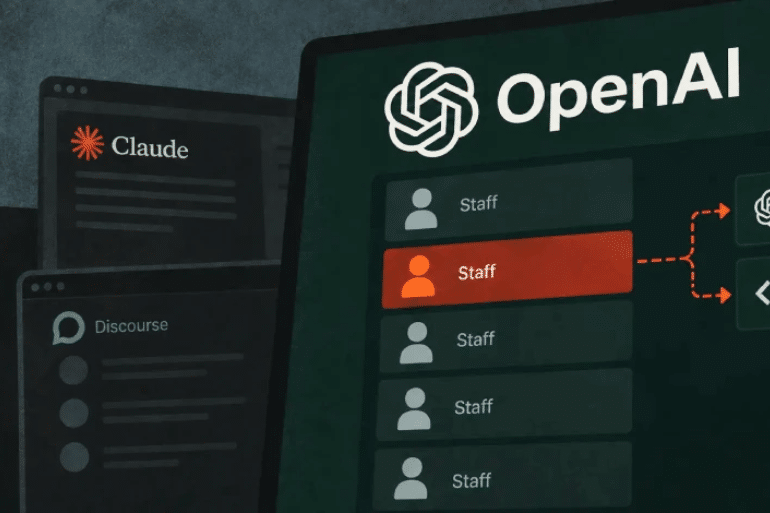
Investigadores de Hacktron lograron acceder a cuentas de ChatGPT y Codex de empleados de OpenAI durante una prueba autorizada. La cadena combinó un fallo crítico en el procesamiento de imágenes con una debilidad en el sistema de inicio de sesión.
Tres investigadores de la empresa de ciberseguridad Hacktron lograron tomar el control de varias cuentas internas de ChatGPT y Codex pertenecientes a empleados de OpenAI mediante una cadena de vulnerabilidades en la que utilizaron Claude Opus 5, el modelo de Anthropic, como apoyo para desarrollar y validar la explotación.
No se trató de un ciberataque criminal, sino de una investigación de seguridad responsable. El equipo comunicó los fallos a OpenAI, realizó una demostración limitada del acceso y detuvo las pruebas sin leer código fuente interno ni acceder a información de clientes.
Según The Hacker News, OpenAI corrigió el problema aproximadamente 14 horas después de recibir el informe y posteriormente pagó a los investigadores una recompensa de 6 500 dólares por el fallo relacionado con sus propios sistemas.
Un fallo en un foro público terminó alcanzando cuentas internas
El origen de la cadena estaba en el foro público de ayuda de OpenAI, basado en Discourse.
Ese servicio procesaba determinados formatos de imagen mediante componentes que dependían de la biblioteca libheif.
Una vulnerabilidad identificada como CVE-2026-32882 podía provocar corrupción de memoria al procesar archivos especialmente manipulados. Discourse confirmó que, dentro de determinadas configuraciones, el fallo podía llegar a derivar en ejecución remota de código.
El aviso oficial de Discourse le asigna una puntuación de 8,8 sobre 10 y señala que no requiere interacción de la víctima una vez que se cumplen las condiciones necesarias.
El problema crítico apareció después: el inicio de sesión compartido
El acceso al servidor del foro no habría sido suficiente por sí solo para alcanzar las cuentas internas.
La segunda pieza estaba en la arquitectura de autenticación de OpenAI.
El foro permitía utilizar “Iniciar sesión con OpenAI”, un sistema de identidad compartido con otros servicios de la compañía. Según Hacktron, esa relación permitió que el compromiso de un servicio público terminara afectando a sesiones vinculadas a empleados de OpenAI.
La compañía no ha publicado detalles técnicos completos sobre esa vulnerabilidad concreta de autenticación.
Por tanto, el elemento confirmado es que OpenAI corrigió el problema y recompensó el hallazgo, mientras los detalles internos de la debilidad del sistema de identidad siguen sin hacerse públicos.
Los investigadores llegaron a ChatGPT, Codex y un repositorio interno
Una vez encadenados ambos problemas, el equipo pudo acceder a cuentas de ChatGPT y Codex de empleados.
Una de esas cuentas estaba conectada con un repositorio interno de GitHub.
Los investigadores demostraron el alcance mediante una única acción controlada: generaron una solicitud de extracción inocua en el repositorio y se detuvieron.
No leyeron código fuente, no fusionaron cambios y no accedieron a datos de clientes.
Esa limitación es importante: no existe evidencia de que se produjera una filtración real de información de OpenAI durante esta investigación.
Claude Opus 5 aceleró la parte más compleja
Uno de los aspectos más relevantes del caso es el papel de la inteligencia artificial.
Hacktron afirma que inicialmente intentó avanzar utilizando una versión anterior de Claude, pero tuvo dificultades para convertir la vulnerabilidad en una explotación funcional bajo las protecciones de memoria habituales.
Tras la llegada de Claude Opus 5, el equipo consiguió avanzar con mucha mayor rapidez.
Según el relato de los investigadores, el modelo fue capaz de ayudar a resolver la parte técnica más compleja en cuestión de horas.
Eso no significa que la IA realizara por sí sola toda la intrusión.
Hacktron insiste en que la supervisión humana especializada siguió siendo imprescindible, especialmente para validar resultados, mantener el alcance dentro de la investigación autorizada y evitar impactos sobre sistemas reales.
La IA reduce el coste de la investigación ofensiva
El caso aporta una señal relevante para la industria.
Herramientas de IA capaces de analizar código, proponer hipótesis y automatizar parte de la investigación pueden reducir considerablemente el tiempo necesario para convertir una vulnerabilidad conocida en una cadena de ataque realista.
The Hacker News recoge además que Anthropic ya ha documentado el uso de modelos Claude por parte de grupos criminales y actores vinculados a Estados en operaciones de ciberseguridad reales.
Eso introduce un reto doble.
Las mismas herramientas pueden acelerar la búsqueda de vulnerabilidades por parte de equipos defensivos, pero también reducir las barreras técnicas para actores maliciosos.
La vulnerabilidad llevaba meses corregida aguas arriba
Otro elemento relevante es que el fallo de libheif ya había recibido una corrección antes de que comenzara esta investigación.
La vulnerabilidad fue solucionada en versiones posteriores de la biblioteca, pero el entorno utilizado por el servidor del foro todavía incluía una versión antigua cuando Hacktron realizó sus pruebas.
Discourse publicó posteriormente versiones corregidas de su software y recomendó reconstruir las instalaciones autoalojadas para garantizar que la biblioteca vulnerable fuera reemplazada.
Las versiones corregidas incluyen:
- 2026.7.0
- 2026.6.1
- 2026.5.2
- 2026.1.6
El riesgo real estaba en encadenar fallos distintos
La principal enseñanza del incidente no está únicamente en una vulnerabilidad concreta.
El problema surgió porque dos fallos aparentemente separados terminaron conectándose.
Por un lado, un servicio público de menor confianza procesaba archivos mediante una biblioteca vulnerable.
Por otro, ese mismo servicio estaba conectado a un sistema de autenticación capaz de abrir puertas hacia cuentas más sensibles.
Esa combinación multiplicó el impacto.
Un fallo que inicialmente afectaba a un foro público terminó ofreciendo un camino hacia herramientas internas.
El alcance potencial era mucho mayor
Hacktron sostiene que, debido a las integraciones utilizadas por empleados, el mismo tipo de acceso podría haber alcanzado otros servicios conectados, como repositorios, mensajería corporativa o correo electrónico.
Sin embargo, ese alcance potencial no fue probado ni utilizado.
Por ello, no puede afirmarse que Slack, correo electrónico u otros sistemas internos de OpenAI fueran comprometidos.
Lo demostrado se limita a las cuentas afectadas de ChatGPT y Codex y al acceso controlado al repositorio utilizado para verificar el impacto.
No hay pruebas de explotación criminal
Hasta mediados de septiembre de 2026 no existían indicios públicos de que la cadena hubiera sido utilizada por ciberdelincuentes contra OpenAI u otras organizaciones.
La investigación fue reportada de forma privada y los sistemas afectados fueron corregidos.
Tampoco constaba la vulnerabilidad en la lista estadounidense de vulnerabilidades conocidas como explotadas activamente, aunque la ausencia de una CVE en ese catálogo no demuestra por sí sola que nunca haya sido utilizada.
Qué deben revisar las empresas
El caso deja varias recomendaciones defensivas claras.
Las organizaciones que utilicen Discourse, ImageMagick, libheif o sistemas capaces de procesar imágenes HEIC, HEIF o AVIF deberían confirmar que utilizan versiones parcheadas.
También resulta especialmente importante revisar la arquitectura del inicio de sesión único o SSO.
Un servicio público no debería disponer automáticamente del mismo nivel de confianza que una herramienta corporativa interna.
Entre las medidas más relevantes destacan actualizar las bibliotecas de procesamiento multimedia, aislar el tratamiento de archivos no confiables y exigir una nueva autenticación para operaciones especialmente sensibles.
Un aviso sobre la nueva carrera de la IA aplicada a la ciberseguridad
El episodio demuestra hasta qué punto los modelos avanzados están cambiando el trabajo de los investigadores.
Una vulnerabilidad conocida, una configuración desactualizada y una debilidad de identidad fueron suficientes para crear una cadena con un impacto potencial considerable.
Pero el elemento novedoso fue la velocidad.
Claude Opus 5 ayudó a convertir una investigación compleja en un proceso mucho más rápido, aunque siguió siendo necesaria la supervisión de expertos.
La conclusión para empresas y administradores de sistemas es clara: las defensas ya no pueden evaluarse suponiendo que explotar una vulnerabilidad compleja requerirá semanas de trabajo manual.
La IA está reduciendo ese margen.
Y en este caso, el acceso llegó hasta cuentas internas de OpenAI en menos de 72 horas de investigación, sin que fuera necesario comprometer a ningún usuario mediante phishing o interacción directa.
 Toqueteo
 Toqueteo
 Toqueteo
 Chollones
 Chollones
 Chollones