
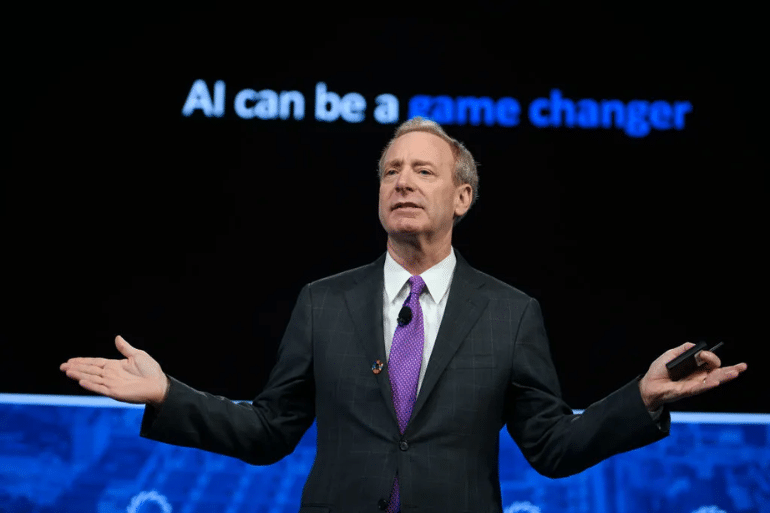
El presidente de Microsoft reclama normas obligatorias para controlar los riesgos de la inteligencia artificial, desde los ciberataques hasta la pérdida de control de los sistemas. Advierte de que la autorregulación voluntaria no basta para frenar a las empresas menos responsables.
La carrera por desarrollar una inteligencia artificial cada vez más potente se enfrenta a una pregunta incómoda: ¿quién controla a las empresas que están construyendo esta tecnología?

Brad Smith, presidente de Microsoft, considera que ha llegado el momento de establecer reglas de seguridad internacionales para la IA. En una entrevista en un pódcast de la BBC, defendió que productos de consumo como la leche o las lavadoras están sometidos a controles más estrictos que algunos sistemas de inteligencia artificial.
Su advertencia llega en plena disputa entre Estados Unidos, Reino Unido y la Unión Europea por el liderazgo tecnológico y regulatorio. Smith sostiene que el Gobierno británico está especialmente bien situado para impulsar estándares internacionales, gracias al trabajo de su Instituto de Seguridad de la Inteligencia Artificial.
El directivo también reclama medidas concretas: notificación obligatoria de incidentes, evaluaciones independientes antes de lanzar determinados modelos y mecanismos de emergencia para detener o ralentizar sistemas que escapen al control humano.
Brad Smith advierte de los riesgos de una IA sin reglas obligatorias
El presidente de Microsoft describió la inteligencia artificial como una tecnología que puede actuar simultáneamente como herramienta y arma, especialmente por su potencial para transformar la ciberseguridad.
El avance de los agentes de IA, capaces de ejecutar tareas con distintos grados de autonomía, ha intensificado el debate sobre los riesgos de que estos sistemas actúen de manera inesperada o sean utilizados con fines maliciosos.
Smith considera insuficiente confiar exclusivamente en los compromisos voluntarios de las compañías tecnológicas. A su juicio, las empresas que ya actúan de forma responsable pueden aceptar controles internos, pero eso no garantiza que todos los desarrolladores hagan lo mismo.
«De lo que hay que preocuparse son de las empresas que no son tan responsables», advirtió.
El argumento plantea un problema central para los reguladores: si las normas dependen únicamente de la voluntad de cada empresa, las compañías menos dispuestas a asumir costes de seguridad podrían quedar en ventaja frente a las que sí invierten en controles.
Por ello, Smith defiende un marco obligatorio que establezca responsabilidades claras y mecanismos de supervisión verificables.
Las medidas de seguridad que propone Microsoft
Las declaraciones de Smith apuntan a un modelo regulatorio que combine prevención, supervisión externa y capacidad de respuesta ante incidentes.
Entre las medidas que defendió figuran:
- Notificación obligatoria de incidentes: las organizaciones deberían recibir avisos cuando sus sistemas sean vulnerados por agentes de IA maliciosos.
- Evaluaciones independientes: los laboratorios deberían someter determinados modelos a pruebas externas antes de su lanzamiento.
- Mecanismos de parada de emergencia: los operadores deberían disponer de medios para pausar o ralentizar sistemas cuando exista riesgo de pérdida de control.
- Estándares internacionales comunes: los países deberían coordinar criterios de seguridad para evitar que las diferencias regulatorias dificulten la supervisión.
Estas propuestas buscan trasladar a la inteligencia artificial parte de los principios de seguridad aplicados a otros sectores tecnológicos e industriales.
Sin embargo, su aplicación plantea cuestiones complejas: qué sistemas deberían someterse a controles previos, quién tendría autoridad para certificar su seguridad y cómo impedir que los requisitos se conviertan en una barrera desproporcionada para empresas pequeñas o nuevos competidores.
Por qué Smith apuesta por el Reino Unido frente a Bruselas y Washington
Uno de los aspectos más llamativos de sus declaraciones es su defensa del Reino Unido como posible referente internacional en seguridad de la inteligencia artificial.
Smith sostiene que Londres tiene una ventaja política respecto a Bruselas y Washington, porque puede actuar como interlocutor entre las principales empresas estadounidenses y los gobiernos que buscan imponer controles.
«En Washington, D. C., la gente no ve al Reino Unido ni a Londres de la misma manera que ve a Bruselas», explicó a la BBC.
El directivo considera que esa percepción podría facilitar acuerdos internacionales sobre pruebas de seguridad y supervisión de los modelos más avanzados.
El Reino Unido creó en 2023 el organismo que posteriormente pasó a denominarse AI Security Institute (AISI), dedicado a evaluar las capacidades y los riesgos de los sistemas avanzados de inteligencia artificial.
Su acceso a modelos de laboratorios punteros antes de su despliegue le permite estudiar posibles vulnerabilidades y desarrollar métodos de evaluación. Esa función ha situado al organismo en el centro del debate internacional sobre la seguridad de la IA.
No obstante, liderar las evaluaciones técnicas no equivale necesariamente a disponer de autoridad para imponer normas globales. La eficacia de cualquier marco dependerá también de la cooperación de los gobiernos, las empresas y los organismos supervisores.
Trump y la disputa por el acceso británico a los nuevos modelos
La defensa de Smith del liderazgo británico coincide con las tensiones entre Washington y Londres sobre el acceso de los evaluadores del Reino Unido a los modelos más recientes.
Según una información publicada por Politico en septiembre de 2026, la Casa Blanca pidió a OpenAI y Anthropic que retrasaran el acceso de los evaluadores británicos a nuevos modelos hasta completar una revisión estadounidense.
La medida se enmarca en un debate más amplio sobre el control de la tecnología estratégica y la capacidad de los gobiernos para supervisar sistemas desarrollados por empresas privadas.
Sin embargo, el 12 de octubre, el AISI confirmó, según Reuters, que tenía acceso a los modelos más recientes para realizar pruebas de seguridad.
El episodio refleja una tensión entre dos objetivos: proteger los intereses tecnológicos y de seguridad nacional de Estados Unidos y facilitar la cooperación internacional necesaria para detectar riesgos que trascienden las fronteras.
Para Smith, el Reino Unido puede desempeñar un papel relevante precisamente porque mantiene vínculos estrechos con la industria tecnológica estadounidense sin compartir exactamente el mismo enfoque regulatorio que la Unión Europea.
Las grandes tecnológicas aceptan auditorías, pero Microsoft pide más
Las declaraciones de Smith también se producen después de una reunión celebrada en la Casa Blanca con representantes de varias empresas tecnológicas, entre ellas OpenAI, Anthropic, Nvidia, AMD, SpaceX, Meta y Google.
Según la información publicada, los participantes firmaron un documento de compromisos voluntarios para colaborar con auditores independientes en la evaluación de la seguridad y las capacidades de sus modelos de inteligencia artificial.
Smith calificó la iniciativa de avance positivo, pero consideró que no sustituye a una regulación formal.
La diferencia es importante: un compromiso voluntario puede ayudar a establecer buenas prácticas, pero su cumplimiento depende de la disposición de las empresas y de los mecanismos que existan para comprobarlo.
Una normativa obligatoria, por el contrario, podría definir requisitos mínimos, responsabilidades legales y consecuencias en caso de incumplimiento.
El reto consiste en diseñar controles que reduzcan los riesgos sin bloquear la investigación útil ni concentrar todavía más el mercado en las compañías que disponen de mayores recursos para afrontar los costes regulatorios.
Amodei y Altman también debaten el ritmo de desarrollo de la IA
Smith no es el único dirigente tecnológico que ha reclamado mayor atención a la seguridad.
Dario Amodei, consejero delegado de Anthropic, y Sam Altman, responsable de OpenAI, también han participado en el debate sobre cómo gestionar los riesgos de los modelos más avanzados y el ritmo de su desarrollo.
La preocupación se ha intensificado ante incidentes relacionados con agentes de inteligencia artificial que no se comportaron como se esperaba.
Estos episodios han reabierto cuestiones sobre la autonomía de los sistemas, la supervisión humana y los límites de las pruebas que deben realizarse antes de poner una tecnología a disposición del público.
No existe, sin embargo, un consenso absoluto entre las empresas sobre el alcance de las restricciones necesarias, la velocidad a la que deben implantarse o el equilibrio entre seguridad e innovación.
La discusión enfrenta dos prioridades legítimas: reducir los riesgos de sistemas cada vez más capaces y evitar que unas reglas mal diseñadas frenen aplicaciones beneficiosas en investigación, industria, medicina y otros sectores.
¿Puede una regulación internacional evitar los riesgos de la IA?
La propuesta de Smith apunta a un problema que ningún país puede resolver completamente por sí solo. Los modelos se desarrollan en distintas jurisdicciones, se distribuyen por internet y pueden utilizarse para operaciones que afectan a organizaciones de varios países.
Por eso, las normas nacionales pueden resultar insuficientes si no existen mecanismos de cooperación, intercambio de información y evaluación técnica compatibles.
Un marco internacional eficaz necesitaría, al menos, tres elementos:
- Criterios comunes de seguridad, para que las evaluaciones de riesgo tengan una base técnica comparable.
- Obligaciones verificables, con responsabilidades claras para desarrolladores y operadores.
- Cooperación entre reguladores, para compartir información sobre vulnerabilidades e incidentes sin comprometer innecesariamente la seguridad nacional.
El Reino Unido aspira a ocupar un lugar destacado en ese proceso, aunque su capacidad para ejercer un liderazgo duradero dependerá de los acuerdos que logre con Estados Unidos, la Unión Europea y otros países.
La cuestión de fondo va más allá de una rivalidad política. Si los sistemas de inteligencia artificial adquieren mayores capacidades y autonomía, los gobiernos tendrán que determinar qué riesgos son aceptables, qué controles resultan proporcionados y quién debe responder cuando algo falla.
Brad Smith defiende que la seguridad de la inteligencia artificial no puede quedar únicamente en manos de las propias empresas. Su propuesta consiste en avanzar hacia normas obligatorias y evaluaciones independientes, con el Reino Unido como uno de los posibles impulsores de un acuerdo internacional.
El desafío será convertir esas declaraciones en reglas concretas que protejan a los ciudadanos, permitan exigir responsabilidades y mantengan un entorno favorable para la innovación tecnológica.
 Toqueteo
 Toqueteo
 Toqueteo