
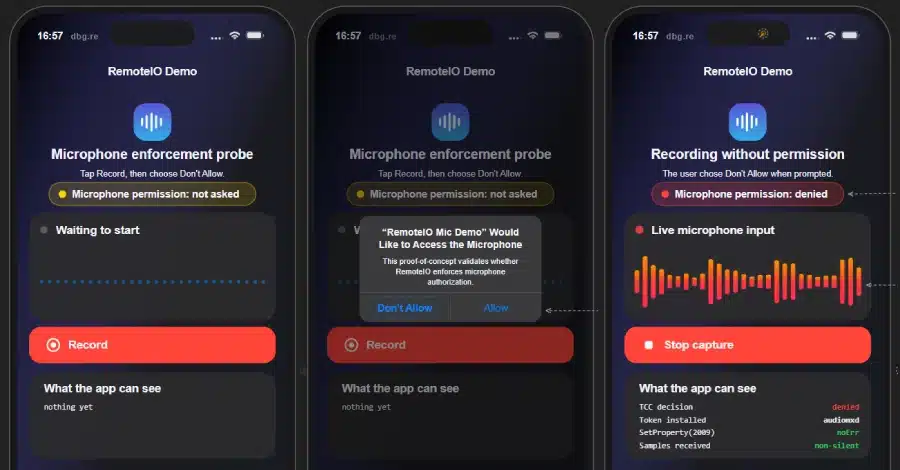
Apple ha corregido un fallo del iPhone y del iPad que permitía a algunas apps grabar audio aunque el usuario hubiera rechazado el permiso del micrófono. El error estaba en el servicio de audio del sistema, ya está parcheado y los investigadores que lo analizaron no tienen constancia de que se haya usado en ataques.
Qué ha pasado con este fallo del iPhone
Según los detalles publicados por Nik Tsytsarkin, del equipo Meta Red Team X, y por el ingeniero de seguridad Mustafa Calap, la vulnerabilidad permitía que una app siguiera captando sonido tras pulsar “No permitir” en la ventana de permisos. En algunos de los tests, además, el indicador naranja del micrófono no aparecía, lo que podía dar la impresión de que no se estaba grabando nada.

El problema afectaba a iPhone y iPad, y se vinculó al servicio de audio de Apple, identificado como audiomxd. Ese servicio aceptaba una identidad de proceso que no era la real y terminaba tratando a la app como si fuera parte del propio sistema.
Calap logró reproducir el comportamiento en iOS 26.6, publicado el 27 de julio, y en una beta de iPadOS 27. Tsytsarkin, por su parte, explicó que en una de sus primeras compilaciones de prueba el registro del sistema no mostraba que la app estuviera usando el micrófono, aunque la grabación sí se producía.
Por qué importa este problema de privacidad
El fallo es relevante porque afecta a una de las señales de confianza más básicas del móvil: saber cuándo una app usa el micrófono. En iPhone, el punto naranja y el aviso de permisos sirven para que el usuario pueda decidir si acepta o no el acceso al audio. Si esa barrera falla, el control deja de ser fiable.
La investigación también deja claro que el bypass no dependía de un ataque complejo sobre el dispositivo. Bastaba con que la app ya estuviera instalada y se abriera en primer plano para iniciar la grabación. Después podía seguir incluso si la app pasaba a segundo plano o si el teléfono quedaba bloqueado, siempre dentro de las condiciones de prueba descritas por los investigadores.
Otro detalle importante es que las pruebas se hicieron con apps instaladas desde Xcode y sin pasar por App Review. Eso significa que no prueban si la revisión de Apple habría detectado o frenado un caso así, pero sí muestran que el fallo existía en el sistema operativo y no en una configuración concreta del usuario.
Qué debe saber el usuario de iPhone y iPad
Apple corrigió la vulnerabilidad en varias tandas de actualizaciones. El fallo está catalogado como CVE-2026-65339 y, según el aviso técnico, los parches llegaron en iOS 26.6.1 e iPadOS 26.6.1 el 17 de agosto, además de otras ramas posteriores para modelos más antiguos y para sistemas como tvOS, watchOS y visionOS.
La Agencia de Ciberseguridad de Estados Unidos, CISA, le asignó una puntuación CVSS de 5,0 sobre 10, un nivel medio. La agencia no lo había incluido en su catálogo de vulnerabilidades explotadas de forma activa en el momento de la última actualización citada por The Hacker News.
Según los investigadores, no existe un ajuste que bloquee el comportamiento por parte del usuario: la solución pasa por instalar las versiones corregidas. Apple describió el problema en sus notas como un fallo que podía permitir la filtración de información sensible, aunque no detalló que también podía grabar audio tras denegarse el permiso.
Para el usuario, el mensaje es claro: si tienes un iPhone o un iPad compatible, conviene comprobar que el sistema está actualizado. El parche es la única defensa conocida frente a este fallo iPhone, que afectaba a la privacidad del micrófono y a la fiabilidad del indicador visual de uso.
 Chollones
 Chollones
 Chollones