
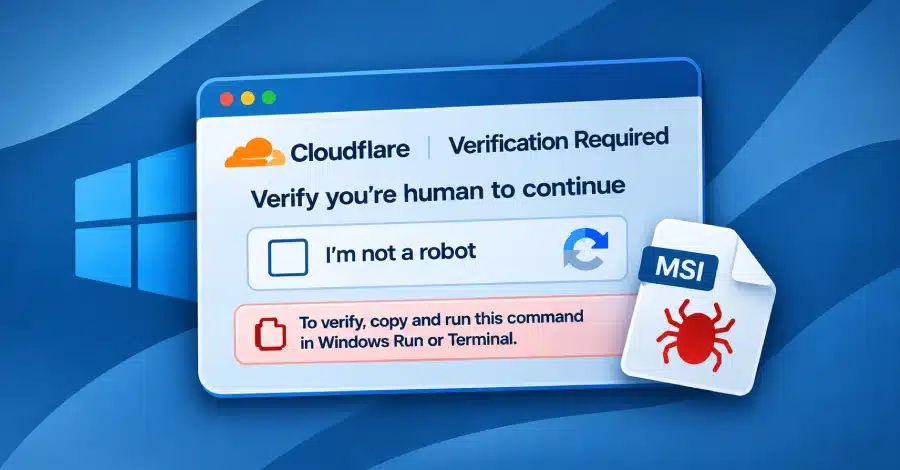
La cadena ROMULUS ClickFix está siendo usada para repartir un troyano de acceso remoto capaz de espiar al usuario, controlar el ordenador y descargar más malware. Según Blackpoint Cyber, el ataque combina señuelos de ClickFix, carga de binarios firmados y suplantación de instaladores para llevar a las víctimas hasta un RAT antes no documentado, relacionado con CNCMachineRMS.
La novedad importa porque no se trata solo de un malware que entra y se queda. El objetivo es abrir una vía de control total sobre el equipo, con funciones para vigilar la actividad, acceder a periféricos y mantener la infección mediante distintas cadenas de distribución. Blackpoint Cyber asegura que ROMULUS actúa como un servicio de entrega de malware, no como una única campaña aislada.

Qué hace el RAT distribuido por ROMULUS ClickFix
El troyano entregado en estas campañas permite control remoto del escritorio, transmisión de pantalla, captura de micrófono y cámara, gestión de archivos y reconocimiento del sistema. Además, puede ejecutar cargas adicionales a petición del atacante.
La comunicación con la infraestructura controlada por los atacantes se realiza mediante DNS over HTTPS (DoH), una técnica que mezcla las consultas DNS con tráfico cifrado para dificultar la detección. Blackpoint Cyber señala también que el malware comparte rasgos con otras variantes ya observadas en campañas anteriores.
Cómo funciona la cadena de infección
En uno de los casos analizados, la actividad maliciosa parte de un instalador MSI llamado IconEdit2Turb.msi, ejecutado con msiexec.exe mediante un comando de PowerShell. El fichero se hace pasar por una herramienta legítima de Stardock, pero en realidad inicia una cadena de DLL sideloading para cargar una biblioteca maliciosa llamada I++u.dll.
Esa DLL decodifica y ejecuta shellcode incrustado, que termina lanzando CNCMachineRMS. Según los investigadores, el mismo implante final también se ha distribuido mediante señuelos que usan ChatGPT Custom GPTs para dirigir a los usuarios hacia sitios maliciosos.
Forescout Research ya había documentado ROMULUS el mes pasado como un servicio de distribución de malware que emplea cebo estilo ClickFix para repartir familias como Legion Loader, también conocido como Satacom downloader, CurlyGate y RobotDropper. Blackpoint Cyber sostiene que, en la campaña más reciente, ROMULUS distribuye CNCMachineRMS y LegionLoader por cadenas separadas.
Por qué esta campaña de ROMULUS ClickFix preocupa más
El interés de estas campañas no está solo en el malware final, sino en la capacidad de los atacantes para adaptar el método de entrega. Los investigadores de Blackpoint Cyber subrayan que, aunque cambien las aplicaciones, los cargadores o los señuelos, la arquitectura del malware permite identificar mejor campañas relacionadas y entender qué tipo de amenaza hay detrás.
En paralelo, otras campañas basadas en ClickFix muestran hasta dónde ha escalado esta técnica. Huntress ha descrito casos que combinan ClickFix con EtherHiding, páginas falsas de verificación de Cloudflare, resultados patrocinados de Google, sitios clonados de servicios conocidos y variantes como TerminalFix o InstallFix. El patrón se repite: hacer que el usuario copie o ejecute un comando, y desde ahí desplegar el malware.
Entre las cadenas observadas por Huntress aparecen también ataques que usan sitios comprometidos de WordPress, descargas falsas de Claude en Mac, páginas de Zillow falsas y campañas que terminan con herramientas como NetSupport RAT, Lumma Stealer, AMOS o incluso troyanos nuevos como CrocoRat. La tendencia es clara: ClickFix ya no sirve solo para cargar scripts, sino para construir intrusiones con persistencia, reconocimiento y robo de credenciales.
Qué puede hacer ahora el usuario
Para el lector, el riesgo práctico es sencillo: un clic en un señuelo convincente puede terminar en control remoto del equipo, robo de archivos o acceso a la cámara y al micrófono. El primer filtro sigue siendo desconfiar de páginas que piden copiar comandos en la terminal, en PowerShell o en el cuadro Ejecutar de Windows.
También conviene revisar con atención instaladores que imiten herramientas conocidas, evitar descargar software desde enlaces patrocinados o resultados dudosos y desconfiar de verificaciones CAPTCHA que no parecen estar en el sitio oficial. En entornos profesionales, la combinación de controles de navegación, filtrado DNS y supervisión de binarios firmados ayuda a detectar este tipo de abuso antes de que llegue al endpoint.
ROMULUS ClickFix encaja en una ola más amplia de campañas que usan ingeniería social para llevar al usuario a ejecutar el ataque por sí mismo, una táctica que sigue siendo eficaz porque mezcla apariencia legítima, urgencia y técnicas de evasión cada vez más sofisticadas.
 Chollones
 Chollones
 Chollones