
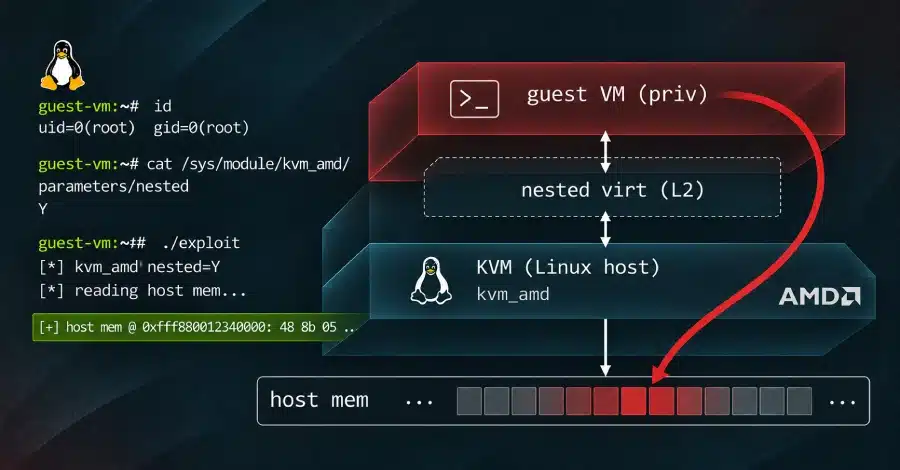
Un fallo en KVM, el hipervisor integrado en el kernel de Linux, permitía a una máquina virtual leer y, en pruebas concretas, escribir en memoria del host en servidores AMD con virtualización anidada activada. La vulnerabilidad, registrada como CVE-2026-99312, fue descubierta por el investigador Oren Yomtov, de Terra Security, y afectó a hosts de nube como los de DigitalOcean, según la información publicada por The Hacker News y el propio proveedor.
El problema no afecta a todos los servidores Linux. Según la investigación, el fallo aparece solo en equipos con procesadores AMD y con la opción de nested virtualization habilitada. En esos entornos, un atacante con control de una VM vulnerable podría alcanzar memoria del host que no debería estar a su disposición.

¿Qué ha pasado exactamente con KVM y Linux?
KVM es la tecnología de virtualización que usa el kernel de Linux para ejecutar máquinas virtuales. En condiciones normales, separa cada VM del sistema físico y del resto de clientes. El error descubierto rompía esa barrera en una configuración concreta: la virtualización anidada en AMD.
La investigación descrita por Terra Security señala que el fallo estaba relacionado con un puntero que seguía apuntando a memoria ya liberada por el kernel. Cuando esa página se reutilizaba, la VM podía rellenarla con datos propios y hacer que el procesador tratara esa información como si fuera una tabla válida. Ese mecanismo abría la puerta a leer parte de la RAM del host y, en una prueba en un servidor físico AMD, incluso a modificar 32 bytes seleccionados en una página viva del kernel.
¿Cuánto alcance tenía la fuga de memoria?
En una de las pruebas sobre un Droplet de DigitalOcean, los investigadores lograron recuperar primero el banner de la versión del kernel del host y después alrededor de 127 GB de memoria del servidor, mapeada en modo solo lectura. Según el proveedor, esa memoria podía incluir también datos de otras VMs alojadas en el mismo servidor compartido.
No obstante, el ataque exige una posición muy concreta. No basta con conectarse por red al servidor: el atacante necesitaría controlar una máquina virtual en un host vulnerable, y además con privilegios de root dentro de esa VM. Hasta ahora, no hay constancia de explotación fuera del entorno de investigación ni se ha publicado código de explotación.
¿Por qué afecta solo a algunos hosts AMD?
La vulnerabilidad está en la compatibilidad de KVM con la virtualización anidada en AMD. Los hosts Intel no se ven afectados por este defecto concreto, porque el código vulnerable solo existe en esa rama de KVM. Además, muchos proveedores de nube no estaban expuestos porque no tenían activada esa función en sus servidores AMD.
Ese detalle es clave para administradores y operadores. Un entorno Linux puede estar parcheado en las VMs y seguir siendo vulnerable si el kernel del host sigue antiguo. El arreglo, por tanto, debe aplicarse en el servidor físico, no dentro de los sistemas invitados.
¿Qué han hecho DigitalOcean y Linux para corregirlo?
DigitalOcean explicó que parcheó su infraestructura con una actualización en caliente y comunicó a sus clientes de Droplet que no debían hacer nada por su parte. El proveedor también confirmó que el exploit funcionaba en sus propios hosts y trató el asunto como crítico.
Por su parte, los mantenedores de Linux recibieron el aviso el 21 de octubre y fusionaron la corrección el 2 de noviembre. Según la información publicada, el parche llegó upstream el martes anterior a la divulgación pública y quedó incluido en las ramas estables 7.3.5, 6.18.64 y 6.12.118. La vulnerabilidad, además, venía de una modificación introducida en 2022 y había permanecido en el kernel durante casi cuatro años.
¿Qué puede hacer ahora quien administre servidores propios?
Si gestiona sus propios hosts KVM sobre AMD, la recomendación es clara: actualizar el kernel del host y reiniciar el servidor. El parche se aplica en el sistema operativo del host, no en las VMs, y una versión nueva instalada sin reinicio no protege todavía al servidor.
Si la actualización no es inmediata, la medida temporal disponible es desactivar la virtualización anidada. Eso corta la ruta de ataque, pero también impide que una VM ejecute otras VMs en su interior, así que puede afectar a tenants o servicios que dependan de esa capacidad.
La comprobación se puede hacer revisando el parámetro nested de kvm_amd. Según VirtFusion, un valor de 1 o Y indica que la función está activada. En ese caso, se puede deshabilitar con la opción kvm_amd nested=0 en la configuración del módulo y reiniciar después el host.
Qué significa este fallo para el usuario final
Para el usuario doméstico o para quien usa una máquina virtual de forma habitual, el impacto directo es limitado. El riesgo real se concentra en proveedores de nube y en administradores que operan hosts AMD con nested virtualization activada. En esos entornos, el fallo de KVM Linux puede comprometer la separación entre clientes si el servidor no está corregido.
La gravedad, además, no es unánime entre evaluadores. El equipo de CVE del kernel lo puntúa con 8,8 sobre 10, mientras que Red Hat lo valora de forma preliminar como moderado y centrado en denegación de servicio. En cualquier caso, la corrección ya está disponible en el kernel upstream y el siguiente paso para los administradores es aplicarla en el host y verificar que el reinicio ha dejado activo el parche.
 Chollones
 Chollones
Rejuvenecimiento, revitalización, lifting e hidratación de la piel con Prioionic System
60,00€
Ver en Chollones 🛒 Chollones