
Cerrar Menú
    Últimas noticias

    Berlín abre un pulso entre la propiedad privada y la intervención del Estado

    octubre 23, 2026

    El pádel mueve 8 614 millones de euros en la economía mundial

    octubre 23, 2026

    La UE refuerza los derechos de los pasajeros: reembolsos en 14 días

    octubre 23, 2026
    Facebook Instagram
    viernes, octubre 23
    • Horóscopo
    • Horóscopo negro
    • Recetas
    • Motor
    • Viajes
    • Contacto
    Tendencias
    • Berlín abre un pulso entre la propiedad privada y la intervención del Estado
    • El pádel mueve 8 614 millones de euros en la economía mundial
    • La UE refuerza los derechos de los pasajeros: reembolsos en 14 días
    • La UE impulsa el «Made in Europe» para recuperar industria
    • Cinco empresas compiten por gestionar la residencia Tarazona de Guía
    • La UE endurece el control sobre las empresas que hunden precios para expulsar a sus rivales
    • El auge de Ozempic dispara el interés por la cosmética y el cuidado de la piel
    • La OTAN abre su industria militar a Ucrania para acelerar las compras de armas
    Facebook Instagram
    El VérticeEl Vértice
    • Inicio
    • Política
    • Nacional
      • Andalucía
        • Almería
        • Cádiz
        • Granada
        • Jaén
        • Málaga
        • Marbella
        • Sevilla
      • Aragón
        • Zaragoza
      • Canarias
      • Cataluña
        • Barcelona
      • Comunidad Foral de Navarra
      • Comunidad de Madrid
      • Comunidad Valenciana
        • Alicante
        • Castellón
        • Oropesa del Mar
      • Galicia
        • A Coruña
      • Murcia
    • Internacional
    • Economía
      • Inmobiliario
      • Autónomos
      • Criptomonedas
      • Bolsa
    • Sociedad
      • Sucesos
      • Sanidad
      • Educación
      • Medio Ambiente
      • Transporte
    • Deportes
      • Fútbol
        • Champions League
        • Fútbol de Alemania
        • Fútbol de España
        • Fútbol Femenino
        • Fútbol de Francia
        • Fútbol de Inglaterra
        • Fútbol de Italia
        • Futbol 7
      • Baloncesto
      • Tenis
      • Fórmula 1
      • Pádel
      • Béisbol
      • Boxeo
      • Motociclismo
      • Golf
      • Resultados
        • Resultados de la NBA
        • Resultados de la Premier League
    • Tecnología
      • Ciberseguridad
      • Inteligencia Artificial
      • Gaming
      • Herramientas de Inteligencia Artificial
    • Salud
      • Ciencia
      • Estilo de Vida
      • Fitness
      • Recetas
        • Recetas Españolas
        • Recetas Internacionales
        • Repostería
    • Series y Cine
      • Series y Streaming
      • Netflix
      • Cine
      • Cultura
      • Prensa rosa
    El VérticeEl Vértice
    Inicio»Tecnología»Ciberseguridad»MikroTik alerta de ataques activos contra routers a través de SSH
    Ciberseguridad

    MikroTik alerta de ataques activos contra routers a través de SSH

    septiembre 7, 2026No hay comentarios4 minutos
    Facebook Twitter LinkedIn Telegram Pinterest Tumblr Reddit WhatsApp Correo electrónico
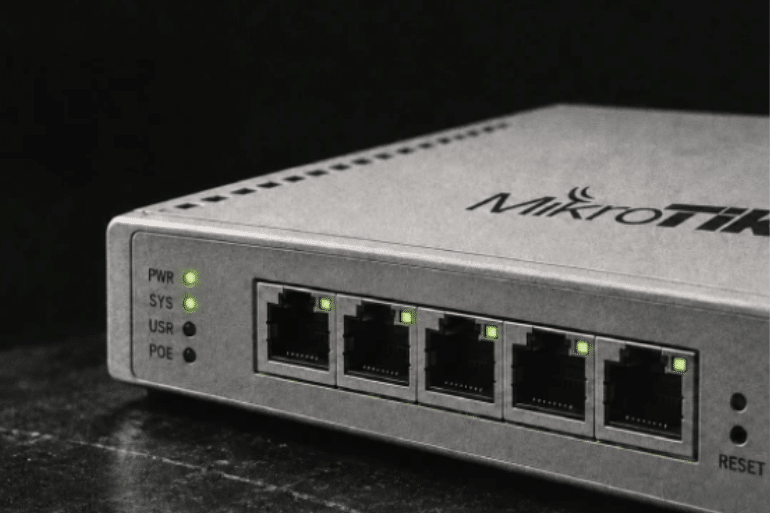
    MikroTik alerta de ataques activos contra routers
    Compartir
    WhatsApp Facebook Twitter LinkedIn Reddit Telegram Copiar enlace Correo electrónico
    Añádenos en Google

    CERT Polska detecta una cadena de vulnerabilidades que permite tomar el control administrativo de routers MikroTik expuestos a Internet. La recomendación principal es actualizar RouterOS de inmediato.

    Los administradores de redes que utilizan routers MikroTik afrontan una nueva alerta de seguridad. CERT Polska ha confirmado ataques activos contra dispositivos RouterOS que mantienen servicios de administración accesibles desde Internet, especialmente SSH, mediante una cadena de vulnerabilidades bautizada como MikroTrick.

    IAvatares — avatares con inteligencia artificial

    Los ataques exitosos se remontan al menos al 2 de septiembre de 2026 y pueden permitir a un atacante conseguir privilegios administrativos sin disponer previamente de credenciales válidas, según la alerta del organismo polaco.

    MikroTik ya ha distribuido actualizaciones para las ramas afectadas de RouterOS y recomienda instalarlas. El problema resulta especialmente relevante para routers empresariales o de proveedores que hayan dejado SSH u otros servicios administrativos expuestos directamente a Internet.

    MikroTrick permite comprometer routers MikroTik

    CERT Polska atribuye los ataques a la combinación de dos vulnerabilidades, aunque por el momento no ha detallado públicamente cuáles son exactamente los dos fallos utilizados ni el procedimiento técnico completo empleado para encadenarlos.

    La consecuencia es grave: un atacante remoto podría alcanzar control administrativo del router sin autenticación bajo las condiciones vulnerables descritas.

    El vector observado está relacionado con SSH expuesto a Internet, aunque las recomendaciones temporales del CERT también afectan a servicios como WWW, WWW-SSL y bandwidth-test.

    Existe, no obstante, un matiz importante. Los routers MikroTik domésticos con la configuración de firewall predeterminada intacta bloquean el acceso público a los puertos administrativos, por lo que exposición y vulnerabilidad no deben considerarse sinónimos.

    Qué versiones de RouterOS deben actualizarse

    Las ramas afectadas comunicadas abarcan versiones antiguas y recientes de RouterOS. Entre las correcciones iniciales figuran RouterOS 6.49.21, 7.23.4, 7.24.2 y 7.25beta3, dependiendo de la rama utilizada.

    Para los sistemas del canal de largo plazo, se recomienda RouterOS 7.23.5, que conserva la corrección de seguridad e incorpora además una solución a una regresión relacionada con DHCP para IPv6 introducida en 7.23.4.

    La recomendación esencial es sencilla: no limitarse a cerrar SSH y posponer la actualización. Las restricciones de acceso constituyen una mitigación temporal, pero no sustituyen la instalación de una versión corregida.

    Cómo saber si un router MikroTik ha sido atacado

    Actualizar tampoco garantiza que un dispositivo previamente vulnerable esté limpio. Si el atacante consiguió acceso antes de instalar el parche, la actualización no elimina necesariamente los cambios maliciosos realizados previamente.

    Después de actualizar, los administradores deberían revisar registros, cuentas, scripts y modificaciones de configuración que no reconozcan.

    CERT Polska señala como posibles indicadores de compromiso la aparición de cuentas inesperadas con privilegios elevados y determinados registros de creación de usuarios que contienen la cadena ssh:-2@.

    RouterOS dispone además de mecanismos capaces de advertir de configuraciones sospechosas durante las comprobaciones de arranque.

    Qué hacer ante sospechas de compromiso

    Si existen indicios de intrusión, CERT recomienda aislar primero el router y conservar registros y configuración antes de reiniciarlo. La preservación de evidencias puede resultar fundamental para determinar qué ocurrió y hasta dónde llegó el atacante.

    Después, la recomendación pasa por restaurar el dispositivo a valores de fábrica y reconstruirlo mediante una configuración conocida y verificada, en lugar de importar indiscriminadamente una copia de seguridad completa procedente del equipo potencialmente comprometido.

    También deben cambiarse contraseñas, claves y otros secretos que pudieran haber quedado expuestos.

    Hasta que sea posible actualizar, los servicios administrativos deberían limitarse exclusivamente a redes de gestión de confianza y no permanecer accesibles públicamente.

    No está confirmado que MikroTrick fuera un día cero

    Existe además una incógnita relevante sobre la cronología.

    Los primeros ataques conocidos datan al menos del 2 de septiembre, mientras las primeras correcciones y anuncios públicos aparecieron en fechas próximas. Sin embargo, la información disponible no permite determinar con certeza si los atacantes explotaron la vulnerabilidad antes de que existiera una solución pública.

    Por ello, no resulta riguroso calificar por ahora a MikroTrick como un día cero confirmado.

    Tampoco se conoce públicamente el número total de routers comprometidos ni quién está detrás de la campaña.

    Lo que sí está claro es el riesgo para los equipos vulnerables con administración accesible desde Internet. Los responsables de routers MikroTik deberían actualizar RouterOS inmediatamente y, después, comprobar que el dispositivo no presenta cuentas, scripts o configuraciones introducidas por terceros.

    Falda efecto piel de serpiente con cremallera Chilirose Chollones

    Falda efecto piel de serpiente con cremallera Chilirose

    30,95€

    Ver en Chollones 🛒
    Estimulador de pinza Intense Nora con vibración y mando Chollones

    Estimulador de pinza Intense Nora con vibración y mando

    37,95€

    Ver en Chollones 🛒
    Calefactor kuken ceramico 1500w. Chollones

    Calefactor kuken ceramico 1500w.

    38,28€

    Ver en Chollones 🛒

    Comparte. Facebook Twitter Pinterest LinkedIn Tumblr Telegram
    Artículo anteriorDetenido un matrimonio en Alicante por explotar sexualmente a dos mujeres
    Artículo siguiente Google lanza una escuela para crear agentes de IA desde cero

    Otras noticias

    Meta retiene a Zuckerberg en California ante el impuesto a la riqueza

    octubre 23, 2026 Tecnología

    Claude Security automatiza la detección y corrección de vulnerabilidades

    octubre 23, 2026 Tecnología

    La estafa del hijo en apuros usa ahora voces clonadas con IA

    octubre 23, 2026 Inteligencia Artificial
    Añadir un comentario
    Dejar una respuesta Cancelar respuesta

    Demo
    Demo
    Últimas noticias

    Berlín abre un pulso entre la propiedad privada y la intervención del Estado

    octubre 23, 2026

    El pádel mueve 8 614 millones de euros en la economía mundial

    octubre 23, 2026

    La UE refuerza los derechos de los pasajeros: reembolsos en 14 días

    octubre 23, 2026
    Demo
    Demo

    El Vértice es un diario digital que analiza la realidad desde el punto donde todo converge: los hechos, el contexto y las consecuencias.
    Política, economía, sociedad y actualidad explicadas con profundidad, criterio y visión crítica.
    No seguimos el ruido. Vamos al fondo.
    Porque entender lo que pasa hoy es clave para decidir mañana.

    Facebook Instagram
    Lo último

    Berlín abre un pulso entre la propiedad privada y la intervención del Estado

    octubre 23, 2026

    El pádel mueve 8 614 millones de euros en la economía mundial

    octubre 23, 2026

    La UE refuerza los derechos de los pasajeros: reembolsos en 14 días

    octubre 23, 2026
    © 2026 El Vértice, tu canal de noticias en español
    • Inicio
    • Contacto
    • Publicidad
    • Aviso legal
    • Política de privacidad
    • Política de cookies
    • Términos y condiciones

    Escriba arriba y pulse Enter para buscar. Pulse Esc para cancelar.

    Gestionar consentimiento
    Para ofrecer las mejores experiencias, utilizamos tecnologías como las cookies para almacenar y/o acceder a la información del dispositivo. El consentimiento de estas tecnologías nos permitirá procesar datos como el comportamiento de navegación o las identificaciones únicas en este sitio. No consentir o retirar el consentimiento, puede afectar negativamente a ciertas características y funciones.
    Funcional Siempre activo
    El almacenamiento o acceso técnico es estrictamente necesario para el propósito legítimo de permitir el uso de un servicio específico explícitamente solicitado por el abonado o usuario, o con el único propósito de llevar a cabo la transmisión de una comunicación a través de una red de comunicaciones electrónicas.
    Preferencias
    El almacenamiento o acceso técnico es necesario para la finalidad legítima de almacenar preferencias no solicitadas por el abonado o usuario.
    Estadísticas
    El almacenamiento o acceso técnico que es utilizado exclusivamente con fines estadísticos. El almacenamiento o acceso técnico que se utiliza exclusivamente con fines estadísticos anónimos. Sin un requerimiento, el cumplimiento voluntario por parte de tu proveedor de servicios de Internet, o los registros adicionales de un tercero, la información almacenada o recuperada sólo para este propósito no se puede utilizar para identificarte.
    Marketing
    El almacenamiento o acceso técnico es necesario para crear perfiles de usuario para enviar publicidad, o para rastrear al usuario en una web o en varias web con fines de marketing similares.
    • Administrar opciones
    • Gestionar los servicios
    • Gestionar {vendor_count} proveedores
    • Leer más sobre estos propósitos
    Ver preferencias
    • {title}
    • {title}
    • {title}
    Mundial