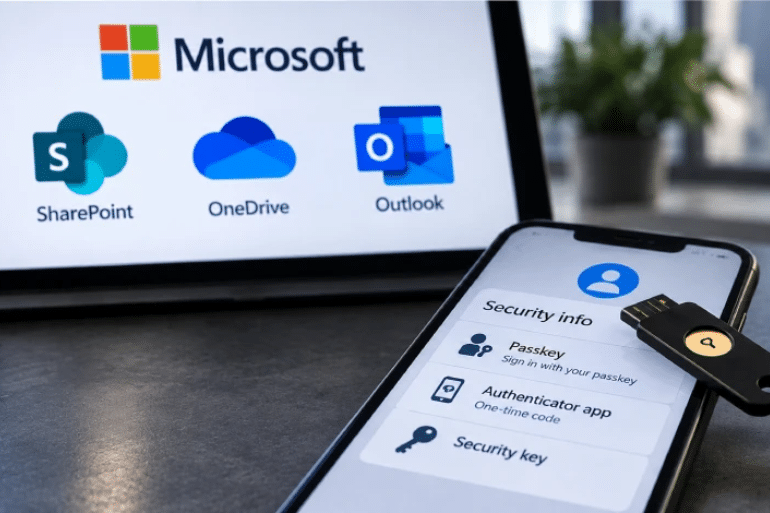
Los ciberdelincuentes se hacen pasar por técnicos informáticos y utilizan falsas actualizaciones de passkeys para tomar cuentas corporativas de Microsoft, mantener el acceso y descargar correos y archivos de OneDrive y SharePoint.
Las passkeys y la autenticación multifactor no eliminan el eslabón más vulnerable de la seguridad: el engaño al usuario. Microsoft ha documentado una serie de intrusiones contra entornos corporativos en la nube en las que los atacantes se hacen pasar por personal del departamento de informática para convencer a los empleados de que deben actualizar urgentemente sus métodos de autenticación.
El objetivo no consiste necesariamente en romper técnicamente una passkey. Los delincuentes utilizan ingeniería social, llamadas telefónicas, SMS y páginas falsas de Microsoft para conducir a la víctima hacia procesos de autenticación manipulados y conseguir acceso a su cuenta.
Una vez dentro, el peligro aumenta: Microsoft ha observado atacantes que registran sus propios métodos MFA, investigan la estructura interna de la empresa y realizan descargas masivas desde SharePoint, OneDrive, Exchange y Microsoft Graph.
La compañía ha detectado esta actividad desde mayo de 2026, y algunos incidentes muestran cómo una intrusión inicialmente temporal puede convertirse en un acceso persistente a información corporativa sensible.
La nueva estafa comienza con una llamada del falso soporte técnico
El ataque tiene un componente inquietantemente sencillo.
Un empleado recibe una llamada o un mensaje en su teléfono personal. Al otro lado se encuentra alguien que asegura trabajar en el departamento de soporte informático de su empresa.
El supuesto técnico advierte de un problema urgente: hay que actualizar la passkey, el inicio de sesión único (SSO) o la autenticación multifactor (MFA) para evitar que la cuenta deje de funcionar.
La urgencia es parte del engaño.
La víctima recibe posteriormente un SMS que la dirige a una web diseñada para imitar el proceso legítimo de autenticación de Microsoft.
Los dominios fraudulentos utilizan términos destinados a transmitir confianza, como passkeyhelpdesk, secure-passkey, setupmypasskey, add-passkey o integratedsso. Los atacantes pueden añadir además el nombre de la empresa atacada como subdominio para conseguir una apariencia todavía más convincente.
Los delincuentes investigan primero a sus víctimas
No se trata necesariamente de phishing enviado completamente al azar.
Microsoft considera que los responsables realizan un importante trabajo previo de reconocimiento sobre los empleados y las organizaciones que pretenden atacar.
Los delincuentes pueden recopilar información disponible públicamente en redes sociales y plataformas profesionales, obteniendo nombres, puestos de trabajo, relaciones jerárquicas y otros datos que permiten construir una historia creíble.
Ese conocimiento proporciona una ventaja decisiva.
No es lo mismo recibir un mensaje genérico que una llamada aparentemente procedente del soporte de tu empresa en la que el interlocutor conoce tu nombre, compañía y posiblemente otros detalles profesionales.
Microsoft ha detectado incluso casos en los que cuentas previamente comprometidas se utilizaron para enviar mensajes similares mediante Microsoft Teams, añadiendo otra capa de credibilidad al engaño.
El objetivo no es «hackear» la passkey, sino engañar al usuario
Esta diferencia resulta fundamental.
La campaña no demuestra que los atacantes hayan roto criptográficamente el sistema de passkeys.
Atacan el proceso que rodea a la autenticación.
Microsoft ha identificado técnicas de adversary-in-the-middle (AitM) y ataques mediante códigos de dispositivo.
En determinados escenarios, la víctima es conducida a realizar voluntariamente acciones que terminan autorizando el acceso del atacante.
Uno de los incidentes investigados utilizó precisamente un señuelo relacionado con passkeys para ejecutar un ataque de device code phishing.
La consecuencia fue especialmente preocupante: el delincuente consiguió controlar la cuenta sin necesitar robar directamente las credenciales o las cookies de la víctima, sorteando en la práctica las protecciones MFA mediante el abuso del propio flujo de autorización.
Después registran su propio método de autenticación
Conseguir entrar es únicamente la primera fase.
Microsoft explica que el siguiente objetivo consiste en transformar el acceso provisional en persistencia.
Los atacantes intentan registrar dentro de la cuenta comprometida un método de autenticación que ellos mismos controlan.
Puede tratarse de un nuevo número de teléfono, una aplicación de autenticación o un token OTP basado en software.
El movimiento cambia por completo la situación.
Si consiguen registrar correctamente ese segundo factor y mantienen credenciales o sesiones válidas, pueden regresar posteriormente a la cuenta sin necesitar que la víctima vuelva a intervenir.
La autenticación multifactor deja entonces de ser una barrera porque uno de los factores registrados pertenece precisamente al atacante.
OneDrive, SharePoint y el correo se convierten en objetivos
Una vez establecido el acceso, comienza la fase de reconocimiento y extracción.
Microsoft ha observado una intensa actividad mediante Microsoft Graph, la interfaz que permite interactuar programáticamente con numerosos servicios del ecosistema Microsoft 365.
Los atacantes pueden utilizarla para conocer usuarios, grupos, permisos, recursos y contenido accesible desde la identidad comprometida.
También buscan cuentas de alto valor y roles que puedan ofrecer oportunidades para escalar privilegios.
Después llega la información.
Microsoft ha documentado enumeración de mensajes y carpetas del correo electrónico, análisis de metadatos de archivos adjuntos y accesos de gran volumen a SharePoint Online y OneDrive for Business.
En algunos incidentes también se vio afectado Microsoft Exchange Online.
La extracción puede prolongarse desde varias horas hasta varios días, dependiendo del volumen de documentos y mensajes al alcance de la cuenta comprometida.
Los atacantes cambian de IP para intentar ocultar sus movimientos
Los responsables tampoco utilizan necesariamente una única infraestructura durante toda la operación.
Microsoft señala que pueden rotar deliberadamente las direcciones IP utilizadas en las diferentes fases del ataque.
Una infraestructura se utiliza para autenticarse, otra para reconocer el entorno corporativo y una diferente para extraer información.
La estrategia dificulta las detecciones basadas exclusivamente en indicadores de red.
Y Microsoft señala otro problema importante: una petición aislada realizada mediante Graph puede parecer completamente legítima.
El comportamiento sospechoso emerge cuando se analiza la secuencia completa.
Por ejemplo: un inicio de sesión extraño seguido del registro de un nuevo método MFA, una enumeración masiva de recursos y, posteriormente, cientos o miles de accesos a archivos.
Ahí aparece el patrón.
Microsoft vincula la actividad con varios grupos de ciberdelincuentes
Microsoft atribuye actividades de acceso inicial relacionadas con estas campañas a diferentes actores, entre ellos Storm-3121 y Storm-3032.
La segunda denominación está relacionada con la actividad conocida por otros investigadores como UNC6671, mientras existen solapamientos con nombres utilizados por distintas compañías de ciberseguridad como Cordial Spider, O-UNC-045 o PREY-0058.
La naturaleza exacta de las conexiones entre todos esos grupos todavía no está completamente clara.
Una posibilidad es que diferentes afiliados estén utilizando infraestructura, paneles de phishing, operadores especializados en vishing y procedimientos de acceso inicial compartidos.
Microsoft vincula además parte de la actividad posterior con operaciones de extorsión relacionadas con grupos como ShinyHunters y Falcon.
Otra campaña envió más de un millón de correos fraudulentos
La alerta coincide con otra campaña de fraude masivo recientemente documentada por Microsoft.
Entre el 3 y el 5 de agosto de 2026, los atacantes enviaron más de un millón de correos fraudulentos haciéndose pasar por directivos de empresas.
El objetivo eran principalmente departamentos de cuentas por pagar de organizaciones estadounidenses de sectores como servicios tecnológicos, bienes de consumo, inmobiliario y fabricación.
El fraude utilizaba una supuesta factura correspondiente a una suscripción anual de ServiceNow.
Los delincuentes no se limitaban a adjuntar una factura falsa.
Construían toda una historia.
Incluían directivos reales de la compañía atacada, dominios fraudulentos, marcas conocidas, falsas aprobaciones y conversaciones de correo inventadas para convencer al empleado de que realizase una transferencia ACH hacia cuentas controladas por los atacantes.
Microsoft encontró además indicios de que los responsables habrían empleado inteligencia artificial generativa para preparar plantillas y adaptar los mensajes a los destinatarios.
La IA permite escalar el fraude sin sustituir al delincuente
Este elemento introduce otro problema para las empresas.
La inteligencia artificial puede reducir drásticamente el coste necesario para preparar campañas personalizadas.
Antes, redactar miles de mensajes convincentes adaptados a distintas empresas, directivos y situaciones requería mucho tiempo.
Los modelos generativos permiten automatizar parte de ese trabajo.
Eso no significa que un millón de mensajes fueran individualmente escritos por una IA ni que la inteligencia artificial ejecutara autónomamente la campaña. Microsoft habla de indicios de asistencia generativa para elaborar plantillas y borradores personalizados.
La diferencia es importante.
La IA funciona aquí como multiplicador de productividad para el delincuente, no como autora independiente del ataque.
La autenticación multifactor sigue siendo necesaria, pero ya no basta
Las campañas documentadas por Microsoft dejan una conclusión incómoda para las empresas.
Implementar MFA y passkeys sigue siendo considerablemente más seguro que depender únicamente de contraseñas, pero ninguna tecnología de autenticación puede eliminar completamente los ataques de ingeniería social.
Los delincuentes están cambiando de estrategia.
Cuando resulta difícil romper una protección, intentan convencer al propio usuario para que abra la puerta.
Por eso las organizaciones necesitan controlar especialmente los cambios inesperados en los métodos de autenticación, los inicios de sesión desde dispositivos no gestionados y las descargas extraordinarias de información inmediatamente posteriores a una autenticación sospechosa.
También debería despertar sospechas cualquier llamada que presione a un empleado para cambiar urgentemente su MFA, passkey o SSO mediante un enlace recibido por SMS.
El phishing evoluciona: ya no busca solamente tu contraseña
Durante años, el consejo de seguridad más repetido fue no entregar la contraseña.
Eso ya resulta insuficiente.
Los ataques modernos pueden intentar que la propia víctima autorice una sesión, introduzca un código de dispositivo, registre un nuevo mecanismo de autenticación o participe involuntariamente en un proceso AitM.
Una vez conseguida la identidad corporativa, el atacante obtiene algo mucho más valioso que una contraseña aislada: una puerta hacia el correo electrónico, documentos internos, OneDrive, SharePoint y potencialmente otros recursos empresariales.
La advertencia de Microsoft muestra hacia dónde está evolucionando el ciberdelito.
Las passkeys hacen más difícil robar una contraseña tradicional. La MFA añade otra barrera. Pero los atacantes están respondiendo atacando directamente la confianza del empleado y los procesos de recuperación y configuración de identidad.
La tecnología de autenticación continúa mejorando. La ingeniería social también. Y esa carrera obliga a las empresas a proteger no solamente las credenciales, sino todo el ciclo de vida de una identidad digital.
 Chollones
 Chollones
 Chollones