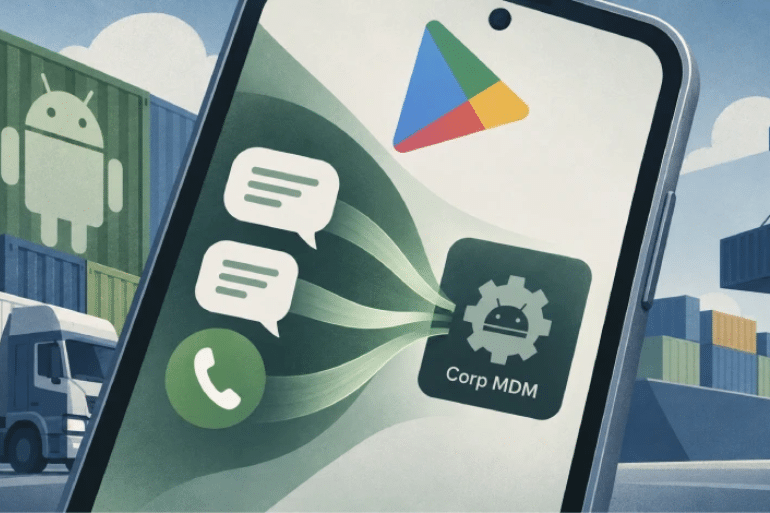
Una nueva campaña de malware está utilizando falsas aplicaciones corporativas para atacar al sector logístico y tomar el control de determinadas funciones de teléfonos Android. El programa espía, identificado como Corp MDM, puede interceptar nuevos SMS, activar el desvío de llamadas y comunicarse con un servidor controlado por los atacantes.
La campaña utiliza páginas falsas que imitan Google Play y aprovecha la identidad de empresas del sector para intentar convencer a las víctimas de instalar el paquete malicioso.
Un falso servicio corporativo esconde el malware Corp MDM
La campaña ha sido analizada por Have I Been Squatted, cuyo investigador Ben Folland identificó el implante Android y su infraestructura.
El malware utiliza el nombre de paquete com.corp.mdm y se presenta como un supuesto servicio relacionado con la gestión de dispositivos corporativos.
Los investigadores han localizado páginas falsas que imitan Google Play y utilizan las marcas CEVA y TKW Logistics, dos nombres relacionados con el sector logístico.
Entre los dominios identificados figuran:
playgoogle.logisticstkwcargo[.]complaygoogle.ceva-app[.]ayuda
Estas páginas distribuyen un APK malicioso que, una vez instalado, solicita acceso a determinadas funciones del teléfono.
La utilización de marcas reconocibles del sector forma parte del mecanismo de engaño: el objetivo es que el usuario interprete la aplicación como una herramienta legítima relacionada con su actividad profesional.
Qué puede hacer Corp MDM en un teléfono Android
El malware tiene un conjunto de funciones relativamente limitado en comparación con otras herramientas de espionaje para Android, pero algunas de ellas pueden resultar especialmente sensibles para trabajadores y empresas.
Tras su instalación, Corp MDM solicita permisos relacionados con SMS, telefonía y notificaciones.
Con esos permisos puede:
- Interceptar nuevos SMS recibidos.
- Obtener el remitente, contenido y hora de recepción de los mensajes.
- Activar el desvío incondicional de llamadas hacia un número elegido por el operador.
- Recibir instrucciones desde una infraestructura de comando y control.
- Mantener un servicio funcionando en segundo plano.
- Eliminar sus componentes cuando recibe la orden correspondiente.
El programa también elimina su lanzador habitual, una característica destinada a dificultar que el usuario identifique y abra directamente la aplicación instalada.
El robo de SMS tiene una limitación, pero sigue siendo peligroso
Una particularidad importante de Corp MDM es que no extrae todo el historial de SMS almacenado en el teléfono.
El malware se centra en los mensajes que llegan después de que la aplicación haya recibido el permiso correspondiente.
Esta limitación reduce el volumen de información que puede obtener de un dispositivo previamente utilizado, pero no elimina el riesgo.
Los SMS todavía pueden utilizarse para recibir:
- Códigos de autenticación de un solo uso.
- Códigos de recuperación de cuentas.
- Enlaces para restablecer contraseñas.
- Avisos de operaciones bancarias.
- Confirmaciones de servicios.
- Información relacionada con envíos y entregas.
Por ello, el acceso a los mensajes nuevos puede proporcionar información potencialmente útil para comprometer otras cuentas o seguir actividades profesionales.
Según la investigación, el malware transmite el remitente, el contenido completo y la marca temporal del SMS, junto con información identificativa del dispositivo.
El malware mantiene comunicación constante con el servidor
Corp MDM no funciona de manera aislada.
Una vez instalado, registra un identificador del dispositivo Android ante un servidor de comando y control (C2).
También envía periódicamente señales de actividad o heartbeats para informar de que el dispositivo continúa conectado.
La infraestructura identificada incluye varias rutas específicas:
/api/v1/devices/register: registra el dispositivo y proporciona información básica./api/v1/devices/heartbeat: envía señales periódicas de actividad./api/v1/devices/{ANDROID_ID}/commands: consulta las instrucciones disponibles para el dispositivo./api/v1/commands/result: transmite los resultados de las órdenes recibidas./api/v1/sms/report: envía información de los SMS interceptados.
Esta arquitectura permite al operador mantener una comunicación continua con los dispositivos comprometidos.
Un panel MDM permite controlar los teléfonos infectados
Los investigadores encontraron además un panel de administración de dispositivos protegido mediante contraseña en la infraestructura controlada por el atacante.
El panel está asociado al puerto 3456 y permite al operador gestionar los dispositivos infectados y enviar órdenes.
Entre los comandos identificados se encuentran:
ping
Permite comprobar que el dispositivo continúa conectado y responde con un mensaje «pong» mediante el sistema de resultados.
forward_on
Activa el desvío incondicional de llamadas hacia el número seleccionado por el operador.
forward_off
Solicita la cancelación del desvío mediante el código ##21#.
sync_sms
Comunica el inicio de un proceso de sincronización de SMS, aunque los investigadores señalan que esta orden no realiza por sí misma la recopilación de mensajes.
self_destroy
Desactiva los componentes del implante, detiene el servicio y solicita la eliminación de los datos de la aplicación.
El panel también incluye funciones denominadas get_location y lock_device, aunque la investigación señala que esas capacidades aparecen disponibles en la interfaz pero no están implementadas en el malware analizado.
La infraestructura también sirve para distribuir malware contra Windows
La campaña no parece limitarse a los teléfonos Android.
La infraestructura identificada utiliza la misma dirección IP, 69.55.61[.]82, para alojar distintos recursos vinculados a la operación.
Según la investigación, esa infraestructura también se utiliza para:
- Alojar páginas falsas destinadas al robo de credenciales.
- Distribuir malware para Windows.
- Gestionar los dispositivos Android comprometidos.
- Recibir información procedente de los teléfonos infectados.
Esto apunta a una operación más amplia contra organizaciones del sector del transporte y la logística, con diferentes herramientas dependiendo del dispositivo o del objetivo.
¿Quién está detrás de Corp MDM?
Por ahora, no se ha identificado públicamente al responsable de la campaña.
Have I Been Squatted considera que podría existir una relación con Armenia o Rusia, basándose en determinados elementos encontrados en la interfaz del panel y en el código relacionado con la campaña.
Sin embargo, se trata de una hipótesis de atribución, no de una identificación confirmada del grupo o individuo responsable.
Por tanto, las evidencias disponibles permiten describir la infraestructura, el malware y sus objetivos, pero no establecer de manera concluyente quién controla la operación.
Los investigadores sospechan del uso de inteligencia artificial
Otro aspecto llamativo de Corp MDM es su aparente simplicidad.
Los investigadores describen el implante como una herramienta relativamente limitada en comparación con otros programas espía comerciales para Android.
Al mismo tiempo, han observado errores de programación que interfieren con algunas de sus capacidades.
Esos elementos han llevado a Have I Been Squatted a plantear que el responsable podría haber utilizado inteligencia artificial durante el desarrollo del malware.
Esta conclusión debe entenderse como una valoración de los investigadores y no como una prueba de que la herramienta haya sido creada íntegramente mediante IA.
El sector logístico vuelve a estar bajo presión
El caso de Corp MDM se suma a otras campañas recientes dirigidas contra empresas de transporte y logística.
En noviembre de 2025, Proofpoint documentó una campaña que utilizaba herramientas de monitorización y gestión remota (RMM) contra compañías de transporte y logística. El objetivo incluía obtener beneficios económicos y facilitar el robo de mercancías.
Posteriormente, investigaciones de Ctrl-Alt-Intel y Have I Been Squatted analizaron al grupo denominado Diesel Vortex, relacionado con ataques contra entidades de transporte de mercancías y logística en Estados Unidos y Europa.
Entre los objetivos mencionados figuraban empresas y plataformas como DAT Truckstop, TIMOCOM, Teleroute, Penske Logistics, Girteka y Electronic Funds Source (EFS).
El patrón resulta especialmente relevante para un sector en el que las comunicaciones móviles, las plataformas digitales y los sistemas de gestión de envíos forman parte de las operaciones cotidianas.
Una campaña criminal de phishing también puso el foco en la logística
La actividad relacionada con Corp MDM coincide además con otra operación identificada como Global Profit, también conocida como MC Profit Always.
Según Have I Been Squatted, se trataría de una plataforma de phishing como servicio (PhaaS) utilizada contra empresas del transporte de mercancías y la logística.
La investigación atribuye a esta operación el robo de más de 1 600 credenciales únicas entre septiembre de 2025 y febrero de 2026.
El método combinaba correos electrónicos falsos, técnicas de spear-phishing y phishing mediante voz, con especial atención a comunidades y grupos de Telegram vinculados al transporte por carretera y la logística.
Los atacantes imitaban servicios utilizados habitualmente por sus objetivos para obtener credenciales de acceso y códigos de autenticación multifactor.
Según los investigadores, después utilizaban las cuentas comprometidas para acceder a información de envíos, intervenir procesos de facturación y tratar de obtener dinero o datos personales.
Por qué el móvil se ha convertido en un objetivo estratégico
El caso Corp MDM muestra que el teléfono corporativo puede proporcionar información especialmente valiosa incluso cuando el malware no incorpora todas las funciones habituales de un spyware avanzado.
Los SMS, las llamadas y las notificaciones pueden convertirse en piezas de una cadena de ataque más amplia.
Un código recibido por SMS puede estar relacionado con el acceso a una cuenta. Una llamada desviada puede impedir que el propietario reciba una comunicación importante. Y la información de un mensaje de entrega puede proporcionar datos sobre operaciones logísticas en curso.
En una empresa de transporte, además, el dispositivo móvil puede estar conectado indirectamente con sistemas de comunicación, cuentas profesionales y plataformas utilizadas para gestionar mercancías.
Por eso, una aplicación aparentemente sencilla puede tener consecuencias que van mucho más allá del teléfono en el que se instala.
Cómo reducir el riesgo para las empresas
El principal mecanismo de entrada identificado en esta campaña es la instalación de una aplicación maliciosa.
Por ello, las organizaciones del sector logístico pueden reducir la exposición mediante medidas como:
- Instalar aplicaciones únicamente desde fuentes verificadas.
- No utilizar páginas que imiten Google Play aunque incorporen logos o nombres de empresas conocidas.
- Implantar políticas de gestión de dispositivos móviles (MDM) que restrinjan la instalación de aplicaciones no autorizadas.
- Revisar periódicamente los permisos de SMS, llamadas y notificaciones.
- Mantener Android y las aplicaciones corporativas actualizadas.
- Formar a los trabajadores para identificar aplicaciones falsas y campañas de phishing.
- Supervisar comportamientos anómalos, como desvíos de llamadas no autorizados.
- Revisar los dispositivos corporativos cuando exista sospecha de instalación de un APK procedente de una fuente externa.
Corp MDM demuestra que un spyware no necesita ser sofisticado
La principal característica de esta campaña no es necesariamente la complejidad técnica de Corp MDM, sino la combinación de funciones aparentemente sencillas con un objetivo empresarial muy concreto.
El malware puede registrar dispositivos, mantener comunicación con un servidor, interceptar nuevos SMS y modificar el comportamiento de las llamadas.
Además, la infraestructura asociada incorpora capacidades para robar credenciales y distribuir malware para Windows.
La identidad de los responsables continúa sin estar confirmada y tampoco se han aportado pruebas de explotación a gran escala en el texto analizado. Pero la campaña evidencia una tendencia clara: el sector logístico continúa siendo un objetivo atractivo para operaciones que combinan robo de credenciales, malware y espionaje de dispositivos móviles.
En este escenario, una falsa aplicación corporativa puede convertirse en la puerta de entrada a información que va mucho más allá del propio teléfono.
 Chollones
 Chollones
 Chollones