Una investigación revela que Lunex emplea un controlador vulnerable para dificultar la vigilancia de los antivirus antes de robar contraseñas, cookies de sesión y datos de criptomonedas. La campaña detectada se dirige principalmente a usuarios de habla ucraniana.
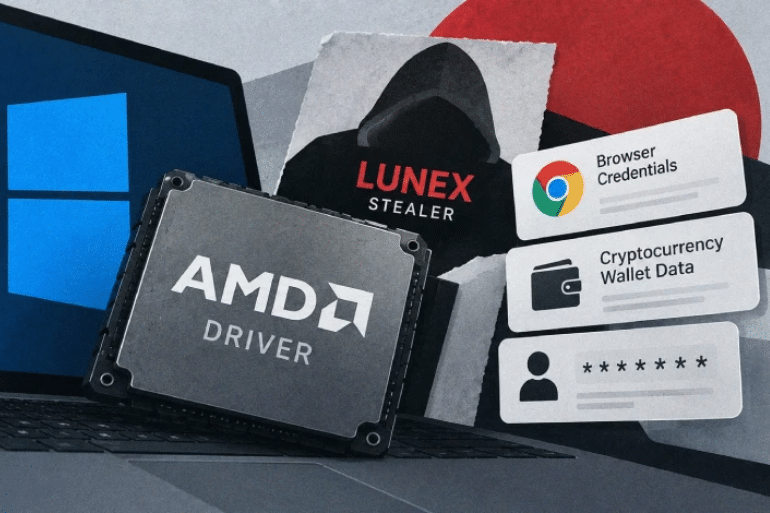
Un nuevo análisis de ciberseguridad ha revelado el funcionamiento de Lunex, una plataforma de malware comercializada como servicio que combina el robo de información con técnicas para dificultar su detección. Su principal particularidad es el uso de un controlador legítimo, pero vulnerable, de AMD Radeon para interferir con las herramientas de protección del ordenador antes de desplegar el programa malicioso.
La investigación, realizada por Ontinue, relaciona Lunex con una campaña detectada previamente por Arctic Wolf Labs en páginas web ucranianas comprometidas. Los atacantes muestran a los visitantes una falsa verificación de seguridad que puede conducir a la instalación del malware.
Una vez dentro del equipo, el programa puede sustraer credenciales guardadas en navegadores, cookies de sesión y datos de carteras de criptomonedas. También incorpora mecanismos para mantener el acceso al dispositivo después de un reinicio.
Qué es Lunex y por qué preocupa a los investigadores
Lunex es una plataforma de malware como servicio o MaaS, un modelo en el que los desarrolladores proporcionan herramientas maliciosas que pueden ser utilizadas por diferentes operadores.
Una de sus piezas se conoce como LunexStealer, también denominada Psychedelic Stealer. Ambos nombres hacen referencia al componente destinado a robar información de los dispositivos infectados.
La diferencia es que Lunex designa el ecosistema más amplio que permite distribuir, administrar y controlar las infecciones.
Según Ontinue, la infraestructura observada sugiere que la plataforma no se limita a una única campaña: podría estar siendo utilizada por varios grupos.
Esta modalidad dificulta atribuir todos los ataques a un mismo responsable, puesto que diferentes operadores pueden utilizar herramientas compartidas con objetivos y métodos de distribución distintos.
La infección comienza con una falsa comprobación de seguridad
La campaña analizada se dirige principalmente a usuarios de habla ucraniana.
Los atacantes han comprometido páginas web legítimas de diferentes sectores, entre ellas las pertenecientes a una clínica capilar, un fabricante de maquetas, una librería especializada y varios comercios.
En esas páginas introducen contenido que muestra una supuesta comprobación de seguridad de Cloudflare.
La técnica se conoce como ClickFix: el usuario recibe instrucciones engañosas que presentan una acción peligrosa como si fuera necesaria para verificar su identidad, resolver un problema del navegador o acceder al contenido.
El objetivo es conseguir que la propia víctima inicie la instalación del software malicioso.
La advertencia principal es que una verificación de seguridad legítima no debería exigir instalar programas desconocidos ni ejecutar instrucciones ajenas al funcionamiento habitual del navegador.
El malware intenta desactivar la vigilancia antes de robar datos
Una de las características más relevantes de Lunex es el orden en el que desarrolla sus acciones.
La plataforma no se limita a instalar un programa para extraer contraseñas. Antes intenta reducir la capacidad de detección de las herramientas de seguridad presentes en el ordenador.
Para ello, utiliza una técnica denominada BYOVD, siglas en inglés de Bring Your Own Vulnerable Driver, que consiste en aprovechar un controlador legítimo con una vulnerabilidad conocida.
Los controladores tienen funciones de bajo nivel dentro de Windows. Por ese motivo, una debilidad en uno de ellos puede ofrecer a un atacante posibilidades que normalmente no tendría una aplicación convencional.
En la campaña investigada, Lunex se aprovecha de esa situación para interferir con componentes utilizados por productos de protección del equipo.
Un controlador vulnerable de AMD Radeon, en el centro del ataque
Los investigadores identificaron el uso de PDFWKRNL.sys, un controlador asociado a AMD Radeon Software.
La pieza está relacionada con la vulnerabilidad CVE-2023-20598, que puede permitir una elevación de privilegios en determinadas condiciones.
Lunex aprovecha el controlador vulnerable para desarrollar una técnica de evasión orientada a dificultar la supervisión de procesos relacionados con la seguridad.
Esto no significa que todos los controladores de AMD sean inseguros ni que cualquier ordenador con una tarjeta gráfica Radeon esté infectado.
El problema descrito se refiere a una versión vulnerable concreta del controlador que los atacantes incorporan a su cadena de infección.
La campaña demuestra cómo un componente legítimo puede convertirse en una herramienta de ataque cuando presenta un fallo aprovechable.
Las herramientas de seguridad pueden seguir abiertas, pero perder visibilidad
El aspecto más llamativo del análisis es que Lunex no necesita cerrar de forma evidente todos los programas de protección.
Según Ontinue, su mecanismo puede interferir con determinadas funciones de vigilancia y dejar a los productos de seguridad aparentemente operativos, pero con menor capacidad para observar actividad maliciosa.
Esta diferencia resulta importante para los administradores de sistemas.
Comprobar únicamente que un antivirus sigue ejecutándose no garantiza que conserve todas sus capacidades de detección.
Los investigadores consideran que esa forma de evasión es especialmente significativa porque se utiliza como preparación para desplegar un programa dedicado al robo de información.
Lunex puede robar contraseñas de siete navegadores
Una vez superada la fase inicial, el componente LunexStealer busca información almacenada en navegadores basados en Chromium.
El análisis identifica siete aplicaciones entre sus objetivos:
- Google Chrome
- Microsoft Edge
- Brave
- Yandex Browser
- Opera
- Opera GX
- Vivaldi
El malware intenta obtener credenciales, cookies de sesión y otros datos del navegador que puedan resultar útiles para acceder a cuentas de la víctima.
Las cookies merecen especial atención porque, en determinadas circunstancias, una sesión sustraída puede facilitar el acceso a un servicio incluso sin conocer directamente la contraseña.
No obstante, el resultado depende de las medidas de protección que utilice cada servicio y de las condiciones de validez de la sesión.
Las carteras de criptomonedas también figuran entre sus objetivos
Lunex incorpora funciones orientadas a localizar información relacionada con criptomonedas.
La investigación identifica como objetivos carteras de escritorio, entre ellas Bitcoin Core, Litecoin, Exodus, Atomic Wallet y Electrum.
También busca datos de extensiones utilizadas para gestionar criptoactivos desde el navegador, como MetaMask, OKX Wallet y SafePal Wallet.
El objetivo es recopilar información que pueda facilitar el acceso indebido a fondos digitales.
La mera presencia de una de estas aplicaciones no significa que los activos hayan sido robados. El riesgo aparece cuando el equipo está comprometido y el malware consigue acceder a información sensible.
El robo de información no es su única capacidad
Lunex también está preparado para mantener una conexión con los dispositivos comprometidos.
Los investigadores encontraron mecanismos de persistencia, es decir, funciones destinadas a permitir que determinadas partes del malware continúen activas o recuperen su actividad después de reiniciar el ordenador.
Otra característica destacada es su integración maliciosa con el navegador Chrome.
La plataforma puede utilizar componentes que amplían su capacidad de interacción con el navegador y permiten realizar determinadas operaciones sobre archivos del sistema.
Esto convierte a Lunex en una amenaza más amplia que un programa diseñado exclusivamente para copiar contraseñas.
Un equipo comprometido podría seguir expuesto aunque se eliminara uno de los archivos inicialmente asociados a la infección.
Una extensión maliciosa amplía el acceso al navegador
Ontinue también describe la utilización de una extensión maliciosa de Chrome.
Su finalidad es ampliar la visibilidad del atacante sobre la actividad del usuario, incluidos determinados datos relacionados con las pestañas, el historial y las sesiones.
Esta capacidad añade un segundo nivel de riesgo.
El robo de contraseñas es un incidente grave por sí mismo, pero el control persistente de elementos del navegador puede permitir que el problema continúe mientras la extensión maliciosa permanezca instalada.
Por eso, ante una infección confirmada, no basta con cambiar una contraseña sin comprobar antes que el equipo y el navegador están limpios.
La infraestructura de Lunex se ha expandido desde junio
La primera referencia identificada por los investigadores sobre la infraestructura de Lunex se remonta a junio de 2026.
Entonces, un análisis de BlueTeamCoolTeam identificó seis paneles activos de mando y control distribuidos entre Estados Unidos, Finlandia, Alemania, Países Bajos y Ucrania.
La investigación más reciente ha localizado 28 paneles distintos repartidos entre 13 países.
Entre las ubicaciones detectadas figuran Rusia, Estados Unidos, Reino Unido, Países Bajos, Francia, Alemania, Turquía y Bangladesh.
La expansión sugiere un crecimiento de la infraestructura asociada a la plataforma, aunque el número de paneles no equivale al número de víctimas ni permite conocer por sí solo cuántos grupos la utilizan.
Los investigadores observan indicios de su utilización para suplantar marcas
El análisis de la infraestructura también encontró dominios que imitaban servicios y marcas conocidas.
Entre los sectores representados aparecían plataformas comerciales, servicios de colaboración y mensajería.
Estos indicios apuntan a que Lunex puede formar parte de campañas de suplantación de identidad y phishing, además de utilizarse para robar datos una vez comprometido el dispositivo.
Ontinue señala también indicios lingüísticos compatibles con un desarrollador o equipo de desarrollo de habla rusa.
Ese dato no permite establecer por sí solo la nacionalidad, ubicación real o vinculación estatal de los responsables.
Las protecciones de Windows no siempre bloquearon el controlador
Uno de los resultados técnicos más relevantes procede de las pruebas realizadas por Ontinue.
Según sus investigadores, determinadas protecciones de Windows no impidieron cargar la variante específica del controlador vulnerable utilizada en la campaña.
El informe menciona expresamente la integridad del código protegida por hipervisor (HVCI) y la lista de controladores vulnerables de Microsoft.
La observación pone de manifiesto que mantener activadas las funciones de seguridad resulta necesario, pero no garantiza por sí solo el bloqueo de todas las variantes vulnerables conocidas.
El alcance de esta conclusión corresponde a la variante y las condiciones examinadas por los investigadores. No implica que dichas protecciones sean inútiles frente a otras amenazas.
Cómo reducir el riesgo de infección
La primera medida preventiva consiste en desconfiar de páginas que solicitan ejecutar instrucciones o instalar programas como requisito para superar una comprobación de seguridad.
También es importante mantener actualizados Windows, los navegadores y las soluciones de protección.
En entornos empresariales, conviene complementar los antivirus con sistemas de vigilancia capaces de detectar comportamientos anómalos, incluidos cambios inesperados en el funcionamiento de los componentes de seguridad.
Las organizaciones pueden revisar asimismo sus políticas sobre instalación de controladores y extensiones del navegador.
Si se confirma una infección, la respuesta debe incluir la investigación del equipo comprometido y la revisión de las cuentas que pudieran haber quedado expuestas.
Las credenciales deben renovarse desde un dispositivo de confianza, y las sesiones potencialmente comprometidas deben invalidarse cuando el servicio permita hacerlo.
En el caso de las carteras de criptomonedas, también será necesario determinar si se ha expuesto información que permita acceder a los fondos.
Lunex muestra una evolución del malware dedicado al robo de datos
La principal aportación de esta investigación es mostrar cómo una plataforma de robo de información puede combinar varias capacidades que antes se observaban con mayor frecuencia por separado.
Lunex utiliza ingeniería social para iniciar la infección, un controlador vulnerable para dificultar la vigilancia, herramientas para recopilar credenciales y mecanismos que permiten mantener acceso al dispositivo.
El resultado es una amenaza que va más allá de un simple archivo diseñado para sustraer contraseñas.
La campaña conocida se ha dirigido principalmente a usuarios de habla ucraniana, pero sus técnicas tienen relevancia para administradores y responsables de seguridad de otros países.
El riesgo central no reside únicamente en el robo inicial de datos, sino en la posibilidad de que el malware reduzca la visibilidad de las defensas y conserve mecanismos de acceso después de la infección.
 Toqueteo
 Toqueteo
 Toqueteo