
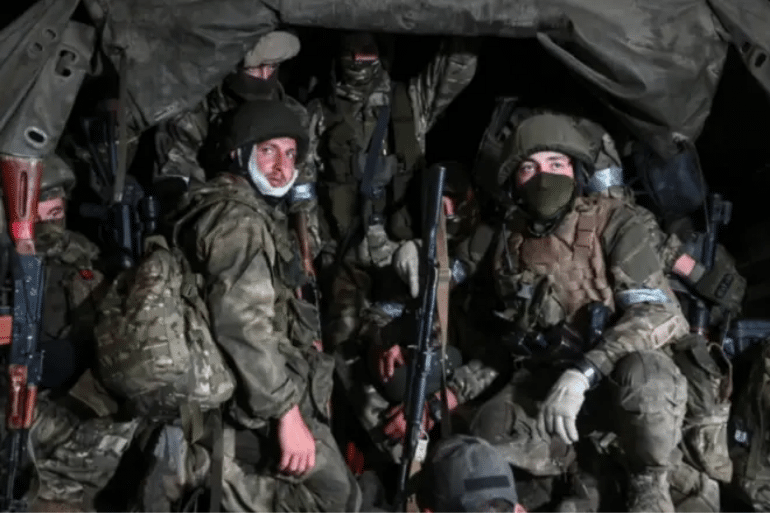
La UE atribuye a esta unidad del GRU asesinatos, sabotajes y ciberataques, mientras varios países europeos han documentado operaciones vinculadas a sus agentes.
Durante años, la Unidad 29155 de la inteligencia militar rusa (GRU) permaneció prácticamente desconocida para la opinión pública. Hoy aparece en documentos oficiales europeos como una estructura vinculada a operaciones encubiertas, sabotajes, ciberataques y acciones violentas fuera de Rusia.
El asunto ha vuelto a cobrar protagonismo en Europa en septiembre de 2026, en un contexto de creciente preocupación por las denominadas amenazas híbridas rusas. La propia Unión Europea mantiene sanciones contra miembros y colaboradores de esta estructura y ha documentado actividades dirigidas contra Estados miembros.
La cuestión ya no se limita a acusaciones periodísticas. En diciembre de 2024, el Consejo de la UE incluyó oficialmente a la GRU Unit 29155 en su régimen de sanciones por actividades consideradas desestabilizadoras. El expediente europeo atribuye a la unidad operaciones relacionadas con asesinatos en el extranjero, sabotajes, ataques contra infraestructuras críticas y ciberataques.
Qué es exactamente la Unidad 29155
La Unidad 29155 forma parte del GRU, la inteligencia militar de las Fuerzas Armadas de Rusia. Su actividad comenzó a conocerse públicamente a raíz de distintas investigaciones internacionales que relacionaron a sus integrantes con operaciones clandestinas en varios países.
Su funcionamiento se caracteriza por el uso de identidades falsas, desplazamientos internacionales y estructuras de cobertura, elementos que complican la identificación de los agentes y la atribución inmediata de las operaciones.
Una investigación publicada en 2019 por EL PAÍS describió las actividades de uno de sus integrantes, el general Denís Serguéiev, que utilizaba el alias Serguéi Fedótov. Los servicios de inteligencia occidentales lo relacionaron con operaciones en distintos países europeos y asiáticos.
La importancia de la Unidad 29155 reside precisamente en esa combinación de inteligencia, operaciones clandestinas y capacidad para actuar físicamente fuera de territorio ruso.
Una estructura vinculada a operaciones en Europa
Uno de los episodios más conocidos se produjo en Reino Unido en 2018, cuando el exespía ruso Serguéi Skripal y su hija Yulia fueron envenenados en Salisbury.
Los investigadores británicos identificaron como sospechosos a Anatoli Chepiga y Alexander Mishkin, vinculados al GRU. Investigaciones posteriores también situaron a otros agentes relacionados con la Unidad 29155 en Reino Unido.
Otro caso relevante tuvo lugar en Bulgaria. El empresario de armamento Emilian Gebrev sufrió un envenenamiento en 2015. Investigaciones posteriores relacionaron el caso con integrantes del GRU y, específicamente, con la estructura conocida como Unidad 29155.
El patrón llamó especialmente la atención de los servicios occidentales porque algunos de los mismos nombres aparecieron posteriormente relacionados con otras operaciones.
El caso de República Checa
La Unidad 29155 también fue relacionada por las autoridades checas con las explosiones ocurridas en 2014 en un depósito de municiones de Vrbetice.
El primer incidente se produjo el 16 de octubre de 2014 y causó la muerte de dos trabajadores. Una segunda explosión tuvo lugar posteriormente en otro depósito.
En 2021, las autoridades de República Checa afirmaron que existían pruebas de la participación de agentes del GRU. Praga identificó a Chepiga y Mishkin como sospechosos, los mismos nombres que habían aparecido en las investigaciones sobre el caso Skripal.
Moscú rechazó las acusaciones y calificó las medidas adoptadas por Praga de infundadas y perjudiciales para las relaciones bilaterales.
De los atentados al ciberespacio
Uno de los elementos más relevantes de la evolución de la Unidad 29155 es que su actividad no se limita a operaciones físicas.
La documentación de la Unión Europea señala que integrantes de esta estructura han participado en ciberataques contra Estados miembros, incluyendo ataques contra funciones y servicios estatales considerados esenciales.
En julio de 2026, la UE incorporó nuevas personas relacionadas con la unidad a su régimen de sanciones. Entre ellas figura Roman Alexandrovich Puntus, a quien Bruselas atribuye un papel en la coordinación de ciberataques y en el desarrollo de capacidades informáticas de la organización.
El expediente europeo también señala que Puntus habría intervenido en operaciones dirigidas contra infraestructuras críticas y servicios esenciales, especialmente dentro del sector del transporte.
Este cambio es importante porque demuestra que la amenaza atribuida a la Unidad 29155 no se limita al espionaje tradicional.
Estonia y las nuevas sanciones europeas
La preocupación europea aumentó con la identificación de integrantes de la Unidad 29155 relacionados con ciberataques contra Estonia.
El Consejo de la UE anunció en enero de 2025 sanciones contra tres ciudadanos rusos considerados responsables de una serie de ataques informáticos contra Estonia cometidos en 2020. Los tres fueron identificados como oficiales de la Unidad 29155 del GRU.
El episodio refleja una transformación de la confrontación entre Rusia y Occidente.
Las operaciones de inteligencia tradicionales siguen existiendo, pero ahora se combinan con ciberataques, sabotajes, campañas de influencia y acciones contra infraestructuras estratégicas.
España tampoco aparece al margen
España ya había aparecido en investigaciones relacionadas con la Unidad 29155.
El caso más conocido es el del general Denís Serguéiev, que viajó a Barcelona en 2017 utilizando el alias Serguéi Fedótov. Según la investigación publicada entonces por EL PAÍS, su presencia en España coincidió temporalmente con los acontecimientos relacionados con el proceso independentista catalán.
La Audiencia Nacional abrió una investigación para determinar qué papel pudo desempeñar el espionaje ruso. La información publicada entonces señalaba que una de las hipótesis investigadas era que las maniobras rusas buscaran aprovechar una crisis interna para favorecer la desestabilización, aunque la investigación se encontraba en una fase inicial.
Este episodio resulta especialmente relevante porque muestra que las operaciones atribuidas a estructuras del GRU no necesariamente tienen como escenario un conflicto militar.
Una crisis política, una infraestructura crítica o una disputa social también pueden convertirse en objetivos de una operación de influencia.
¿Qué busca Rusia con este tipo de operaciones?
Aquí es necesario distinguir entre hechos documentados y valoración política.
Los gobiernos occidentales y las instituciones europeas consideran que determinadas operaciones atribuidas a Rusia forman parte de una estrategia de guerra híbrida destinada a aumentar los costes políticos, económicos y de seguridad para los países occidentales.
Moscú, por su parte, rechaza habitualmente estas acusaciones.
La importancia de la Unidad 29155 está en que permite entender una dimensión concreta de esa confrontación: operaciones clandestinas ejecutadas fuera de Rusia y combinadas con herramientas de inteligencia y capacidades informáticas.
La UE describe expresamente las actividades de esta unidad como parte de acciones que pueden amenazar la democracia, el Estado de Derecho, la estabilidad y la seguridad de los Estados miembros.
Una amenaza difícil de detectar
El principal problema para los servicios de seguridad europeos es que una operación clandestina puede comenzar mucho antes de que se produzca un incidente visible.
Un agente puede entrar en un país utilizando documentación falsa, establecer contactos, recopilar información, identificar una infraestructura vulnerable y abandonar el territorio antes de que las autoridades conozcan su presencia.
En el caso de las operaciones digitales, el problema es todavía mayor.
Un ataque informático puede ser ejecutado desde servidores situados en terceros países y utilizar empresas pantalla o intermediarios que dificultan establecer quién está detrás de la operación.
Precisamente por ello, las sanciones europeas no se han limitado a individuos. La documentación comunitaria también identifica empresas y estructuras utilizadas como apoyo técnico, logístico o financiero para determinadas operaciones atribuidas a la Unidad 29155.
Una unidad que ha dejado de ser desconocida
La evolución de los últimos años muestra un cambio significativo.
La Unidad 29155 comenzó a aparecer públicamente a través de investigaciones sobre operaciones concretas. Posteriormente, varios Estados europeos fueron identificando a sus integrantes y relacionándolos con diferentes incidentes.
Finalmente, la Unión Europea incorporó oficialmente la unidad a su régimen de sanciones.
Eso supone un salto cualitativo: ya no se trata únicamente de investigaciones periodísticas o acusaciones individuales de determinados gobiernos, sino de una posición institucional formal de la UE respecto de la estructura y sus actividades.
El desafío para Europa
El debate europeo ya no se centra exclusivamente en la posibilidad de una guerra convencional.
Los gobiernos deben afrontar también amenazas menos visibles: sabotajes, ciberataques, espionaje, operaciones de influencia y ataques contra infraestructuras críticas.
La propia UE ha desarrollado mecanismos específicos para responder a este tipo de actividades y ha ampliado progresivamente sus sanciones contra personas y organizaciones relacionadas con operaciones informáticas y desestabilizadoras.
El caso de la Unidad 29155 representa, por tanto, una de las expresiones más concretas de ese nuevo escenario de seguridad.
Para los ciudadanos, la cuestión fundamental no es únicamente identificar a una determinada unidad de inteligencia rusa. Es comprender que la confrontación entre Rusia y Occidente también se desarrolla fuera del campo de batalla, mediante operaciones cuya existencia puede permanecer oculta durante años.
Y Europa se enfrenta al reto de demostrar que puede detectar esas operaciones, atribuirlas con pruebas y responder a ellas sin convertir cada incidente en una escalada mayor.
Unidad 29155 es, en definitiva, el nombre de una estructura que ha pasado de ser prácticamente desconocida a figurar en documentos oficiales europeos como responsable o participante en algunas de las operaciones encubiertas más graves atribuidas al aparato de inteligencia militar ruso.
 Chollones
 Chollones
 Chollones