
Un kit de espionaje que se alquila a terceros puede interceptar contraseñas de verificación, secuestrar sesiones y copiar cuentas de mensajería. Los investigadores relacionan parte de su tecnología con una puerta trasera detectada en 2025.
Una aplicación que parece legítima puede convertirse en la puerta de entrada para tomar el control de una cuenta personal. Esa es la amenaza que plantea uCreator, un kit de software espía para Android capaz de manipular aplicaciones de mensajería como Telegram y WeChat para capturar credenciales, recopilar datos y facilitar el secuestro de cuentas.
El investigador de seguridad conocido como Ovi analizó las capacidades de esta herramienta y publicó sus hallazgos el 21 de octubre de 2026. Según su investigación, uCreator se comercializa como un servicio que otros clientes pueden alquilar y controlar de forma remota. Su funcionamiento se basa en ocultar código malicioso dentro de copias manipuladas de aplicaciones conocidas o ejecutar aplicaciones legítimas en un entorno controlado por los desarrolladores del kit.
El peligro no consiste únicamente en que una víctima pierda el acceso a sus mensajes. El software puede interceptar contraseñas de verificación en dos pasos, copiar datos de las aplicaciones y ejecutar acciones destinadas a mantener el control de una cuenta incluso cuando su propietario intenta recuperarla.
Los investigadores también han encontrado similitudes entre el módulo de Telegram de uCreator y Baohuo, una puerta trasera para Android documentada por Doctor Web en octubre de 2025. Sin embargo, la relación exacta entre ambas operaciones y la identidad de quienes las utilizan siguen sin estar plenamente demostradas.
Qué es uCreator y cómo funciona el software espía
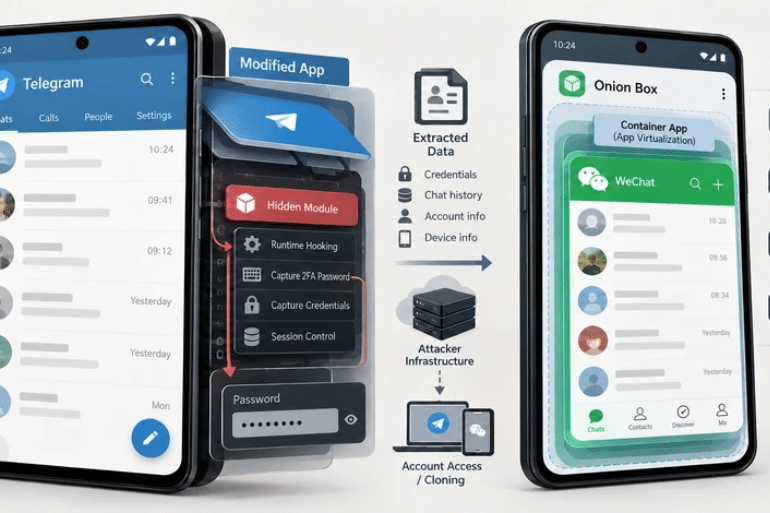
uCreator es un kit de espionaje para Android que se alquila a terceros, según el análisis de Ovi. En lugar de limitarse a infectar un teléfono con una aplicación independiente, el sistema introduce su código dentro de aplicaciones manipuladas o utiliza una aplicación contenedora para ejecutar otros programas en su interior.
Este método permite que el código malicioso se beneficie de la identidad y los permisos de la aplicación intervenida. Cuando la víctima abre una copia manipulada de Telegram, por ejemplo, el componente espía puede iniciarse junto con la aplicación y acceder a determinados datos disponibles para ella.
El kit también descarga componentes después de instalarse. Esto dificulta detectar todas sus capacidades examinando únicamente el archivo APK inicial, ya que parte de la funcionalidad puede incorporarse posteriormente.
Ovi identificó dos vías principales de funcionamiento:
- Aplicaciones manipuladas: copias de Telegram o Telegram X distribuidas fuera de los canales oficiales y modificadas para incorporar el código espía.
- Aplicación contenedora: una herramienta de los desarrolladores denominada 洋葱盒子, traducible como «Caja Cebolla», que permite ejecutar otras aplicaciones dentro de un entorno controlado.
La segunda modalidad resulta especialmente relevante en el caso de WeChat, cuya aplicación puede ejecutarse dentro del contenedor sin necesidad de modificar directamente todos sus componentes originales.
El análisis describe una plataforma de espionaje que va más allá del robo puntual de contraseñas. El código permite controlar operaciones, recopilar información y administrar remotamente los dispositivos que forman parte de la red.
Cómo puede robar las contraseñas de Telegram
La parte de uCreator dedicada a Telegram contiene algunas de las funciones más preocupantes identificadas por el investigador. Según Ovi, el código malicioso puede consultar la base de datos de la aplicación y extraer información relacionada con los mensajes y el historial de conversaciones.
El kit también incorpora un mecanismo para interceptar la contraseña de verificación en dos pasos (2FA). Esta protección añade una segunda barrera de seguridad al acceso a una cuenta, pero el malware puede actuar antes de que la contraseña sea cifrada por la aplicación manipulada.
De acuerdo con la investigación, el código intercepta el proceso mediante el cual Telegram genera una prueba de inicio de sesión en el teléfono y copia la contraseña en un formato legible.
Si el atacante obtiene esa información y consigue utilizarla en las condiciones necesarias, el riesgo para la cuenta aumenta considerablemente. El código analizado incluye funciones destinadas a gestionar sesiones y realizar acciones sobre la cuenta, entre ellas:
- Restablecer las sesiones iniciadas de la cuenta.
- Cambiar el número de teléfono asociado, según las capacidades descritas en el análisis.
- Eliminar la cuenta.
- Intentar impedir que el propietario recupere el control.
- Ocultar la sesión del atacante en la lista de dispositivos que muestra la aplicación manipulada.
Estas funciones describen lo que el kit puede hacer técnicamente. Ovi advierte de que el código disponible no demuestra que los operadores hayan ejecutado todos esos pasos contra cada víctima ni que todos los ataques hayan culminado en el secuestro completo de una cuenta.
La diferencia es importante: una capacidad incorporada al malware no equivale a una cifra de ataques consumados. La investigación acredita funcionalidades peligrosas, pero no ofrece un recuento fiable de cuántas cuentas han sido tomadas mediante cada una de ellas.
La relación con Baohuo, una puerta trasera detectada en 2025
La investigación de uCreator ha reabierto el interés por Baohuo, una puerta trasera que Doctor Web identificó en octubre de 2025 dentro de copias manipuladas de Telegram X para Android.
En aquel momento, Doctor Web estimó que más de 58 000 dispositivos estaban infectados. La compañía describió una campaña en la que copias modificadas de Telegram X se distribuían mediante páginas que imitaban tiendas de aplicaciones y anuncios que redirigían a sitios fraudulentos.
The Hacker News comparó posteriormente la descripción técnica de Baohuo con el análisis de Ovi. La comparación encontró coincidencias en el espacio de nombres del código, el servidor de mando y control —conocido como C2— y los nombres de determinados comandos.
Esas coincidencias apuntan a una conexión técnica entre los dos conjuntos de muestras. No obstante, no prueban por sí solas que los mismos responsables hayan ejecutado ambas campañas.
El informe de Ovi no menciona los hallazgos anteriores de Doctor Web, mientras que la investigación de 2025 no identificó el producto como uCreator. Tampoco se ha aclarado si los ataques detectados por Doctor Web fueron realizados directamente por los desarrolladores del kit o por uno de sus clientes.
La distinción importa porque un kit comercial puede ser utilizado por diferentes operadores, con objetivos y víctimas distintos. La coincidencia de código puede ayudar a establecer relaciones técnicas, pero atribuir una operación a una organización concreta requiere pruebas adicionales.
Las copias falsas de Telegram pueden parecer auténticas
Una de las dificultades para detectar esta amenaza es que algunas aplicaciones manipuladas utilizan el mismo nombre de paquete que la aplicación legítima. En consecuencia, comprobar únicamente el nombre de la aplicación no siempre permite distinguir una copia maliciosa de la original.
Según Doctor Web, las muestras de Baohuo se distribuían desde mediados de 2024 a través de anuncios dentro de aplicaciones que dirigían a páginas web falsas. Esas páginas promocionaban Telegram X como si fuera una aplicación para citas y videollamadas.
Los anuncios identificados por la compañía estaban en portugués, para usuarios de Brasil, y en indonesio. Sin embargo, el mapa de dispositivos infectados publicado por Doctor Web en 2025 situó a India en primera posición, con el 22,8 %, seguida de Brasil, con el 20,5 %, e Indonesia, con el 9,6 %.
También se encontraron copias manipuladas en tiendas de aplicaciones de terceros como APKPure, ApkSum y AndroidP. En uno de los casos descritos, una aplicación aparecía en APKPure bajo el nombre del desarrollador oficial, pero tenía una firma digital diferente.
La firma digital permite comprobar si una aplicación procede del desarrollador esperado y si ha sido modificada desde que se firmó. Una discrepancia puede ser una señal de alerta, aunque debe evaluarse junto con otros elementos técnicos.
El principal riesgo para los usuarios es descargar aplicaciones desde páginas o repositorios que no pueden garantizar su autenticidad. Una aplicación funcional no es necesariamente segura: puede reproducir la experiencia habitual y, al mismo tiempo, ejecutar operaciones ocultas.
WeChat: clonación de cuentas y extracción de datos
El módulo de WeChat utiliza una técnica distinta. Según Ovi, uCreator puede ejecutar la aplicación dentro de su propio contenedor, copiar la identidad de inicio de sesión y recopilar datos de la aplicación.
Después, la información se comprime y se envía a la infraestructura controlada por los operadores. El kit incluye un mecanismo de inicio de sesión que puede utilizar los datos obtenidos para clonar una cuenta de WeChat.
A diferencia de la parte de Telegram, que incluye funciones para acceder al historial de conversaciones, el módulo de WeChat descrito por Ovi se centra en la cuenta y en los datos necesarios para reproducir su acceso.
El análisis también encontró funciones para recopilar contactos y perfiles, agregar amigos de forma masiva y realizar copias de seguridad de cuentas completas. Estas capacidades pueden facilitar usos fraudulentos de las cuentas comprometidas, aunque la investigación no permite concluir que todas se hayan utilizado contra víctimas reales.
La plataforma parece diseñada para administrar operaciones a escala, no solo para espiar un teléfono aislado. Su infraestructura permite que distintos clientes controlen sus propias operaciones dentro del sistema.
Una filtración revela parte de la infraestructura del kit
Ovi y otro investigador, identificado como Jurre, localizaron código fuente del kit en un servidor GitLab autogestionado. Según el análisis, esa parte de la infraestructura era la única que no estaba restringida a direcciones IP autorizadas.
El código mostraba una consola en la nube que comerciantes y revendedores pueden alquilar. Cada comando incorpora una identificación de cliente, lo que permite separar las operaciones y dirigir instrucciones a los dispositivos que controla cada usuario del servicio.
El sistema contempla diferentes funciones de administración, como recopilar autorizaciones de inicio de sesión, gestionar contactos, capturar datos de perfil y efectuar copias de seguridad de cuentas.
También incluye un planificador que establece franjas horarias, límites diarios variables y presupuestos de actividad por cuenta. Según la interpretación de Ovi, estos mecanismos pretenden que determinadas acciones parezcan humanas y reduzcan la probabilidad de activar los sistemas de detección de las plataformas.
El código utiliza la expresión «cultivo de cuentas» para describir parte de esta actividad. El término sugiere una estrategia de creación, gestión o explotación de cuentas a lo largo del tiempo, en lugar de una operación limitada a un único acceso fraudulento.
El historial del repositorio recoge alrededor de tres docenas de desarrolladores, algunos de los cuales seguían introduciendo cambios en octubre de 2026. Ovi señala que el backend expuesto afecta a cuentas personales de WeChat y WeCom, pero no parece afectar al componente de Telegram de la misma forma. Según su investigación, solo uno de los servidores GitLab quedó expuesto.
La filtración aporta información sobre la organización técnica y comercial del kit, pero no permite calcular con precisión el número total de víctimas.
Qué aplicaciones podrían estar en el punto de mira
Aunque el análisis publicado se centra en Telegram y WeChat, Ovi encontró código compatible con aproximadamente 20 aplicaciones. Entre los servicios que aparecen como objetivos potenciales figuran plataformas de mensajería, comunicaciones empresariales y monederos móviles.
La relación mencionada incluye:
- WeCom y QQ, vinculadas al ecosistema de comunicaciones chino.
- WhatsApp, LINE, Zalo, KakaoTalk y Viber, utilizadas para mensajería en distintos mercados.
- GCash y MoMo, servicios relacionados con pagos y monederos digitales.
- Otras aplicaciones de mensajería y servicios financieros para los que se habrían desarrollado módulos específicos.
Esta lista debe interpretarse como una relación de objetivos aparentes o de compatibilidad técnica encontrada en el código, no como una lista de servicios cuyos usuarios hayan sido confirmados como víctimas.
Ovi solo publicó el código correspondiente a Telegram y WeChat. La presencia de módulos para otras aplicaciones no demuestra que estén desplegados, que funcionen en todas sus versiones o que hayan sido utilizados con éxito.
El interés por los monederos digitales y las credenciales de un solo uso lleva al investigador a plantear que el kit podría emplearse con fines económicos. Esa hipótesis resulta coherente con algunas de sus funciones, pero el propósito concreto de cada operador no está confirmado.
¿Quién está detrás de uCreator?
Ovi vincula parte de la operación con tres empresas de la provincia china de Hunan. Las conexiones señaladas se basan en distintos elementos técnicos y administrativos: una relación con la web de la marca y un certificado de servidor, una solicitud en una página gubernamental relacionada con un servidor de mando y control y la firma del programa de control para Windows.
El investigador considera plausible que exista una propiedad compartida entre las empresas, pero reconoce que no se ha demostrado.
El producto aparece bajo el nombre comercial YingGai, y existen registros de esta línea de productos desde septiembre de 2021. Las muestras analizadas por Ovi corresponden al periodo comprendido entre 2024 y julio de 2026.
Estos datos aportan pistas sobre la evolución del software y su posible estructura comercial. Sin embargo, no bastan para atribuir formalmente toda la operación a una empresa o persona concreta, ni para afirmar que exista una relación directa entre los desarrolladores y todos los ataques realizados con el kit.
La investigación técnica puede identificar infraestructura, certificados, dominios y similitudes de código. La atribución definitiva exige contrastar esos indicios con información adicional, especialmente cuando el software se comercializa y puede ser utilizado por múltiples clientes.
Android 17 y los límites de la investigación
Ovi probó el mecanismo de interceptación del kit en un Google Pixel 10 Pro con Android 17. Durante las pruebas, no pudo localizar una función interna de Android de la que dependía el motor antiguo, debido a cambios introducidos en versiones recientes del sistema operativo.
Sin embargo, el investigador no concluye que Android 17 bloquee por completo el ataque. Otra herramienta, Frida, también podría interceptar aplicaciones de una manera comparable en ese dispositivo.
Por ello, el resultado apunta a un obstáculo técnico para los desarrolladores del kit, no a una protección definitiva del sistema operativo.
La muestra más reciente estudiada, fechada el 29 de julio de 2026, todavía conservaba el motor antiguo. Ovi recuperó muestras compiladas para Android 16, pero no informó de haberlas probado. Tampoco realizó pruebas en teléfonos de fabricantes chinos.
Estas limitaciones impiden establecer con seguridad qué versiones de Android y qué dispositivos son vulnerables en cada configuración. No debe interpretarse el resultado de un único teléfono como una evaluación exhaustiva de todos los modelos.
Cómo saber si un móvil podría estar afectado
Ovi identificó dos rastros que considera útiles para detectar la presencia del kit en determinados dispositivos:
- Un archivo de código llamado
TgJarPine.dex, presente en los recursos de algunas copias manipuladas de Telegram. - Una copia original de la aplicación almacenada por LSPatch en la ruta
cache/lspatch/origin/*.apk.
El segundo indicador requiere especial cautela. LSPatch es una herramienta de modificación de aplicaciones y ese archivo también puede aparecer en aplicaciones parcheadas por otros motivos. Por tanto, su presencia aislada no confirma una infección.
El análisis también incluye huellas digitales SHA-256, dominios e indicadores de infraestructura relacionados con las muestras estudiadas. Estos datos pueden ayudar a los equipos profesionales de respuesta a incidentes, pero no conviene que los usuarios sin experiencia intenten modificar manualmente archivos del sistema o eliminar componentes sin comprobar antes qué son.
The Hacker News revisó los registros DNS el 23 de octubre de 2026 y comprobó que varios dominios de mando y descarga ya no se resolvían. Uno de los dominios de distribución de versiones seguía apuntando, en esa fecha, a la dirección IP 121.37.194[.]194.
Que un dominio deje de resolver no demuestra que la operación haya desaparecido. Los operadores pueden cambiar de infraestructura, y los indicadores técnicos pueden quedar obsoletos con rapidez. Por eso, los equipos de seguridad deben contrastar los indicadores con fuentes actualizadas.
Medidas para proteger Telegram, WeChat y otras aplicaciones
El principal escenario de riesgo descrito en la investigación requiere que el usuario instale una copia manipulada o ejecute una aplicación dentro del contenedor malicioso. Por tanto, la prevención empieza por comprobar el origen y la autenticidad de las aplicaciones instaladas.
Las medidas recomendables son:
- Descargar aplicaciones desde tiendas oficiales y utilizar los enlaces publicados por el desarrollador legítimo.
- Evitar APK obtenidos de páginas desconocidas, anuncios, enlaces de mensajería o tiendas de terceros que no permitan verificar la autenticidad del paquete.
- Mantener Android y las aplicaciones actualizados para reducir la exposición a fallos conocidos.
- Revisar las sesiones activas y los dispositivos vinculados a las cuentas, aunque el malware analizado puede ocultar sesiones dentro de la aplicación manipulada.
- Si se sospecha que una aplicación ha sido alterada, dejar de utilizarla y comprobar la cuenta desde un dispositivo de confianza.
- Cambiar las credenciales afectadas y cerrar las sesiones sospechosas desde un entorno seguro, siguiendo las opciones oficiales de recuperación de cada plataforma.
- Si hay indicios de robo de datos o fraude, conservar la información relevante y solicitar ayuda a un equipo de seguridad o al servicio oficial correspondiente.
La verificación en dos pasos sigue siendo una medida de protección útil, pero no es infalible si el propio dispositivo o la aplicación encargada de gestionar la autenticación están comprometidos. La seguridad depende también de la integridad del software y del dispositivo desde el que se inicia sesión.
Un negocio de espionaje que convierte las aplicaciones legítimas en una trampa
El caso de uCreator ilustra una evolución preocupante del malware móvil: herramientas que antes podían requerir un desarrollo especializado se ofrecen como productos que otros operadores pueden alquilar y manejar a distancia.
La reutilización de aplicaciones conocidas reduce las señales visibles para el usuario. Una copia manipulada puede funcionar de forma aparentemente normal mientras intercepta credenciales, extrae datos o ejecuta instrucciones ocultas.
Las similitudes con Baohuo y la filtración de parte del backend ofrecen pistas sobre la tecnología y la posible estructura comercial del sistema. No obstante, quedan preguntas abiertas sobre el número real de víctimas, el grado de actividad actual, la identidad definitiva de los responsables y el alcance de los ataques contra aplicaciones distintas de Telegram y WeChat.
La conclusión práctica es clara: una aplicación que parece auténtica no siempre es segura. Instalar programas fuera de los canales oficiales puede exponer credenciales, conversaciones y cuentas completas. Y cuando el malware consigue operar desde dentro de una aplicación manipulada, incluso las medidas de seguridad habituales pueden perder parte de su eficacia.
 Toqueteo
 Toqueteo
 Toqueteo