
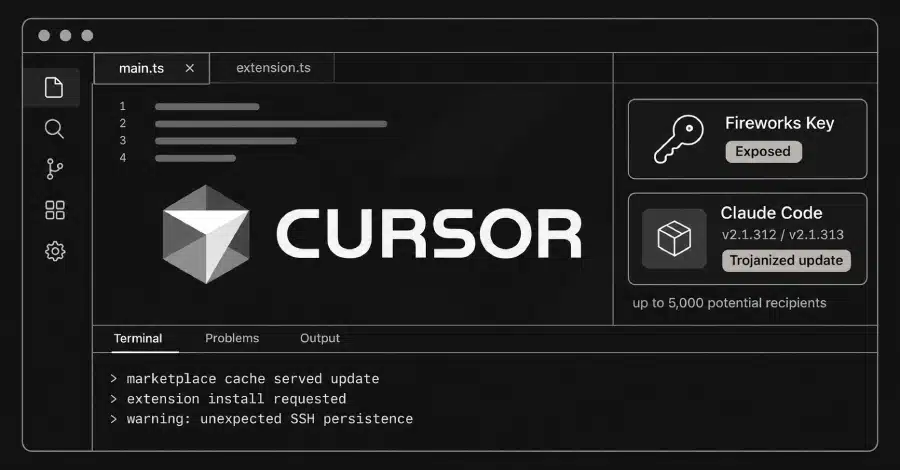
La plataforma Cursor afirma que una clave expuesta por Fireworks AI abrió la cadena que llevó a distribuir una extensión troyanizada.
Un fallo en la custodia de credenciales ha vuelto a poner en cuestión la seguridad de la cadena de suministro del software impulsado por inteligencia artificial. Cursor sostiene que el incidente que comprometió la extensión oficial Claude Code en su marketplace arrancó con el robo de una clave de acceso emitida a Fireworks AI, proveedor con el que compartía datos.
El caso no es menor. Según la propia compañía, el atacante logró avanzar desde esa clave hasta publicar una versión maliciosa de la extensión, disponible durante unas 11 horas y potencialmente descargada por hasta 5 000 usuarios en un día concreto: el 29 de octubre de 2026.
Qué ocurrió entre Cursor, Fireworks AI y Claude Code
De acuerdo con una actualización publicada por Cursor el viernes, un atacante obtuvo una clave de acceso que la empresa había entregado a Fireworks AI. Cursor asegura que esa clave quedó expuesta tras una intrusión dirigida contra Fireworks AI. Con ella, el actor pudo copiar datos de un bucket de almacenamiento de solo lectura que Cursor utilizaba para compartir información con ese proveedor.
La revelación llega casi dos semanas después de que una versión troyanizada de la extensión oficial Claude Code, de Anthropic, se distribuyera a través de Cursor Marketplace como si fuera una actualización legítima. Según informó Cursor, esa versión intentaba instalar una puerta trasera SSH persistente en los sistemas afectados.
El núcleo del problema, por tanto, no fue solo una extensión manipulada. Fue una cadena de fallos: exposición de una clave, acceso a datos compartidos, reutilización de credenciales encontradas y salto posterior a sistemas internos capaces de alterar el canal de distribución de software.
Qué datos quedaron expuestos, según Cursor
Cursor explicó que el bucket de solo lectura contenía trazas limitadas de agentes de codificación procedentes de sesiones que no estaban en Privacy Mode. Esa configuración propia de Cursor permite a los usuarios excluir sus datos del uso para entrenamiento de modelos.
La empresa señala que la mayoría de esas sesiones se remontaban a 2025 y que, en esos casos, los datos sí podían utilizarse para entrenamiento. Entre esas trazas había credenciales que no habían sido depuradas o eliminadas, lo que terminó exponiendo credenciales API de menos del 0,01 % de los clientes.
Ese dato es importante por dos motivos. Primero, porque limita el alcance declarado del incidente. Segundo, porque revela un problema conocido en entornos de IA generativa y desarrollo asistido: la presencia accidental de secretos, como claves o tokens, dentro de registros, prompts o trazas técnicas que luego se comparten con terceros.
Información a la que habría accedido el atacante
Según Cursor, el atacante utilizó esas credenciales como punto de partida para acceder a determinadas herramientas software como servicio usadas por la compañía. A partir de ahí, pudo alcanzar:
- Repositorios archivados de código fuente no productivo de Cursor, incluidos algunos con información de contacto comercial.
- Datos limitados de atención al cliente y conversaciones por correo electrónico.
- Algunas credenciales que usuarios habían enviado al equipo de soporte de Cursor.
La empresa indicó que desactivó la clave del proveedor, revocó y rotó credenciales y buscó indicios de un acceso más profundo. También afirmó que, tras identificar accesos adicionales, contuvo el incidente y llegó a desactivar temporalmente servicios internos y de producto, lo que afectó a ciertas funciones de Cursor.
Cómo se produjo la distribución de la extensión maliciosa
La siguiente fase del ataque, según la cronología de Cursor, se produjo el 29 de octubre de 2026. En ese momento, el atacante habría usado una credencial robada de los datos expuestos de un sistema interno para colocar versiones troyanizadas de la extensión oficial Claude Code directamente en la caché utilizada para servir el marketplace de extensiones de Cursor.
Cursor detalló que como máximo 5 000 usuarios que solicitaron versiones concretas de la extensión ese día pudieron recibir la compilación maliciosa. La versión alterada estuvo accesible durante aproximadamente 11 horas antes de ser retirada.
La compañía asegura que eliminó la extensión comprometida, dejó fuera de línea el marketplace y colaboró con el proveedor de servicios en la nube que alojaba el servidor del atacante para desactivarlo. Además, notificó a los usuarios afectados que instalaron las versiones 2.1.312 o 2.1.313 durante la ventana de exposición y les ayudó a revocar las credenciales expuestas.
Qué dice Cursor que no se vio afectado
En su comunicado, Cursor subrayó que no ha detectado actividad maliciosa adicional desde el 1 de noviembre de 2026. También sostuvo que no existe evidencia de impacto sobre varios ámbitos especialmente sensibles.
Según la empresa, no se habrían visto afectados:
- Los usuarios que tenían activado Privacy Mode.
- Los repositorios de código de clientes.
- El entorno de producción de Cursor.
- La aplicación Cursor y sus actualizaciones oficiales.
- Otras aplicaciones de la empresa.
- Cualquier otra extensión o plugin descargado desde Cursor Marketplace.
Estas afirmaciones proceden de la propia compañía y delimitan el alcance conocido del incidente hasta este momento. Como suele ocurrir en este tipo de casos, el perímetro exacto de una intrusión se confirma con el paso de los días y con auditorías técnicas más profundas.
Fireworks AI vuelve al centro del foco
El nombre de Fireworks AI no aparece solo en este episodio. El desarrollo coincide con otras revelaciones sobre el alcance de la brecha asociada a ese proveedor. El mismo artículo de The Hacker News recuerda que Uber confirmó que actores desconocidos robaron miles de datos de permisos de conducir tras obtener credenciales internas.
En una comunicación presentada ante el estado de California, Uber indicó que el 9 de octubre de 2026 un proveedor de servicios le notificó que un tercero no autorizado había comprometido credenciales internas del propio proveedor y las había usado para acceder a la cuenta de Uber con ese prestador. El 13 de octubre, añadió la compañía, su investigación determinó que ese acceso se utilizó para consultar datos de Uber conectados al proveedor.
Aunque Uber no identificó públicamente al proveedor, TechCrunch informó de que se trataría de Fireworks AI. Uber no ha detallado cuántos usuarios resultaron afectados. La semana anterior, la firma de productividad Notion también confirmó el robo de datos en el mismo hack vinculado a Fireworks AI.
La concatenación de incidentes vuelve a abrir un debate incómodo para el ecosistema tecnológico: cuando múltiples empresas dependen de un mismo tercero para procesar datos o cargas de IA, un fallo en ese eslabón puede multiplicar el daño y propagarse mucho más allá de una sola organización.
El problema de fondo: IA, secretos expuestos y dependencia de terceros
El caso de Fireworks AI y Cursor ilustra una vulnerabilidad cada vez más visible en el auge de herramientas de desarrollo asistido por IA. No basta con proteger la aplicación principal. También hay que blindar los proveedores, los almacenamientos compartidos, las trazas de inferencia y los marketplaces de extensiones.
Además, el incidente muestra el riesgo de conservar en registros técnicos información sensible sin depurar. Si una credencial aparece en una traza y esa traza acaba en un sistema compartido con terceros, el problema deja de ser meramente interno. Se convierte en una puerta de entrada para ataques en cascada.
Desde una perspectiva de seguridad empresarial, el episodio también deja otra lección: incluso un acceso inicialmente limitado a un bucket de solo lectura puede ser suficiente para iniciar una cadena de compromisos si en los datos hay tokens útiles, credenciales reutilizables o referencias a servicios internos.
Qué medidas ha tomado Cursor tras el incidente
Cursor informó de varias actuaciones tras detectar el ataque. Entre ellas, destacan:
- Desactivar la clave emitida a Fireworks AI.
- Revocar y rotar credenciales comprometidas.
- Trasladar todo el tráfico de inferencia fuera de Fireworks.
- Cortar el acceso de Fireworks AI a todos los conjuntos de datos compartidos.
- Notificar a los usuarios afectados por las versiones comprometidas.
- Retirar temporalmente el marketplace de extensiones.
Estas medidas apuntan a una respuesta de contención y reducción de dependencia. Pero el daño reputacional ya está hecho, sobre todo en un momento en el que las plataformas de IA intentan convencer a desarrolladores y empresas de que sus entornos son seguros para código, secretos y flujos de trabajo sensibles.
Un aviso serio para todo el sector
Más allá del caso concreto, el incidente de Fireworks AI deja una advertencia clara: en la economía de la inteligencia artificial, la superficie de ataque ya no está solo en el producto final, sino en todo el ecosistema que lo alimenta. Un proveedor comprometido, una credencial mal gestionada y una extensión servida como actualización legítima bastan para poner en jaque la confianza del usuario.
Según la versión ofrecida por Cursor, el ataque ya está contenido y no hay señales de actividad maliciosa adicional desde el 1 de noviembre. Sin embargo, el episodio obliga a revisar con lupa cómo se comparten datos con terceros, qué secretos terminan en las trazas y hasta qué punto plataformas como Cursor o proveedores como Fireworks AI están preparados para custodiar información crítica sin convertirla en el siguiente eslabón débil.
 Chollones
 Chollones
 Chollones