
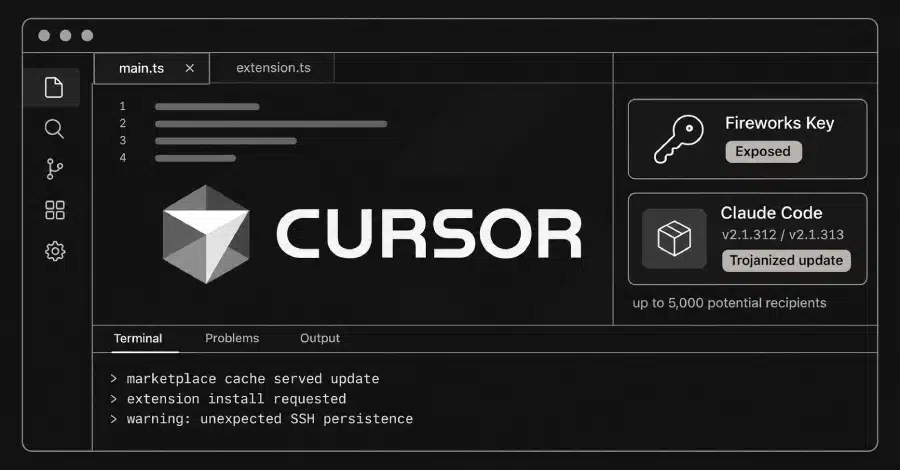
La cadena de fallos arrancó con una clave expuesta por Fireworks AI y terminó con una extensión troyanizada en Cursor Marketplace.
Una sola credencial mal protegida ha bastado para abrir una crisis de seguridad con varias capas. Cursor ha reconocido que la intrusión que afectó a su ecosistema y a la extensión oficial Claude Code comenzó tras el robo de una clave de acceso emitida a Fireworks AI. El episodio vuelve a situar en el centro del debate un problema incómodo para el sector: la dependencia de terceros en la cadena de suministro de la inteligencia artificial.
Según explicó Cursor en una actualización publicada el viernes y recogida por The Hacker News, un atacante obtuvo una clave de acceso que la compañía había entregado a Fireworks AI. Esa clave quedó expuesta por el proveedor y fue utilizada para copiar datos de un bucket de almacenamiento de solo lectura que Cursor usaba para compartir información con esa empresa. A partir de ahí, el incidente escaló hasta afectar a credenciales, herramientas SaaS internas y a la distribución de una versión maliciosa de la extensión oficial de Anthropic.
Qué pasó en la brecha de Cursor y cómo comenzó el ataque
La brecha de Cursor no empezó con un fallo en una actualización pública de su aplicación principal, sino con la exposición de una clave compartida con un proveedor externo. De acuerdo con la versión de la empresa, el atacante usó esa credencial para acceder a un repositorio de datos de solo lectura donde se almacenaban trazas limitadas de agentes de codificación procedentes de sesiones que no estaban en Privacy Mode.
Cursor detalla que esas sesiones, en su mayoría fechadas en 2025, podían utilizarse para el entrenamiento de modelos. Entre esas trazas había credenciales que no habían sido eliminadas correctamente. La exposición afectó, según la compañía, a las credenciales API de menos del 0,01 % de los clientes.
Ese dato reduce el alcance porcentual, pero no borra el problema de fondo. Si en un entorno de IA orientado a desarrolladores terminan almacenándose credenciales sin depurar, el incidente deja una lección evidente: la higiene de datos sigue siendo un punto débil incluso en plataformas que presumen de automatización y seguridad avanzada.
Qué información consiguió el atacante, según Cursor
Cursor asegura que las credenciales expuestas sirvieron al atacante como punto de partida para alcanzar determinadas herramientas software as a service utilizadas por la empresa. Desde ahí, pudo acceder a varios tipos de datos.
- Determinados repositorios archivados de código fuente no productivo de Cursor, incluidos algunos con información de contacto comercial.
- Datos limitados de soporte al cliente y conversaciones por correo electrónico.
- Algunas credenciales que usuarios habían enviado al equipo de soporte de Cursor.
La compañía afirma que, tras detectar acceso adicional, desactivó la clave del proveedor, revocó y rotó credenciales e inició una búsqueda de indicios de una intrusión más profunda. También suspendió temporalmente servicios internos y de producto, lo que interrumpió algunas funciones de la plataforma.
En otras palabras, la respuesta incluyó medidas de contención relevantes, pero llegó después de que el atacante ya hubiera encadenado varios movimientos. En ciberseguridad, la velocidad de detección lo es todo, y este caso demuestra lo costoso que puede resultar un fallo inicial cuando afecta a un ecosistema interconectado.
La extensión de Claude Code troyanizada agravó la crisis
La segunda fase del ataque se produjo el 29 de octubre de 2026. Según Cursor, el atacante utilizó una credencial robada a partir de los datos expuestos de su sistema interno para colocar versiones troyanizadas de la extensión oficial Claude Code de Anthropic directamente en la caché usada para servir el marketplace de extensiones de Cursor.
La consecuencia fue especialmente delicada porque la actualización maliciosa se distribuyó como si fuera legítima. Tal y como ya se había informado casi dos semanas antes, esa versión adulterada intentaba instalar una puerta trasera SSH persistente en los sistemas afectados.
Cursor sostiene que hasta 5 000 usuarios que solicitaron versiones concretas en caché de la extensión durante el 29 de octubre pudieron recibir la compilación maliciosa. Esa versión estuvo disponible durante aproximadamente 11 horas antes de ser retirada.
La empresa asegura que desmontó la distribución, dejó fuera de línea el marketplace de extensiones y colaboró con el proveedor en la nube que alojaba el servidor del atacante para darlo de baja. También notificó a los usuarios afectados que instalaron las versiones 2.1.312 o 2.1.313 durante la ventana de exposición, y les ayudó a revocar credenciales comprometidas.
Qué usuarios quedaron fuera del impacto, según la compañía
Cursor subraya que no hay pruebas de impacto en varios frentes sensibles. Según la empresa, no existe evidencia de que el incidente afectara a:
- Usuarios que tuvieran activado Privacy Mode.
- Repositorios de código de clientes.
- El entorno de producción de Cursor.
- La aplicación de Cursor y sus actualizaciones oficiales.
- Otras aplicaciones de la empresa.
- Cualquier otra extensión o plugin descargado desde Cursor Marketplace.
Además, la compañía indicó que no ha detectado actividad maliciosa adicional desde el 1 de noviembre de 2026. También ha retirado todo el tráfico de inferencia de Fireworks AI, ha desactivado la clave emitida a ese proveedor y ha cortado su acceso a todos los conjuntos de datos compartidos.
Es una precisión importante, porque acota el alcance del incidente. Pero también abre un debate incómodo para cualquier empresa tecnológica: cuando un proveedor externo concentra datos, claves y operaciones críticas, el perímetro real ya no termina en la propia compañía.
Fireworks AI vuelve a quedar en el centro de la polémica
La información publicada por The Hacker News añade un elemento de contexto especialmente revelador. Este episodio no sería un caso aislado vinculado a Fireworks AI. El mismo desarrollo coincide con la confirmación por parte de Uber de que actores desconocidos robaron miles de datos de permisos de conducir después de obtener credenciales internas de un proveedor de servicios.
En una presentación remitida al estado de California, Uber explicó que el 9 de octubre de 2026 un proveedor de servicios les notificó que un tercero no autorizado había comprometido credenciales internas del proveedor y había usado ese acceso para entrar en la cuenta de Uber asociada a ese servicio. El 13 de octubre, según la investigación de la empresa, se determinó que esos credenciales comprometidos se habían utilizado para acceder a datos de Uber conectados con el proveedor.
Uber no identificó públicamente al proveedor, pero TechCrunch informó de que se trataría de Fireworks AI. Uber tampoco ha detallado cuántos usuarios se vieron afectados. La semana anterior, la startup de productividad Notion también confirmó que sus datos fueron robados en el ataque a Fireworks AI.
Con este contexto, el problema deja de ser un tropiezo puntual y pasa a reflejar un patrón más amplio: un solo proveedor comprometido puede irradiar daños sobre múltiples compañías. Eso es exactamente lo que define un riesgo serio de cadena de suministro digital.
El debate de fondo: IA, terceros y seguridad real
La brecha de Cursor vuelve a poner sobre la mesa una cuestión que muchas empresas prefieren presentar como un detalle técnico. No lo es. La carrera por desplegar herramientas de IA, asistentes de programación y servicios de inferencia a gran escala ha disparado la dependencia de terceros, y cada integración añade una nueva superficie de ataque.
En este caso, la secuencia es difícil de ignorar: una clave expuesta por un proveedor, datos compartidos que incluían credenciales sin editar, acceso posterior a herramientas SaaS internas y, finalmente, una distribución maliciosa a través del marketplace. Cada eslabón por separado ya sería grave. Juntos dibujan un problema estructural.
También conviene fijarse en otro punto que Cursor remarca: las sesiones afectadas no estaban en Privacy Mode. Eso refuerza la importancia de las opciones de privacidad, pero no debería servir como coartada para rebajar la exigencia sobre el tratamiento seguro de datos compartidos con terceros. La responsabilidad última de la arquitectura de acceso y del filtrado de información sensible no desaparece por el hecho de que el usuario no active una opción concreta.
Una advertencia para el sector tecnológico
Lo ocurrido con Cursor, Anthropic y Fireworks AI es una advertencia seria para toda la industria de la inteligencia artificial aplicada al desarrollo de software. Las plataformas pueden prometer productividad, automatización y asistentes cada vez más capaces, pero si la custodia de credenciales y los controles sobre proveedores fallan, la innovación se convierte en una vía de entrada para ataques complejos.
Por ahora, Cursor sostiene que el incidente está contenido, que no hay señales de actividad maliciosa adicional desde comienzos de noviembre y que el impacto no alcanzó a los repositorios de clientes ni a su entorno de producción. Son datos relevantes y deben tenerse en cuenta. Pero la brecha de Cursor deja una conclusión difícil de discutir: en la economía digital actual, la seguridad de una empresa vale exactamente lo mismo que la del proveedor más expuesto con el que comparte sus claves y sus datos.
 Chollones
 Chollones
 Chollones