
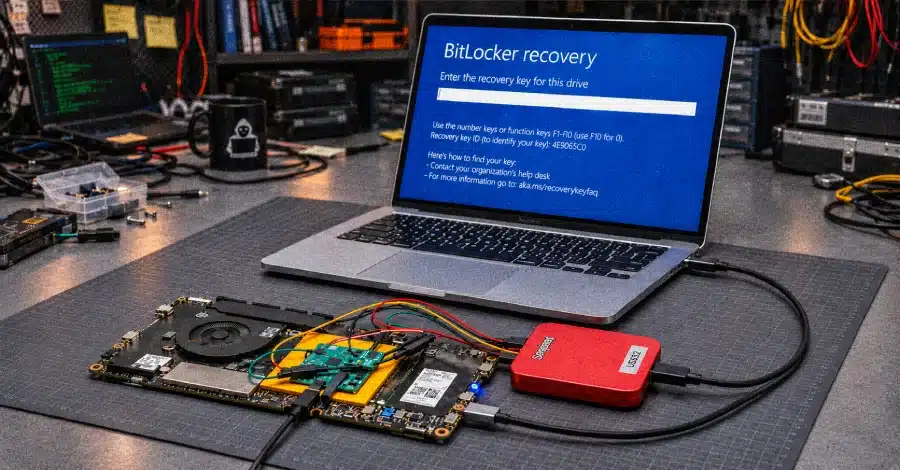
Investigadores de la Technische Universität Berlin han demostrado que la CVE-2026-43613 permite, en ciertos PCs con AMD, resetear el bloqueo del TPM y acelerar el ataque contra los PIN de Windows Hello y BitLocker.
El hallazgo importa porque cambia por completo el tiempo necesario para adivinar un PIN corto: en sus pruebas, un PIN de cuatro cifras de Hello y otro de seis cifras para BitLocker cayeron en 236 intentos. Según los investigadores, un código de cuatro dígitos podría romperse en unas 40 horas en el peor de los casos, frente a los 69 días que marcaría el bloqueo si funcionara como está documentado. En BitLocker, el mismo cálculo baja de 19 años a 20 días.

El trabajo, publicado la semana pasada y difundido ahora por The Hacker News, se centra en equipos donde el TPM no es un chip independiente, sino un TPM por firmware integrado en el procesador. En esos casos, el estado del bloqueo y el contador de intentos fallidos se guarda cifrado en la memoria flash de la placa base. Si ese estado se restaura o se manipula, el equipo puede “olvidar” los fallos previos.
Qué cambia esta falla en Windows Hello y BitLocker
En la práctica, la investigación muestra que un atacante con acceso físico al ordenador puede esquivar la barrera que Microsoft espera del TPM. Eso no convierte a cualquier PC en vulnerable, pero sí abre una ventana seria en determinados modelos con AMD y en algunos equipos Intel, según el tipo de memoria flash que monten.
Los investigadores probaron el ataque en dos portátiles. En un HP OmniBook 3 con un AMD Ryzen AI 5 330, lograron descubrir un PIN de Windows Hello de cuatro cifras. En un Framework Laptop 13 con un Intel Core Ultra 5 125H, descubrieron un PIN de BitLocker de seis cifras. En ambos casos, el proceso se aceleró porque el contador de intentos se pudo restablecer.
Para entender por qué, conviene distinguir dos piezas. Por un lado está el TPM, que registra los fallos. Por otro, la memoria flash de la placa, donde se guarda ese registro. En algunas máquinas, los investigadores hallaron un mecanismo de protección llamado RPMC, pensado para evitar que se copie un estado antiguo. En su test, ese control se pudo burlar de dos formas: bloqueando actualizaciones del contador o provocando una caída breve de tensión para extraer la clave que firma esos valores.
Cómo funciona el ataque físico contra el TPM
La parte técnica es sencilla de resumir aunque el montaje sea complejo. Los autores retiraron el chip flash de la placa y colocaron su propia electrónica entre el procesador y esa memoria. Desde ahí interceptaron las actualizaciones, forzaron respuestas favorables y, en el caso de ciertos chips Winbond, aprovecharon un fallo de “voltage glitch” para extraer una clave interna. Con esa clave podían falsificar cualquier valor del contador.
En el portátil AMD, Windows seguía forzando un reinicio tras cinco intentos erróneos, pero no aplicaba el retardo esperado de bloqueo. En el equipo Intel, el arranque de BitLocker no imponía límite propio y cada reinicio devolvía de nuevo 32 intentos. Por eso, el proceso fue mucho más rápido de lo que debería en condiciones normales.
La conclusión de los investigadores es clara: la solidez del bloqueo depende del procesador, de la memoria flash y de si el equipo aplica bien el mecanismo de protección. No todos los sistemas usan el mismo diseño, y eso explica por qué el riesgo no es uniforme.
Qué significa para el usuario de Windows
Si tienes un portátil o sobremesa con Windows Hello o BitLocker, el primer mensaje es práctico: la vulnerabilidad exige acceso físico al equipo. No es un ataque remoto. Aun así, si alguien puede abrir el chasis o manipular la placa, la protección basada en PIN pierde eficacia en determinados modelos.
Los investigadores recomiendan aumentar al menos dos dígitos en los PIN de Hello y BitLocker. Microsoft ya recomienda seis cifras como mínimo para Hello en su configuración estándar, aunque algunas políticas permiten bajar a cuatro. BitLocker también acepta valores de 4 a 20 dígitos, y la opción de “PIN mejorado” permite letras y símbolos.
AMD ha reconocido un fallo en su firmware que encaja con el ataque y lo ha catalogado como CVE-2026-43613, con una puntuación CVSS de 5.1. La compañía prevé correcciones para varios procesadores entre noviembre y febrero de 2027. Microsoft, por su parte, elevó el PIN recomendado para Hello a seis cifras en una compilación de prueba de Windows 11 publicada la semana pasada, aunque esa decisión aún no está asegurada para la versión estable.
Intel ha señalado que la investigación no demostró una vulnerabilidad en un componente suyo. Según los autores del estudio, en el caso probado el problema dependía del chip Winbond y de su comportamiento con el contador RPMC. Winbond, según los investigadores, estudia el caso pero no ha anunciado una fecha ni una corrección concreta.
Para el usuario, la recomendación inmediata es sencilla: usar un PIN más largo, aplicar las actualizaciones de firmware cuando lleguen y mantener el equipo bajo control físico. En los sistemas afectados, la CVE-2026-43613 demuestra que la seguridad del TPM no vale lo mismo en todos los ordenadores.
 Chollones
 Chollones
 Chollones