
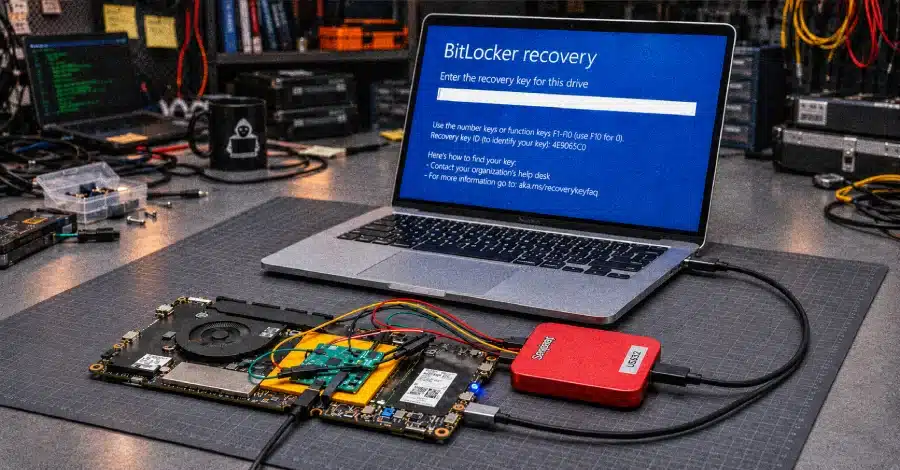
Windows Hello y BitLocker pueden ser vulnerables a un ataque físico que reinicia el contador de intentos del TPM en ciertos PCs AMD e Intel, según investigadores de la Technische Universität Berlin.
El hallazgo afecta a equipos con TPM de firmware, integrado en el procesador, y en pruebas de laboratorio permitió recuperar un PIN de cuatro dígitos de Windows Hello en un portátil AMD y uno de seis dígitos de BitLocker en un portátil Intel. Los investigadores dicen que ambos códigos, fijados por ellos mismos, se encontraron en 236 intentos.

Qué han descubierto los investigadores sobre Windows Hello
La clave del ataque está en el modo en que estos equipos guardan el estado del TPM. En lugar de usar un chip separado con almacenamiento seguro propio, el firmware TPM cifra ese estado en la memoria flash de la placa base. Entre ese estado figura cuántas veces se ha fallado al introducir el PIN.
Si un atacante copia ese estado y después lo restaura, el contador vuelve atrás. Normalmente, el sistema intenta evitarlo con un mecanismo de protección en la memoria flash llamado RPMC, pensado para que los contadores solo puedan subir. Pero los investigadores sostienen que, en determinados equipos, esa defensa se puede esquivar.
En uno de los escenarios descritos, el firmware del procesador AMD no verifica que el contador haya aumentado de verdad. En otro, relacionado con chips Winbond, una alteración breve de la alimentación eléctrica del chip permite extraer la clave secreta con la que se firman los valores del contador.
Por qué importa para el usuario
La consecuencia práctica es clara: un PIN corto deja de ser una barrera razonable si alguien puede abrir el equipo, manipular su interior y repetir intentos sin respetar el bloqueo normal. Los investigadores calculan que, con sus velocidades de prueba, un PIN de cuatro cifras podría romperse en 40 horas en el peor caso, frente a los 69 días que resultarían si el bloqueo funcionara como está documentado.
En BitLocker, el salto es aún mayor. Para un PIN de seis dígitos, el peor caso pasa de 19 años a 20 días con el método probado en laboratorio. Son cifras teóricas basadas en un equipo por prueba, pero muestran que la protección pierde eficacia si el atacante tiene acceso físico suficiente.
Cómo se hizo la prueba y qué equipos afectó
Los investigadores desmontaron los portátiles, retiraron la memoria flash de la placa base y conectaron su propia placa entre el procesador y ese chip. También automatizaron el proceso con un script que leía la pantalla, probaba PINs y reiniciaba el sistema.
En el caso de Windows Hello, el equipo era un HP OmniBook 3 con procesador AMD Ryzen AI 5 330 y un disco cifrado con BitLocker. El PIN correcto era 1235, y el sistema llegó a encontrarlo en 57 minutos. Aunque Windows forzaba un reinicio tras cinco errores, no aplicaba la espera de bloqueo que cabría esperar.
Para BitLocker, la prueba se realizó en un Framework Laptop 13 con Intel Core Ultra 5 125H y memoria flash Winbond. Como el prompt de inicio de BitLocker no añade su propio límite, cada reinicio devolvía otros 32 intentos. El PIN correcto, 123457, apareció en 6 minutos y 55 segundos.
Qué cambia para quienes usan BitLocker o Windows Hello
La parte más útil para el lector es que el problema no depende solo del PIN, sino del tipo de hardware y de si el equipo usa RPMC o una memoria flash concreta. Los propios investigadores publicaron una comprobación para equipos AMD en Linux que ayuda a saber si esa protección está presente y activa.
Si un usuario tiene un PC afectado, la recomendación inmediata es sencilla: subir la longitud del PIN. Los investigadores aconsejan añadir al menos dos dígitos más tanto en Windows Hello como en BitLocker. Microsoft, además, ha recomendado en el pasado pasar de BitLocker solo con TPM a una configuración con TPM + PIN para frenar otros ataques físicos.
- Windows Hello for Business: aumentar la política de longitud mínima del PIN.
- BitLocker: subir la longitud mínima del PIN de arranque, que por defecto es de seis dígitos.
- Equipos AMD: instalar el firmware corregido cuando el fabricante lo distribuya.
- Equipos con Winbond RPMC: estar atentos a actualizaciones del fabricante del PC, porque la memoria afectada no tiene una solución confirmada.
AMD confirma el fallo y marca fechas de parche
AMD ha confirmado que existe un fallo en su firmware que permite este ataque en algunos equipos con sus chips. La compañía lo identifica como CVE-2026-43613 y le asigna una puntuación CVSS de 5.1. Según su aviso de seguridad, el parche llegará entre noviembre y febrero de 2027 para varias familias de procesadores, entre ellas Ryzen, Ryzen AI, Ryzen Threadripper, Athlon y EPYC.
La empresa sostiene que los ataques que requieren acceso físico quedan fuera de su modelo de amenaza, aunque también admite que RPMC se diseñó precisamente para frenar este tipo de interposición entre componentes. Por ahora, el aviso no cubre todos los equipos AMD ni aclara si la actualización impedirá volver a instalar un firmware antiguo y vulnerable.
Intel, por su parte, señaló en una comunicación reciente que la investigación no demostraba una vulnerabilidad en un componente suyo. Esa precisión encaja con lo que midieron los autores: en el portátil Intel, el problema dependía de la debilidad del chip Winbond, no del procesador.
Microsoft recibió el aviso en abril. Según los investigadores, la compañía consideró el caso de Windows Hello de gravedad moderada y no emitió un CVE ni una recompensa inmediata. En una compilación de prueba de Windows 11 publicada la semana pasada, el mínimo para PIN personal de Hello pasó a ser de seis dígitos, aunque la función aún puede cambiar antes de llegar a la versión estable.
En paralelo, los investigadores dicen que Winbond fue avisada de la debilidad de sus chips en enero de 2025 y que después recibió más detalles sobre la fuga de la clave. La compañía estudia el asunto, pero no ha prometido una corrección ni una fecha. Para quien use BitLocker o Windows Hello en un portátil reciente, el mensaje práctico es claro: revisar el tipo de hardware, subir el PIN y esperar a los parches, porque el bloqueo por defecto ya no basta en todos los escenarios.
 Chollones
 Chollones
 Chollones