
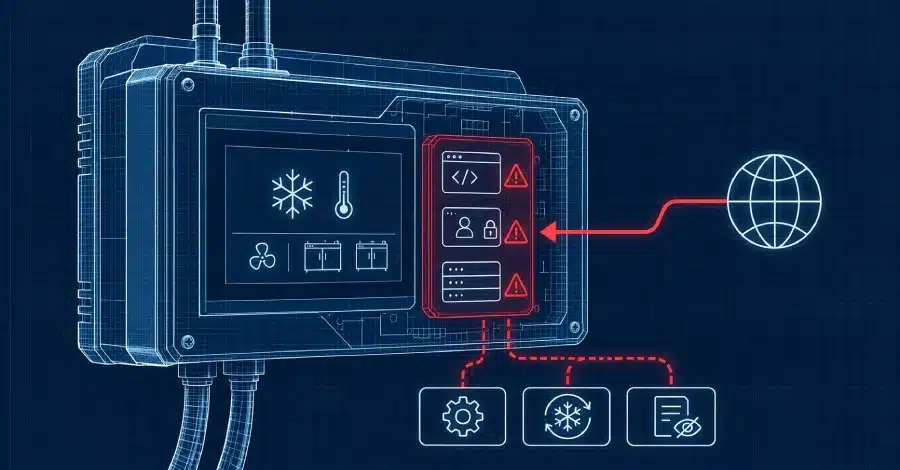
Seis vulnerabilidades sin corregir en los AK-SM800A obligan a sacar de internet estos controladores de refrigeración.
Un nuevo aviso de ciberseguridad vuelve a poner sobre la mesa un problema de fondo: equipos industriales críticos conectados a internet sin las protecciones adecuadas. En este caso, el foco está en Danfoss y en unos controladores que gestionan neveras y congeladores comerciales.

La alerta no es menor. Según la consultora neerlandesa Midnight Blue, seis fallos Danfoss en los controladores AK-SM800A permitirían a un atacante remoto tomar el control del dispositivo sin iniciar sesión. A día de hoy, según la información publicada por The Hacker News a partir de las comunicaciones oficiales y de los investigadores, no existe parche disponible.
Seis fallos Danfoss sin solución en controladores AK-SM800A
Los hechos conocidos son concretos. Midnight Blue aseguró a comienzos de esta semana que los AK-SM800A, usados para gestionar la refrigeración de tiendas, presentan seis vulnerabilidades que podrían desembocar en una toma remota del sistema sin autenticación.
Los investigadores analizaron el firmware 5.3.2, que en ese momento era el más reciente, y sostienen que todas las versiones hasta esa incluida están afectadas. Después revisaron la situación del paquete de software 5.4.0, fechado en noviembre por el fabricante, y afirmaron que tampoco corrige los fallos.
El dato es especialmente delicado porque el propio fabricante, según recoge el sectorial Cooling Post, ofrece ya la versión 5.4.0 como la más nueva para el AK-SM800A. Sin embargo, ni el archivo de notas de esa versión ni la guía de actualización de noviembre mencionan una solución para estas vulnerabilidades. Lo único que añaden, según la información disponible, es una regla de contraseña más estricta.
Qué pueden hacer los atacantes si explotan los fallos
El alcance técnico descrito por Midnight Blue es serio. Cinco de los seis fallos estarían en controladores de peticiones web que no requieren inicio de sesión, dentro de un programa que se ejecuta como root, es decir, con los máximos privilegios del sistema.
Según los investigadores, a través de uno de esos fallos lograron ejecutar código como root en un firmware más antiguo, la versión 3.3.0, y detectaron los mismos errores en la 5.3.2. El sexto fallo se encuentra en la pasarela que impone el llamado Strict mode, una protección de acceso que exige conexiones cifradas y tokens de sesión.
El problema es que esa defensa, presentada como una barrera adicional, también tendría un agujero crítico. Cuando los investigadores ejecutaron el firmware 5.3.2 en un emulador con el Strict mode activado, comprobaron que esa vulnerabilidad hacía colapsar la pasarela. Con más trabajo, sostienen, ese fallo podría convertirse en ejecución de código.
Además, Midnight Blue afirma que esa pasarela carece de protecciones básicas frente a explotación, como los stack canaries. Y una vez logrado acceso con privilegios de root, un atacante podría, según su análisis:
- cambiar la configuración del controlador,
- iniciar ciclos de descongelación no deseados,
- ocultar actividad en los registros del sistema,
- dejar el equipo inutilizable hasta su sustitución.
Los investigadores también señalaron que los controladores no utilizan secure boot. Eso significa, según su evaluación, que un atacante podría introducir código persistente capaz de sobrevivir a un reseteo de fábrica y a una actualización de firmware.
Bélgica, Irlanda y Alemania piden retirar estos equipos de internet
La reacción institucional ha sido rápida y contundente. Las agencias gubernamentales de ciberseguridad de Bélgica, Irlanda y Alemania recomendaron esta semana a los operadores retirar de internet las interfaces de gestión de estos controladores.
El mensaje es relevante porque desmonta una falsa sensación de seguridad muy común en entornos industriales: actualizar, cambiar contraseñas por defecto o activar un modo estricto no basta por sí solo si el equipo sigue expuesto a la red pública.
El Centre for Cybersecurity Belgium fue especialmente claro. Según su aviso, retirar la exposición a internet no debe esperar a un parche, y esa medida es necesaria incluso cuando el firmware está actualizado y el Strict mode está activado.
Las recomendaciones oficiales de Bélgica e Irlanda incluyen tres acciones inmediatas:
- localizar todos los controladores cuya interfaz de gestión sea accesible desde internet, incluso mediante módems 4G o 5G;
- permitir acceso remoto solo a través de una VPN segura o una red interna protegida;
- revisar temperaturas, ciclos de descongelación, alarmas, cuentas de usuario y ajustes de acceso remoto para detectar cambios no autorizados.
La agencia alemana BSI añadió otra recomendación: quien sospeche una intrusión debería cambiar todas las credenciales y comprobar que el equipamiento conectado al controlador funciona correctamente.
Ataques previos en Francia y una segunda ola en Europa
La preocupación no nace en el vacío. Estos controladores ya fueron objetivo de ataques en Francia a partir del 11 de octubre, y después se registró una segunda ola en Europa iniciada la semana pasada, según la información citada por The Hacker News.
Esos ataques provocaron ciclos de descongelación no deseados y la destrucción de mercancía. El impacto económico potencial para supermercados, comercios alimentarios y operadores logísticos es evidente: cuando falla la cadena de frío, no solo se pierde producto, también se pone en riesgo la operativa y pueden aparecer problemas de cumplimiento y seguros.
La BSI alemana indicó además en un aviso de seguridad que el AK-SM800A ya había estado implicado en incidentes anteriores en los que se manipularon unidades de refrigeración en varios países. Eso sí, la propia agencia subrayó que no tiene información sobre explotación de estos seis nuevos fallos, y ni las demás agencias ni los investigadores vinculan directamente estas vulnerabilidades con esos incidentes previos.
Ese matiz es importante para mantener el rigor: hay un riesgo técnico grave, hay antecedentes reales de ataques, pero por ahora no se ha confirmado públicamente que los seis fallos recién descubiertos hayan sido usados en esos casos.
Confusión con la versión 5.4.0 y falta de aviso del fabricante
Otro elemento llamativo de esta historia es la confusión pública en torno al firmware 5.4.0. La agencia alemana BSI afirmó primero en una nota de prensa que esa versión no estaba afectada. Más tarde, ese mismo día, corrigió su comunicado y pasó a señalar que por el momento no puede descartarse que la versión 5.4.0 también esté afectada.
Midnight Blue fue aún más tajante en una declaración posterior recogida por Cooling Post: a su juicio, 5.4.0 no parchea los fallos y, además, probablemente no podía hacerlo porque, según la marca temporal de los archivos, ese firmware habría sido compilado el 29 de octubre, es decir, antes de la segunda ola de ataques y antes de los informes de vulnerabilidad remitidos por los investigadores.
A fecha de la publicación original, la página de avisos de seguridad del fabricante no listaba ninguna alerta específica sobre estos seis fallos ni ofrecía una fecha pública para una corrección. En un sector tan sensible como el de la tecnología operacional, esa ausencia de calendario alimenta la inquietud de los operadores.
Un problema que va más allá de un simple parche
La valoración de Midnight Blue es especialmente dura. El investigador Carlo Meijer aseguró haber encontrado los seis fallos en menos de una hora de revisión manual, utilizando un firmware que el propio proveedor ofrece para descarga. Para los expertos, ese dato sugiere que el problema puede ser más estructural que puntual.
De hecho, los investigadores sostienen que el código casi con toda seguridad contiene más fallos similares. Por eso consideran que ir corrigiendo vulnerabilidades de una en una o confiar únicamente en activar el Strict mode puede ser, en sus palabras, una mala asignación de recursos escasos de seguridad y personal.
La conclusión es incómoda, pero relevante para cualquier empresa con tecnología industrial conectada: cuando el diseño de base presenta debilidades, la ciberseguridad no se resuelve solo con recomendaciones cosméticas. Hace falta segmentación de red, acceso remoto protegido y una política clara para no exponer sistemas críticos directamente a internet.
Qué deben hacer ahora los operadores
Incluso el propio documento de actualización de Danfoss indica que el AK-SM800A no debería ser accesible directamente desde internet pública, y añade que esa recomendación se aplica a todas las versiones de software, incluidas las que tienen Strict Mode activado.
El National Cyber Security Centre de Irlanda también aconseja instalar el firmware soportado más reciente, cambiar las contraseñas por defecto y activar el modo estricto, pero advierte de forma expresa que no debe confiarse solo en esas medidas.
Además, Bélgica recuerda un detalle práctico de gran importancia: antes de cortar el flujo de datos que un controlador envía a la empresa de mantenimiento de refrigeración, los operadores deberían revisar las condiciones contractuales y del seguro. La alternativa recomendada es establecer un acceso remoto protegido que permita seguir monitorizando el sistema sin exponerlo a internet abierta.
En definitiva, los fallos Danfoss vuelven a demostrar un patrón peligroso en Europa: infraestructura comercial crítica conectada, difícil de actualizar y demasiado dependiente de accesos remotos mal securizados. Mientras no exista parche y no haya una comunicación más precisa por parte del fabricante, la medida más sensata sigue siendo la que repiten las agencias europeas: sacar estos controladores de internet cuanto antes.
 Chollones
 Chollones
 Chollones