
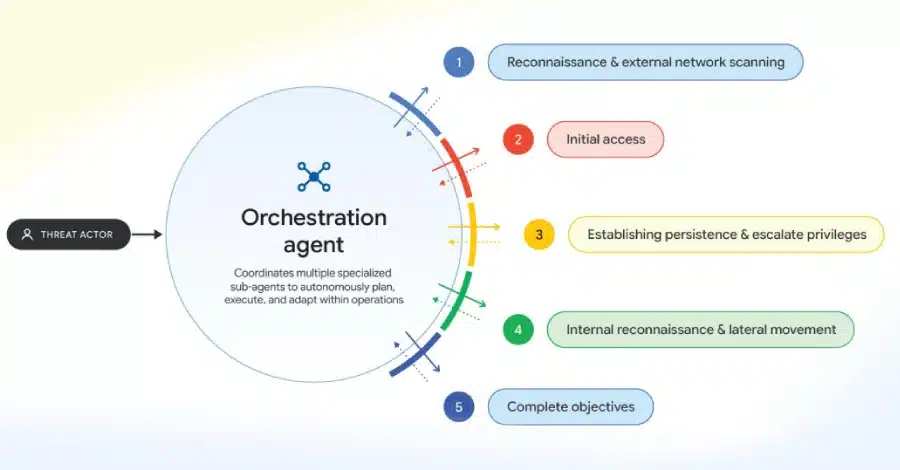
Google detecta que los atacantes ya usan agentes autónomos y LLM para explotar fallos con más rapidez y escalar campañas.
La carrera tecnológica ya no solo la libran las grandes empresas. También la están aprovechando los delincuentes. Y, según Google, el salto es serio: los ciberataques empiezan a ejecutarse a velocidad de máquina, con menos intervención humana y con una capacidad de escala que cambia por completo el tablero defensivo.

Google ha advertido este lunes de que el uso malicioso de la inteligencia artificial por parte de actores de amenazas ha ido más allá de las consultas manuales a chatbots. Según el Google Threat Intelligence Group (GTIG), varios grupos ya están desplegando marcos ofensivos autónomos con múltiples agentes para ejecutar intrusiones en varias fases con mayor rapidez operativa. Entre las herramientas citadas aparecen ARTEX, CAIRN, CyberStrikeAI y PentAGI.
El hallazgo, compartido por GTIG con The Hacker News, apunta a una transformación de fondo en el ámbito de la ciberseguridad: los atacantes no necesitan cambiar necesariamente la mecánica básica de los golpes, pero sí pueden encadenar rutas de ataque y automatizar tareas de forma mucho más agresiva. El resultado es una compresión de los tiempos de ataque y una barrera de entrada más baja para perfiles menos especializados.
Cómo la IA acelera ciberataques según Google
Uno de los aspectos más delicados del informe es el uso de modelos de lenguaje de gran tamaño y de marcos agentivos para automatizar la ingeniería inversa de parches mediante análisis diferencial. En términos prácticos, esto permite comparar versiones de código, notas de lanzamiento, investigaciones de seguridad y pruebas de concepto para descubrir con rapidez qué vulnerabilidad corrige un parche y convertir ese conocimiento en un exploit funcional.
Google señala que esta técnica ya se observó en relación con fallos de PaperCut NG/MF a comienzos de septiembre. La consecuencia directa es preocupante: se reduce la ventana entre la publicación del parche y la explotación activa del fallo. Es decir, las organizaciones que tardan en actualizar sistemas quedan expuestas antes y durante menos tiempo para reaccionar.
Según GTIG, los actores maliciosos pueden considerar más eficiente usar LLM para convertir rápidamente vulnerabilidades parcheadas, conocidas como n-day, en armas operativas. El motivo es claro: los materiales a estudiar son finitos y accesibles, desde el código fuente hasta las notas de versión o el código de prueba publicado por investigadores.
Herramientas abiertas y automatización ofensiva
Google sostiene que el abuso de frameworks de pentesting agentivo de código abierto está facilitando la automatización de fases concretas durante intrusiones reales. No se trata solo de generar texto o resumir documentos. Se trata de delegar tareas prácticas que antes exigían tiempo, experiencia y mano de obra especializada.
Entre los recursos mencionados por la compañía figuran también ZeroHollow, descrito como un servicio de inferencia usado para el desarrollo de exploits y el enrutamiento de LLM, y Agent Zero, un marco abierto con ejecución autónoma de código y generación dinámica de herramientas.
La tesis de Google es contundente: la aparición y expansión de estas herramientas abiertas ha rebajado aún más la barrera de entrada. Eso permite a actores maliciosos integrar nuevos exploits, escalar ataques de manera autónoma y lanzar campañas de phishing convincentes con mayor facilidad. En otras palabras, la IA no solo mejora a los atacantes más sofisticados; también multiplica las capacidades de operadores menos expertos.
China, espionaje y ciberdelincuencia: los actores observados
El informe indica que varios actores han sido vistos experimentando con estos marcos y sistemas, incluidos grupos con motivación económica y actores sospechosos de espionaje alineados con China. Google no afirma que todos los usos provengan del mismo entorno ni atribuye cada herramienta a un único responsable, pero sí deja claro que el fenómeno ya no es teórico.
Este matiz importa. En ciberseguridad, la convergencia entre delincuencia organizada, espionaje estatal y herramientas de automatización basadas en IA introduce un riesgo añadido para empresas, administraciones e infraestructuras críticas. Cuando una misma lógica tecnológica sirve tanto para robar credenciales como para apoyar operaciones de inteligencia, la amenaza se vuelve más difícil de contener.
Del exploit al negocio clandestino: el auge del LLMjacking
Google destaca además otra vía de abuso: el ataque a la propia infraestructura de IA para lucrarse con prácticas de LLMjacking. Este término se refiere al robo de credenciales de LLM y de recursos en la nube desde entornos empresariales comprometidos para revender después ese acceso en servicios clandestinos.
Según la compañía, esos accesos se comercializan a precios rebajados mediante servicios proxy del mercado negro como APIMart y JetNight, definidos en el informe como LLM mixers. El incentivo económico es evidente: aprovechar la infraestructura ajena para consumir capacidad de IA sin pagar por ella y convertir ese acceso en un producto revendible.
La relevancia de esta práctica va más allá del fraude económico. Si un atacante controla credenciales o recursos cloud ligados a modelos de lenguaje, puede emplearlos para nuevas campañas, para ocultar su rastro o para ampliar operaciones ofensivas a bajo coste.
Phishing con IA: menos conocimientos técnicos, más engaño
Otro de los puntos más sensibles del informe afecta al phishing como servicio. Google cita el caso de Jieyou, una plataforma de phishing en lengua china que ha integrado un asistente conversacional basado en LLM. Gracias a ese chatbot, los clientes pueden configurar paneles de phishing o modificar plantillas existentes usando órdenes en lenguaje natural, sin necesidad de grandes conocimientos técnicos.
Para Google, la evolución de Jieyou refleja una tendencia industrial creciente: los proveedores de PhaaS usan los LLM como un multiplicador modular de fuerza. En vez de editar manualmente cargas, textos o interfaces, afiliados con baja cualificación pueden personalizar sobre la marcha cebos de ingeniería social y páginas fraudulentas simplemente describiendo lo que quieren al sistema.
Este cambio tiene implicaciones directas para empresas y usuarios:
- Más campañas en menos tiempo.
- Mensajes más creíbles y adaptados al idioma o contexto de la víctima.
- Menor necesidad de conocimientos técnicos para delinquir.
- Capacidad de iterar y ajustar el engaño casi en tiempo real.
Por qué este aviso de Google importa ahora
El mensaje de fondo de Google es que la IA aplicada a ciberataques ya no debe verse como una posibilidad futura. El cambio ya está en marcha y se apoya en tres pilares muy concretos: automatización ofensiva, reducción de tiempos y democratización de capacidades.
Desde una perspectiva de seguridad corporativa, esto obliga a revisar varias suposiciones. La primera es que parchear tarde sale todavía más caro cuando los atacantes pueden analizar correcciones a gran velocidad. La segunda es que la protección de credenciales cloud y de infraestructuras vinculadas a IA deja de ser un asunto periférico. Y la tercera es que el phishing seguirá siendo una amenaza central, pero cada vez más afinada por sistemas automáticos.
Google no sostiene que la IA haya reemplazado por completo a los operadores humanos. Lo que plantea es algo quizá más inquietante: que los delincuentes están aprendiendo a orquestar agentes, herramientas abiertas y modelos de lenguaje para ejecutar más tareas, más deprisa y con menos coste. El efecto acumulado de esa combinación puede alterar la defensa tradicional, basada muchas veces en reaccionar con algo de margen. Ese margen, precisamente, es lo que se está reduciendo.
Qué cambia para las organizaciones
A la vista del informe de GTIG, hay varias conclusiones operativas que las organizaciones deberían tener presentes:
- Actualizar rápido gana todavía más importancia cuando los parches pueden convertirse en exploits en plazos más cortos.
- Blindar credenciales y recursos cloud ligados a IA pasa a ser una prioridad de primer nivel.
- Reforzar la detección del phishing resulta clave ante campañas más personalizadas y dinámicas.
- Monitorizar herramientas abiertas y marcos agentivos se vuelve esencial para entender nuevas rutas de ataque.
El aviso de Google, difundido a través de Google Threat Intelligence Group y recogido por The Hacker News, no es una predicción abstracta. Es una fotografía de un ecosistema criminal que ya está adaptándose a la inteligencia artificial con rapidez.
La conclusión es incómoda, pero necesaria: la IA ciberataques no solo amplifica amenazas existentes, sino que comprime los tiempos de respuesta y abarata el acceso a capacidades ofensivas antes reservadas a actores más preparados. Si la defensa no acelera al mismo ritmo, la ventaja volverá a caer del lado del atacante.
 Chollones
 Chollones
 Chollones