
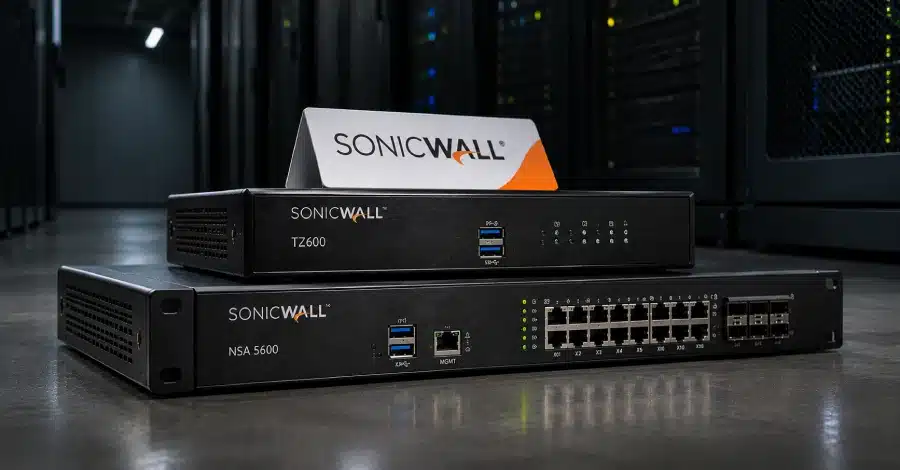
La multinacional de ciberseguridad SonicWall ha lanzado una advertencia urgente para que todas las empresas que todavía utilizan cortafuegos Gen 6 retiren y sustituyan estos dispositivos de inmediato. Según la compañía, estos aparatos en su versión SonicOS 6.x dejarán de recibir parches de seguridad, incluso para fallos considerados críticos. La decisión llega en un contexto de creciente amenaza digital donde los ciberdelincuentes utilizan sistemas automatizados e inteligencia artificial para detectar y atacar infraestructuras de red obsoletas a gran velocidad.
¿Por qué suponen un riesgo crítico los cortafuegos Gen 6 actuales?
Los dispositivos de perímetro como los cortafuegos o pasarelas de red se han convertido en el objetivo prioritario de las mafias digitales. Informes recientes de organismos de análisis como Google Mandiant y Cisco Talos señalan que el tiempo medio de explotación de las vulnerabilidades se ha reducido drásticamente. De hecho, los atacantes logran explotar fallos antes de que los fabricantes publiquen los parches correspondientes, una tendencia negativa impulsada por el uso de herramientas de escaneo automatizado.

Al encontrarse expuestos directamente a internet y carecer de soporte oficial, los equipos Gen 6 actúan como una puerta abierta hacia las redes internas de las corporaciones. Una vez que un pirata informático vulnera el perímetro, obtiene privilegios suficientes para robar credenciales, moverse lateralmente por el sistema e implementar software malicioso de tipo ransomware. Por este motivo, el fabricante considera que cualquier cortafuegos de esta serie que permanezca activo en la red representa un peligro inaceptable para la continuidad del negocio.
¿Qué alternativas y pasos inmediatos deben seguir las empresas?
Ante la imposibilidad de proteger los sistemas mediante actualizaciones, la compañía tecnológica recomienda seguir una hoja de ruta estricta para minimizar la exposición corporativa y evitar brechas de seguridad catastróficas:
- Inventariar y retirar todos los equipos de la serie Gen 6 presentes en la infraestructura de producción, priorizando aquellos conectados directamente a internet.
- Migrar a equipos modernos como la octava generación de cortafuegos que ejecutan el sistema operativo SonicOS 8, bajo la supervisión de un socio autorizado.
- Deshabilitar la gestión WAN mediante protocolos expuestos como HTTPS, SSH y SNMP en las interfaces de red exteriores.
- Restringir o desactivar el acceso por VPN de tipo SSL, limitándolo estrictamente a direcciones IP de confianza.
- Implantar autenticación multifactor en todas las cuentas de administración y accesos remotos, además de actualizar de forma periódica las contraseñas locales y revisar los registros de actividad.
¿Qué impacto tiene esta medida para los administradores de sistemas?
Para los responsables de TI de las organizaciones, esta directriz implica una reorganización presupuestaria y operativa imprevista para actualizar el hardware de red antes de que los ciberdelincuentes aprovechen los agujeros de seguridad sin parchear. La obsolescencia programada del soporte obliga a priorizar las inversiones en ciberseguridad perimetral, desplazando otros proyectos tecnológicos para blindar el acceso a los datos corporativos frente a campañas de ataque automatizadas.
 Chollones
 Chollones
 Chollones