
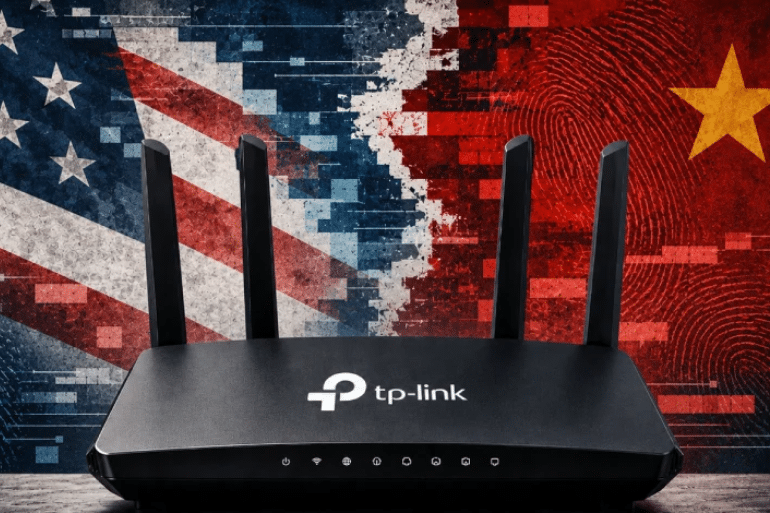
Florida, Iowa, Montana y Nebraska se suman a Texas en las demandas contra TP-Link por presuntas deficiencias de seguridad y falta de transparencia sobre sus conexiones con China. La compañía niega las acusaciones, mientras salen a la luz vulnerabilidades que afectan a decenas de modelos.
Los routers que conectan hogares y empresas a internet vuelven a situarse en el centro de una disputa sobre ciberseguridad, privacidad y riesgos geopolíticos. Cuatro nuevos estados de Estados Unidos han demandado a TP-Link Systems, elevando a cinco el número de estados que han emprendido acciones legales contra el fabricante.

Las demandas, presentadas el 6 de octubre de 2026, cuestionan las afirmaciones comerciales de la compañía sobre la seguridad de sus dispositivos, su independencia de China y la información que proporciona a los consumidores. TP-Link rechaza las acusaciones y sostiene que las acciones judiciales se basan en premisas falsas.
El caso adquiere mayor relevancia por la existencia de ataques informáticos documentados contra routers de esta marca y por la publicación de detalles técnicos sobre cinco vulnerabilidades de seguridad en dispositivos distribuidos por proveedores de internet. Sin embargo, hay una distinción fundamental: los documentos citados no demuestran que TP-Link haya instalado puertas traseras deliberadamente ni que el Gobierno chino haya obtenido datos de clientes a través de la empresa.
Cuatro nuevos estados demandan a TP-Link por sus routers
Florida, Iowa, Montana y Nebraska presentaron nuevas demandas contra TP-Link Systems, una empresa con sede en Irvine, California. Las acciones se suman a la iniciada por Texas en febrero de 2026.
Los estados recurren a sus respectivas leyes de protección al consumidor y cuestionan tres aspectos principales:
- Las promesas de seguridad: consideran que las garantías comerciales de la compañía podrían no corresponderse con el nivel de protección real de algunos dispositivos.
- Los vínculos con China: ponen en duda que la reestructuración empresarial de 2024 permita considerar a TP-Link Systems completamente separada de su antigua afiliada china.
- La privacidad de los usuarios: sostienen que la información sobre los datos recopilados y los posibles riesgos derivados de la legislación china resulta insuficiente.
Las demandas de Florida, Montana y Nebraska comparten numerosos pasajes y argumentos. También citan riesgos legales y tecnológicos relacionados con China, aunque no afirman que el Gobierno chino haya obtenido efectivamente datos de clientes a través de TP-Link.
El comunicado de Iowa adopta un tono más contundente al afirmar que el firmware de los dispositivos permitiría al Gobierno chino acceder a routers y datos de residentes del estado. No obstante, el propio texto presenta ese acceso como una posibilidad, no como un hecho demostrado.
Esta diferencia importa: las demandas contienen acusaciones que deberán evaluarse en los tribunales, pero no equivalen a una sentencia ni prueban por sí mismas todas las afirmaciones que formulan.
Qué relación mantiene TP-Link con China
Uno de los principales puntos de controversia es la relación entre TP-Link Systems, con sede en Estados Unidos, y TP-Link Technologies, la empresa china a la que estuvo afiliada antes de la reestructuración de 2024.
Según las demandas, TP-Link Systems ha presentado su reorganización como una separación profunda, con una estructura de propiedad, gestión y operaciones diferente de la de su antigua afiliada.
Los fiscales generales cuestionan si esa explicación ofrece a los consumidores una imagen suficientemente completa de las relaciones empresariales y de la procedencia de los componentes.
Como antecedente, las denuncias citan un informe de Bloomberg News de abril de 2025, según el cual ambas empresas empleaban conjuntamente a unas 11 000 personas en China.
La cifra, por sí sola, no demuestra que las compañías compartan actualmente el control corporativo ni que los datos de los clientes estadounidenses estén al alcance de las autoridades chinas. Sí explica por qué los fiscales generales consideran necesario examinar con detalle la estructura empresarial y las garantías de independencia.
La fabricación en Vietnam, otro foco de controversia
TP-Link sostiene que sus routers destinados al mercado estadounidense se fabrican en Vietnam. La empresa afirma haber entregado documentación a los reguladores estatales para respaldar esa declaración.
Las demandas cuestionan, sin embargo, cuánto valor añadido vietnamita incorporan realmente esos productos. Según los documentos citados, solo el 0,5 % del valor de las piezas utilizadas en la fábrica vietnamita procedería de Vietnam, mientras que el resto se obtendría de China o a través de ese país.
Este dato debe interpretarse con cautela. El origen de los componentes no demuestra automáticamente que un dispositivo esté comprometido ni que exista acceso clandestino a la información. Pero sí plantea preguntas relevantes sobre las cadenas de suministro, la dependencia industrial y la transparencia que debe exigirse a los fabricantes de equipos conectados.
En un mercado donde los routers gestionan buena parte del tráfico digital de hogares y oficinas, conocer dónde se fabrican, qué componentes incorporan y quién controla las actualizaciones es una cuestión de seguridad que merece respuestas verificables.
Las aplicaciones de TP-Link y la privacidad de los usuarios
Las denuncias también se centran en las políticas de privacidad de varias aplicaciones del fabricante: Tether, Tapo, Deco y Kasa Smart.
Según los documentos judiciales, estas aplicaciones pueden recopilar información como direcciones de correo electrónico, datos de ubicación e identificadores telefónicos.
Los fiscales generales sostienen que la información ofrecida a los consumidores no explica suficientemente los riesgos que, a su juicio, podrían derivarse de la legislación china de inteligencia de 2017. Esa normativa forma parte de los argumentos con los que cuestionan las garantías de privacidad de la compañía.
La acusación se refiere a un riesgo legal potencial, no a una prueba de que los datos de usuarios estadounidenses hayan sido entregados a las autoridades chinas.
La diferencia no elimina la necesidad de transparencia. Para valorar adecuadamente la privacidad de un dispositivo conectado, el consumidor necesita conocer qué datos se recopilan, para qué se utilizan, durante cuánto tiempo se conservan y en qué circunstancias podrían compartirse.
Las autoridades estatales consideran que la información proporcionada por TP-Link no permite evaluar adecuadamente todos esos factores.
HomeShield y los routers que ya no reciben actualizaciones
Otro de los argumentos de las demandas afecta a HomeShield, el servicio integrado de protección de red de TP-Link.
Los estados citan la publicidad del fabricante, que describe el servicio como una solución que cubre todos los escenarios de seguridad. A juicio de los demandantes, esas afirmaciones pueden generar expectativas que no se corresponden con las limitaciones de determinados dispositivos.
Las quejas se refieren especialmente a routers vulnerables y modelos que han dejado de recibir actualizaciones de firmware.
Entre los ejemplos mencionados figuran dos versiones del Archer AX21, que, según las demandas, alcanzaron el final de su ciclo de vida en mayo de 2024.
El fin del soporte es relevante porque una vulnerabilidad conocida puede permanecer sin corregir cuando el fabricante deja de publicar actualizaciones para un dispositivo. El riesgo aumenta si el equipo continúa conectado a internet y gestiona el tráfico de numerosos dispositivos personales o profesionales.
Eso no significa que todos los routers antiguos estén comprometidos ni que cada unidad vulnerable haya sido atacada. Significa que los consumidores necesitan información clara sobre el periodo de soporte, las actualizaciones disponibles y las limitaciones de seguridad de los productos que compran.
Microsoft y el FBI han documentado ataques contra routers TP-Link
La controversia no se limita a las acusaciones comerciales o a la procedencia de los componentes. Las demandas también citan ataques informáticos reales contra routers TP-Link, aunque los incidentes mencionados no prueban que la empresa fabricante participara en ellos.
La red de routers pirateados detectada por Microsoft
En 2024, Microsoft informó sobre una red de routers comprometidos vinculada a un grupo de hackers que, según la compañía tecnológica, operaba desde China.
Los dispositivos pirateados se utilizaban en ataques de password spraying, una técnica que consiste en probar contraseñas comunes contra numerosas cuentas para intentar acceder a ellas.
Según Microsoft, los routers TP-Link constituían la mayor parte de aquella red, en la que se estimaba una media de 8 000 dispositivos comprometidos activos en cualquier momento.
La información también indicaba que había dispositivos de otras marcas. Por tanto, el caso demuestra que routers de TP-Link fueron aprovechados en una infraestructura maliciosa, pero no establece que la compañía los hubiera diseñado con ese propósito.
El FBI alertó de ataques vinculados a la inteligencia militar rusa
En abril de 2026, el FBI informó de que hackers vinculados a la inteligencia militar rusa habían comprometido routers TP-Link aprovechando la vulnerabilidad CVE-2023-50224.
Según la información recogida en las denuncias, los atacantes modificaron la configuración DNS de los equipos y obtuvieron contraseñas y tokens de inicio de sesión.
En mayo, TP-Link afirmó que, con una excepción, los productos afectados por esa vulnerabilidad habían llegado al final de su ciclo de vida.
El episodio ilustra un problema habitual en ciberseguridad: los dispositivos pueden seguir funcionando durante años después de dejar de recibir soporte, aunque sus riesgos no desaparezcan con el paso del tiempo.
Las acusaciones sobre Volt Typhoon y Flax Typhoon
Los fiscales generales también hacen referencia a las campañas conocidas como Volt Typhoon y Flax Typhoon, atribuidas a actores vinculados a China.
La documentación cita un testimonio de 2025 de Rob Joyce, antiguo director de ciberseguridad de la Agencia de Seguridad Nacional estadounidense, quien declaró que routers TP-Link figuraban entre las distintas marcas explotadas.
Sin embargo, su testimonio escrito no incluía una fuente que respaldara específicamente esa afirmación. TP-Link rechazó entonces que esas campañas mostraran una preferencia clara por sus productos.
Esta salvedad es importante para no convertir una referencia general a dispositivos explotados en una acusación más amplia que las pruebas disponibles no permiten sostener.
No hay pruebas presentadas de que TP-Link instalara una puerta trasera
Las demandas citan también el caso de Horse Shell, un programa malicioso asociado a un grupo de hackers respaldado por el Estado chino, según la investigación de Check Point Research.
Pero la distinción es esencial: de acuerdo con esa investigación, el programa fue instalado en routers TP-Link por los atacantes. Las denuncias no afirman que la propia compañía incorporara deliberadamente una puerta trasera a sus productos.
Una puerta trasera es un mecanismo que permite acceder a un sistema eludiendo los controles normales de autenticación o seguridad. Puede ser creada por un fabricante, pero también introducida por un atacante tras comprometer un dispositivo.
Que un router haya sido pirateado no demuestra que el fabricante haya colaborado con los atacantes. Para sostener una acusación de esa gravedad serían necesarias pruebas específicas.
Los documentos también señalan que, en junio de 2026, el Departamento de Defensa de Estados Unidos incluyó a TP-Link Technologies, la empresa china, en una lista de compañías militares chinas. La entidad que aparece en esa lista es la empresa china, no TP-Link Systems, la compañía estadounidense demandada en estos procedimientos.
Cinco vulnerabilidades afectan a dispositivos distribuidos por proveedores de internet
Uno de los aspectos técnicos más importantes del caso es la publicación de detalles sobre cinco vulnerabilidades de seguridad en dispositivos de la línea Aginet, utilizada por proveedores de servicios de internet para ofrecer routers, módems y sistemas de red mallada a sus clientes.
Los investigadores de SEC Consult publicaron los detalles técnicos el 8 de octubre de 2026. Las demandas de Florida, Montana y Nebraska utilizan estos fallos como parte de sus argumentos sobre la seguridad de los productos.
Según SEC Consult, las vulnerabilidades podían permitir que un atacante con acceso a la red del dispositivo comprometiera determinados equipos y ejecutara comandos con privilegios de administrador.
No obstante, la posibilidad de explotación depende de las condiciones de cada vulnerabilidad. En particular, la investigación indica que el atacante debe poder acceder a la interfaz web de administración del dispositivo. Los avisos citados no especifican si esa interfaz es accesible desde internet en todos los escenarios.
Estas son las cinco vulnerabilidades mencionadas:
| Identificador | Riesgo descrito | Condición de acceso |
|---|---|---|
| CVE-2025-30237 | Ejecutar acciones privilegiadas en la interfaz web sin iniciar sesión. | Acceso a la interfaz de administración. |
| CVE-2025-30238 | Una cuenta con pocos privilegios puede crear otra con privilegios elevados y habilitar SSH. | Inicio de sesión válido con pocos privilegios. |
| CVE-2025-30239 | Descifrar contraseñas almacenadas por el uso de claves codificadas para cada modelo. | Acceso a la configuración almacenada. |
| CVE-2025-30240 | Leer archivos del dispositivo mediante un enlace creado en una memoria USB. | Acceso físico al puerto USB. |
| CVE-2025-30241 | Ejecutar comandos del sistema operativo con privilegios elevados. | Inicio de sesión en la interfaz web. |
TP-Link asignó a tres de estos fallos puntuaciones CVSS de entre 8,5 y 8,7 sobre 10, dentro de la categoría alta. La vulnerabilidad CVE-2025-30240 recibió una puntuación de 5,1, considerada media.
La clasificación CVSS mide la gravedad técnica de una vulnerabilidad, pero no indica por sí sola cuántos dispositivos han sido atacados ni la probabilidad de que un equipo concreto resulte comprometido.
¿Cuántos modelos están afectados?
TP-Link enumera 65 modelos potencialmente afectados, repartidos entre distintas familias de dispositivos, incluidos sistemas de red mallada, routers, equipos de fibra óptica y módems DSL.
Según los registros CVE publicados por el fabricante, 27 de esos modelos presentan las cinco vulnerabilidades. Las versiones personalizadas por los proveedores de internet también pueden estar afectadas, aunque no todas aparecen en la lista pública del fabricante.
La distribución de las actualizaciones añade otra dificultad: los usuarios de dispositivos suministrados por su proveedor de internet podrían no tener acceso directo al firmware corregido.
TP-Link explica que estas actualizaciones se distribuyen a través de los proveedores y que algunas versiones personalizadas no están disponibles para descarga pública.
SEC Consult comunicó las vulnerabilidades a TP-Link en diciembre de 2024. Según su cronología, la mayor parte del firmware corregido se había publicado en febrero de 2026. El aviso del fabricante se difundió posteriormente.
Los avisos consultados no indican cuántos dispositivos han instalado efectivamente las correcciones. Tampoco señalan que estas cinco vulnerabilidades se hayan utilizado en los ataques citados anteriormente.
Qué deben hacer los usuarios de TP-Link para proteger sus routers
Aunque las demandas siguen su curso y no todas las acusaciones están demostradas, las vulnerabilidades descritas justifican que los usuarios comprueben el estado de sus equipos.
Estas medidas ayudan a reducir el riesgo:
- Comprobar el modelo exacto del router. Consultar la etiqueta del dispositivo o la interfaz de administración para identificar el modelo y la versión de hardware.
- Revisar las actualizaciones de firmware. Utilizar la aplicación oficial o la interfaz de administración para comprobar si existe una actualización disponible.
- Contactar con el proveedor de internet. Si el router fue suministrado por el operador y no permite descargar directamente el firmware, solicitar información sobre el parche correspondiente.
- Cambiar las credenciales predeterminadas. Utilizar una contraseña de administración única y robusta, distinta de la contraseña de la red wifi.
- Desactivar la administración remota si no es necesaria. Reducir los puntos de acceso al panel de control puede limitar la exposición del dispositivo.
- Mantener actualizado el resto de los equipos. Ordenadores, móviles y otros dispositivos conectados también necesitan sus propias actualizaciones de seguridad.
- Valorar la sustitución de equipos sin soporte. Si el fabricante ya no ofrece actualizaciones, conviene estudiar una alternativa compatible con las necesidades del usuario.
TP-Link recomienda revisar la interfaz de administración o la aplicación correspondiente y ponerse en contacto con el proveedor de internet si no aparece ninguna actualización.
Estas medidas no garantizan una protección absoluta, pero permiten reducir riesgos evitables. En caso de detectar cambios extraños en la configuración del router, resulta prudente contactar con el proveedor y seguir sus instrucciones antes de restablecer o modificar el dispositivo.
La FCC también examina los nuevos routers que TP-Link quiere vender en EE. UU.
El conflicto coincide con un cambio regulatorio relevante. Desde el 23 de marzo de 2026, la Comisión Federal de Comunicaciones de Estados Unidos (FCC) restringe la autorización de nuevos routers de consumo fabricados en el extranjero, salvo que entren en las excepciones previstas.
La norma se aplica según el lugar de fabricación, no únicamente según la nacionalidad de la empresa. Los routers que recibieron autorización antes de su entrada en vigor pueden seguir obteniendo determinadas actualizaciones de software y firmware destinadas a mitigar riesgos para los consumidores estadounidenses, al menos hasta el 1 de marzo de 2027, conforme a la exención citada en la información original.
TP-Link declaró en abril que sus routers actuales continuaban autorizados para la venta y que estaba buscando una aprobación condicional para nuevos productos.
El 7 de octubre, 21 fiscales generales estatales enviaron una carta a la FCC para expresar sus preocupaciones sobre tres cuestiones: las declaraciones de seguridad de TP-Link, la transparencia sobre sus vínculos empresariales y la fabricación de sus routers, y la información relacionada con la privacidad de los usuarios.
La carta, encabezada por el fiscal general de Nebraska, Mike Hilgers, ofrecía colaboración a la agencia. Según el texto citado, no solicitaba expresamente que la FCC denegara, retrasara o condicionara la autorización.
El fiscal general de Montana, Austin Knudsen, manifestó por separado que esperaba que la FCC rechazara la aprobación. Esa postura no debe confundirse con una decisión ya adoptada por el regulador.
La cuestión de fondo es cómo equilibrar la seguridad de las redes, la procedencia de los componentes, la competencia comercial y el acceso de los consumidores a dispositivos asequibles.
Qué reclaman los estados y qué responde la compañía
Las consecuencias económicas y judiciales dependerán del resultado de los procedimientos.
Florida solicita una orden judicial permanente contra las prácticas cuestionadas, la devolución del dinero obtenido mediante ellas y multas de 10 000 dólares por cada infracción intencionada. Montana también solicita sanciones de hasta 10 000 dólares por infracción.
Nebraska pide, además, que se ordene a TP-Link informar a los compradores sobre la procedencia de sus productos y componentes, sus vínculos con China y las vulnerabilidades conocidas que hayan sido explotadas en sus dispositivos.
La empresa rechaza las acusaciones. Steve Kovsky, responsable de asuntos corporativos de TP-Link, calificó las demandas coordinadas de basadas en premisas falsas y sostuvo que perjudican injustamente a una compañía estadounidense del sector tecnológico.
En su comunicado, TP-Link afirmó que había entregado documentación a los reguladores estatales para demostrar que sus dispositivos destinados al mercado estadounidense se fabrican en Vietnam. También aseguró que es una empresa estadounidense independiente y que no comparte ni compartirá los datos de red de sus clientes con gobiernos extranjeros o terceros no autorizados.
Estas declaraciones reflejan la posición de la compañía, que tendrá que defenderla ante los tribunales. Las demandas, por su parte, recogen las alegaciones de los estados y no constituyen por sí mismas una resolución judicial sobre la responsabilidad de TP-Link.
La cuestión de fondo: seguridad digital y transparencia empresarial
El caso TP-Link reúne tres problemas que van más allá de una disputa entre una empresa y varios fiscales generales: la seguridad de los dispositivos conectados, la transparencia de las cadenas de suministro y el uso de la legislación como herramienta para gestionar riesgos geopolíticos.
Los routers ocupan una posición sensible porque canalizan las comunicaciones de hogares y empresas. Una vulnerabilidad puede convertirlos en herramientas para atacar a terceros, robar credenciales o alterar configuraciones. Por eso, las actualizaciones y el soporte técnico forman parte de la seguridad del producto, no son un simple complemento comercial.
Al mismo tiempo, las sospechas sobre China no sustituyen a las pruebas. Los ataques citados demuestran que actores maliciosos han explotado routers de TP-Link, pero no prueban que el fabricante haya colaborado con ellos ni que el Gobierno chino haya obtenido los datos de los clientes a través de la compañía.
La respuesta adecuada exige distinguir las vulnerabilidades documentadas de las acusaciones pendientes de demostrar. También requiere que los fabricantes expliquen con claridad el soporte que ofrecen, los datos que recopilan y las medidas que aplican para proteger sus productos.
Para los usuarios españoles, el caso constituye un recordatorio práctico: conviene conocer el modelo del router, mantener su firmware actualizado y sustituir los dispositivos que hayan quedado sin soporte cuando no exista una solución de seguridad viable.
La seguridad de un router no debe evaluarse solo por la marca o el país al que se asocia, sino por sus vulnerabilidades, el soporte disponible y las garantías verificables del fabricante. Esa será una de las claves para valorar el desenlace de las demandas contra TP-Link y las decisiones regulatorias que puedan adoptarse en Estados Unidos.
 OnlyBeauty
 OnlyBeauty
 OnlyBeauty