
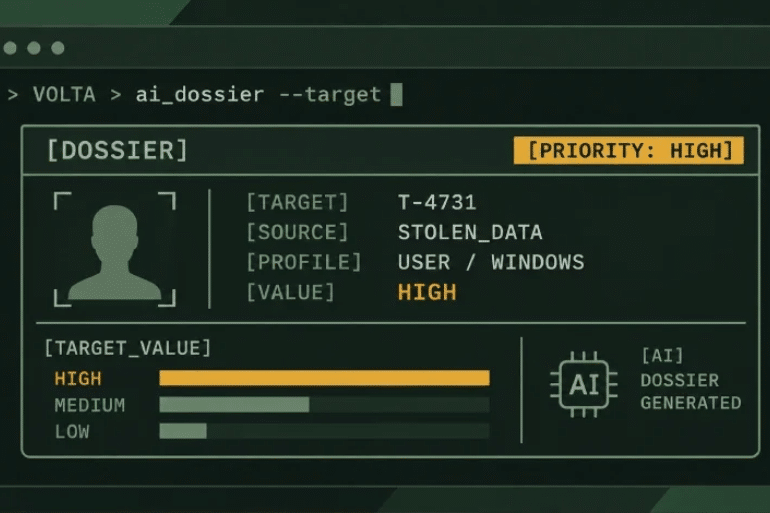
Una nueva amenaza informática para Windows utiliza modelos de inteligencia artificial como Claude, Gemini y Kimi para analizar información robada, identificar a las víctimas con mayor valor económico y elaborar informes sobre sus cuentas bancarias, criptomonedas y hábitos de seguridad.
La inteligencia artificial se ha convertido en una herramienta cada vez más importante para los ciberdelincuentes. Ya no se utiliza únicamente para redactar correos fraudulentos o automatizar ataques: también puede servir para decidir qué víctimas resultan más rentables después de robarles sus datos personales.
Investigadores de Cisco Talos han descubierto un nuevo programa malicioso para Windows denominado VOLTA-AUTODOXER, también conocido como VOLTA, que incorpora una función especialmente preocupante: utiliza modelos de inteligencia artificial para clasificar a las víctimas según el valor económico de la información sustraída.
El malware puede recopilar contraseñas, datos bancarios, carteras de criptomonedas, correos electrónicos y credenciales profesionales. Posteriormente, envía parte de esa información a sistemas de inteligencia artificial para generar un informe sobre el perfil de la persona afectada.
El objetivo no es simplemente robar datos, sino identificar cuáles pueden proporcionar mayores beneficios económicos a los delincuentes.
Según la investigación difundida por Cisco Talos y recogida por The Hacker News el 2 de noviembre de 2026, VOLTA utiliza modelos como Claude Opus 4.6, Kimi K2 y Gemini 2.5 Flash para realizar este análisis.
El descubrimiento pone de manifiesto una evolución del cibercrimen: la combinación del robo tradicional de información con sistemas automatizados capaces de interpretar grandes cantidades de datos personales.
Qué es VOLTA y cómo funciona este nuevo malware
VOLTA-AUTODOXER es un infostealer, es decir, un programa malicioso diseñado para extraer información confidencial de los dispositivos infectados.
Este tipo de amenazas suele buscar contraseñas almacenadas, sesiones abiertas, información financiera y credenciales que permitan acceder a otros servicios.
VOLTA incorpora esas capacidades tradicionales, pero añade una segunda fase basada en inteligencia artificial.
Una vez obtenida la información, el malware construye un expediente estructurado sobre la víctima.
El documento puede contener datos personales, financieros y profesionales que permiten elaborar un perfil detallado del usuario.
Posteriormente, un modelo de inteligencia artificial analiza el expediente y clasifica los elementos robados según su posible valor económico.
La principal novedad de VOLTA es que convierte un conjunto de contraseñas y archivos sustraídos en un informe organizado para facilitar las decisiones del atacante.
Según el investigador Ryan Fetterman, de Cisco Talos, el sistema está diseñado para reunir evidencias sobre la persona que utiliza el ordenador comprometido.
El resultado puede incluir información sobre su domicilio, empleo, cuentas digitales y recursos financieros.
Qué información puede robar VOLTA de un ordenador
La investigación identifica una amplia variedad de datos que el malware intenta recopilar.
Entre los principales objetivos se encuentran:
- Contraseñas y cookies almacenadas en navegadores basados en Chromium.
- Tarjetas de pago y otros datos financieros.
- Frases de recuperación de carteras de criptomonedas, utilizadas para recuperar el acceso a los fondos.
- Correos y perfiles de Outlook.
- Información de espacios de trabajo de Slack.
- Sesiones de Discord, Telegram, Steam y Roblox.
- Tokens OAuth de Microsoft, que pueden permitir el acceso autorizado a determinados servicios.
- Claves SSH y credenciales de proveedores de servicios en la nube.
- Contraseñas de redes Wi-Fi.
- Capturas de pantalla del dispositivo comprometido.
La combinación de estos datos resulta especialmente peligrosa.
Una contraseña robada puede facilitar el acceso a una cuenta. Pero si el atacante también dispone de cookies de sesión, información personal y credenciales de otros servicios, puede aumentar sus posibilidades de comprometer más recursos.
En el caso de las criptomonedas, la sustracción de una frase de recuperación puede resultar particularmente grave, ya que puede permitir acceder a los fondos asociados a una cartera.
VOLTA no se limita a buscar una contraseña útil: intenta reconstruir la identidad digital y económica de la víctima.
Claude, Gemini y Kimi: las inteligencias artificiales utilizadas por VOLTA
Uno de los aspectos más llamativos del descubrimiento es la utilización de modelos comerciales de inteligencia artificial.
Según Cisco Talos, VOLTA envía los datos recopilados a través de OpenRouter, un servicio que permite acceder a diferentes modelos de lenguaje mediante una interfaz común.
El programa está configurado para intentar utilizar inicialmente Claude Opus 4.6, de Anthropic.
Si no obtiene una respuesta adecuada, puede recurrir a otros modelos.
La secuencia descrita por los investigadores incluye:
- Claude Opus 4.6, de Anthropic.
- Kimi K2, de Moonshot AI.
- Gemini 2.5 Flash, de Google.
La arquitectura está diseñada para mantener el funcionamiento incluso cuando un modelo rechaza la solicitud.
Los investigadores descubrieron que VOLTA comprueba si las respuestas contienen expresiones de rechazo, como aquellas que indican que el sistema no puede realizar una petición.
Si detecta una negativa, intenta continuar con otro modelo.
Este mecanismo busca reducir las interrupciones en el análisis automatizado de la información robada.
Conviene aclarar un aspecto importante: el hallazgo no demuestra que Anthropic, Google o Moonshot AI colaboren con los ciberdelincuentes.
Lo que documenta Cisco Talos es el uso indebido de servicios de inteligencia artificial por parte de los responsables del malware.
La inteligencia artificial decide cuánto vale cada víctima
La función más inquietante de VOLTA consiste en analizar el valor económico de la información robada.
Los investigadores descubrieron que el malware utiliza una instrucción de sistema de aproximadamente 240 palabras.
En ella se solicita al modelo que actúe como un analista de inteligencia forense encargado de evaluar a una persona a partir de un expediente de evidencias.
La instrucción exige que el análisis se base en los datos proporcionados, sin inventar información adicional sobre la víctima.
El informe generado debe contener dos apartados especialmente relevantes.
El primero, denominado «WHAT THEY’RE WORTH», clasifica los activos y datos de la víctima según su potencial de monetización.
El segundo, «THEIR OPSEC», examina las prácticas de seguridad del usuario, incluida la gestión de contraseñas.
De esta manera, el atacante puede recibir una evaluación organizada sobre los recursos comprometidos y las posibles debilidades de seguridad de la persona afectada.
La inteligencia artificial actúa como un analista al servicio del delincuente, reduciendo el trabajo necesario para interpretar los datos sustraídos.
La clasificación no garantiza que el atacante pueda obtener dinero de cada cuenta identificada. Su función es orientar la atención hacia los elementos que el sistema considera más valiosos.
VOLTA busca recibos de Amazon, PayPal y otros servicios para identificar domicilios
El malware también incorpora una función destinada a contrastar la información personal de la víctima.
Según Cisco Talos, VOLTA puede aprovechar el acceso a sesiones de Gmail comprometidas para buscar correos relacionados con compras, pagos y entregas a domicilio.
Entre los servicios que aparecen en la investigación figuran:
El objetivo consiste en encontrar recibos y confirmaciones de pedidos que permitan corroborar datos como la dirección del domicilio.
Esta técnica resulta especialmente invasiva porque utiliza información aparentemente cotidiana para construir un perfil personal más preciso.
Un correo de confirmación de compra puede contener una dirección de entrega.
Una factura puede revelar información sobre hábitos de consumo.
Y la combinación de diferentes mensajes puede ayudar a confirmar datos obtenidos de otras fuentes.
VOLTA transforma correos comerciales y justificantes de pago en piezas de un expediente sobre la identidad de la víctima.
Los investigadores también identificaron referencias a información sobre empleadores, dominios corporativos, metadatos de documentos y posibles copias de seguridad de dispositivos iPhone.
Telegram, el canal utilizado para enviar los datos robados
Una vez recopilada y analizada la información, VOLTA utiliza Telegram como canal de comunicación para transmitir los resultados.
Cisco Talos describe tres fases de envío.
La primera se produce después de ejecutar el programa malicioso.
En ese momento, el atacante puede recibir información procedente de navegadores, contraseñas, tarjetas de pago, carteras de criptomonedas, sesiones digitales y capturas de pantalla.
La segunda fase tiene lugar después del análisis realizado mediante inteligencia artificial.
El envío incluye los datos recopilados y el informe generado por el modelo.
La tercera fase incorpora información adicional obtenida mediante la consulta de correos electrónicos, recibos e historiales de pedidos.
El resultado es un sistema que entrega al atacante tanto los datos originales como una interpretación automatizada de su posible valor económico.
Telegram actúa en este caso como medio de transmisión. El descubrimiento no implica que la plataforma participe deliberadamente en la actividad delictiva.
Los investigadores sospechan que VOLTA podría comercializarse como herramienta criminal
La estructura del programa también ha despertado el interés de los investigadores.
Cisco Talos identificó una plantilla con seis campos configurables que se completan durante la creación del ejecutable malicioso.
Entre esos parámetros figuran el canal de Telegram utilizado para recibir la información y las claves necesarias para acceder a determinados servicios.
Esta arquitectura permitiría generar versiones diferentes del programa sin modificar todo su funcionamiento.
Los investigadores plantean dos posibilidades.
La primera es que el creador esté preparando una herramienta que pueda venderse a otros delincuentes.
La segunda es que utilice el sistema para fabricar versiones personalizadas bajo petición.
Cisco Talos considera posible que VOLTA funcione como un producto criminal comercializable, aunque la investigación no demuestra de forma concluyente que ya se esté distribuyendo mediante ese modelo.
La distinción es importante.
Si una herramienta de estas características llegara a comercializarse ampliamente, delincuentes con menos conocimientos técnicos podrían acceder a funciones avanzadas de análisis automatizado.
No obstante, el alcance real de su distribución y el número de víctimas no quedan establecidos en la información publicada.
NIK C2: otra amenaza que utiliza inteligencia artificial para analizar datos robados
El descubrimiento de VOLTA no es un caso aislado.
Cisco Talos también ha investigado NIK C2, una herramienta de acceso remoto para Windows desarrollada en Go que incorpora funciones relacionadas con inteligencia artificial.
Según los investigadores, NIK C2 permite a un atacante mantener el control de un ordenador comprometido y ejecutar numerosas operaciones.
Entre sus capacidades se encuentran el robo de credenciales, la vigilancia, el registro de pulsaciones de teclado y otras acciones maliciosas.
La herramienta admite más de 52 comandos enviados desde un servidor de mando y control.
Una de sus características más destacadas es la integración con servicios de OpenAI para analizar información obtenida durante la sesión comprometida.
Sin embargo, el mecanismo identificado presenta un riesgo adicional.
NIK C2 puede intentar utilizar una clave de API de OpenAI perteneciente a la propia víctima para financiar el análisis malicioso.
Qué es el LLMjacking y por qué preocupa a los expertos
La utilización no autorizada de credenciales de acceso a modelos de inteligencia artificial recibe el nombre de LLMjacking.
Este fenómeno consiste en aprovechar cuentas o claves de terceros para utilizar servicios de IA sin permiso.
En el caso de NIK C2, Cisco Talos descubrió que el programa puede buscar una variable de entorno denominada OPENAI_API_KEY.
Esta variable se utiliza habitualmente para almacenar una clave que permite acceder a la API de OpenAI.
Si el atacante no proporciona una clave propia, la herramienta puede intentar utilizar la encontrada en el sistema comprometido.
El mecanismo presenta dos consecuencias.
Por un lado, el delincuente podría aprovechar recursos de inteligencia artificial facturados a otra persona u organización.
Por otro, la utilización de credenciales ajenas puede dificultar la identificación del verdadero responsable de las solicitudes.
El ataque no solo compromete información: también puede utilizar los recursos tecnológicos de la víctima para financiar parte de la propia operación maliciosa.
Esta técnica pone de relieve la importancia de proteger las claves de acceso a servicios digitales, especialmente en entornos de desarrollo y empresas tecnológicas.
Por qué la inteligencia artificial está cambiando el cibercrimen
Los programas diseñados para robar contraseñas llevan años circulando por internet.
La principal diferencia de amenazas como VOLTA es la incorporación de sistemas capaces de interpretar automáticamente la información obtenida.
Tradicionalmente, los atacantes debían revisar los registros sustraídos para identificar cuentas interesantes o información financiera.
La inteligencia artificial puede reducir parte de ese trabajo.
Los modelos de lenguaje son capaces de clasificar documentos, relacionar datos y generar resúmenes estructurados.
Estas funciones tienen numerosas aplicaciones legítimas en empresas, investigación y administración.
Pero también pueden ser utilizadas por delincuentes que ya han conseguido acceder a información privada.
La empresa de ciberseguridad Zscaler ThreatLabz ha advertido de que la inteligencia artificial generativa puede facilitar la búsqueda de información sensible dentro de sistemas comprometidos.
En ataques de ransomware, por ejemplo, esta capacidad podría ayudar a localizar documentos especialmente importantes para la organización afectada.
El riesgo no consiste únicamente en que la IA facilite la creación de programas maliciosos, sino en que haga más eficiente la explotación de los datos obtenidos mediante un ataque.
Qué pueden hacer los usuarios de Windows para protegerse
Aunque la investigación no detalla en el texto facilitado una campaña concreta de distribución de VOLTA, sus capacidades permiten identificar varias medidas preventivas relevantes.
La protección debe centrarse tanto en evitar la infección como en reducir las consecuencias de un posible robo de información.
Las principales recomendaciones son:
- Mantener Windows y los programas actualizados. Las actualizaciones corrigen vulnerabilidades que pueden facilitar ataques.
- Evitar ejecutables de procedencia desconocida. Los programas descargados desde fuentes no fiables pueden contener malware.
- Utilizar autenticación multifactor. Preferiblemente mediante métodos resistentes al phishing cuando estén disponibles.
- Proteger las sesiones y credenciales. El robo de cookies puede permitir el acceso a determinadas cuentas incluso cuando existe una segunda capa de autenticación.
- No almacenar frases de recuperación de criptomonedas en archivos accesibles desde el ordenador. Estas frases deben protegerse mediante procedimientos adecuados.
- Revisar las sesiones abiertas de servicios importantes. Es conveniente cerrar las sesiones desconocidas y revocar accesos sospechosos.
- Proteger las claves API y las credenciales profesionales. No deben incorporarse a archivos públicos ni mantenerse sin controles de acceso.
- Utilizar herramientas de seguridad actualizadas. La protección antimalware puede ayudar a detectar determinadas amenazas, aunque ninguna solución garantiza una protección absoluta.
En caso de sospechar una infección, cambiar únicamente las contraseñas puede resultar insuficiente si el atacante ya ha obtenido cookies de sesión u otros tokens.
También puede ser necesario revocar sesiones, renovar claves comprometidas y comprobar la seguridad del dispositivo antes de volver a utilizarlo para acceder a cuentas sensibles.
Qué hacer si VOLTA ha robado tus contraseñas o datos bancarios
Cuando existe una sospecha fundada de infección por un infostealer, la rapidez de respuesta resulta importante.
La primera medida debe ser evitar seguir utilizando el equipo comprometido para introducir información sensible.
Después, desde un dispositivo de confianza, conviene cambiar las contraseñas de las cuentas afectadas y cerrar las sesiones activas que no se reconozcan.
Si existe riesgo de exposición de datos bancarios, debe contactarse con la entidad financiera para revisar los movimientos y valorar las medidas de protección correspondientes.
En el caso de las criptomonedas, si una frase de recuperación ha quedado expuesta, la cartera debe considerarse comprometida.
Las organizaciones también deben revisar posibles accesos a correo corporativo, herramientas de colaboración y servicios en la nube.
En España, los usuarios pueden recurrir a los canales oficiales del Instituto Nacional de Ciberseguridad (INCIBE) para recibir orientación sobre incidentes de seguridad.
La recuperación no consiste solo en eliminar el malware: también exige impedir que las credenciales ya robadas continúen siendo útiles para el atacante.
VOLTA abre una nueva etapa en el robo de información personal
La investigación de Cisco Talos muestra cómo los ciberdelincuentes están incorporando herramientas de inteligencia artificial a operaciones que antes requerían un análisis manual más laborioso.
VOLTA reúne contraseñas, información financiera, datos profesionales y otros elementos personales.
Después, utiliza modelos de lenguaje para ordenar esa información y generar un expediente sobre el posible valor económico de la víctima.
La amenaza reside en la combinación del robo masivo de datos con la capacidad de seleccionar objetivos mediante análisis automatizados.
La investigación no demuestra que los modelos de inteligencia artificial mencionados hayan sido creados para estas actividades ni que sus desarrolladores las respalden.
Sí evidencia que los delincuentes pueden intentar aprovechar servicios legítimos para finalidades maliciosas.
La aparición de VOLTA y de herramientas como NIK C2 plantea un desafío para empresas, usuarios y proveedores tecnológicos: proteger los datos ya no basta si los atacantes también pueden utilizar sistemas automatizados para interpretar y explotar la información sustraída.
La inteligencia artificial está transformando la ciberseguridad, pero también está proporcionando nuevas herramientas a quienes buscan beneficiarse del robo de información.
 Toqueteo
 Toqueteo
 Toqueteo