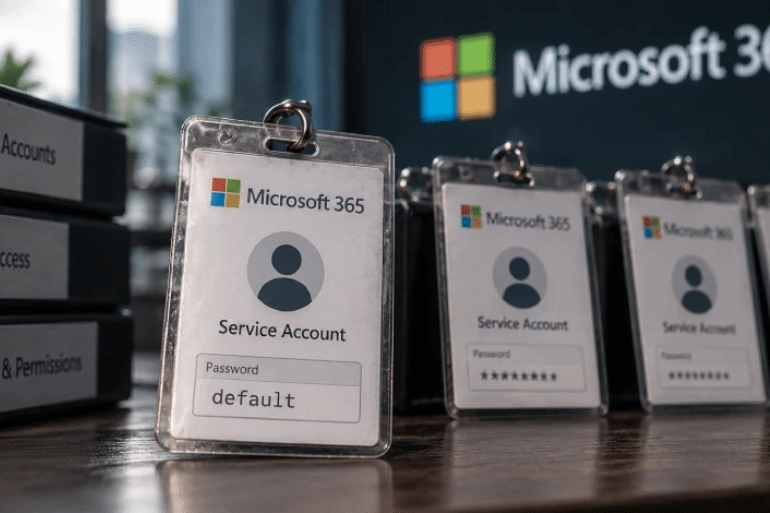
Una campaña de TeamFiltration ha atacado más de 5 700 cuentas de Microsoft 365 pertenecientes a 28 clientes y ha conseguido comprometer siete cuentas de servicio. La investigación de Proofpoint apunta a un problema especialmente relevante para las empresas: las identidades no humanas que permanecen activas, conservan contraseñas predeterminadas y carecen de autenticación multifactor.
La operación, identificada como UNK_CondorFiltration, se concentró principalmente en entidades financieras y empresas minoristas de Chile y utilizó 1 487 direcciones IP únicas de AWS EC2.
Más de 5 700 cuentas bajo ataque
La campaña se desarrolló en tres oleadas entre finales de julio y mediados de agosto de 2026.
En total, los atacantes dirigieron sus intentos contra más de 5 700 cuentas de Microsoft 365 pertenecientes a 28 organizaciones.
Sin embargo, el número de cuentas efectivamente comprometidas fue mucho menor: siete.
Todas las cuentas vulneradas tenían una característica común: eran cuentas funcionales o de servicio no gestionadas, en lugar de cuentas personales utilizadas por empleados.
Proofpoint señala que este patrón pone de manifiesto el riesgo asociado a las denominadas identidades no humanas, utilizadas para ejecutar procesos automáticos o tareas empresariales y que pueden quedar olvidadas una vez dejan de utilizarse.
Tres oleadas contra bancos y un gran minorista
La actividad se dividió en tres periodos claramente diferenciados.
Primera oleada: del 21 al 24 de julio
Los atacantes dirigieron sus intentos contra dos importantes instituciones bancarias chilenas.
Durante esos días trataron de alcanzar aproximadamente entre 100 y 120 cuentas únicas al día.
Segunda oleada: del 26 al 28 de julio
La siguiente fase se dirigió contra otra importante institución financiera chilena.
El 27 de julio se produjo un pico de aproximadamente 1 520 cuentas objetivo, seguido de una caída considerable de la actividad.
Tercera oleada: del 13 al 16 de agosto
La última fase se centró en un importante minorista chileno.
El 15 de agosto se alcanzó un máximo aproximado de 1 560 cuentas objetivo.
Fue en esta fase cuando los atacantes consiguieron comprometer siete cuentas de servicio.
Un único minorista chileno concentró además el 78,3 % de todos los eventos de autenticación observados durante la campaña.
El punto débil estaba en las cuentas de servicio
La investigación apunta a que los atacantes aprovecharon principalmente contraseñas predeterminadas que nunca habían sido modificadas.
Estas credenciales podían haber sido proporcionadas inicialmente por los equipos de tecnología para configurar las cuentas y posteriormente quedaron sin rotar.
El problema es especialmente relevante en las cuentas de servicio.
A diferencia de las cuentas personales de empleados, que suelen estar sometidas a políticas periódicas de cambio de contraseña, determinadas cuentas utilizadas para ejecutar procesos automáticos pueden permanecer activas durante largos periodos sin una supervisión equivalente.
Según Proofpoint, las cuentas comprometidas habían sido creadas para ejecutar operaciones empresariales y posteriormente quedaron sin una gestión adecuada.
En todos los casos de intrusión confirmados, se trataba de cuentas de servicio desatendidas con una contraseña predeterminada.
Seis cuentas cayeron en menos de siete minutos
La velocidad de algunos de los compromisos proporciona otra pista sobre el método utilizado.
Seis de las siete cuentas comprometidas fueron vulneradas en menos de siete minutos.
Según Proofpoint, este comportamiento es compatible con el uso de un conjunto de contraseñas compartidas o predeterminadas, más que con una operación de relleno de credenciales dirigida individualmente contra cada usuario.
El objetivo no habría sido necesariamente descubrir una contraseña diferente para cada cuenta, sino comprobar de forma automatizada credenciales que podían repetirse entre determinados servicios o configuraciones.
Esta circunstancia convierte las contraseñas iniciales que nunca se modifican en un riesgo especialmente importante para las organizaciones.
TeamFiltration: una herramienta legítima utilizada en la campaña
Los atacantes recurrieron a TeamFiltration, un marco multiplataforma diseñado originalmente para operaciones de seguridad y pruebas de penetración.
La herramienta puede utilizarse para enumerar cuentas, realizar password spraying, recopilar información y acceder de forma interactiva a determinados recursos de Microsoft Entra ID y OneDrive.
Su presencia en una operación maliciosa ilustra un problema habitual en ciberseguridad: herramientas desarrolladas para comprobar la seguridad de una organización también pueden ser utilizadas por atacantes cuando consiguen acceder a un entorno.
En esta campaña, TeamFiltration permitió automatizar buena parte de las operaciones contra las identidades de Microsoft 365.
Microsoft Office, OneDrive y Teams quedaron expuestos
Una vez comprometidas las cuentas, los atacantes utilizaron sus credenciales para acceder a distintos servicios del ecosistema de Microsoft 365.
La investigación observó accesos a:
- Microsoft Office.
- OneDrive.
- Microsoft Teams.
- Recursos relacionados con SharePoint Online.
- Servicios asociados a Microsoft Graph.
La actividad resulta especialmente relevante porque una cuenta de servicio aparentemente secundaria puede proporcionar acceso a información empresarial si dispone de permisos sobre recursos compartidos.
Sin embargo, existe una distinción importante: los registros de inicio de sesión no demuestran por sí solos que los atacantes hayan extraído información.
La investigación señala que los accesos podrían ser compatibles con una operación de extracción de datos, pero no constituye una prueba suficiente de que la filtración se produjera efectivamente.
El atacante se conectó a una VPN alemana
La actividad posterior al compromiso fue especialmente rápida.
Menos de dos minutos después de conseguir acceso, los investigadores observaron al operador conectándose a un nodo VPN situado en Alemania.
Desde allí comenzó a sondear una VPN corporativa chilena, identificada en la investigación como:
vpn.[redacted].cl/SAML20/SP
Posteriormente se observaron accesos al portal de Azure, navegación por SharePoint Online y solicitudes de tokens destinadas a la API Microsoft Graph.
La secuencia proporciona información sobre el comportamiento posterior al compromiso: una vez obtenidas las credenciales, el atacante trató de ampliar su acceso y explorar los recursos disponibles dentro del entorno corporativo.
El verdadero riesgo: las identidades olvidadas
La investigación de Proofpoint pone el foco en un elemento que puede quedar fuera de las estrategias tradicionales de protección de cuentas.
Las organizaciones suelen concentrar sus esfuerzos en proteger a los empleados frente al phishing, el robo de credenciales y otras técnicas de ingeniería social.
Pero las cuentas de servicio también pueden constituir una superficie de ataque.
Estas identidades pueden utilizarse para automatizar tareas, conectar aplicaciones o ejecutar procesos empresariales. Si permanecen activas cuando ya no son necesarias, conservan potencialmente sus permisos y credenciales.
El riesgo aumenta cuando concurren varias circunstancias:
- La cuenta permanece activa aunque ya no sea necesaria.
- La contraseña predeterminada nunca se modifica.
- No existe autenticación multifactor (MFA).
- Nadie revisa periódicamente sus permisos.
- La cuenta tiene acceso a servicios corporativos.
- No existe un responsable claramente identificado.
El caso analizado por Proofpoint reúne precisamente varios de estos factores.
No es la primera campaña de TeamFiltration
El uso malicioso de TeamFiltration no es nuevo.
En junio de 2025, Proofpoint describió otra actividad, identificada como UNK_SneakyStrike, que utilizó este marco contra más de 80 000 cuentas de Microsoft Entra ID pertenecientes a cientos de organizaciones.
La nueva campaña presenta una escala mucho menor en términos de cuentas comprometidas, pero aporta una diferencia relevante: las siete cuentas que acabaron vulneradas eran identidades de servicio no gestionadas.
Esto desplaza el foco desde el usuario individual hacia la gestión del ciclo de vida de las identidades corporativas.
El problema no termina al cambiar la contraseña
Una de las conclusiones que se desprenden de esta investigación es que proteger una organización no consiste únicamente en obligar a los empleados a renovar sus contraseñas.
Las empresas también necesitan saber qué cuentas existen, para qué sirven, quién las administra y qué permisos conservan.
Una cuenta creada para una aplicación o proceso concreto puede permanecer olvidada durante años.
Si además conserva las credenciales iniciales y no dispone de MFA, puede convertirse en un objetivo atractivo para campañas automatizadas.
La revisión periódica de estas identidades permite identificar cuentas que ya no son necesarias, retirar permisos innecesarios y modificar credenciales que hayan permanecido sin rotar.
Qué medidas pueden adoptar las empresas
El caso de UNK_CondorFiltration pone de relieve varias medidas de seguridad especialmente relevantes para los entornos Microsoft 365:
- Eliminar cuentas de servicio que ya no sean necesarias.
- Cambiar las contraseñas predeterminadas inmediatamente después de crear una cuenta.
- Aplicar políticas de rotación de credenciales cuando sea técnicamente posible.
- Utilizar MFA en las identidades compatibles.
- Mantener un inventario actualizado de todas las cuentas de servicio.
- Revisar periódicamente los permisos asignados a esas identidades.
- Monitorizar intentos de autenticación anómalos y patrones de password spraying.
- Investigar accesos desde ubicaciones o infraestructuras inesperadas.
- Revisar la actividad de aplicaciones, SharePoint, OneDrive y Microsoft Graph después de un compromiso.
- Desactivar inmediatamente las identidades que ya no tengan una función empresarial legítima.
Estas medidas permiten reducir una superficie de ataque que puede pasar desapercibida en auditorías centradas exclusivamente en las cuentas de empleados.
Una cuenta olvidada puede convertirse en la puerta de entrada
La campaña UNK_CondorFiltration muestra cómo un número relativamente pequeño de compromisos puede surgir después de miles de intentos automatizados.
Los atacantes dirigieron sus operaciones contra más de 5 700 cuentas, pero consiguieron acceder a siete. La característica común de esas siete identidades fue especialmente significativa: todas eran cuentas de servicio no gestionadas con contraseñas predeterminadas.
Además, la rapidez con la que seis de ellas fueron comprometidas —menos de siete minutos— es compatible con el uso de credenciales reutilizadas o predeterminadas.
El caso deja una conclusión técnica concreta: las identidades no humanas también forman parte del perímetro de seguridad de una empresa.
Una cuenta que ya no utiliza ningún empleado puede seguir teniendo acceso a sistemas críticos. Y si permanece activa, conserva una contraseña débil o predeterminada y carece de MFA, puede convertirse en un objetivo de campañas automatizadas como TeamFiltration.
 Toqueteo
 Toqueteo
 Toqueteo