
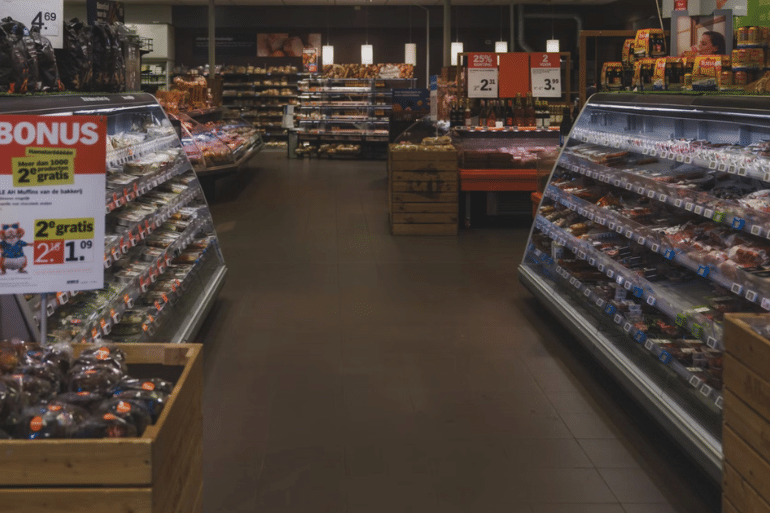
Una intrusión en sistemas de refrigeración comercial revela cómo equipos industriales conectados a Internet pueden provocar pérdidas de alimentos y riesgos sanitarios si carecen de protección adecuada.
El peligro de un ciberataque ya no se limita al robo de datos o al secuestro de archivos. Una intrusión informática puede alterar directamente el funcionamiento de máquinas físicas y comprometer mercancías, operaciones comerciales y seguridad alimentaria. Un incidente reciente en Francia ha puesto el foco sobre los sistemas de refrigeración de establecimientos comerciales y la protección de los equipos industriales conectados a Internet.

Según el análisis difundido por Check Point Software Technologies, los atacantes habrían aprovechado debilidades en la seguridad de los equipos para manipular funciones operativas legítimas, como los ciclos de descongelación. El resultado potencial es especialmente preocupante para supermercados y otros negocios que dependen de mantener alimentos a temperaturas controladas.
El caso evidencia una debilidad que puede pasar inadvertida durante años: equipos diseñados para funcionar durante largos periodos, pero que pueden quedarse atrás en actualizaciones, controles de acceso y medidas de ciberseguridad.
La información publicada el 15 de octubre de 2026 por Digital Inside, en un artículo firmado por Marc Sureda, no identifica la empresa afectada, el número de instalaciones comprometidas ni el volumen de mercancía que pudo perderse. Tampoco confirma quién estuvo detrás de la intrusión. Esas limitaciones impiden dimensionar el impacto exacto del incidente francés, pero no eliminan la importancia del riesgo que plantea.
Cómo puede un ciberataque alterar la refrigeración de un supermercado
Los refrigeradores y congeladores comerciales modernos incorporan sistemas electrónicos que permiten controlar temperaturas, programar ciclos de funcionamiento y supervisar el estado de las instalaciones de forma remota.
Esta conectividad facilita las tareas de mantenimiento y permite detectar anomalías sin necesidad de que un técnico esté físicamente junto a cada máquina. Sin embargo, también puede abrir una vía de entrada a los atacantes si los sistemas de gestión están expuestos a Internet o utilizan mecanismos de protección insuficientes.
Según Rafa López, Workspace Security Engineer de Check Point Software en España, la intrusión descrita habría aprovechado funciones normales de los equipos para alterar su funcionamiento. En lugar de necesitar técnicas extraordinariamente sofisticadas, los atacantes podrían haber utilizado capacidades legítimas después de conseguir acceso no autorizado.
El mecanismo es importante: una función diseñada para mantener o recuperar las condiciones operativas de una máquina puede convertirse en una herramienta de sabotaje si alguien ajeno al negocio logra controlarla.
Entre las debilidades que pueden facilitar este tipo de incidentes figuran:
- Interfaces de administración expuestas a Internet, sin restricciones suficientes.
- Software obsoleto, que no incorpora las correcciones de seguridad disponibles.
- Contraseñas predeterminadas o débiles, que facilitan accesos no autorizados.
- Conexiones remotas mal protegidas, con controles de autenticación insuficientes.
- Redes industriales sin segmentar, que permiten que una intrusión se propague a otros sistemas.
No todas estas debilidades tienen por qué haber estado presentes en el caso francés. Son riesgos generales señalados en el análisis de ciberseguridad y deben distinguirse de las circunstancias concretas del incidente, que no se detallan por completo en la información original.
El riesgo de manipular los ciclos de descongelación
Uno de los aspectos más relevantes del caso es la posible manipulación de los ciclos de descongelación de los equipos.
Estos ciclos forman parte del funcionamiento normal de determinados sistemas de refrigeración. Su objetivo es evitar la acumulación excesiva de hielo y mantener el rendimiento de la instalación. Pero, si se alteran sin autorización o fuera de las condiciones previstas, pueden afectar a la capacidad del equipo para conservar los productos correctamente.
El riesgo no es únicamente informático: es operativo y puede llegar a afectar a la seguridad alimentaria.
Si una instalación deja de mantener las condiciones de conservación necesarias, los alimentos pueden deteriorarse y una empresa puede verse obligada a retirar productos o desechar mercancía. La gravedad dependerá de factores como la duración de la incidencia, el tipo de alimento, las temperaturas alcanzadas y los protocolos de respuesta del establecimiento.
No debe darse por hecho que cualquier alteración del sistema provoca automáticamente una contaminación alimentaria. Sin embargo, una desviación térmica que no se detecte a tiempo puede obligar a evaluar los productos afectados y decidir si siguen siendo aptos para su comercialización.
Por eso, la supervisión de las temperaturas, la detección de anomalías y la existencia de procedimientos de contingencia son esenciales incluso cuando el incidente se origina en un ataque informático y no en una avería convencional.
Equipos industriales que pueden permanecer años sin actualizarse
La antigüedad de parte del equipamiento comercial constituye otro factor de riesgo. Los sistemas de refrigeración están concebidos para funcionar durante largos periodos y pueden permanecer instalados durante 15 años o más, según el análisis recogido por Digital Inside.
Esa durabilidad tiene ventajas económicas: sustituir equipos industriales supone una inversión y puede exigir obras, interrupciones de actividad y modificaciones de las instalaciones. Pero la vida útil física de una máquina no garantiza que su software mantenga el mismo nivel de protección durante todo ese tiempo.
La tecnología evoluciona con mayor rapidez que muchos sistemas industriales. Un controlador puede seguir funcionando correctamente desde el punto de vista mecánico y, al mismo tiempo, utilizar software desactualizado o mecanismos de acceso que ya no cumplen los estándares de seguridad recomendables.
El problema se agrava cuando el mantenimiento se centra exclusivamente en el rendimiento de la maquinaria y deja en segundo plano la gestión de sus credenciales, las actualizaciones y la exposición de sus interfaces de control.
Una máquina que enfría correctamente no es necesariamente una máquina segura frente a un ciberataque.
La protección de estos equipos requiere que los responsables de mantenimiento y los equipos informáticos trabajen de forma coordinada. Si cada área actúa por separado, pueden quedar puntos ciegos: el personal técnico se ocupa de la refrigeración y el equipo informático desconoce la existencia de un controlador conectado a la red, o viceversa.
De una incidencia local a un problema para varias instalaciones
Los equipos y controladores utilizados en instalaciones comerciales pueden compartir tecnologías, proveedores o configuraciones. Esa estandarización facilita la gestión de grandes cadenas, pero también significa que una misma debilidad podría repetirse en distintos establecimientos.
Si varios centros utilizan sistemas similares con configuraciones de seguridad deficientes, un problema no tiene por qué quedar limitado a una sola instalación. La extensión real de una intrusión dependerá, entre otros factores, de la arquitectura de red, los controles de acceso y la existencia de vulnerabilidades comunes.
La información difundida sobre el incidente francés no demuestra que se produjera un ataque coordinado contra múltiples cadenas ni que todos los equipos de una determinada marca estuvieran comprometidos. El riesgo de propagación es una posibilidad técnica que debe investigarse, no una consecuencia confirmada del caso.
Para los operadores comerciales, la cuestión fundamental es identificar qué dispositivos están conectados, quién puede administrarlos y qué medidas impiden que un acceso indebido afecte a otros sistemas.
Una refrigeración comprometida puede generar pérdidas de inventario, interrupciones de actividad, gastos de reparación y una revisión de los protocolos de conservación. Si la incidencia afecta a varias instalaciones, la respuesta puede ser más compleja, especialmente cuando los equipos dependen de servicios remotos compartidos.
Check Point alerta de ataques contra equipos conectados
En declaraciones recogidas por Digital Inside, Rafa López señala que durante los últimos dos años se han observado ataques de este tipo, algunos atribuidos a grupos hacktivistas.
El especialista advierte de que la manipulación de equipos industriales puede perseguir un objetivo diferente al de los ataques informáticos tradicionales. En lugar de robar información o cifrar archivos para exigir un rescate, los intrusos pueden intentar interrumpir procesos físicos y generar daños operativos.
No obstante, la autoría del incidente francés no está confirmada. La similitud con otros casos no basta para atribuirlo a un grupo concreto ni para concluir que responde a una motivación política.
El término hacktivismo se utiliza para describir actividades informáticas vinculadas a causas políticas, sociales o ideológicas. Pero una intrusión con efectos físicos también puede responder a otros objetivos, por lo que atribuirla exige evidencias técnicas y una investigación específica.
La distinción es importante: una atribución precipitada puede desviar la investigación y confundir una hipótesis con un hecho probado.
Cómo proteger los sistemas de refrigeración industrial
El análisis de Check Point plantea varias medidas para reducir la exposición de estos equipos. La prioridad es tratar los sistemas de refrigeración conectados como parte de la infraestructura tecnológica crítica de la empresa, no como aparatos aislados de la ciberseguridad.
1. Identificar y aislar los equipos expuestos
Las empresas deben mantener un inventario actualizado de controladores, sensores, sistemas de gestión y conexiones remotas. Los dispositivos que no necesiten acceso directo desde Internet no deberían permanecer expuestos públicamente.
Cuando sea imprescindible la administración remota, conviene utilizar accesos controlados y mecanismos seguros, con permisos limitados a los usuarios que realmente los necesiten.
2. Actualizar el software y revisar el mantenimiento
Las actualizaciones de seguridad corrigen vulnerabilidades que pueden permitir accesos indebidos. Los responsables deben comprobar qué versiones utilizan sus equipos, qué soporte ofrece el fabricante y qué procedimientos existen para aplicar los parches sin comprometer la operación.
Si un dispositivo ya no recibe actualizaciones, la empresa debería evaluar medidas compensatorias o un plan de sustitución.
3. Cambiar las contraseñas predeterminadas
Las credenciales iniciales de fábrica no deben mantenerse como mecanismo habitual de acceso. Es recomendable utilizar contraseñas robustas y únicas, gestionar adecuadamente las cuentas y retirar los permisos de usuarios que ya no necesitan acceder al sistema.
Cuando la tecnología lo permita, la autenticación multifactor añade una capa adicional de protección para las conexiones administrativas.
4. Separar las redes industriales del resto de la empresa
La segmentación de red limita la posibilidad de que un dispositivo comprometido facilite el acceso a otros sistemas. Los controladores de refrigeración no deberían tener una comunicación libre con todos los equipos de la red corporativa.
Las conexiones necesarias deben estar definidas y restringidas, con especial atención a los accesos desde equipos de oficina, redes de invitados y servicios externos.
5. Vigilar cambios operativos anómalos
La supervisión no debe limitarse a detectar fallos mecánicos. También conviene identificar cambios inesperados en temperaturas, horarios, ciclos de descongelación, parámetros de funcionamiento y accesos administrativos.
Los registros de actividad pueden ayudar a determinar cuándo se produjo una modificación y qué cuenta o sistema la ejecutó. Esa información resulta útil tanto para contener el incidente como para reconstruir posteriormente lo ocurrido.
6. Preparar una respuesta ante incidentes
Las empresas deben disponer de procedimientos para actuar si detectan un acceso no autorizado. Esos protocolos deben coordinar a los responsables de ciberseguridad, mantenimiento y seguridad alimentaria, así como establecer cómo comprobar el estado de los productos almacenados.
La respuesta no debería limitarse a desconectar equipos sin evaluar las consecuencias operativas. Es necesario recuperar el control de los sistemas, proteger la mercancía y documentar la incidencia de forma coordinada.
La ciberseguridad industrial ya afecta al negocio cotidiano
El incidente descrito en Francia ilustra cómo la digitalización ha ampliado la superficie de ataque de instalaciones que tradicionalmente se consideraban infraestructura física. Los equipos comerciales conectados permiten mejorar el control y la eficiencia, pero también necesitan medidas de protección acordes con sus capacidades de acceso remoto.
El coste de una intrusión puede ir mucho más allá de los sistemas informáticos: puede afectar al inventario, a la continuidad del negocio y a los procedimientos de seguridad alimentaria. La ausencia de robo de datos no significa que un ciberataque sea menos grave.
La prioridad para las empresas es revisar los dispositivos conectados, reducir las exposiciones innecesarias, mantener el software actualizado y vigilar cualquier cambio operativo que no responda a una intervención autorizada.
La seguridad de un supermercado también depende de la protección de sus máquinas. Un sistema de refrigeración debe conservar los alimentos, pero también impedir que un tercero pueda alterar sus funciones a través de una conexión vulnerable.
El caso francés deja una advertencia para todo el sector: el mantenimiento industrial y la ciberseguridad ya no pueden gestionarse como ámbitos separados.
 OnlyBeauty
 OnlyBeauty
 OnlyBeauty