
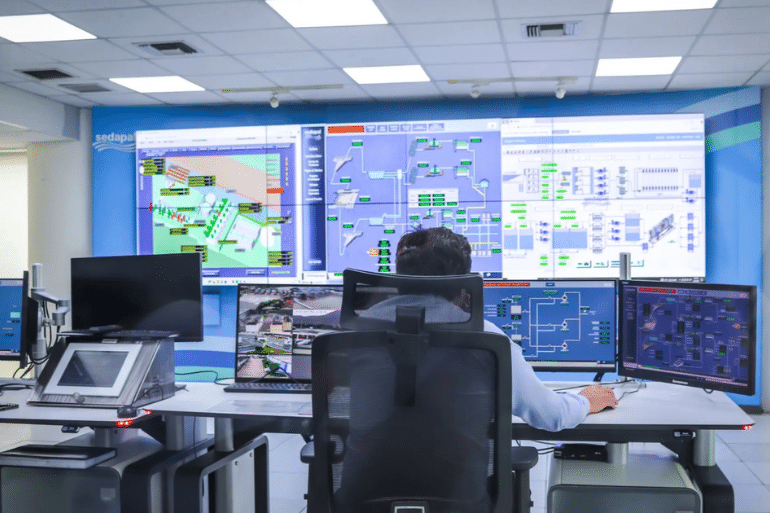
El 85 % de los responsables tecnológicos confía en la seguridad de sus sistemas, pero solo el 30 % conoce con precisión dónde circula y se almacena la información. Un estudio de Red Hat alerta de los riesgos ocultos de la inteligencia artificial empresarial.
La inteligencia artificial avanza más rápido que el control de los datos
La expansión de la inteligencia artificial en las empresas españolas está dejando al descubierto una debilidad que puede tener consecuencias importantes para la seguridad, la privacidad y la competitividad: muchas organizaciones están incorporando agentes autónomos sin disponer de una visión completa de los datos que manejan.
El problema queda reflejado en un estudio elaborado por Red Hat, a partir de una encuesta realizada por Censuswide a 1 400 directores de tecnologías de la información (CIO) de 14 países. La investigación revela una contradicción significativa: el 85 % de los responsables tecnológicos españoles consultados confía en que sus agentes de inteligencia artificial funcionan de manera segura y conforme a la normativa, pero solo el 30 % afirma conocer con precisión los flujos de información y los lugares donde se almacenan y procesan los datos.
La diferencia entre ambas cifras plantea una pregunta incómoda: ¿cómo pueden las empresas garantizar que sus sistemas de inteligencia artificial están protegidos si no conocen completamente por dónde circula la información?
El informe, publicado en octubre de 2026, también señala que únicamente el 22 % de las organizaciones españolas encuestadas dispone de una visión exhaustiva de su cadena de suministro de software. Además, apenas el 28 % evalúa de manera continua los riesgos asociados a sus proveedores tecnológicos y de inteligencia artificial.
La conclusión es clara: la adopción empresarial de la IA está creciendo, pero los mecanismos de supervisión, trazabilidad y seguridad no avanzan al mismo ritmo.
El 100 % de las organizaciones españolas encuestadas utiliza agentes de IA
Uno de los datos más llamativos del estudio es que los agentes autónomos de inteligencia artificial ya están presentes en el 100 % de las organizaciones españolas incluidas en la muestra.
Este resultado demuestra hasta qué punto la tecnología ha penetrado en el entorno empresarial analizado. Los agentes de IA han dejado de ser simples asistentes experimentales para incorporarse a procesos de trabajo, plataformas corporativas y sistemas de automatización.
A diferencia de un chatbot convencional, un agente autónomo puede ejecutar secuencias de tareas, consultar fuentes de información, utilizar aplicaciones y coordinar diferentes herramientas para completar un objetivo.
Por ejemplo, una empresa puede utilizar estos sistemas para:
- Consultar información de bases de datos corporativas.
- Clasificar documentos y gestionar solicitudes.
- Automatizar procesos administrativos.
- Interactuar con aplicaciones de gestión empresarial.
- Analizar información comercial y financiera.
- Coordinar tareas entre diferentes plataformas digitales.
El problema aparece cuando estos agentes necesitan acceder a información sensible o comunicarse con servicios externos. Si la organización no controla adecuadamente esos intercambios, puede perder visibilidad sobre qué datos se utilizan, dónde terminan y quién puede acceder a ellos.
Conviene precisar que el 100 % corresponde a las organizaciones españolas participantes en la encuesta, no al conjunto de todas las empresas existentes en España. La muestra nacional forma parte de una investigación internacional y no debe interpretarse como un censo empresarial.
El 85 % confía en la seguridad, pero solo el 30 % controla los flujos de información
La principal contradicción del informe está en la diferencia entre la confianza declarada y la capacidad real de supervisión.
El 85 % de los CIO españoles encuestados manifiesta una elevada confianza en que sus agentes de IA funcionan de forma segura y respetan las normas internas y los requisitos de cumplimiento.
Sin embargo, cuando se pregunta por la visibilidad efectiva de los datos, el resultado cambia radicalmente.
Solo el 30 % asegura conocer con precisión los flujos de información, así como los lugares en los que se procesan y almacenan los datos utilizados por los sistemas de inteligencia artificial.
Esto significa que 7 de cada 10 responsables tecnológicos no declaran disponer de una visibilidad completa y precisa sobre esos movimientos de información.
La situación resulta especialmente delicada en empresas que utilizan simultáneamente servicios de almacenamiento en la nube, aplicaciones externas, modelos de inteligencia artificial y bases de datos internas.
Un agente puede recibir información de un departamento, procesarla mediante un servicio externo y devolver un resultado a otra aplicación. Si no existen mecanismos adecuados de trazabilidad, reconstruir ese recorrido puede convertirse en una tarea compleja.
La confianza en un proveedor tecnológico no sustituye a la obligación de comprobar qué sucede con los datos. Una empresa necesita saber qué información comparte, con qué finalidad, durante cuánto tiempo se conserva y qué terceros pueden intervenir en su tratamiento.
El 47 % reconoce deficiencias en la visibilidad de los datos
El estudio también profundiza en las carencias de supervisión que reconocen las organizaciones españolas.
Los resultados muestran tres indicadores especialmente relevantes:
- 47 %: admite pequeñas deficiencias en la visibilidad de los flujos de datos.
- 22 %: reconoce haber implantado funcionalidades de inteligencia artificial sin comprender completamente cómo circula la información.
- 1 %: declara tener una visión muy limitada sobre dónde se almacenan los datos.
El segundo porcentaje merece especial atención. Implantar una herramienta de inteligencia artificial sin conocer completamente sus recorridos de información puede generar problemas de seguridad y cumplimiento.
Una compañía puede autorizar el uso de una aplicación para automatizar determinadas tareas sin tener suficientemente documentadas todas sus conexiones, integraciones y transferencias de datos.
Esto adquiere mayor importancia cuando los agentes pueden acceder a documentación interna, información comercial, datos de clientes o registros de empleados.
La falta de trazabilidad dificulta detectar posibles exposiciones de información y determinar responsabilidades cuando se produce un incidente.
Además, puede complicar la respuesta ante una auditoría o una solicitud de información de las autoridades competentes.
La cadena de suministro de software es otro de los grandes puntos débiles
La investigación de Red Hat no se limita a analizar los agentes de inteligencia artificial. También advierte de las carencias que existen en la cadena de suministro de software utilizada por las empresas.
Buena parte de las aplicaciones actuales se construyen utilizando componentes desarrollados por terceros, bibliotecas de código abierto y dependencias que, a su vez, incorporan otros elementos tecnológicos.
Esto permite acelerar el desarrollo y reducir costes, pero también introduce riesgos cuando las organizaciones desconocen exactamente qué componentes están utilizando.
El dato es preocupante: solo el 22 % de las empresas españolas consultadas dispone de registros completos y actualizados sobre el origen, las versiones y las dependencias de los componentes de software que utiliza.
La cifra queda por debajo de la media internacional, situada ligeramente por debajo del 33 %.
La investigación identifica además otros problemas:
- 36 %: reconoce dificultades para identificar el origen del código y sus dependencias indirectas.
- 35 %: conoce los principales componentes de software, pero carece de una visión completa de toda la cadena.
- 22 %: dispone de una visión exhaustiva de sus dependencias directas e indirectas.
La consecuencia es que una empresa puede conocer perfectamente las aplicaciones principales que utiliza y, aun así, desconocer qué bibliotecas o componentes secundarios forman parte de ellas.
Ese desconocimiento puede convertirse en un problema cuando aparece una vulnerabilidad en una dependencia que se encuentra varios niveles por debajo de la aplicación principal.
El 79 % corrige vulnerabilidades críticas en menos de 24 horas
El informe también ofrece un dato positivo sobre la capacidad de respuesta de las empresas españolas ante los problemas de seguridad.
El 79 % de las organizaciones encuestadas afirma que corrige las vulnerabilidades críticas de software en un plazo inferior a 24 horas después de la publicación del parche correspondiente.
El resto declara que necesita algunos días, aunque ninguna de las compañías consultadas afirma superar una semana.
A primera vista, parece una buena noticia. Las empresas están respondiendo con rapidez cuando se publica una actualización de seguridad.
Sin embargo, existe una diferencia importante entre corregir rápidamente una vulnerabilidad conocida y saber exactamente dónde se encuentra el componente afectado.
Si una compañía desconoce las dependencias indirectas de sus aplicaciones, puede tardar en identificar qué sistemas necesitan una actualización, aunque disponga de capacidad técnica para instalar el parche.
Por tanto, la rapidez de actualización no elimina el riesgo derivado de una cadena de suministro de software que no está completamente inventariada.
La gestión de las vulnerabilidades necesita dos capacidades complementarias: conocer todos los componentes utilizados y disponer de procedimientos eficaces para corregir los problemas cuando aparecen.
Solo el 28 % evalúa continuamente los riesgos de sus proveedores
La supervisión de los proveedores tecnológicos representa otro de los puntos débiles detectados por Red Hat.
Muchas empresas realizan comprobaciones antes de contratar un servicio o incorporar una solución de inteligencia artificial. Sin embargo, el riesgo no desaparece después de la evaluación inicial.
Los proveedores pueden modificar sus modelos, actualizar sus sistemas, incorporar nuevos componentes o cambiar las condiciones técnicas y operativas de sus servicios.
Por eso, una evaluación realizada antes de contratar una herramienta no garantiza que siga siendo segura meses después.
En España, solo el 28 % de las compañías encuestadas afirma estar bien preparado para evaluar continuamente los riesgos de sus proveedores tecnológicos.
El resto presenta diferentes grados de limitación:
- 34 %: realiza una evaluación previa a la implantación, pero encuentra dificultades para mantener el seguimiento posterior.
- 32 %: confía exclusivamente en la validación inicial.
- 4 %: depende únicamente de auditorías externas, garantías contractuales u otros mecanismos de verificación ajenos.
- 2 %: se apoya principalmente en la reputación del proveedor o en experiencias anteriores, sin un sistema de evaluación suficientemente estructurado.
El contraste internacional también resulta significativo. Italia alcanza el 51 % de organizaciones preparadas para evaluar continuamente estos riesgos, frente al 28 % de España.
Países Bajos se sitúa en torno al 22 %, por debajo del dato español.
La comparación demuestra que el problema no es exclusivo de España, aunque también evidencia que todavía existe margen para mejorar los sistemas de supervisión empresarial.
España queda por detrás de Sudáfrica en visibilidad de los datos
El estudio incorpora una comparación internacional sobre la capacidad de las organizaciones para conocer el recorrido de su información.
En Sudáfrica, el 61 % de las entidades encuestadas declara disponer de una visibilidad completa de sus flujos de datos. En Francia, el porcentaje se sitúa en torno al 31 %.
España presenta un resultado del 30 % en la medición de visibilidad precisa de los flujos y del almacenamiento, según los datos nacionales difundidos por Red Hat.
Aunque los indicadores deben compararse teniendo en cuenta las preguntas concretas y las características de cada mercado, las diferencias muestran que la capacidad de controlar la información no avanza necesariamente al mismo ritmo que la adopción tecnológica.
La cuestión resulta estratégica para las empresas españolas, especialmente para aquellas que trabajan con clientes internacionales, administraciones públicas o sectores sometidos a exigencias estrictas de seguridad.
La competitividad digital no depende únicamente de incorporar nuevas herramientas. También exige demostrar que la información está protegida y que los sistemas pueden ser auditados.
El RGPD y la Ley de Inteligencia Artificial elevan las exigencias
Las carencias detectadas tienen implicaciones que van más allá de la seguridad informática.
Las empresas españolas deben cumplir el Reglamento General de Protección de Datos (RGPD) cuando tratan información personal. También deben tener en cuenta las obligaciones aplicables del Reglamento Europeo de Inteligencia Artificial, conocido como AI Act.
El RGPD establece obligaciones relacionadas con la protección de datos personales, la seguridad del tratamiento, la responsabilidad de las organizaciones y la gestión de determinados proveedores externos.
La normativa europea sobre inteligencia artificial introduce obligaciones específicas en función del tipo de sistema y del nivel de riesgo. No todas las aplicaciones empresariales están sometidas a los mismos requisitos.
En ambos casos, la trazabilidad y la documentación pueden resultar fundamentales para demostrar que una organización conoce los sistemas que utiliza y cumple las obligaciones que le corresponden.
La falta de visibilidad puede dificultar, por ejemplo, la identificación de transferencias de datos, la determinación de responsabilidades entre proveedores y clientes o la evaluación de los riesgos de determinados tratamientos.
Esto no significa que todas las empresas con carencias de visibilidad estén incumpliendo automáticamente la legislación. El incumplimiento debe determinarse atendiendo a las obligaciones concretas aplicables y a las circunstancias de cada tratamiento o sistema.
Pero sí significa que una organización que no sabe dónde circula su información puede tener más dificultades para acreditar que la está gestionando correctamente.
Qué deberían hacer las empresas para recuperar el control
La investigación apunta a una necesidad que afecta tanto a grandes compañías como a organizaciones medianas: reforzar la gobernanza de la inteligencia artificial.
No basta con aprobar una política interna de uso de IA o contratar un proveedor reconocido. El control debe mantenerse durante todo el ciclo de vida de la tecnología.
Entre las medidas que pueden ayudar a reducir los riesgos destacan:
1. Crear un inventario de sistemas y agentes de IA.
Las empresas necesitan conocer qué herramientas utilizan, quién las administra, a qué información acceden y qué permisos tienen concedidos.
2. Identificar todos los recorridos de los datos.
Es necesario documentar qué información entra en cada sistema, dónde se procesa, qué servicios externos intervienen y dónde termina almacenada.
3. Mantener un inventario de componentes de software.
Los registros de materiales de software, conocidos como SBOM (Software Bill of Materials), permiten identificar los componentes utilizados en una aplicación y sus dependencias.
4. Evaluar continuamente a los proveedores.
La seguridad debe revisarse también después de la contratación, especialmente cuando cambian los modelos, las condiciones del servicio o los componentes tecnológicos.
5. Aplicar controles de acceso y supervisión humana.
Los agentes de IA no deberían disponer de permisos ilimitados. Las organizaciones deben limitar su acceso a la información y controlar las operaciones que pueden ejecutar.
6. Preparar procedimientos de respuesta ante incidentes.
La empresa debe saber cómo detener un agente, revocar sus permisos, investigar una posible filtración y recuperar los sistemas afectados.
Estas medidas requieren inversión y personal cualificado, pero también pueden evitar costes mucho mayores derivados de una brecha de seguridad, una interrupción operativa o un incumplimiento normativo.
El verdadero riesgo de la IA empresarial es perder el control sobre lo que hace
La inteligencia artificial puede mejorar la productividad, reducir tareas repetitivas y acelerar procesos empresariales. Sin embargo, su expansión introduce nuevas dependencias tecnológicas y aumenta la complejidad de los sistemas que deben protegerse.
El estudio de Red Hat muestra que las empresas españolas han avanzado rápidamente en la incorporación de agentes autónomos, pero todavía tienen dificultades para demostrar que conocen todos los recorridos de la información y los componentes que utilizan.
La contradicción entre el 85 % de confianza declarada en la seguridad y el 30 % de visibilidad precisa de los datos debería servir como advertencia para los responsables empresariales.
La tecnología no puede gestionarse únicamente desde la confianza en el proveedor o desde una evaluación realizada el día de la instalación. Los sistemas cambian, los modelos evolucionan y las conexiones entre aplicaciones se multiplican.
La inteligencia artificial empresarial necesita controles tan avanzados como la propia tecnología que pretende impulsar. De lo contrario, las compañías corren el riesgo de automatizar sus operaciones sin saber exactamente qué información están exponiendo ni qué dependencias están incorporando.
La próxima ventaja competitiva no será simplemente utilizar más inteligencia artificial. Será poder demostrar que se utiliza con seguridad, trazabilidad y responsabilidad.
 Toqueteo
 Toqueteo
 Toqueteo