
Amazon alerta de agentes de IA que buscan fallos en apps expuestas para extraer claves API y reutilizarlas en nuevos ataques.
La automatización ya no solo sirve para mejorar productos. También acelera el crimen digital. Y, según Amazon Threat Intelligence, lo preocupante no es tanto la novedad técnica como la facilidad con la que muchos sistemas siguen cayendo por errores elementales.

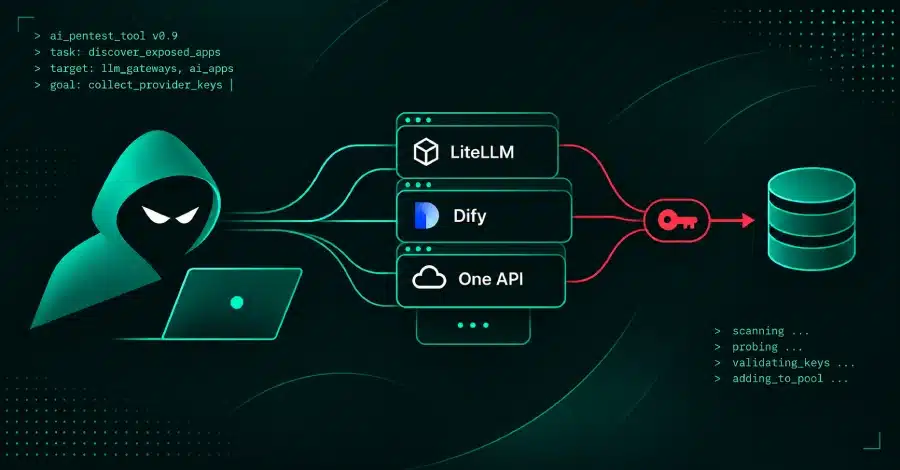
El equipo de inteligencia de amenazas de Amazon ha documentado una campaña de agentes de IA para robar claves API alojadas en aplicaciones de inteligencia artificial expuestas en internet, entre ellas LiteLLM, One API y Dify. La información procede de registros capturados en servidores señuelo de la red MadPot, desplegada por la compañía entre el 3 de octubre y finales de la semana pasada.
Según el informe, esos agentes buscaban aplicaciones vulnerables, extraían las claves API de proveedores de IA guardadas en su interior, comprobaban si seguían funcionando y las incorporaban a un repositorio común para seguir operando. Amazon subraya que no pudo verificar de forma directa todos los resultados que los propios agentes reportaban, pero sí concluye, con confianza moderada, que actuaban sobre la herramienta abierta de pentesting ARTEX.
Cómo operaba la campaña para robar claves API
La mecánica descrita por Amazon dibuja un salto de escala más que una revolución técnica. Un operador humano fija un objetivo y una meta. A partir de ahí, un agente planificador divide el trabajo en tareas y varios agentes ejecutores emplean herramientas de seguridad ofensiva. Para decidir el siguiente paso, remiten su trabajo a un modelo de lenguaje.
Los registros capturados en MadPot contenían a menudo el historial completo de la campaña: instrucciones del operador, hallazgos de los agentes y objetivos perseguidos. Amazon precisa que buena parte de esa actividad se desarrolló en sistemas que su infraestructura señuelo no observó en tiempo real, por lo que distingue entre lo visto directamente y lo que figura en los registros internos de los atacantes.
En la campaña principal, los agentes se centraron en aplicaciones que almacenan claves de varios proveedores de IA, porque una sola consola de administración débil puede comprometer numerosas cuentas. Esa lógica convierte a los gateways y plataformas de orquestación en un objetivo especialmente rentable.
Aplicaciones y servicios señalados por Amazon
Los objetivos citados en los registros incluyen pasarelas y proxis de modelos como One API, New API, Veloera, Sub2API y LiteLLM, además de creadores de aplicaciones de IA como Dify, FastGPT, Langflow, RAGFlow, Open WebUI, LobeChat y Ollama.
El informe enumera también un auténtico manual de entrada con puntos débiles conocidos. Entre ellos figuran:
- Credenciales de administrador por defecto, como la master key por defecto de LiteLLM.
- Instalaciones sin terminar, que un tercero podría tomar.
- Endpoints de gestión o configuración accesibles sin autenticación.
- Bypass de autenticación mediante la cabecera isCliRequest en sistemas de la familia One API.
- SSRF a través de funciones de carga de URL para alcanzar servicios de metadatos en la nube.
- Secretos expuestos en JavaScript del lado cliente, source maps, rutas de depuración y archivos de entorno.
Cuando localizaban credenciales cloud, los agentes priorizaban servicios gestionados que alojan modelos de IA, almacenes de secretos e identidades de aplicación. Según Amazon, el foco estaba más en los modelos premium que en el acceso genérico a la nube.
Qué vulnerabilidades y fallos básicos están detrás
El informe insiste en una idea incómoda para el sector: ninguna de las técnicas era nueva. Lo que cambia con los agentes de IA, según Amazon, es la velocidad y la persistencia. Es decir, la capacidad de escanear, probar y volver a intentar a una escala industrial.
Entre los fallos citados aparece CVE-2025-3248, una ausencia de autenticación que permite ejecución remota de código. Afecta a versiones anteriores a la 1.3.0, que es la corregida. Además, la CISA incorporó esta vulnerabilidad a su catálogo de Known Exploited Vulnerabilities el 5 de mayo de 2025.
También figura CVE-2026-28797, una inyección de plantillas del lado del servidor o SSTI que permite a cualquier usuario autenticado ejecutar comandos del sistema operativo. El registro de vulnerabilidades NVD señala como afectadas las versiones 0.24.0 y anteriores. La advertencia citada no recoge una versión parcheada, aunque la versión 0.25.0, publicada el 21 de abril, renderiza plantillas dentro del entorno aislado recomendado.
Amazon añade un aviso elemental, pero decisivo: cambiar las credenciales predeterminadas, no dejar instalaciones a medias y asumir que las claves API expuestas serán encontradas rápidamente.
La pista china y los límites de la atribución
Amazon atribuye la operativa, con confianza moderada, a grupos separados vinculados a China. Entre los indicios menciona prompts en chino simplificado y configuraciones horarias correspondientes a China.
Conviene subrayar el matiz. La propia compañía no presenta una certeza absoluta, sino una evaluación de inteligencia con un nivel intermedio de confianza. En ciberseguridad, esa prudencia importa. Pero también deja una conclusión política de fondo: la competencia tecnológica global ya se libra en infraestructuras civiles, plataformas de IA y cadenas de desarrollo, no solo en laboratorios o grandes contratos estatales.
Cloudflare, Microsoft y el FBI refuerzan la alarma
El caso no llega aislado. Cloudflare informó esta misma semana de un incidente en el que ARTEX obtuvo acceso a un token API comprometido usado para CI/CD. Ese token carecía de restricciones por IP y de limitación de tasa. La actividad posterior incluyó 400 solicitudes de volcado de base de datos en una hora, aunque la empresa no ha confirmado si se extrajo información.
En otra investigación, también según Cloudflare, el origen común fueron tokens estáticos de CI/CD que nunca expiraban y concedían acceso amplio al entorno del cliente. En el caso analizado por la compañía, el token comprometido era un token API a nivel de cuenta. La firma sostiene que la intrusión probablemente llegó a través de un proveedor cloud externo, aunque no se ha revelado cómo se produjo el robo inicial.
Cloudflare detectó además scripts de Worker con nombres como artex-*, artex-pgrecon-*, artex-pgw-* y artex-do-*, asociados a distintas tareas. La actividad superó las 69 solicitudes por minuto en varias partes de la cuenta e incluyó intentos de persistencia y validación de tokens de sesión de aplicaciones de terceros.
Microsoft había advertido la semana pasada de que atacantes estaban usando herramientas de IA agentica como ARTEX para la búsqueda de secretos en GitHub, incluidas credenciales expuestas para inferencia de IA. Y el FBI, en una alerta FLASH de esta semana, afirmó que distintos atacantes emplean ARTEX al menos desde agosto contra organizaciones de múltiples sectores en todo el mundo.
Otro frente: deepfakes para saltarse controles de identidad
Los registros de MadPot recogen una segunda campaña en la que agentes intentaron eludir verificaciones de identidad en dos intercambios de criptomonedas mediante deepfakes. Uno de los servidores del proveedor de verificación rechazó todos los vídeos falsos en directo que los agentes trataron de grabar.
Amazon no aclara si las imágenes falsificadas de documentos de identidad superaron los controles documentales. Aun así, el episodio abre otro debate inevitable: la presión creciente sobre sistemas KYC y verificación remota en un escenario donde la IA abarata el fraude y multiplica su escala.
Por qué esta campaña de claves API importa más de lo que parece
El núcleo del problema no es solo técnico. La fiebre por desplegar herramientas de IA deprisa ha dejado a muchas organizaciones repitiendo errores viejos con envoltorio nuevo. Consolas sin proteger, secretos incrustados en código, endpoints sin autenticación o software sin parchear. El resultado es un ecosistema en el que la innovación corre más que la responsabilidad.
Amazon sostiene que los agentes tuvieron éxito allí donde faltaban medidas básicas de seguridad. Esa conclusión encaja con un patrón cada vez más visible: la IA no inventa vulnerabilidades por sí sola, pero multiplica la eficacia del atacante cuando la higiene digital es deficiente.
Recomendaciones de seguridad que deja el informe
Entre las medidas destacadas por Amazon, Cloudflare y el FBI figuran las siguientes:
- Tratar las apps de IA y los endpoints de inferencia como sistemas de producción.
- Buscar secretos incrustados en archivos de configuración, variables de entorno, scripts de despliegue, pipelines de CI/CD y bases de datos.
- Seguir escaneando repositorios e imágenes de contenedores para detectar exposiciones.
- Rotar con rapidez las credenciales expuestas.
- Asignar caducidad a los tokens API de Cloudflare y limitar las IP autorizadas a usarlos.
- Vigilar scripts de Worker con nombres asociados a ARTEX.
- Revisar los registros frente a las direcciones IP e indicadores publicados por investigadores y proveedores.
Cloudflare añade que los nuevos tokens incorporan el prefijo cfut_, detectable por escáneres de secretos. Por su parte, investigadores de Cisco Talos vinculan a ARTEX más de 2 500 direcciones IP en sus archivos de indicadores.
La lección final es tan simple como incómoda: las claves API se han convertido en uno de los botines más rentables del ecosistema de IA. Y si una empresa sigue confiando en contraseñas por defecto, instalaciones mal cerradas o tokens sin caducidad, el problema no es la sofisticación del atacante, sino la negligencia del defensor. En plena carrera por desplegar inteligencia artificial, la seguridad básica sigue siendo la primera línea de defensa. Y también, demasiado a menudo, la más descuidada.
 Chollones
 Chollones
 Chollones