
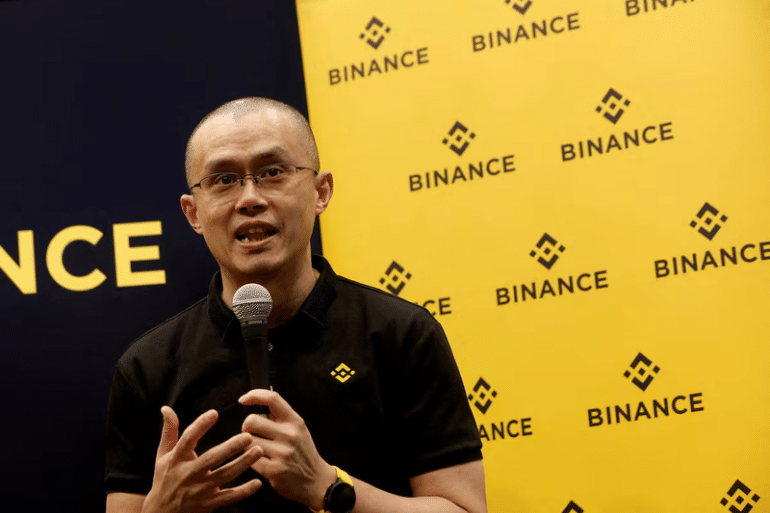
Un ciberataque atribuido preliminarmente a piratas informáticos vinculados con Corea del Norte golpea a la mayor plataforma de criptomonedas del mundo. Binance promete cubrir las pérdidas, mientras los investigadores intentan recuperar miles de millones de dólares y esclarecer cómo fueron vulnerados sus sistemas internos.
Binance, la mayor plataforma de intercambio de criptomonedas del mundo, afronta una de las crisis de seguridad más graves de la historia de los activos digitales. Un grupo de ciberdelincuentes consiguió sustraer aproximadamente 6 300 millones de dólares en un ataque que, según las primeras investigaciones, habría aprovechado el acceso comprometido al ordenador de un empleado de la compañía.
La magnitud del incidente ha sacudido a la industria de las criptomonedas. Los atacantes consiguieron extraer buena parte de los fondos en apenas 20 minutos, mediante una serie de operaciones que afectaron a distintas billeteras digitales de la plataforma.
Las firmas especializadas TRM Labs y Chainalysis apuntan a un grupo de ciberdelincuentes vinculado con Corea del Norte, conocido como TraderTraitor y relacionado con el entramado de Lazarus Group.
Sin embargo, la atribución sigue siendo preliminar y no equivale a una conclusión judicial definitiva.
El robo ha obligado a Binance a suspender temporalmente sus operaciones y las retiradas de fondos, mientras revisa sus sistemas y trabaja con empresas de análisis de blockchain y autoridades para rastrear los activos sustraídos.
La compañía asegura que asumirá las pérdidas y que dispone de recursos suficientes para responder ante sus clientes.
Según los datos comunicados por Binance y recogidos por Cinco Días, la empresa ha reservado más de 6 340 millones de dólares para afrontar el incidente.
La cuestión ya no es únicamente cómo pudo desaparecer semejante cantidad de dinero, sino si Binance será capaz de restaurar la confianza de sus usuarios y demostrar que sus sistemas pueden resistir un nuevo ataque.
Cómo se produjo el mayor robo de criptomonedas conocido
El incidente comenzó a conocerse públicamente a última hora del jueves 29 de octubre de 2026, cuando Binance anunció que había sufrido un problema de seguridad.
La información inicial apuntaba al compromiso del ordenador de un ingeniero de la empresa.
Posteriormente, la compañía reconoció la existencia de otros posibles puntos de intrusión.
Según el análisis atribuido a TRM Labs, los atacantes lograron infiltrarse en sistemas internos de Binance y obtener capacidad para autorizar y firmar múltiples transacciones.
Este aspecto resulta fundamental para comprender el ataque.
En el ecosistema de las criptomonedas, las operaciones requieren mecanismos de autorización criptográfica.
Cuando un atacante consigue controlar los elementos necesarios para aprobar transferencias, puede mover activos desde las billeteras comprometidas hacia direcciones bajo su control.
En este caso, los ciberdelincuentes habrían aprovechado el acceso obtenido para ejecutar numerosas operaciones en un periodo extremadamente breve.
La mayor parte de los fondos salió de las billeteras afectadas en unos 20 minutos.
La velocidad del ataque redujo considerablemente el margen de reacción de la plataforma.
Una vez detectada la intrusión, Binance activó medidas de emergencia para impedir nuevas salidas de activos.
Entre ellas figuró la suspensión temporal de operaciones y retiradas.
La compañía también inició una revisión integral de seguridad.
Por el momento, no se han difundido todos los detalles técnicos necesarios para reconstruir de manera independiente cada fase del incidente.
El ordenador de un ingeniero, posible puerta de entrada
Uno de los elementos más preocupantes del caso es que el ataque no habría comenzado mediante una vulnerabilidad pública de una criptomoneda.
Según la información conocida, los ciberdelincuentes habrían conseguido acceder a sistemas internos de Binance a través del equipo comprometido de un trabajador.
Esto sitúa el foco en la seguridad de los accesos corporativos.
Las grandes plataformas de criptomonedas utilizan sistemas informáticos para gestionar operaciones, controlar billeteras y autorizar movimientos de fondos.
La protección de esos sistemas depende de diferentes mecanismos de seguridad.
Entre ellos figuran la autenticación, la separación de permisos, la supervisión de operaciones y la protección de los dispositivos utilizados por los empleados.
Cuando una intrusión afecta a una cuenta o un equipo con privilegios elevados, sus consecuencias pueden ser especialmente graves.
En el caso de Binance, los investigadores analizan cómo los atacantes consiguieron utilizar el acceso obtenido para autorizar transferencias.
El incidente demuestra que la seguridad de una plataforma no depende únicamente de la tecnología blockchain, sino también de la protección de sus sistemas internos y de las personas que pueden acceder a ellos.
No obstante, todavía no está acreditado públicamente si el empleado fue víctima de engaño, si su equipo contenía software malicioso o si existieron otros mecanismos de intrusión.
Esas cuestiones deberán esclarecerse mediante la investigación técnica.
Cuánto dinero robaron los ciberdelincuentes a Binance
La cantidad sustraída asciende aproximadamente a 6 300 millones de dólares, según las estimaciones recogidas por Cinco Días.
Los activos afectados incluyen diferentes criptomonedas.
Entre ellas figuran:
- Bitcoin (BTC), la criptomoneda de mayor capitalización.
- Ether (ETH), el activo nativo de la red Ethereum.
- USDT, una moneda estable emitida por Tether.
- USDC, una moneda estable emitida por Circle.
El robo supera ampliamente otros ataques conocidos contra plataformas de intercambio de activos digitales.
En particular, es aproximadamente cuatro veces superior al ataque sufrido por Bybit en 2025, que provocó la sustracción de alrededor de 1 500 millones de dólares.
La comparación permite comprender la dimensión del incidente.
Sin embargo, es importante distinguir entre la cantidad sustraída, los activos congelados y las pérdidas que finalmente deberá asumir la empresa.
Los 6 300 millones representan el valor estimado de los activos robados, no necesariamente la pérdida económica definitiva que soportará Binance.
La recuperación de parte de los fondos o la reposición de los activos afectados puede modificar el impacto final.
Binance gestionaba unos 137 000 millones de dólares en activos
A pesar de la magnitud del robo, Binance continúa siendo una de las mayores entidades del mercado de criptomonedas.
Según los datos de DefiLlama citados por Cinco Días, la plataforma controlaba aproximadamente 137 000 millones de dólares en activos registrados en blockchain.
Frente a esa cifra, el robo de 6 300 millones representa alrededor del 4,6 %.
La proporción ayuda a contextualizar el tamaño del ataque.
Pero no debe interpretarse como una medida directa de solvencia.
Los activos custodiados para clientes no son necesariamente recursos propios que la empresa pueda utilizar libremente para cubrir pérdidas.
La capacidad de Binance para afrontar el incidente depende de sus reservas, su liquidez, sus recursos corporativos y las obligaciones que mantiene frente a los usuarios.
Gestionar 137 000 millones de dólares en activos no significa disponer de esa cantidad como patrimonio propio.
Esta diferencia es esencial para evaluar si la compañía puede absorber el impacto sin trasladarlo a sus clientes.
<WritingBlock id=»82641″ variant=»document»># Binance sufre un robo de 6 300 millones: las claves del ataque
Un ciberataque atribuido preliminarmente a piratas informáticos vinculados con Corea del Norte golpea a la mayor plataforma de criptomonedas del mundo. Binance promete cubrir las pérdidas, mientras los investigadores intentan recuperar miles de millones de dólares y esclarecer cómo fueron vulnerados sus sistemas internos.
Por Redacción El Vértice | 31 de octubre de 2026
Binance, la mayor plataforma de intercambio de criptomonedas del mundo, afronta una de las crisis de seguridad más graves de la historia de los activos digitales. Un grupo de ciberdelincuentes consiguió sustraer aproximadamente 6 300 millones de dólares en un ataque que, según las primeras investigaciones, habría aprovechado el acceso comprometido al ordenador de un empleado de la compañía.
La magnitud del incidente ha sacudido a la industria de las criptomonedas. Los atacantes consiguieron extraer buena parte de los fondos en apenas 20 minutos, mediante una serie de operaciones que afectaron a distintas billeteras digitales de la plataforma.
Las firmas especializadas TRM Labs y Chainalysis apuntan a un grupo de ciberdelincuentes vinculado con Corea del Norte, conocido como TraderTraitor y relacionado con el entramado de Lazarus Group.
Sin embargo, la atribución sigue siendo preliminar y no equivale a una conclusión judicial definitiva.
El robo ha obligado a Binance a suspender temporalmente sus operaciones y las retiradas de fondos, mientras revisa sus sistemas y trabaja con empresas de análisis de blockchain y autoridades para rastrear los activos sustraídos.
La compañía asegura que asumirá las pérdidas y que dispone de recursos suficientes para responder ante sus clientes.
Según los datos comunicados por Binance y recogidos por Cinco Días, la empresa ha reservado más de 6 340 millones de dólares para afrontar el incidente.
La cuestión ya no es únicamente cómo pudo desaparecer semejante cantidad de dinero, sino si Binance será capaz de restaurar la confianza de sus usuarios y demostrar que sus sistemas pueden resistir un nuevo ataque.
Cómo se produjo el mayor robo de criptomonedas conocido
El incidente comenzó a conocerse públicamente a última hora del jueves 29 de octubre de 2026, cuando Binance anunció que había sufrido un problema de seguridad.
La información inicial apuntaba al compromiso del ordenador de un ingeniero de la empresa.
Posteriormente, la compañía reconoció la existencia de otros posibles puntos de intrusión.
Según el análisis atribuido a TRM Labs, los atacantes lograron infiltrarse en sistemas internos de Binance y obtener capacidad para autorizar y firmar múltiples transacciones.
Este aspecto resulta fundamental para comprender el ataque.
En el ecosistema de las criptomonedas, las operaciones requieren mecanismos de autorización criptográfica.
Cuando un atacante consigue controlar los elementos necesarios para aprobar transferencias, puede mover activos desde las billeteras comprometidas hacia direcciones bajo su control.
En este caso, los ciberdelincuentes habrían aprovechado el acceso obtenido para ejecutar numerosas operaciones en un periodo extremadamente breve.
La mayor parte de los fondos salió de las billeteras afectadas en unos 20 minutos.
La velocidad del ataque redujo considerablemente el margen de reacción de la plataforma.
Una vez detectada la intrusión, Binance activó medidas de emergencia para impedir nuevas salidas de activos.
Entre ellas figuró la suspensión temporal de operaciones y retiradas.
La compañía también inició una revisión integral de seguridad.
Por el momento, no se han difundido todos los detalles técnicos necesarios para reconstruir de manera independiente cada fase del incidente.
El ordenador de un ingeniero, posible puerta de entrada
Uno de los elementos más preocupantes del caso es que el ataque no habría comenzado mediante una vulnerabilidad pública de una criptomoneda.
Según la información conocida, los ciberdelincuentes habrían conseguido acceder a sistemas internos de Binance a través del equipo comprometido de un trabajador.
Esto sitúa el foco en la seguridad de los accesos corporativos.
Las grandes plataformas de criptomonedas utilizan sistemas informáticos para gestionar operaciones, controlar billeteras y autorizar movimientos de fondos.
La protección de esos sistemas depende de diferentes mecanismos de seguridad.
Entre ellos figuran la autenticación, la separación de permisos, la supervisión de operaciones y la protección de los dispositivos utilizados por los empleados.
Cuando una intrusión afecta a una cuenta o un equipo con privilegios elevados, sus consecuencias pueden ser especialmente graves.
En el caso de Binance, los investigadores analizan cómo los atacantes consiguieron utilizar el acceso obtenido para autorizar transferencias.
El incidente demuestra que la seguridad de una plataforma no depende únicamente de la tecnología blockchain, sino también de la protección de sus sistemas internos y de las personas que pueden acceder a ellos.
No obstante, todavía no está acreditado públicamente si el empleado fue víctima de engaño, si su equipo contenía software malicioso o si existieron otros mecanismos de intrusión.
Esas cuestiones deberán esclarecerse mediante la investigación técnica.
Cuánto dinero robaron los ciberdelincuentes a Binance
La cantidad sustraída asciende aproximadamente a 6 300 millones de dólares, según las estimaciones recogidas por Cinco Días.
Los activos afectados incluyen diferentes criptomonedas.
Entre ellas figuran:
- Bitcoin (BTC), la criptomoneda de mayor capitalización.
- Ether (ETH), el activo nativo de la red Ethereum.
- USDT, una moneda estable emitida por Tether.
- USDC, una moneda estable emitida por Circle.
El robo supera ampliamente otros ataques conocidos contra plataformas de intercambio de activos digitales.
En particular, es aproximadamente cuatro veces superior al ataque sufrido por Bybit en 2025, que provocó la sustracción de alrededor de 1 500 millones de dólares.
La comparación permite comprender la dimensión del incidente.
Sin embargo, es importante distinguir entre la cantidad sustraída, los activos congelados y las pérdidas que finalmente deberá asumir la empresa.
Los 6 300 millones representan el valor estimado de los activos robados, no necesariamente la pérdida económica definitiva que soportará Binance.
La recuperación de parte de los fondos o la reposición de los activos afectados puede modificar el impacto final.
Binance gestionaba unos 137 000 millones de dólares en activos
A pesar de la magnitud del robo, Binance continúa siendo una de las mayores entidades del mercado de criptomonedas.
Según los datos de DefiLlama citados por Cinco Días, la plataforma controlaba aproximadamente 137 000 millones de dólares en activos registrados en blockchain.
Frente a esa cifra, el robo de 6 300 millones representa alrededor del 4,6 %.
La proporción ayuda a contextualizar el tamaño del ataque.
Pero no debe interpretarse como una medida directa de solvencia.
Los activos custodiados para clientes no son necesariamente recursos propios que la empresa pueda utilizar libremente para cubrir pérdidas.
La capacidad de Binance para afrontar el incidente depende de sus reservas, su liquidez, sus recursos corporativos y las obligaciones que mantiene frente a los usuarios.
Gestionar 137 000 millones de dólares en activos no significa disponer de esa cantidad como patrimonio propio.
Esta diferencia es esencial para evaluar si la compañía puede absorber el impacto sin trasladarlo a sus clientes.
Cómo consiguieron mover los fondos a través de diez cadenas de bloques
Los investigadores han identificado movimientos de activos a través de distintas redes blockchain.
Según TRM Labs, los atacantes transfirieron aproximadamente 6 360 millones de dólares a través de diez cadenas de bloques.
La mayor parte de las operaciones se concentró en un intervalo de unos 20 minutos.
El movimiento de activos entre diferentes redes dificulta el seguimiento de los fondos.
Las operaciones pueden incluir conversiones de criptomonedas, transferencias entre billeteras y utilización de protocolos descentralizados.
Estos mecanismos no son ilícitos por sí mismos.
Forman parte del funcionamiento habitual de numerosos servicios de finanzas descentralizadas.
Sin embargo, también pueden ser utilizados para intentar ocultar el origen de activos obtenidos mediante actividades delictivas.
En este caso, los investigadores consideran que los atacantes recurrieron a distintas operaciones para dificultar el rastreo y reducir la posibilidad de que determinados activos fueran congelados.
La rapidez y la coordinación del ataque constituyen dos de los principales elementos que han llamado la atención de los especialistas en seguridad blockchain.
La investigación publicada por The Block también recoge indicios de que la preparación de la operación comenzó al menos 36 horas antes del robo.
Esto sugiere una planificación previa, aunque todavía quedan aspectos técnicos pendientes de esclarecer.
Binance y las empresas de seguridad consiguen congelar unos 3 000 millones
La recuperación de los fondos robados constituye uno de los principales objetivos de Binance.
Según las cifras comunicadas hasta el 30 de octubre, aproximadamente 3 000 millones de dólares en activos afectados habían sido congelados.
La actuación de empresas emisoras de monedas estables, entre ellas Tether y Circle, resultó fundamental.
Las monedas estables, también conocidas como stablecoins, son activos digitales diseñados para mantener una referencia de valor, generalmente respecto al dólar estadounidense.
En determinados casos, sus emisores pueden bloquear tokens asociados a direcciones concretas.
Esta capacidad facilita la respuesta frente a robos cuando los fondos sustraídos se encuentran en activos que permiten ese tipo de intervención.
Sin embargo, congelar una criptomoneda no equivale automáticamente a devolverla a su propietario legítimo.
La recuperación efectiva puede requerir procedimientos adicionales, verificaciones y colaboración con las autoridades.
Los activos que no pueden ser bloqueados directamente presentan dificultades diferentes.
Bitcoin, por ejemplo, no dispone de una entidad emisora central que pueda inmovilizar unilateralmente las monedas de una dirección.
Por eso, el seguimiento de las transacciones y la cooperación entre plataformas resultan especialmente importantes.
Más de 3 000 millones siguen fuera del control de Binance
Aunque una parte considerable de los activos ha sido congelada, todavía existe una cantidad multimillonaria fuera del control de la plataforma.
Las estimaciones recogidas por Cinco Días sitúan en aproximadamente 3 200 millones de dólares los fondos que permanecían en manos de los atacantes.
Otras informaciones ofrecen cifras próximas a los 3 300 millones, debido a diferencias de valoración y al momento en que se realizaron los cálculos.
Buena parte de los activos pendientes de recuperación estaría denominada en bitcoin y ether.
Estas criptomonedas pueden rastrearse mediante el análisis de sus transacciones públicas.
Sin embargo, su seguimiento no garantiza que los investigadores puedan recuperarlas.
Los ciberdelincuentes pueden intentar trasladarlas entre direcciones, utilizar servicios de intercambio o realizar operaciones destinadas a dificultar su identificación.
Las autoridades y las empresas especializadas deberán continuar examinando esos movimientos.
El resultado final dependerá de cuántos activos puedan inmovilizarse, recuperarse y restituirse efectivamente.
Por ahora, no puede darse por concluida la recuperación del dinero.
Binance promete cubrir todas las pérdidas de sus clientes
La respuesta económica de Binance será decisiva para determinar las consecuencias del ataque.
La empresa ha anunciado que cubrirá las pérdidas confirmadas mediante recursos propios y mecanismos de protección.
Su fundador, Changpeng Zhao, y sus actuales responsables han transmitido mensajes dirigidos a tranquilizar a los usuarios.
La plataforma asegura que ha reservado más de 6 340 millones de dólares para afrontar el incidente.
De esa cantidad, aproximadamente 5 000 millones ya estarían disponibles en los mismos tipos de activos digitales afectados por el robo.
Para completar la cobertura, Binance ha indicado que está adquiriendo las criptomonedas necesarias.
La compañía sostiene que pretende reponer los saldos afectados sin utilizar otros fondos de sus clientes.
Esta afirmación constituye un compromiso empresarial que deberá comprobarse mediante la ejecución de las compensaciones y la documentación financiera correspondiente.
Anunciar reservas suficientes no equivale todavía a demostrar que todas las pérdidas han sido compensadas.
La confianza de los usuarios dependerá también de la normalización de las retiradas y de la transparencia con la que se comuniquen los resultados de la investigación.
Qué es el fondo SAFU y por qué no basta para cubrir el robo
Binance dispone de un mecanismo de protección denominado Secure Asset Fund for Users (SAFU).
Se trata de un fondo de emergencia creado en 2018 para responder ante determinados incidentes extraordinarios.
Su finalidad es proporcionar recursos que puedan utilizarse cuando se produzcan pérdidas derivadas de situaciones como fallos de seguridad.
Según la valoración de Citi recogida por Cinco Días, el fondo estaba valorado en aproximadamente 1 200 millones de dólares.
La cantidad resulta significativa, pero insuficiente para cubrir por sí sola un robo de 6 300 millones.
En términos aproximados, representaría alrededor del 19 % del importe sustraído.
Por ello, Binance necesita recurrir a otros recursos corporativos.
Es importante señalar que SAFU no es equivalente a un fondo público de garantía de depósitos bancarios.
Su existencia y funcionamiento responden a mecanismos propios de la empresa.
Los usuarios no deben confundirlo con las garantías legales que pueden aplicarse a determinados depósitos bancarios.
La diferencia resulta especialmente relevante para los inversores españoles que utilizan plataformas de criptomonedas.
TraderTraitor y Lazarus: los grupos vinculados a Corea del Norte
Las primeras investigaciones apuntan a una posible responsabilidad de TraderTraitor, una organización de ciberdelincuentes relacionada con el entramado de Lazarus Group.
Ambos nombres aparecen asociados a operaciones atribuidas por investigadores y autoridades estadounidenses a estructuras vinculadas con Corea del Norte.
Según TRM Labs, la atribución del ataque a TraderTraitor presenta un elevado nivel de confianza.
La empresa basa su conclusión en información obtenida dentro y fuera de las cadenas de bloques.
Chainalysis también ha señalado similitudes con operaciones anteriores atribuidas a grupos norcoreanos.
Entre las características examinadas figuran los métodos de infiltración, la utilización de accesos internos y los movimientos posteriores de los fondos.
Sin embargo, la atribución de un ciberataque requiere distinguir entre los indicios técnicos y las responsabilidades formalmente acreditadas.
La información disponible apunta a una operación vinculada con Corea del Norte, pero no constituye una sentencia judicial que establezca la identidad de todos los participantes.
La investigación continúa abierta.
El antecedente de Bybit: 1 500 millones robados en 2025
El ataque contra Binance presenta similitudes con el robo sufrido por Bybit en febrero de 2025.
En aquella ocasión, los ciberdelincuentes consiguieron sustraer aproximadamente 1 500 millones de dólares en activos digitales.
El FBI atribuyó el ataque a actores vinculados con Corea del Norte.
La operación afectó a una billetera de Ethereum y se convirtió entonces en uno de los mayores robos conocidos del sector.
El nuevo incidente multiplica aproximadamente por cuatro aquella cantidad.
La comparación resulta especialmente preocupante porque muestra la capacidad de determinados grupos para atacar grandes plataformas.
También demuestra que las medidas de seguridad deben evolucionar al mismo ritmo que las técnicas utilizadas por los ciberdelincuentes.
El tamaño de una empresa y su posición dominante en el mercado no garantizan que sus sistemas sean invulnerables.
La seguridad depende de controles efectivos, supervisión continua y capacidad para detectar operaciones anómalas.
Corea del Norte y los robos de criptomonedas
Durante los últimos años, diversas empresas de análisis y autoridades estadounidenses han atribuido a organizaciones vinculadas con Corea del Norte importantes operaciones de robo de activos digitales.
Según un informe de Chainalysis citado por Cinco Días, los grupos relacionados con ese país sustrajeron aproximadamente 2 020 millones de dólares en criptomonedas durante 2025.
La cifra suponía un incremento del 51 % respecto al año anterior.
Estos datos muestran la magnitud económica atribuida a ese tipo de operaciones.
Los activos digitales ofrecen determinadas características que pueden resultar atractivas para organizaciones criminales.
Permiten realizar transferencias internacionales sin depender de los sistemas bancarios tradicionales.
Sin embargo, las transacciones efectuadas en cadenas de bloques públicas también generan registros que pueden ser analizados.
Por ello, las criptomonedas no garantizan el anonimato absoluto.
Las investigaciones especializadas pueden identificar patrones y conexiones entre direcciones.
La dificultad consiste en transformar el seguimiento digital de los fondos en una recuperación efectiva y en la identificación de los responsables.
Por qué bitcoin y ether no se desplomaron tras el ataque
A pesar de la magnitud del robo, los principales activos digitales registraron caídas relativamente moderadas durante las primeras horas posteriores al incidente.
Según los datos recogidos por Cinco Días, bitcoin y ether retrocedieron algo más del 4 %.
Por su parte, BNB, el activo vinculado al ecosistema de Binance, perdió alrededor del 5 %.
Las monedas estables USDT y USDC mantuvieron su referencia respecto al dólar.
Estas variaciones muestran que el mercado no reaccionó con un desplome generalizado de proporciones comparables al importe del robo.
Sin embargo, tampoco permiten concluir que los inversores hayan dejado de preocuparse por la seguridad de las plataformas.
El analista Javier Molina, de eToro, atribuyó parte de la resistencia del mercado a la mayor experiencia de los participantes.
La reacción también pudo verse influida por el anuncio de Binance de que cubriría las pérdidas.
La evolución de los precios durante las primeras horas no garantiza que el incidente carezca de consecuencias a medio plazo.
La confianza de los usuarios dependerá de la recuperación de los servicios y de las garantías ofrecidas por la empresa.
Qué riesgos afrontan los clientes de Binance en España
El incidente plantea cuestiones relevantes para los usuarios españoles de plataformas de intercambio de criptomonedas.
La primera es la custodia de los activos.
Cuando un cliente mantiene criptomonedas en una plataforma centralizada, depende de los mecanismos de seguridad y de los procedimientos de esa empresa.
A diferencia de la autocustodia, en la que el usuario controla directamente las claves de acceso a sus activos, la custodia mediante un intermediario implica confiar en sus sistemas.
La segunda cuestión es la disponibilidad de los fondos.
La suspensión temporal de retiradas puede impedir que los clientes dispongan de sus activos durante el periodo de revisión de seguridad.
La tercera es la protección jurídica.
En la Unión Europea, el Reglamento sobre los Mercados de Criptoactivos, conocido como MiCA, establece obligaciones para determinados proveedores de servicios de criptoactivos.
Sin embargo, la existencia de un marco regulatorio no significa que todos los activos digitales estén cubiertos por garantías equivalentes a las de los depósitos bancarios.
La cuarta cuestión es la transparencia financiera de la plataforma.
Los clientes necesitan conocer qué activos están custodiados, cómo se protegen y qué mecanismos existen para responder ante incidentes graves.
Estas preguntas adquieren especial relevancia después de un robo de semejante magnitud.
La regulación europea y el debate sobre las plataformas cripto
La Unión Europea ha desarrollado un marco normativo específico para los mercados de criptoactivos.
El reglamento MiCA establece requisitos para determinados emisores y proveedores de servicios.
Entre sus objetivos figuran mejorar la protección de los usuarios, aumentar la transparencia y establecer reglas comunes dentro del mercado europeo.
No obstante, la regulación no elimina automáticamente los riesgos tecnológicos.
Una plataforma puede cumplir determinados requisitos administrativos y continuar expuesta a ataques informáticos.
Por ello, la supervisión debe combinarse con controles de seguridad efectivos.
El incidente de Binance también plantea interrogantes sobre la capacidad de las autoridades para coordinarse ante ataques transfronterizos.
Los fondos pueden desplazarse entre diferentes redes y jurisdicciones en cuestión de minutos.
La velocidad de los movimientos digitales contrasta con los tiempos necesarios para desarrollar investigaciones y procedimientos legales internacionales.
Esta diferencia constituye uno de los principales desafíos para las autoridades y las empresas del sector.
Cómo puede sobrevivir Binance a un robo de 6 300 millones
La continuidad de Binance dependerá de varios factores.
El primero es su capacidad para reponer los activos sustraídos.
La empresa afirma haber reservado recursos suficientes para cubrir las pérdidas.
El segundo es la recuperación de los fondos congelados.
Cuanto mayor sea la cantidad efectivamente recuperada, menor será el impacto económico final.
El tercero es la restauración de las operaciones.
Los usuarios necesitan poder acceder a sus fondos y utilizar los servicios de la plataforma con normalidad.
El cuarto es la revisión de los sistemas de seguridad.
La empresa deberá identificar las vulnerabilidades aprovechadas por los atacantes y aplicar medidas que reduzcan el riesgo de nuevos incidentes.
El quinto es la confianza del mercado.
Incluso si Binance consigue absorber las pérdidas, un ataque de esta magnitud puede afectar a su reputación.
La supervivencia de la plataforma no depende únicamente del dinero disponible, sino también de su capacidad para demostrar que puede custodiar los activos de sus clientes con seguridad.
Por ahora, la empresa ha anunciado medidas de compensación, pero la normalización definitiva de la situación todavía debe verificarse.
El mayor robo cripto reabre el debate sobre la seguridad del sector
El ataque contra Binance constituye un acontecimiento de enorme relevancia para el mercado de activos digitales.
La sustracción de aproximadamente 6 300 millones de dólares supera ampliamente los grandes robos conocidos hasta ahora.
La operación afectó a diferentes criptomonedas y se desarrolló a través de múltiples cadenas de bloques.
Las investigaciones apuntan a un grupo vinculado con Corea del Norte, aunque todavía quedan aspectos pendientes de esclarecer.
La congelación de unos 3 000 millones de dólares ha permitido limitar parte del daño.
Sin embargo, otros miles de millones permanecen fuera del control de Binance.
La empresa asegura que utilizará recursos propios y su fondo SAFU para compensar las pérdidas.
Su respuesta será determinante para mantener la confianza de los usuarios.
El robo demuestra que la tecnología blockchain no elimina los riesgos asociados a los intermediarios que custodian y gestionan activos digitales.
La principal lección para el sector es que la seguridad debe abarcar tanto las redes tecnológicas como los sistemas corporativos, los empleados y los procedimientos de autorización.
Para Binance, el desafío inmediato consiste en recuperar fondos, restablecer sus servicios y demostrar que puede cumplir sus compromisos.
Para los usuarios, el incidente vuelve a plantear una pregunta fundamental: ¿qué garantías reales existen cuando una plataforma centralizada sufre un ataque de miles de millones de dólares?
 Toqueteo
 Toqueteo
 Toqueteo