
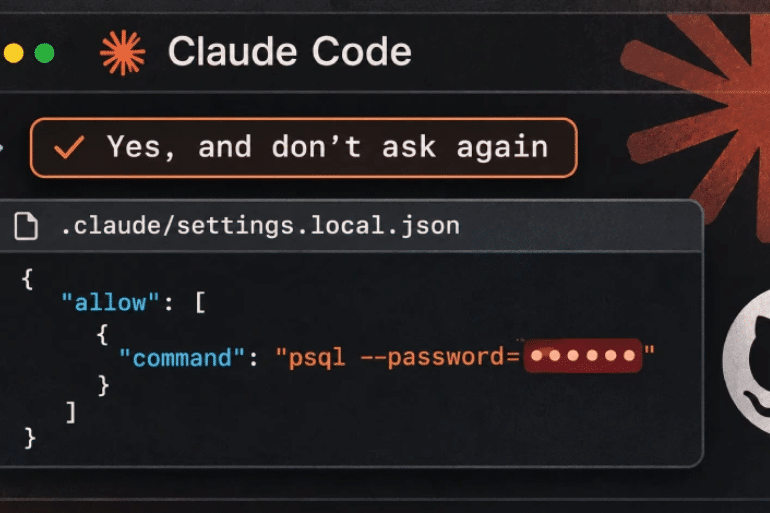
Una investigación de la empresa de ciberseguridad Apiiro revela que archivos de configuración de Claude Code han dejado al descubierto credenciales de bases de datos, servidores y servicios en la nube. El problema está relacionado con la opción «No volver a preguntar», que puede guardar comandos completos con información sensible.
Una función diseñada para ahorrar tiempo a los programadores puede terminar exponiendo las claves de acceso de sus empresas. Una investigación de la compañía de ciberseguridad Apiiro ha identificado 2 539 secretos potencialmente sensibles en 1 994 repositorios públicos de GitHub, relacionados con archivos de configuración, versiones históricas y registros de agentes de inteligencia artificial.
El hallazgo afecta especialmente a Claude Code, el asistente de programación desarrollado por Anthropic, cuya función de autorización permanente de comandos puede almacenar contraseñas y claves de acceso en texto legible.
El problema aparece cuando un desarrollador autoriza la ejecución de una instrucción y selecciona la opción equivalente a «Sí, y no volver a preguntar».
En determinadas circunstancias, Claude Code guarda el comando completo en un archivo de configuración local. Si ese comando contiene una contraseña, un token o una clave de acceso, el dato sensible también puede quedar almacenado.
El riesgo aumenta cuando ese archivo termina incluido en un repositorio público de GitHub.
Según los resultados publicados por Apiiro y recogidos por The Hacker News el 7 de noviembre de 2026, los investigadores localizaron 1 122 copias públicas del archivo principal que contenían al menos un secreto.
La investigación no demuestra que todas esas credenciales sigan activas ni que hayan sido utilizadas por ciberdelincuentes. Sin embargo, los investigadores comunicaron que una de las empresas afectadas confirmó que una clave detectada todavía estaba operativa.
El caso pone de manifiesto un riesgo creciente: las herramientas de inteligencia artificial pueden automatizar tareas de desarrollo y, al mismo tiempo, introducir nuevas vías de exposición de información confidencial.
Qué ha ocurrido con Claude Code y sus archivos de configuración
Claude Code permite a los desarrolladores utilizar inteligencia artificial para trabajar con código, ejecutar comandos y automatizar determinadas operaciones.
Por razones de seguridad, el asistente solicita autorización antes de ejecutar muchas instrucciones del sistema.
El usuario puede aprobar una operación puntual o permitir que comandos similares se ejecuten en futuras sesiones sin solicitar nuevamente su consentimiento.
Esta segunda posibilidad mejora la comodidad y reduce las interrupciones durante el trabajo.
Sin embargo, el mecanismo de almacenamiento de permisos puede conservar información que nunca debería quedar registrada en un archivo compartido.
El archivo implicado se denomina:
.claude/settings.local.json
Se trata de un documento de configuración que puede contener reglas sobre los comandos autorizados.
Cuando la autorización se guarda como una instrucción exacta, el archivo puede conservar también los argumentos utilizados.
Si esos argumentos incluyen credenciales, estas pueden permanecer almacenadas sin cifrar.
El problema no consiste en que Claude Code publique automáticamente las contraseñas en internet. La exposición se produce cuando los archivos que contienen esos datos terminan incorporados a repositorios públicos u otros materiales distribuidos.
La combinación de comandos con secretos, almacenamiento persistente y publicación accidental es la que genera el riesgo.
Apiiro encuentra 104 185 archivos de Claude Code en GitHub
La investigación de Apiiro examinó un amplio conjunto de repositorios públicos.
Los especialistas identificaron 104 185 copias del archivo .claude/settings.local.json, distribuidas en 103 617 repositorios.
De esas copias, 1 122 contenían al menos una credencial potencialmente sensible, lo que representa aproximadamente el 1,1 % de los archivos analizados.
En conjunto, los investigadores localizaron 1 379 secretos diferentes en las versiones examinadas.
La cifra incluye contraseñas y claves que podrían permitir el acceso a sistemas informáticos, dependiendo de sus permisos y de si continúan vigentes.
Los investigadores emplearon métodos de detección basados en formatos conocidos de credenciales y en el contexto de los comandos.
También utilizaron una revisión asistida por inteligencia artificial para evaluar los posibles hallazgos.
No obstante, Apiiro no verificó de manera generalizada si todas las claves detectadas seguían funcionando.
Por tanto, las cifras representan exposiciones identificadas, no accesos ilegales confirmados.
Contraseñas de bases de datos, accesos SSH y claves de AWS
El análisis permitió identificar diferentes categorías de credenciales.
Entre los secretos encontrados figuraban 379 contraseñas de bases de datos.
También se detectaron 43 credenciales de acceso SSH vinculadas a servidores públicos, 42 tokens de servicios como GitHub, GitLab y npm y 23 claves de Amazon Web Services (AWS).
Estos datos son especialmente sensibles porque pueden permitir operaciones sobre sistemas reales si permanecen activos y cuentan con los permisos correspondientes.
Una contraseña de base de datos podría facilitar el acceso a información empresarial.
Una clave SSH podría permitir la autenticación en un servidor.
Un token de una plataforma de desarrollo podría dar acceso a repositorios, paquetes de software o procesos automatizados.
Por su parte, una clave de AWS podría habilitar operaciones sobre recursos alojados en la nube.
El peligro depende de los permisos asociados a cada credencial, de su vigencia y de las medidas adicionales de seguridad que protejan el servicio.
La investigación también identificó archivos pertenecientes a 63 organizaciones, principalmente empresas tecnológicas de diferentes tamaños.
Entre los ejemplos descritos por los investigadores figuraban una clave administrativa de una plataforma de bases de datos en la nube y una contraseña de una base de datos relacionada con historiales médicos.
Estos hallazgos ilustran la sensibilidad potencial de la información expuesta, aunque no acreditan que se haya producido un acceso no autorizado a esos sistemas.
El problema no desaparece al borrar el archivo de GitHub
Uno de los aspectos más preocupantes del hallazgo es la persistencia de las credenciales expuestas.
Cuando un archivo se incorpora a un repositorio de Git, sus versiones anteriores pueden permanecer almacenadas en el historial de cambios.
Esto significa que eliminar el archivo de la versión actual del proyecto no garantiza que desaparezcan las contraseñas que contenía.
Apiiro identificó 734 secretos adicionales en versiones históricas de archivos pertenecientes a 509 repositorios, que ya no aparecían en las copias actuales.
La investigación también localizó 211 bifurcaciones de 74 repositorios que conservaban secretos presentes en los proyectos originales.
Una bifurcación, conocida como fork, es una copia independiente de un repositorio que puede seguir existiendo aunque su propietario original modifique o elimine determinados archivos.
Por ello, los especialistas recomiendan cambiar las credenciales expuestas antes de intentar limpiar los repositorios.
Una contraseña que ha estado disponible públicamente debe tratarse como potencialmente comprometida, aunque posteriormente desaparezca de la página principal del proyecto.
Claude Code intenta proteger el archivo, pero existe una limitación
La investigación no sostiene que Anthropic carezca por completo de mecanismos de protección.
Según la documentación técnica analizada, Claude Code intenta impedir que el archivo de configuración local termine incluido en Git.
Para ello, cuando lo crea dentro de un repositorio, puede añadir una regla al sistema global de exclusiones del usuario.
El problema es que esa protección depende de la configuración de un ordenador concreto.
La regla no se incorpora automáticamente al archivo .gitignore compartido del proyecto, por lo que puede no mantenerse cuando otro desarrollador trabaja desde un equipo diferente.
Tampoco protege necesariamente archivos que ya habían sido incorporados al historial.
Apiiro encontró además un dato significativo: en 539 de los 1 105 repositorios examinados con secretos, existía al menos un cambio del archivo asociado a una confirmación de código en la que Claude figuraba como coautor.
Este hallazgo apunta a que, en algunos proyectos, las propias operaciones asistidas por inteligencia artificial participaron en cambios que afectaron al archivo sensible.
No obstante, la presencia de Claude como coautor de una modificación no demuestra que el asistente fuera responsable exclusivo de publicar las credenciales.
Los escáneres de seguridad tampoco detectaron todas las contraseñas
Otro de los resultados relevantes afecta a las herramientas utilizadas para detectar secretos en proyectos de software.
Los investigadores analizaron los archivos con Gitleaks y TruffleHog, dos herramientas empleadas para localizar posibles credenciales expuestas.
De los 1 122 archivos que contenían secretos según la metodología de Apiiro:
- Gitleaks detectó 564.
- TruffleHog identificó 643.
- 215 no fueron detectados por ninguna de las dos herramientas.
La explicación se encuentra, en parte, en la forma en que aparecen almacenadas algunas contraseñas.
Los escáneres suelen reconocer patrones característicos de claves de servicios conocidos.
Sin embargo, una contraseña convencional escrita dentro de un comando puede parecer simplemente una cadena de texto.
Por ejemplo, una instrucción que utiliza una variable de conexión a una base de datos puede contener información sensible sin presentar el formato habitual de una clave de API.
El estudio demuestra que los sistemas de detección basados exclusivamente en formatos conocidos pueden pasar por alto secretos incorporados a comandos de ejecución.
Los resultados corresponden a las pruebas realizadas por Apiiro y no significan que esas herramientas sean incapaces de detectar tales datos bajo cualquier configuración.
El riesgo también afecta a otros asistentes de programación con IA
Aunque el principal hallazgo se centra en Claude Code, la investigación plantea un problema más amplio.
Los asistentes de programación pueden generar diferentes tipos de archivos durante su funcionamiento.
Entre ellos figuran registros de conversaciones, memorias de agentes, notas de despliegue y documentos de configuración.
Estos materiales pueden conservar información que el desarrollador utilizó durante una sesión.
Apiiro examinó también archivos compartidos de configuración de Claude Code y otros registros asociados a herramientas de programación asistida por inteligencia artificial.
En el archivo compartido .claude/settings.json, encontró 298 copias con secretos entre las 76 011 analizadas.
Los investigadores también detectaron credenciales en transcripciones de agentes, documentos de memoria y notas técnicas.
Sin embargo, al comparar la documentación de 16 asistentes de programación, Apiiro señaló que Claude Code era el único para el que pudo confirmar el almacenamiento predeterminado del comando completo autorizado en un archivo del proyecto.
Esto no demuestra que los otros 15 asistentes sean inmunes a filtraciones de secretos, sino que el comportamiento concreto examinado estaba documentado y confirmado para Claude Code.
¿Ha respondido Anthropic a las advertencias?
La investigación también recupera avisos anteriores sobre el comportamiento del sistema.
Según Apiiro, usuarios de Claude Code habían comunicado problemas relacionados con el almacenamiento de comandos y credenciales desde agosto de 2025.
Algunas incidencias fueron registradas públicamente en GitHub.
Los investigadores afirman que varios de esos informes terminaron cerrados automáticamente sin una respuesta sustantiva de Anthropic.
La empresa de ciberseguridad también indicó que reprodujo el comportamiento con modelos recientes utilizados por Claude Code.
Estos antecedentes sugieren que el mecanismo no era completamente desconocido antes de la publicación del estudio.
No obstante, la información consultada no permite confirmar una respuesta oficial posterior de Anthropic a la investigación de noviembre de 2026.
Tampoco permite afirmar que la compañía haya reconocido formalmente una vulnerabilidad de seguridad.
Cómo comprobar si una empresa está afectada
Los especialistas recomiendan que los equipos de desarrollo revisen sus repositorios y las configuraciones utilizadas por sus asistentes de programación.
El primer paso consiste en buscar los archivos .claude/settings.local.json y .claude/settings.json.
La revisión debe incluir tanto las versiones actuales como el historial de Git.
También conviene examinar los archivos locales que nunca llegaron a publicarse, porque pueden contener credenciales sensibles.
Si se encuentra una contraseña, un token o una clave de acceso expuesta, la prioridad debe ser revocar o sustituir esa credencial.
Después, se recomienda eliminar las reglas que contienen información confidencial y corregir la configuración del repositorio.
Para evitar nuevas exposiciones, los desarrolladores pueden utilizar gestores de secretos y referencias a variables de entorno en lugar de introducir contraseñas directamente en los comandos.
Por ejemplo, es preferible que una instrucción utilice una variable como $DB_URL en vez de incorporar la contraseña completa.
También resulta conveniente configurar mecanismos de detección de secretos antes de aceptar cambios en los repositorios.
La prevención debe abarcar tanto el código tradicional como los archivos generados o modificados por agentes de inteligencia artificial.
La inteligencia artificial introduce nuevos desafíos en la ciberseguridad
La expansión de los asistentes de programación está modificando la manera en que las empresas desarrollan software.
Estas herramientas permiten automatizar tareas, acelerar procesos y reducir parte del trabajo repetitivo.
Sin embargo, su integración en los entornos de desarrollo también exige revisar las prácticas de seguridad.
Una instrucción aparentemente rutinaria puede contener información confidencial.
Si un agente almacena esa instrucción para reutilizarla, puede generar una copia adicional del secreto.
El riesgo aumenta cuando los archivos se comparten entre equipos o se publican accidentalmente.
El caso investigado por Apiiro demuestra que la seguridad de los asistentes de programación no depende únicamente de los modelos de inteligencia artificial, sino también de sus sistemas de permisos, almacenamiento y gestión de archivos.
La automatización debe acompañarse de controles que permitan identificar qué información se conserva y dónde puede terminar publicada.
Un aviso para las empresas que utilizan Claude Code
El hallazgo de 2 539 secretos potencialmente sensibles en 1 994 repositorios públicos representa una advertencia para los equipos que incorporan inteligencia artificial a sus procesos de desarrollo.
La investigación no acredita que todas las claves sigan funcionando ni que se hayan producido ataques utilizando las credenciales identificadas.
Sin embargo, demuestra que existen mecanismos capaces de almacenar información confidencial en lugares que posteriormente pueden hacerse públicos.
La opción «No volver a preguntar» resulta cómoda para el desarrollador, pero exige precauciones cuando los comandos contienen contraseñas o claves de acceso.
La recomendación principal es clara: las credenciales deben mantenerse fuera de los comandos persistentes y de los archivos que puedan incorporarse al control de versiones.
El caso de Claude Code refleja un desafío que será cada vez más importante para las empresas: aprovechar las ventajas de la inteligencia artificial sin perder el control sobre la información que sus herramientas almacenan y comparten.
 Chollones
 Chollones
 Chollones