
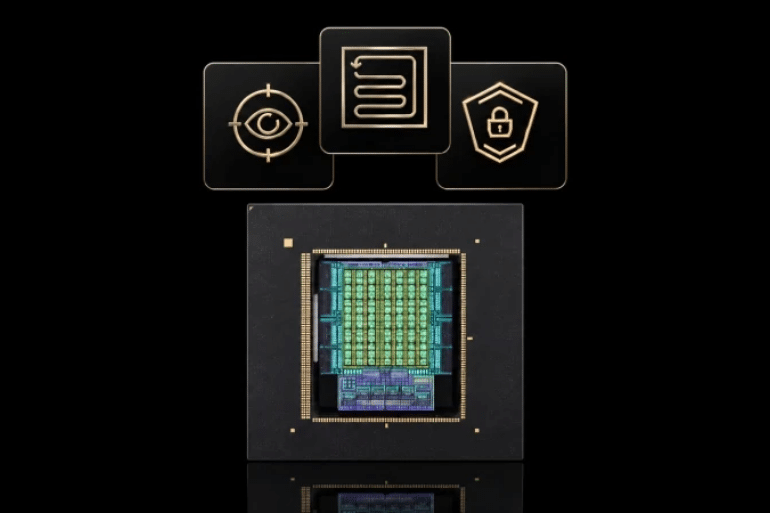
La compañía de Jensen Huang presenta una arquitectura que combina software de código abierto, aislamiento de procesos y vigilancia desde el hardware para limitar los riesgos de los sistemas autónomos.
NVIDIA OpenShell: más control sobre los agentes de inteligencia artificial
La expansión de los agentes de inteligencia artificial plantea un nuevo desafío para empresas y organizaciones: cómo aprovechar sistemas capaces de ejecutar tareas de forma autónoma sin concederles un acceso ilimitado a los datos, las aplicaciones y las redes corporativas.
Para responder a ese problema, NVIDIA ha presentado OpenShell Reference Architecture, una arquitectura de referencia diseñada para desarrollar, ejecutar, supervisar y controlar agentes de IA en infraestructuras empresariales y sistemas periféricos. El anuncio se realizó el 21 de octubre de 2026, durante el evento GTC celebrado en Berlín.
La propuesta combina el entorno de ejecución seguro NVIDIA OpenShell, los procesadores NVIDIA Vera, la infraestructura de computación Vera Rubin y los procesadores de datos BlueField-4, que pueden ejecutar el marco de seguridad NVIDIA Sentry. El objetivo es establecer controles técnicos alrededor de los agentes, en lugar de confiar únicamente en que el propio modelo se comporte correctamente.
La arquitectura ya está disponible, según el anuncio oficial de la compañía. NVIDIA también asegura que trabaja con proveedores tecnológicos, empresas de ciberseguridad y desarrolladores de modelos para facilitar su integración en distintos entornos. Estas declaraciones describen las capacidades y los planes comunicados por NVIDIA; no constituyen por sí mismas una auditoría independiente de seguridad.
Por qué los agentes de IA necesitan nuevas barreras de seguridad
Un chatbot convencional suele responder a las instrucciones de un usuario. Un agente de inteligencia artificial puede ir mucho más lejos: consultar archivos, ejecutar código, conectarse a servicios externos, utilizar herramientas y encadenar acciones para completar una tarea.
Esa autonomía puede resultar útil para automatizar procesos empresariales, analizar información, desarrollar software o gestionar operaciones complejas. Sin embargo, también amplía la superficie de riesgo.
Un agente que dispone de permisos excesivos podría acceder a información que no necesita, ejecutar una acción no prevista o transmitir datos a un destino no autorizado. Además, cuando trabaja durante largos periodos, cada paso puede abrir nuevas posibilidades de error o de abuso.
En su documentación técnica, NVIDIA sostiene que la seguridad no debe depender exclusivamente del comportamiento del modelo, sino también de las restricciones impuestas por la infraestructura donde funciona. OpenShell parte de esa premisa: el agente se considera un componente no confiable durante su ejecución y solo debería disponer de los accesos necesarios para cumplir su cometido.
La distinción es importante. Pedirle a una IA que no haga algo no equivale a impedir técnicamente que lo haga. La arquitectura de NVIDIA intenta convertir las reglas de seguridad en controles efectivos sobre archivos, procesos, conexiones de red y credenciales.
Cómo funciona la arquitectura OpenShell
OpenShell se estructura alrededor de cuatro componentes principales que colaboran para controlar las acciones de los agentes.
1. Sandbox: aislamiento de cada agente
El sandbox es un entorno aislado donde se ejecuta el agente. Su función es restringir los archivos, procesos y recursos a los que puede acceder.
La idea es reducir el impacto de un comportamiento inesperado. Si un agente necesita ejecutar código o utilizar una herramienta, sus operaciones quedan sujetas a los límites definidos para ese entorno.
El aislamiento también busca evitar que un agente pueda moverse libremente por la infraestructura anfitriona o comunicarse directamente con cualquier sistema de la red.
2. Supervisor: control de las conexiones y credenciales
El supervisor funciona fuera del entorno aislado y actúa como intermediario entre el agente y los recursos externos.
Las solicitudes de conexión se comprueban frente a las políticas configuradas. El sistema puede permitir o bloquear accesos y facilitar credenciales únicamente cuando las reglas lo autorizan.
Este diseño persigue reducir la exposición de contraseñas, claves y otros datos sensibles. En vez de entregar al agente acceso indiscriminado a las credenciales, el supervisor controla cuándo y hacia qué destinos pueden utilizarse.
3. Gateway: administración centralizada
El gateway gestiona el ciclo de vida de los entornos aislados y distribuye políticas y configuraciones. También coordina la administración de los agentes y los permisos de acceso.
Para una empresa que opera numerosos agentes, centralizar estas decisiones puede facilitar la aplicación de reglas coherentes y la supervisión de las distintas instancias.
4. Policy Prover: verificación de las políticas
El cuarto componente, denominado Policy Prover, utiliza técnicas de verificación formal para comprobar si los cambios propuestos en las políticas respetan los límites de permisos definidos por la organización.
Por ejemplo, una modificación que conceda acceso a un nuevo destino de red o permita utilizar una API adicional puede requerir una comprobación antes de su aprobación automática.
El propósito es detectar ampliaciones de permisos potencialmente peligrosas y someterlas a revisión. No significa que el sistema pueda anticipar todas las amenazas posibles, pero sí introduce una capa adicional de control sobre las reglas que gobiernan a los agentes.
La documentación técnica de NVIDIA detalla estos mecanismos y explica cómo se coordinan el aislamiento, la supervisión y la verificación de políticas.
NVIDIA Sentry: cuando la seguridad también depende del hardware
OpenShell constituye la capa de software, pero la arquitectura de referencia contempla controles adicionales mediante NVIDIA BlueField-4 y NVIDIA Sentry.
Las unidades de procesamiento de datos, conocidas como DPU por sus siglas en inglés, pueden asumir funciones de red y seguridad separadas de las tareas principales de la CPU. En la propuesta de NVIDIA, BlueField-4 proporciona un dominio de control aislado donde se ejecuta Sentry.
Este sistema está diseñado para observar el comportamiento de los agentes y aplicar políticas desde una capa externa. Según NVIDIA, cuando detecta una infracción de las reglas puede aislar y detener al agente en cuestión de milisegundos.
La diferencia respecto a un mecanismo que depende únicamente del software del agente es que la aplicación de las restricciones no queda exclusivamente en manos del propio proceso supervisado.
La compañía también sostiene que este enfoque puede ayudar a identificar desviaciones respecto a las operaciones autorizadas sin depender únicamente de los registros que genera el agente sobre su propio comportamiento.
No obstante, la eficacia real dependerá de la configuración, la integración con los sistemas de cada organización y la capacidad de detectar amenazas concretas. La existencia de controles a nivel de hardware no elimina automáticamente los errores de configuración, las vulnerabilidades ni todos los riesgos derivados del uso de inteligencia artificial.
Vera y Vera Rubin: la infraestructura de computación que acompaña a OpenShell
La arquitectura no se limita al control de permisos. NVIDIA también la vincula a una infraestructura diseñada para ejecutar grandes cantidades de tareas de IA.
En este esquema, NVIDIA Vera Rubin proporciona capacidad de computación para cargas de trabajo empresariales, mientras que los procesadores NVIDIA Vera se orientan a las operaciones que realizan los agentes y a la ejecución de herramientas.
NVIDIA afirma que los sistemas Vera Rubin NVL72 pueden alcanzar hasta 30 veces más rendimiento por megavatio en cargas de trabajo agénticas. La compañía también atribuye a los procesadores Vera hasta el doble de rendimiento frente a procesadores x86 en determinadas tareas relacionadas con agentes.
Estas cifras deben interpretarse con cautela: son resultados y afirmaciones publicados por el fabricante, y su relevancia depende de las cargas de trabajo, la configuración del sistema y las condiciones de comparación. No equivalen a una ventaja universal en todas las aplicaciones.
El planteamiento responde a una necesidad práctica. Los agentes realizan secuencias de operaciones dependientes entre sí: razonan, consultan herramientas, ejecutan código y procesan resultados. A medida que aumenta el número de agentes simultáneos, la infraestructura debe mantener el rendimiento sin renunciar al aislamiento y al control.
Qué empresas y plataformas podrán trabajar con OpenShell
NVIDIA ha anunciado que la arquitectura está diseñada para integrarse con distintos sistemas operativos, plataformas de contenedores, proveedores de nube y modelos de inteligencia artificial.
Entre los entornos citados por la compañía figuran Linux, Kubernetes y Microsoft Windows mediante Microsoft Execution Containers. También menciona servicios de nube como Amazon Web Services, Google Cloud y Microsoft Azure.
En el ámbito de los modelos, NVIDIA identifica a desarrolladores como Anthropic, Cohere, Google, Meta, OpenAI y Perplexity, entre otros, como parte del ecosistema con el que está trabajando para facilitar despliegues de agentes.
La compañía también cita a firmas de ciberseguridad como Cisco, CrowdStrike, Fortinet, Microsoft, Palo Alto Networks y Zscaler, además de fabricantes de hardware y proveedores de software empresarial.
En España, el anuncio puede resultar especialmente relevante para compañías que estudian automatizar procesos con acceso a información confidencial. NVIDIA menciona expresamente a BBVA y Santander entre las entidades financieras europeas que están explorando la arquitectura como marco para reforzar la seguridad, la protección y la gobernanza de los agentes.
Esto no implica que todas las empresas citadas hayan desplegado ya OpenShell en producción. La participación en trabajos de integración o exploración no debe confundirse con una implantación generalizada ni con una certificación independiente del sistema.
Qué cambia para las empresas que utilizan inteligencia artificial
La principal aportación de OpenShell es plantear que el control de un agente debe diseñarse desde la infraestructura y no añadirse únicamente como una instrucción al modelo.
Para las organizaciones, este enfoque puede aportar varias ventajas potenciales:
- Menor exposición de datos sensibles, al limitar los archivos y servicios accesibles para cada agente.
- Control de las conexiones externas, mediante políticas que regulan los destinos y las operaciones permitidas.
- Gestión más rigurosa de las credenciales, evitando que los agentes reciban acceso indiscriminado a secretos corporativos.
- Mayor trazabilidad, gracias al registro de decisiones de autorización y denegación.
- Políticas centralizadas, que facilitan administrar distintos agentes y entornos de ejecución.
- Respuesta ante infracciones, con mecanismos que pueden bloquear solicitudes o aislar agentes cuando incumplen las reglas.
Estas capacidades pueden contribuir a una implantación más controlada de la IA, pero no sustituyen la supervisión humana, las auditorías de seguridad, las pruebas de penetración ni las políticas internas de protección de datos.
Las empresas también tendrán que determinar quién puede autorizar a cada agente, qué tareas tiene permitido realizar y qué procedimientos se aplican cuando una operación puede afectar a clientes, trabajadores o sistemas críticos.
Los límites de la propuesta: seguridad no significa riesgo cero
El anuncio de NVIDIA llega en un momento en el que la autonomía de los sistemas de IA aumenta las exigencias de control y responsabilidad. Sin embargo, conviene distinguir entre una arquitectura diseñada para reducir riesgos y una garantía absoluta de seguridad.
OpenShell puede restringir accesos y controlar operaciones dentro de los límites que se hayan configurado. Pero su eficacia dependerá de que las políticas sean adecuadas, los componentes estén correctamente desplegados y las integraciones no introduzcan vías de acceso imprevistas.
También resulta esencial evaluar qué ocurre cuando un agente recibe instrucciones maliciosas, procesa datos manipulados o utiliza herramientas legítimas con fines no autorizados. El aislamiento puede limitar las consecuencias, pero no convierte en correcta una decisión equivocada ni elimina todos los posibles fallos.
Por ello, las métricas de rendimiento y seguridad anunciadas por el fabricante deben contrastarse con pruebas independientes y con resultados obtenidos en escenarios reales. Para sectores como la banca, la sanidad o las telecomunicaciones, la evaluación debe incluir también la protección de datos, la continuidad operativa y la capacidad de reconstruir las acciones realizadas.
OpenShell y el futuro de los agentes autónomos
La estrategia de NVIDIA refleja una evolución del sector: a medida que los sistemas de inteligencia artificial pasan de generar respuestas a ejecutar tareas, la seguridad debe abarcar no solo el modelo, sino también sus permisos, herramientas, conexiones y entorno de ejecución.
OpenShell propone una combinación de software de código abierto, aislamiento, verificación de políticas y supervisión apoyada en hardware. Si estos mecanismos cumplen su objetivo, podrían ayudar a las organizaciones a desplegar agentes con límites más claros y una mayor capacidad de control.
La cuestión decisiva será comprobar cómo funcionan en entornos reales, qué coste añade su implantación y hasta qué punto pueden integrarse con infraestructuras heterogéneas sin crear nuevas complejidades.
La seguridad de los agentes de inteligencia artificial no dependerá únicamente de lo capaces que sean los modelos, sino también de los límites técnicos que las organizaciones establezcan y hagan cumplir. OpenShell aspira a proporcionar parte de esa infraestructura; su valor práctico se medirá por su eficacia verificable, no solo por las prestaciones anunciadas.
 Chollones
 Chollones
 Chollones