
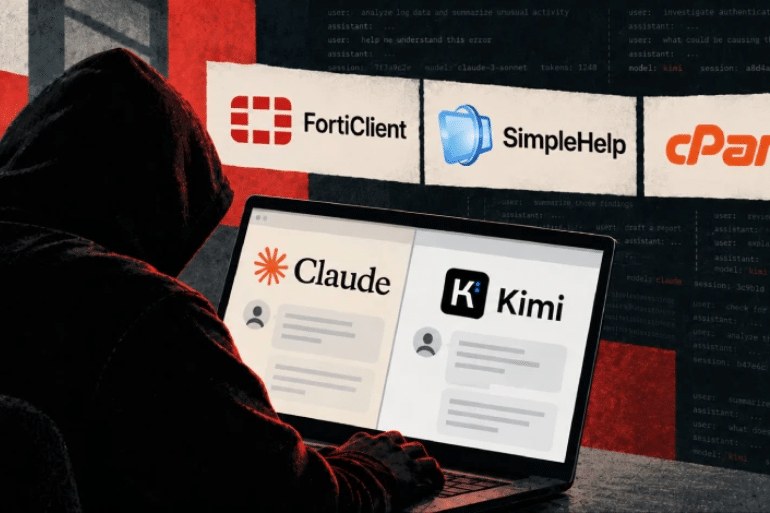
Una infraestructura expuesta ha revelado cómo afiliados de ransomware emplean agentes de IA para automatizar intrusiones, robar información empresarial y presionar a sus víctimas. Los investigadores identifican 62 organizaciones objetivo.
La inteligencia artificial ya no solo está transformando las empresas y los servicios digitales. También está entrando en el arsenal de las redes criminales que utilizan el ransomware para extorsionar a organizaciones de todo el mundo.
Una investigación de ciberseguridad ha sacado a la luz una infraestructura vinculada a afiliados de los grupos INC y The Gentlemen, en la que agentes de inteligencia artificial ayudan a organizar intrusiones, administrar credenciales robadas, controlar campañas y preparar operaciones de extorsión.
El sistema, denominado Phantom, combina modelos comerciales de IA, herramientas de acceso remoto, software ofensivo y supervisión humana. Según el análisis de SOCRadar recogido por The Hacker News, los investigadores identificaron 62 organizaciones como objetivos de la operación, aunque solo cuatro aparecieron en sitios de filtraciones asociados a los dos grupos de ransomware.
El hallazgo plantea un problema creciente para las empresas: los delincuentes pueden utilizar herramientas de IA para coordinar operaciones complejas con mayor rapidez, sin que ello elimine la necesidad de intervención humana ni garantice que todos los ataques tengan éxito.
Phantom: el sistema de IA utilizado para organizar los ataques
La investigación describe Phantom como un marco de operaciones ofensivas basado en inteligencia artificial, utilizado en intrusiones reales y no únicamente en pruebas de laboratorio.
El sistema se ejecuta mediante OpenCode y emplea modelos comerciales accesibles a través de OpenRouter. Su funcionamiento responde a una estructura de automatización supervisada por personas: el operador establece objetivos, proporciona instrucciones y revisa las acciones que realiza el agente.
Esta combinación permite organizar distintas fases de una intrusión desde un mismo entorno de trabajo. Entre las capacidades descritas por los investigadores figuran el reconocimiento de objetivos, la investigación de vulnerabilidades, el análisis de binarios y la identificación de sistemas de seguridad.
El análisis de un directorio expuesto en la dirección IP 45.227.254[.]43 reveló un registro de 8 257 mensajes distribuidos en 133 sesiones. Estos datos ofrecieron a los investigadores una ventana a la actividad de los operadores y a la forma en que coordinaban las campañas.
La información publicada atribuye la operación a un actor que probablemente habla ruso. Se trataría de una valoración de los investigadores, no de una identidad confirmada públicamente.
Cómo se coordinan los afiliados de INC y The Gentlemen
Los investigadores vinculan la infraestructura con afiliados de INC y The Gentlemen, dos grupos relacionados con operaciones de ransomware.
En este modelo, los operadores pueden desarrollar intrusiones y robar información para después utilizarla como instrumento de presión. La infraestructura también serviría como soporte para otros participantes del ecosistema criminal, lo que apunta a una división de tareas entre quienes proporcionan herramientas, quienes acceden a las redes y quienes participan en la extorsión.
Según SOCRadar, los atacantes utilizaron sistemas de acceso remoto y servicios expuestos a internet para buscar puntos de entrada en las redes de sus víctimas. Entre las tecnologías citadas aparecen FortiClient EMS, SimpleHelp, cPanel y diferentes pasarelas VPN.
La operación no dependía de una única vulnerabilidad. Los registros describen una combinación de explotación de sistemas, reutilización de credenciales, desplazamiento entre equipos y extracción de datos.
Esta diversificación dificulta la defensa: proteger un único servidor no basta si otros sistemas accesibles desde internet mantienen vulnerabilidades o si una contraseña comprometida permite entrar en varios servicios internos.
Una infraestructura que combina agentes, herramientas y control remoto
Phantom forma parte de un conjunto más amplio de herramientas. El informe citado describe varios componentes con funciones diferenciadas.
Phantom: coordinación de las operaciones
El marco principal integra agentes de IA y módulos especializados para apoyar tareas de reconocimiento, investigación técnica y evaluación de sistemas de seguridad.
SOCRadar describe 18 módulos de habilidades, que incluyen funciones de análisis de binarios, investigación de vulnerabilidades, esteganografía y evaluación de telemetría.
WormGPT-MCP: conexión con módulos especializados
La investigación menciona WormGPT-MCP, un conjunto de 32 servidores basados en el Protocolo de Contexto de Modelo (MCP, por sus siglas en inglés).
Estos componentes conectan el sistema de IA con módulos destinados a diferentes fases de la actividad criminal. El informe los sitúa dentro de una arquitectura que abarca desde el reconocimiento hasta las operaciones de extorsión.
Ghost C2: comunicación con los equipos comprometidos
Ghost C2 agrupa tres generaciones de implantes capaces de comunicarse con servidores remotos mediante distintos canales, incluidos Cloudflare, Telegram y DNS.
Según el análisis, estos componentes permiten transmitir tareas y mantener comunicaciones persistentes con los equipos afectados.
RevSocks: acceso a redes internas
RevSocks es una herramienta de túneles SOCKS5 inversos que los operadores utilizaban para acceder a segmentos internos de las redes comprometidas y preparar la transferencia de información.
El conjunto también incluye herramientas modificadas de código abierto, programas compilados y componentes destinados a dificultar la detección o desactivar defensas.
La importancia de esta combinación no reside únicamente en cada herramienta, sino en la posibilidad de coordinarlas dentro de un flujo de trabajo común.
Las vulnerabilidades que aparecen en los registros de los atacantes
SOCRadar identificó varias vulnerabilidades en los registros y materiales relacionados con la campaña. No obstante, no todas tienen el mismo grado de confirmación de uso efectivo: algunas figuran como explotadas activamente, mientras que otras aparecen como preparadas, desarrolladas o simplemente referenciadas.
| Vulnerabilidad | Producto o tecnología | Situación descrita en la fuente |
|---|---|---|
| CVE-2024-57727 | SimpleHelp | Explotación activa señalada |
| CVE-2026-35616 | Fortinet FortiClient | Explotación activa señalada |
| CVE-2026-41940 | cPanel/WHM | Explotación activa señalada |
| CVE-2026-15409 | SonicWall SMA 1000 | Preparada para ataques, sin compromiso confirmado en el informe |
| CVE-2026-63030 | WordPress | Herramienta de explotación desarrollada, según la fuente |
| CVE-2026-42208 | LiteLLM | Desarrollada o referenciada |
| CVE-2026-9082 | Drupal | Desarrollada o referenciada |
La presencia de una vulnerabilidad en los registros no demuestra por sí sola que los atacantes consiguieran comprometer un sistema concreto mediante ella. Para determinar el alcance real de cada caso es necesario contrastar la evidencia técnica y los avisos oficiales.
Las organizaciones que utilicen estos productos deberían comprobar las versiones instaladas, revisar las alertas de seguridad de sus proveedores y aplicar las actualizaciones correspondientes cuando estén disponibles.
Las referencias técnicas pueden consultarse en la base de datos de vulnerabilidades del NIST, buscando cada identificador CVE, así como en los avisos oficiales de los fabricantes.
La reutilización de contraseñas amplificó el impacto
Uno de los datos más relevantes de la investigación es el papel de las credenciales reutilizadas.
Según SOCRadar, en uno de los casos una sola contraseña permitió acceder a varios entornos, entre ellos una VPN, servidores, herramientas de administración remota, plataformas de copias de seguridad y sistemas de gestión de seguridad.
Una credencial comprometida puede convertirse en la puerta de entrada a numerosos sistemas cuando una organización reutiliza contraseñas o no separa adecuadamente sus accesos.
Una vez dentro de la red, los operadores seguían una secuencia recurrente:
- Identificar los equipos, usuarios y recursos del dominio.
- Intentar elevar sus privilegios, incluidos los permisos de administrador.
- Obtener credenciales adicionales.
- Localizar documentos de especial interés económico o estratégico.
- Reunir y extraer los datos a través de conexiones controladas por los atacantes.
- Preparar la extorsión y, en determinados casos, el despliegue de ransomware.
El informe también describe intentos de neutralizar soluciones de detección y respuesta para equipos, conocidas como EDR. Entre las técnicas mencionadas figura BYOVD, siglas de Bring Your Own Vulnerable Driver, que consiste en abusar de controladores vulnerables para intentar eludir o desactivar mecanismos de seguridad.
Sin embargo, los registros analizados reflejan resultados mixtos frente a las defensas empresariales. No todas las técnicas tuvieron necesariamente éxito.
Los datos financieros se convierten en una herramienta de extorsión
La campaña no se limita al acceso ilícito a sistemas. La investigación describe un método de extorsión basado en estudiar la información sustraída para aumentar la presión sobre las víctimas.
Los operadores examinaban documentos financieros y otros archivos sensibles para estimar cuánto podría pagar una organización. También seleccionaban muestras de información robada para demostrar que tenían acceso a datos reales.
Según el análisis, la presión podía intensificarse mediante llamadas de vishing pregrabadas —es decir, intentos de engaño por voz— y amenazas de informar a clientes, socios comerciales u organismos reguladores sobre la filtración.
Este método explota un doble temor: las consecuencias económicas inmediatas y el daño reputacional que puede provocar la exposición de información confidencial.
Los delincuentes no necesitan cifrar todos los sistemas para causar un perjuicio considerable. La amenaza de publicar documentos internos, datos financieros o información de clientes puede convertirse por sí sola en un instrumento de presión.
De acuerdo con la información publicada, los operadores amenazaban con divulgar los datos en sitios de filtraciones si la víctima no pagaba en un plazo de 24 a 72 horas.
No obstante, los investigadores no recuperaron monederos de criptomonedas ni registros de pagos que permitieran determinar si las demandas de rescate se materializaron o cuánto dinero pudieron obtener los responsables.
62 organizaciones objetivo y especial atención a la industria
La investigación estima que 62 organizaciones fueron objeto de la operación. Cuatro aparecieron en sitios de filtraciones vinculados a INC y The Gentlemen.
Estados Unidos concentraba más de la mitad de los objetivos identificados. Entre los sectores afectados o señalados como prioritarios figuraban:
- Industria y manufactura, donde una interrupción puede afectar a la producción y a las cadenas de suministro.
- Sector energético, por la importancia de sus sistemas y servicios.
- Sanidad y farmacéutica, donde la información sensible y la continuidad operativa resultan especialmente relevantes.
Estas cifras deben interpretarse con cautela. El número de objetivos identificados no equivale necesariamente al de organizaciones cuyo sistema quedó completamente comprometido, y la aparición de una entidad en un sitio de filtraciones tampoco permite conocer por sí sola el alcance de los daños.
Aun así, la selección de sectores industriales, energéticos y sanitarios evidencia por qué el ransomware supone un riesgo que va más allá de los ordenadores personales: puede afectar a operaciones esenciales y a la protección de información confidencial.
Qué pueden hacer las empresas para reducir el riesgo
La automatización de tareas ofensivas con IA refuerza la importancia de medidas básicas de ciberseguridad. Las organizaciones no pueden confiar exclusivamente en detectar ataques una vez iniciados; necesitan reducir los puntos de entrada y limitar el impacto de una credencial comprometida.
Entre las medidas prioritarias se encuentran:
- Actualizar los sistemas expuestos a internet, incluidos los productos de acceso remoto, VPN, alojamiento web y administración.
- Activar la autenticación multifactor, especialmente para cuentas administrativas y accesos remotos.
- Eliminar la reutilización de contraseñas mediante gestores corporativos y políticas de credenciales robustas.
- Limitar los privilegios, evitando que una cuenta ordinaria permita administrar sistemas críticos.
- Separar las copias de seguridad de la red principal y comprobar periódicamente que pueden restaurarse.
- Supervisar las conexiones salientes y el acceso a los datos, buscando actividad inusual y transferencias no autorizadas.
- Mantener procedimientos de respuesta a incidentes, con responsables definidos y protocolos para aislar equipos afectados.
También resulta recomendable revisar los permisos de las herramientas de administración remota y conservar registros suficientes para investigar incidentes. La rapidez de respuesta puede determinar si una intrusión queda limitada a unos pocos equipos o se extiende a toda la organización.
La IA no sustituye al delincuente, pero puede multiplicar su capacidad
El caso Phantom ilustra un cambio relevante en el panorama de las amenazas digitales. La inteligencia artificial puede ayudar a organizar información, ejecutar tareas técnicas y mantener un seguimiento sistemático de múltiples objetivos.
Sin embargo, los datos disponibles no demuestran que la operación fuese completamente autónoma. La propia investigación describe un modelo en el que los operadores humanos proporcionaban instrucciones, revisaban las acciones y adaptaban sus solicitudes cuando los modelos rechazaban determinadas peticiones.
Este detalle es importante: la IA no elimina la responsabilidad de quienes organizan las intrusiones. En este caso, actúa como parte de una infraestructura criminal más amplia, junto a herramientas de acceso remoto, vulnerabilidades, credenciales robadas y mecanismos de extorsión.
La principal lección para empresas y administraciones es que la defensa debe evolucionar al mismo ritmo que las herramientas utilizadas por los atacantes. Los sistemas expuestos necesitan mantenimiento constante, los accesos deben estar controlados y las copias de seguridad deben poder recuperarse incluso si una intrusión supera las primeras barreras.
La amenaza no procede únicamente de una inteligencia artificial capaz de actuar con rapidez, sino de su combinación con fallos de seguridad conocidos, contraseñas reutilizadas y redes empresariales insuficientemente protegidas.
La infraestructura expuesta ha permitido observar parte de ese proceso. El alcance completo de la operación, sus posibles beneficios económicos y el grado de compromiso de cada organización siguen siendo cuestiones que la información publicada no permite resolver por completo.
 Toqueteo
 Toqueteo
 Toqueteo