
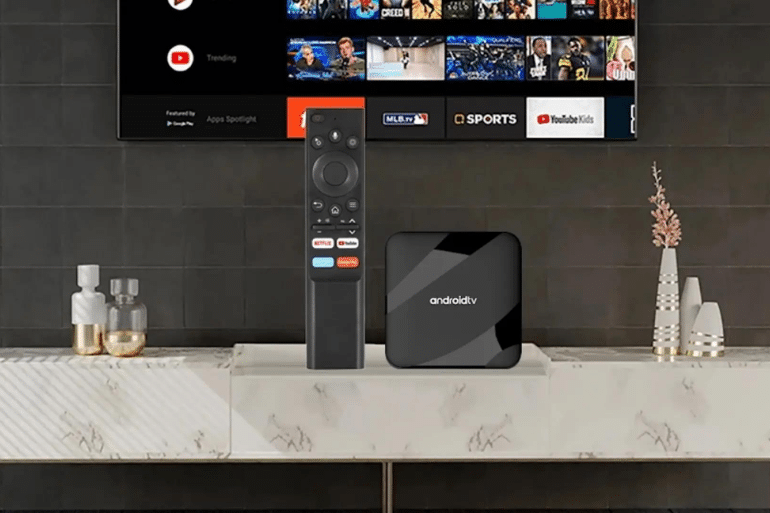
Una investigación apunta al fabricante chino Videostrong por instalar una puerta trasera en millones de aparatos y facilitar su explotación por redes criminales.
Millones de hogares podrían haber tenido un dispositivo conectado a Internet funcionando como herramienta de una red criminal sin que sus propietarios lo supieran. No hablamos de ordenadores infectados tras descargar un archivo sospechoso, sino de decodificadores Android que habrían salido de fábrica con software malicioso incorporado.
Google ha anunciado el desmantelamiento de la infraestructura de control de XCPE, una botnet que llegó a incorporar más de 1,3 millones de dispositivos. La compañía atribuye con un alto grado de confianza su desarrollo y explotación a Videostrong Technology Co., fabricante chino de dispositivos Android que, según la investigación, habría instalado deliberadamente una puerta trasera y comercializado el acceso a equipos comprometidos.
El alcance de la operación resulta especialmente inquietante. Los aparatos no solo podían utilizarse para cometer fraude publicitario: también servían para desviar tráfico de Internet a través de conexiones domésticas, recopilar información de los usuarios, instalar otros programas maliciosos y ejecutar órdenes a distancia.
Google ha conseguido interrumpir los servidores que dirigían la red y ha vetado a Videostrong del ecosistema de dispositivos Android certificados. Sin embargo, existe una advertencia fundamental: el malware permanece instalado en los equipos afectados y puede sobrevivir incluso a un reinicio.
XCPE: una red de más de 1,3 millones de dispositivos comprometidos
La operación contra XCPE se anunció el 2 de noviembre de 2026 y estuvo encabezada por Google, con la colaboración de varias empresas especializadas en ciberseguridad y organismos internacionales.
La investigación permitió identificar una red de dispositivos Android que se comunicaban con servidores de mando y control, conocidos como C2 (Command and Control). Estos servidores permitían a los operadores enviar instrucciones a los aparatos infectados y desplegar diferentes módulos maliciosos.
La mayoría de los equipos afectados eran decodificadores Android TV, aunque también aparecieron dispositivos de telemedicina, máquinas de karaoke, proyectores y sistemas de señalización digital.
La empresa de ciberseguridad TrendAI contabilizó 1 472 554 dispositivos infectados distribuidos en 206 modelos, durante el periodo comprendido entre el 3 de junio y el 1 de octubre de 2026.
La cifra es especialmente significativa porque corresponde a una medición basada en la infraestructura observada durante varios meses. TrendAI advierte de que sus registros son una estimación mínima y que el número real podría ser superior.
La distribución geográfica también muestra que no se trataba de un problema localizado en un único mercado. Entre los países con mayor presencia de dispositivos afectados figuraban:
- Malasia.
- Brasil.
- Irak.
- México.
- Taiwán.
La presencia de equipos en distintos continentes demuestra la dimensión internacional de la amenaza. Los dispositivos conectados a Internet pueden convertirse en parte de una infraestructura criminal global sin que sus propietarios conozcan siquiera la existencia del problema.
Google señala a Videostrong, un fabricante chino de dispositivos Android
La investigación de Google apunta directamente a Videostrong Technology Co., una compañía con sede en Shenzhen, China, dedicada a fabricar dispositivos Android TV y otros equipos electrónicos.
Según el Grupo de Inteligencia de Amenazas de Google (Google Threat Intelligence Group), la compañía habría desarrollado, instalado y explotado deliberadamente la puerta trasera XCPE con fines económicos.
La acusación no se basa únicamente en que los dispositivos afectados compartiesen un componente de software. Google y sus colaboradores aseguran haber encontrado diferentes indicios técnicos que relacionan al fabricante con la infraestructura maliciosa.
Uno de los elementos investigados fue la presencia de documentación empresarial en un directorio accesible de uno de los servidores utilizados por la operación. También se encontraron conexiones entre dominios vinculados a Videostrong y la infraestructura de mando y control.
La empresa de ciberseguridad Synthient participó en el rastreo de estas conexiones. Su investigación comenzó después de detectar el malware en un dispositivo Android TV de la marca MECOOL, vinculada a Videostrong.
Los investigadores encontraron asimismo documentación atribuida al director de investigación y desarrollo de la compañía y direcciones de correo corporativas relacionadas con la firma en el entorno investigado.
Google considera que las pruebas apuntan a una operación empresarial deliberada y no a un simple error de programación o a la actuación aislada de un empleado.
Es importante mantener la precisión: se trata de una atribución de responsabilidad realizada por Google y sus colaboradores, no de una sentencia judicial que declare culpable a la empresa.
La puerta trasera x.cpe: control remoto de los dispositivos
El componente central de la operación se conoce como x.cpe y estaba integrado directamente en el firmware de los dispositivos afectados.
El firmware es el software de bajo nivel que permite funcionar al hardware. A diferencia de una aplicación convencional, no suele instalarse y desinstalarse como cualquier programa descargado desde una tienda digital.
Esta diferencia explica la gravedad del incidente.
Según el análisis de Google, x.cpe funcionaba como una aplicación del sistema Android y disponía de privilegios elevados. Desde esa posición podía comunicarse con los servidores de control y recibir instrucciones sin que el propietario tuviera que intervenir.
Entre las capacidades identificadas por los investigadores figuraban:
- Instalar aplicaciones de forma silenciosa, sin que el usuario tuviera conocimiento de la operación.
- Ejecutar comandos y scripts con privilegios del sistema.
- Desactivar comprobaciones de aplicaciones de Google Play Protect.
- Capturar imágenes de la pantalla del dispositivo.
- Registrar pulsaciones de teclado e información introducida.
- Recopilar datos de cuentas, aplicaciones instaladas y registros del sistema.
- Examinar la red local a la que estaba conectado el aparato.
- Abrir conexiones remotas que permitían ejecutar órdenes desde fuera.
La capacidad de desactivar controles de seguridad como Google Play Protect resulta especialmente preocupante. Esta herramienta está diseñada para analizar aplicaciones y ayudar a detectar software potencialmente peligroso.
Si un componente malicioso integrado en el firmware puede interferir en esas comprobaciones, el usuario pierde una parte importante de las protecciones que normalmente espera encontrar en un dispositivo Android.
Google también informó de que los operadores utilizaron algunas de estas funciones para recopilar capturas de pantalla, introducir pulsaciones, extraer información de cuentas y abrir terminales remotos.
En la práctica, el dispositivo podía convertirse en una herramienta de vigilancia y control dentro de la red doméstica.
Cómo ganaban dinero los operadores con los aparatos de los usuarios
XCPE no era únicamente una red destinada a infectar dispositivos. Su estructura permitía monetizar los equipos mediante módulos adicionales que se instalaban a través de la puerta trasera.
Google identificó principalmente dos modalidades de explotación: fraude publicitario y redes de proxies residenciales.
Fraude publicitario: visitas y clics falsos
Algunos módulos maliciosos generaban impresiones publicitarias fraudulentas. Para ello podían cargar páginas ocultas, simular visitas o producir interacciones automatizadas con anuncios.
El objetivo era generar actividad publicitaria aparentemente legítima y obtener ingresos de sistemas de publicidad digital.
El propietario del dispositivo no tenía por qué observar cambios visibles en la pantalla. El aparato podía realizar estas operaciones en segundo plano mientras seguía funcionando como decodificador o equipo conectado.
Proxies residenciales: utilizar la conexión de los hogares
La segunda modalidad resulta especialmente delicada.
Los dispositivos infectados podían convertirse en proxies residenciales, es decir, puntos de salida a Internet que permiten a terceros utilizar la conexión doméstica de otra persona.
En lugar de navegar directamente desde su propio servidor, un cliente de esos servicios podía hacer pasar su tráfico por la conexión de una vivienda particular.
De esta manera, una actividad realizada por un tercero podía aparentar que procedía de la dirección IP de un hogar normal.
Esto abre la puerta a usos muy diferentes, algunos legítimos y otros potencialmente delictivos. Entre los riesgos se encuentran el fraude, el abuso de servicios digitales y la ocultación del origen real de determinadas conexiones.
El usuario afectado podría encontrarse con que su dirección IP aparece vinculada a actividades que nunca ha realizado conscientemente.
TrendAI contabilizó 3 849 226 direcciones IP residenciales distintas asociadas a la infraestructura observada. En un día habitual, la red ofrecía una media aproximada de 182 000 direcciones IP, con un máximo registrado de 366 562.
Las cifras permiten entender que XCPE no era una simple colección de aparatos infectados: se había convertido en una infraestructura comercializada para facilitar actividades de terceros.
Google estima que la operación también afectará a otros 10 millones de dispositivos
Uno de los datos más llamativos del anuncio es que la intervención no se limita a los 1,3 millones de dispositivos de XCPE.
Google asegura que también ha actuado contra dominios de control utilizados por más de una docena de familias de malware que se distribuían mediante módulos asociados a esta infraestructura.
La compañía estima que esta actuación podría cortar el acceso de los operadores criminales a al menos 10 millones de dispositivos adicionales comprometidos.
Conviene distinguir ambas cifras:
- Más de 1,3 millones: dispositivos incorporados a la botnet XCPE.
- Al menos 10 millones adicionales: equipos cuyo acceso podría verse interrumpido al neutralizar otros servidores de control utilizados por los módulos maliciosos y sus operadores.
No significa que los 10 millones adicionales formasen parte de XCPE ni que todos estuvieran infectados por el mismo componente. Se trata de infraestructuras relacionadas con diferentes familias de malware.
La diferencia es importante para comprender el alcance real de la intervención y evitar presentar todas las infecciones como si pertenecieran a una única red.
Google veta a Videostrong y refuerza sus controles de certificación
La respuesta de Google incluye medidas legales y comerciales.
La compañía ha anunciado actuaciones para retirar los dominios y servidores utilizados por Videostrong para controlar la botnet e instalar módulos maliciosos.
También ha actuado contra los dominios de mando y control de otras familias de malware vinculadas a los módulos distribuidos mediante XCPE.
La medida más contundente contra el fabricante consiste en prohibir a Videostrong y a sus futuras filiales o empresas vinculadas fabricar y vender dispositivos Android certificados, así como suministrar software a otros fabricantes de equipos certificados.
La decisión afecta a la relación comercial y técnica entre Google y la compañía señalada.
Además, Google ha anunciado mejoras en sus procedimientos de revisión del firmware de los dispositivos Android TV certificados.
El incidente ha puesto de manifiesto una debilidad relevante: según Google, Videostrong utilizó técnicas de ofuscación y cargó el código malicioso después del primer arranque del dispositivo para eludir determinadas comprobaciones de seguridad.
La ofuscación consiste en modificar o disimular el código para dificultar su análisis y detección.
Este método plantea una cuestión importante sobre los controles que se aplican antes de que un aparato llegue al consumidor: un dispositivo puede superar determinadas pruebas iniciales y recibir posteriormente componentes que alteren su comportamiento.
Google no ha detallado cuántos dispositivos certificados se vieron afectados por XCPE. La investigación también encontró equipos que utilizaban versiones del Proyecto de Código Abierto de Android (AOSP), que no deben confundirse automáticamente con dispositivos certificados por Google.
El malware sigue instalado: apagar y reiniciar no soluciona el problema
La intervención de Google ha interrumpido los servidores que permitían controlar la botnet, pero eso no significa que el software malicioso haya desaparecido de los aparatos.
Este es uno de los aspectos más importantes para los consumidores.
La puerta trasera se encontraba integrada en el firmware y podía reinstalar componentes maliciosos después de un reinicio. Por tanto, desinstalar una aplicación sospechosa o restablecer el dispositivo a su configuración habitual no garantiza la eliminación de XCPE.
Los investigadores señalan que la limpieza requiere una actuación del fabricante, una protección a nivel de plataforma o la sustitución del dispositivo. En determinados casos, instalar un firmware limpio podría ser una alternativa, siempre que exista una imagen legítima y compatible.
Para los propietarios de aparatos Android TV de marcas relacionadas con Videostrong, las recomendaciones son:
- Comprobar el fabricante y el modelo exacto del dispositivo.
- Consultar si el fabricante ha publicado información sobre el incidente.
- No instalar firmware de procedencia desconocida.
- Evitar utilizar el aparato para acceder a cuentas sensibles mientras no se haya aclarado su estado.
- Desconectarlo de Internet si existen indicios razonables de infección y no hay una solución segura disponible.
- Considerar su sustitución si no existe una actualización fiable que elimine la puerta trasera.
Synthient ha publicado una lista de 182 nombres de modelos observados durante la investigación. No obstante, la propia información advierte de que encontrar un nombre comercial en esa relación no demuestra automáticamente que un aparato concreto esté infectado.
Por eso, no conviene dar por comprometido cualquier dispositivo Android TV sin comprobar su fabricante, modelo, firmware y procedencia.
La seguridad de los dispositivos conectados, bajo examen
El caso XCPE reabre el debate sobre la seguridad de los dispositivos electrónicos de bajo coste y sobre la responsabilidad de los fabricantes.
Los consumidores suelen asociar los riesgos informáticos a enlaces fraudulentos, aplicaciones descargadas desde páginas desconocidas o contraseñas débiles. Sin embargo, este incidente demuestra que también puede existir un problema de seguridad antes de que el producto llegue a manos del comprador.
Si un dispositivo incorpora una puerta trasera en su firmware, el usuario puede tener muy pocas posibilidades de detectarla o eliminarla por sus propios medios.
El problema se agrava cuando el fabricante controla tanto el hardware como el software y dispone de mecanismos para actualizar o modificar remotamente el equipo.
La investigación también plantea preguntas sobre los sistemas de certificación. Google ha reconocido que los responsables de XCPE consiguieron eludir controles mediante técnicas que permitían introducir código malicioso después de determinadas comprobaciones iniciales.
El reto para la industria será garantizar que la seguridad no se limite a una revisión puntual del producto, sino que se mantenga durante todo su ciclo de vida.
Una advertencia para los usuarios de Android TV
La operación contra XCPE supone un golpe importante a una infraestructura criminal de alcance internacional, pero no debe interpretarse como la desaparición definitiva de la amenaza.
Google reconoce que los operadores de botnets, las redes de fraude publicitario y los proveedores de proxies residenciales forman parte de una cadena criminal interconectada. Cuando una infraestructura cae, sus responsables pueden buscar otros servidores, canales de distribución o mecanismos para recuperar el acceso.
El caso de Videostrong resulta especialmente grave por la naturaleza de la acusación: el malware no habría llegado a los aparatos mediante una descarga accidental, sino que habría estado integrado en el software de fábrica.
Más de 1,3 millones de dispositivos convertidos en herramientas de una red criminal sin el conocimiento de sus propietarios es una advertencia sobre los riesgos de la electrónica conectada y la importancia de exigir garantías de seguridad a los fabricantes.
La pregunta que deja esta operación es incómoda: ¿hasta qué punto puede confiar un consumidor en un dispositivo conectado cuando ni siquiera tiene garantías de que el software instalado de fábrica sea seguro?
 Chollones
 Chollones
 Chollones