
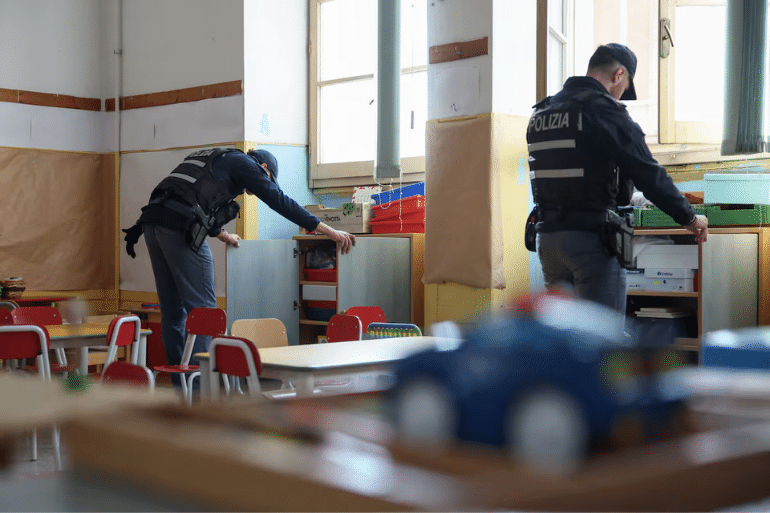
Italia evacúa cientos de centros tras recibir avisos que alcanzaron a 6 300 escuelas. Irlanda, Escocia e Irlanda del Norte también sufrieron la campaña, mientras los investigadores tratan de identificar a sus autores.
Miles de familias europeas vivieron el miércoles 11 de noviembre momentos de angustia después de que una oleada de correos electrónicos anunciara supuestos atentados con explosivos en centros educativos. La campaña afectó especialmente a Italia, donde alrededor de 6 300 colegios recibieron el mismo mensaje y al menos 300 fueron evacuados.
Las amenazas también llegaron a centros de Irlanda, Irlanda del Norte y Escocia. En estos territorios, las autoridades consideraron que los avisos no eran creíbles y, en general, no ordenaron desalojos. En Italia, sin embargo, la extensión de los mensajes obligó a activar protocolos de emergencia, movilizar a las fuerzas de seguridad y revisar numerosos edificios.
Las inspecciones no encontraron explosivos ni indicios de un peligro concreto. La primera ministra italiana, Giorgia Meloni, aseguró que los controles no habían detectado una amenaza real y convocó una reunión con responsables gubernamentales y de seguridad para coordinar la respuesta.
El episodio se suma a una sucesión de falsas alertas que en los últimos días han afectado a vuelos comerciales, medios de comunicación y otras instituciones europeas. La investigación continúa abierta y, por el momento, ningún Gobierno ha demostrado quién está detrás de esta campaña ni ha atribuido oficialmente su organización a un Estado extranjero.
Italia, el país más afectado: 6 300 colegios bajo amenaza
La alerta comenzó a extenderse durante la mañana del miércoles. Según el ministro italiano de Educación, Giuseppe Valditara, alrededor de 6 300 centros educativos recibieron un correo electrónico con amenazas de bomba.
El mensaje llegó aproximadamente a las 9.50 horas y alcanzó a instituciones de distintas regiones, incluidas grandes ciudades como Roma, Milán, Nápoles y Bolonia.
El texto advertía de la supuesta presencia de un artefacto explosivo dentro de una bolsa de plástico, equipado con un mecanismo de activación a distancia. También contenía amenazas de violencia masiva contra la población italiana y una referencia directa a la primera ministra.
La extensión de los avisos obligó a numerosos colegios a desalojar aulas y trasladar a los alumnos a zonas seguras. En algunos casos, los padres tuvieron que abandonar sus puestos de trabajo para recoger a sus hijos.
La policía italiana, los artificieros y las unidades caninas inspeccionaron instalaciones educativas para descartar la presencia de dispositivos. Las comprobaciones no encontraron explosivos.
El número de centros que recibió el mensaje y el de los que fueron evacuados son cifras diferentes: 6 300 colegios recibieron la alerta, mientras que alrededor de 300 fueron desalojados, según los datos difundidos por las autoridades italianas.
Una amenaza también dirigida contra Giorgia Meloni
El correo no se limitaba a amenazar a alumnos y trabajadores de los centros educativos. También incluía una advertencia contra la presidenta del Gobierno italiano, Giorgia Meloni.
Según las copias del mensaje difundidas por medios italianos y consultadas por agencias internacionales, el autor aseguraba que había colocado un explosivo en el vehículo de la primera ministra.
Meloni reaccionó públicamente para tranquilizar a la población. Explicó que las comprobaciones no habían encontrado indicios de una amenaza concreta y consideró que los avisos parecían formar parte de una estrategia destinada a generar alarma y preocupación.
La dirigente convocó una reunión en el Palacio Chigi con miembros del Gobierno y responsables de seguridad para analizar el alcance de los incidentes.
El ministro de Defensa, Guido Crosetto, sostuvo que los mensajes buscaban sembrar miedo y desestabilizar la vida cotidiana. No obstante, introdujo una cautela importante: no todas las amenazas de este tipo tienen por qué proceder de organizaciones extranjeras. También pueden ser obra de individuos que buscan notoriedad o provocar alteraciones.
El titular de Educación, Giuseppe Valditara, pidió calma y consideró que el contenido del correo apuntaba a un riesgo real prácticamente inexistente. La investigación debía determinar, en cualquier caso, cómo se había organizado el envío masivo y quién lo había ejecutado.
Irlanda, Escocia e Irlanda del Norte también reciben los mensajes
La campaña no se limitó a Italia. Otros centros educativos de las islas británicas y de Irlanda recibieron comunicaciones similares durante la misma jornada.
En Irlanda del Norte, más de 300 colegios fueron alertados. La Autoridad Educativa informó de que el mensaje presentaba similitudes con otra amenaza falsa recibida el mes anterior. La Policía del Servicio de Irlanda del Norte (PSNI) indicó que el correo procedía de fuera del Reino Unido y que estaba siendo tratado como un engaño.
En Escocia, alrededor de 470 centros recibieron comunicaciones similares. La Policía escocesa aseguró que había evaluado los mensajes y que no existían indicios de una amenaza creíble ni de un peligro general para la población.
En la República de Irlanda, la Garda —la policía nacional— también consideró que las comunicaciones no eran creíbles y no recomendó evacuar los centros. Algunos colegios interrumpieron las clases por precaución, aunque no se produjo una respuesta de emergencia generalizada como la italiana.
Las autoridades irlandesas advirtieron de que en las últimas semanas habían aumentado las falsas amenazas de bomba. El problema preocupa especialmente por la capacidad de estos mensajes para alterar la actividad de centros educativos y generar alarma entre familias y trabajadores.
La diferencia de respuesta entre países refleja la importancia de evaluar cada aviso según la información disponible. Una amenaza puede ser falsa, pero las autoridades deben comprobarlo antes de descartar cualquier riesgo.
El nombre de Mijaíl Andrópov vuelve a aparecer en las amenazas
Uno de los elementos que más interés ha despertado entre los investigadores es la firma utilizada en el mensaje italiano.
El correo aparecía firmado por «Mijaíl Andrópov, líder del Vilayat de Misoginistán», una identidad que ya había aparecido en anteriores comunicaciones amenazantes dirigidas contra medios de comunicación europeos.
El mismo nombre figuró en mensajes enviados a la cadena pública irlandesa RTÉ y a la televisión búlgara Nova. Aquellas comunicaciones también incluían amenazas de bomba y se produjeron durante la oleada de avisos que afectó a vuelos comerciales en Europa.
El supuesto remitente había llegado a atribuirse la responsabilidad de esos incidentes. Sin embargo, una afirmación de autoría incluida en un correo no demuestra que quien firma sea realmente responsable de los ataques o de todos los avisos mencionados.
El apellido Andrópov coincide con el de Yuri Andrópov, antiguo jefe del KGB y dirigente de la Unión Soviética entre 1982 y 1984. Esa coincidencia ha alimentado especulaciones sobre una posible conexión rusa, pero no constituye una prueba de autoría ni de participación de Moscú.
Los especialistas en seguridad han advertido de que las falsas reivindicaciones pueden utilizarse para desviar la investigación, crear confusión o aprovechar la repercusión mediática de un incidente.
Por tanto, la identidad utilizada en los correos debe tratarse como un elemento de investigación, no como una identificación confirmada del responsable.
Una cuenta vinculada a una universidad de Taiwán, posible punto de entrada
Las primeras pesquisas sobre el correo enviado a los colegios italianos apuntaron a una dirección asociada a la Universidad Dayeh de Taiwán.
Sin embargo, que el mensaje aparezca vinculado a un dominio taiwanés no significa que el autor se encuentre en ese territorio ni que exista implicación de sus autoridades.
La información difundida posteriormente por medios taiwaneses apunta a que una cuenta de correo de una antigua alumna habría registrado una actividad anómala de envío masivo. La universidad comunicó que había detectado el uso irregular de esa cuenta y que la había suspendido mientras investigaba lo ocurrido.
Esta hipótesis refuerza la posibilidad de que los responsables hayan utilizado una cuenta comprometida como plataforma para enviar los mensajes y ocultar su verdadera identidad.
En términos de ciberseguridad, este procedimiento puede servir para dificultar el rastreo de los autores. El origen aparente de un correo no siempre coincide con el lugar desde el que se ha organizado el ataque.
Las autoridades italianas y los investigadores especializados deben determinar si hubo acceso no autorizado a la cuenta, suplantación del remitente o utilización de otros sistemas para distribuir los mensajes.
La pista taiwanesa no permite atribuir la operación a Taiwán ni identificar al responsable final.
La oleada de amenazas contra los vuelos y los medios de comunicación
Las falsas alertas en colegios se producen después de varios incidentes que ya habían alterado el funcionamiento de servicios e instituciones europeas.
Entre el 2 y el 6 de noviembre, decenas de vuelos comerciales recibieron avisos de bomba. Algunos aviones tuvieron que modificar sus rutas, realizar aterrizajes no previstos o recibir escolta de cazas militares.
Reuters informó de que el jueves 5 de noviembre se produjo una de las jornadas más intensas, con cerca de 30 vuelos afectados. Las inspecciones realizadas no encontraron explosivos en los aviones afectados.
La campaña también alcanzó a medios de comunicación. El viernes 6 de noviembre, la televisión pública irlandesa RTÉ y la cadena búlgara Nova recibieron amenazas que obligaron a activar medidas de seguridad y evacuar instalaciones. La británica Sky también informó de una alerta de seguridad.
La repetición de mensajes, el uso de identidades similares y la extensión geográfica de los incidentes han alimentado la hipótesis de que pueda existir una campaña coordinada de desestabilización.
Pero hay una diferencia entre observar un patrón y demostrar quién lo organiza. Las investigaciones deben establecer si los incidentes comparten infraestructura, autores, objetivos o instrucciones comunes.
Por ahora, no se ha confirmado que todas las amenazas procedan de una misma organización.
La hipótesis de la guerra híbrida y las sospechas sobre Rusia e Irán
Varios responsables europeos han relacionado la sucesión de incidentes con el concepto de guerra híbrida, que engloba actuaciones destinadas a debilitar o desestabilizar a un adversario mediante herramientas militares y no militares.
Estas operaciones pueden combinar ciberataques, sabotajes, campañas de desinformación, amenazas, presión económica y acciones destinadas a generar desconfianza en las instituciones.
El contexto geopolítico ha alimentado las sospechas sobre posibles actores estatales. Algunos responsables europeos han señalado a Rusia como posible origen de campañas de perturbación contra países que respaldan a Ucrania. Moscú rechaza esas acusaciones.
También ha aparecido Irán en el debate. Francia atribuyó recientemente a la Guardia Revolucionaria iraní un ciberataque contra los sistemas de refrigeración de cientos de supermercados franceses. Teherán negó su responsabilidad.
Sin embargo, estos antecedentes no demuestran que Rusia o Irán estén detrás de las amenazas contra los colegios. Tampoco permiten concluir que todos los incidentes estén conectados.
Los expertos consultados en anteriores episodios han advertido de que una persona, un grupo de simpatizantes, una organización criminal o un actor estatal pueden intentar atribuirse ataques que no han cometido.
La atribución requiere pruebas técnicas, análisis de comunicaciones, investigación de las cuentas utilizadas y cooperación entre los países afectados.
La prudencia resulta especialmente importante en un escenario internacional marcado por la tensión: señalar a un Estado sin evidencias puede convertirse en parte de la propia operación de desinformación.
El coste de las falsas amenazas: miedo, interrupciones y pérdida de confianza
Aunque no se encuentren explosivos, este tipo de campañas tiene consecuencias reales.
En Italia, cientos de colegios interrumpieron su actividad y miles de familias tuvieron que reorganizar su jornada. Los alumnos abandonaron aulas, los profesores activaron protocolos de emergencia y las fuerzas de seguridad destinaron recursos a revisar instalaciones.
La presión también recae sobre los servicios policiales y de emergencias, que deben comprobar cada aviso sin asumir que todos son falsos. Una amenaza no creíble puede consumir tiempo y medios que podrían ser necesarios para atender incidentes reales.
Además, la repetición de estas alertas puede generar un efecto acumulativo: miedo entre los ciudadanos, desconfianza hacia las instituciones y normalización de la interrupción de servicios esenciales.
En el ámbito educativo, el impacto es especialmente delicado. Los niños pueden no comprender por qué deben abandonar repentinamente sus aulas o por qué aparecen agentes armados en sus centros. Para las familias, la incertidumbre se convierte en una fuente inmediata de angustia.
La campaña también plantea un desafío tecnológico: las instituciones educativas deben proteger sus sistemas de correo y sus datos de contacto para evitar que puedan utilizarse como herramientas de distribución masiva de amenazas.
Europa necesita cooperación para identificar a los responsables
La dimensión internacional de los incidentes demuestra que las investigaciones no pueden limitarse a las fronteras de un solo país.
Si los mensajes se envían desde cuentas comprometidas, servidores de terceros o infraestructuras situadas en distintos territorios, identificar a los responsables exige colaboración policial y técnica.
La cooperación debe permitir compartir indicadores de compromiso, analizar patrones de envío, preservar pruebas digitales y coordinar las investigaciones sin confundir el origen aparente de una comunicación con la identidad de su autor.
También resulta necesario reforzar la protección de los sistemas informáticos de colegios, hospitales, medios de comunicación y otras instituciones que pueden convertirse en objetivos de campañas de intimidación.
La oleada de amenazas de noviembre deja una advertencia para toda Europa: un correo falso puede no contener ningún explosivo y, aun así, conseguir paralizar durante horas la actividad de cientos de instituciones.
La prioridad ahora es identificar a los responsables y evitar que estas campañas se repitan. Hasta que las investigaciones aporten pruebas concluyentes, cualquier atribución política o geográfica debe mantenerse en el terreno de las hipótesis.
 Toqueteo
 Toqueteo
 Toqueteo