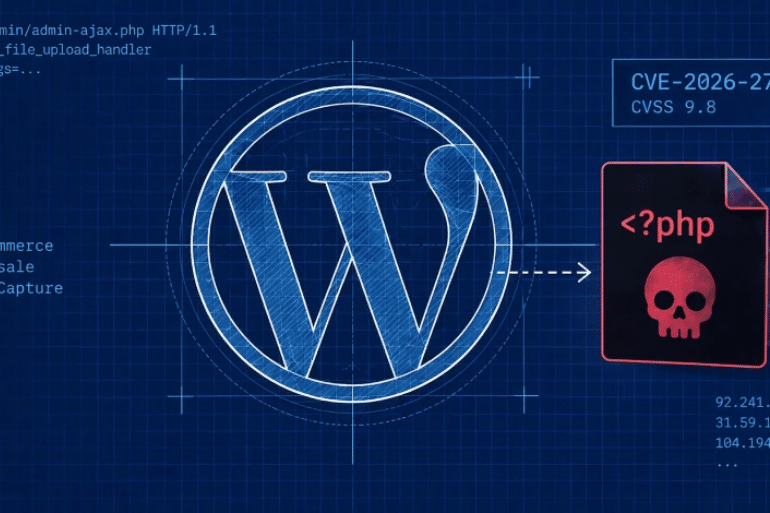
Ciberdelincuentes están aprovechando activamente una vulnerabilidad crítica en WooCommerce Wholesale Lead Capture que permite subir archivos PHP sin autenticación y ejecutar código en servidores WordPress.
Una vulnerabilidad crítica en el plugin WooCommerce Wholesale Lead Capture está siendo explotada activamente para comprometer páginas WordPress e instalar shells web PHP capaces de dar a los atacantes control sobre los servidores afectados.
El fallo, identificado como CVE-2026-27540, afecta a todas las versiones del complemento hasta la 2.0.3.1 inclusive y permite a un atacante sin necesidad de iniciar sesión subir archivos arbitrarios al servidor. La corrección está disponible en la versión 2.0.3.2.
El riesgo es especialmente grave porque la vulnerabilidad puede desembocar en ejecución remota de código, lo que permitiría instalar puertas traseras, modificar archivos, robar información o mantener acceso persistente al sitio comprometido.
CVE-2026-27540: el fallo permite subir archivos sin autenticación
El origen del problema está en una validación insuficiente durante la subida de archivos.
WooCommerce Wholesale Lead Capture utiliza una acción AJAX denominada wwlc_file_upload_handler. Según los avisos de seguridad disponibles, las versiones vulnerables no validan correctamente el tipo de archivo enviado por el usuario.
Eso permite que un atacante remoto y no autenticado cargue archivos que normalmente deberían estar prohibidos, incluidos scripts PHP.
La consecuencia es especialmente peligrosa en WordPress.
Si el archivo cargado puede ejecutarse desde el servidor web, el atacante puede convertir una simple vulnerabilidad de subida de archivos en una vía para ejecutar instrucciones directamente en el sistema.
Los atacantes están instalando shells web PHP
Los ataques observados consisten en enviar solicitudes especialmente manipuladas al manejador AJAX vulnerable y adjuntar un archivo PHP malicioso.
El ejemplo documentado incluye un archivo denominado shell.php, diseñado para actuar como shell web.
Una shell web es un pequeño programa alojado en el servidor que permite a un atacante ejecutar operaciones a distancia mediante el navegador.
Dependiendo de los permisos del proceso web y de la configuración del hosting, puede utilizarse para:
- subir nuevos archivos maliciosos;
- modificar contenido del sitio;
- acceder a configuraciones sensibles;
- robar credenciales;
- introducir puertas traseras adicionales;
- preparar ataques contra otros componentes del servidor.
El peligro aumenta porque no se requiere una cuenta previa de WordPress para iniciar la explotación.
Wordfence detecta una campaña de explotación activa
Wordfence ha advertido de una campaña masiva dirigida específicamente contra esta vulnerabilidad.
Según la información publicada por la compañía y recogida en la alerta original, sus sistemas han bloqueado más de 100 000 intentos de explotación desde junio de 2026, con nuevos ataques todavía observados durante las últimas horas.
La cifra debe entenderse como intentos detectados por la infraestructura de Wordfence, no necesariamente como 100 000 webs distintas comprometidas.
Lo importante es la conclusión operativa: CVE-2026-27540 ya no es únicamente una vulnerabilidad teórica.
Está siendo utilizada contra instalaciones reales.
Más de 6000 instalaciones pueden estar expuestas
WooCommerce Wholesale Lead Capture es un plugin premium orientado a tiendas que necesitan captar y gestionar clientes mayoristas.
La información difundida sobre el incidente sitúa su base de instalaciones activas por encima de las 6000.
Una cifra relativamente pequeña frente a los plugins WordPress más populares, pero suficiente para resultar atractiva en campañas automatizadas.
Los atacantes modernos no necesitan seleccionar manualmente cada objetivo.
Pueden escanear grandes cantidades de dominios, identificar sitios que utilizan un componente vulnerable y lanzar automáticamente el mismo exploit contra todos ellos.
Por esa razón, incluso plugins con unos pocos miles de instalaciones pueden convertirse rápidamente en objetivos de campañas masivas.
Todas las versiones hasta la 2.0.3.1 son vulnerables
La información de seguridad disponible coincide en el rango afectado.
WooCommerce Wholesale Lead Capture 2.0.3.1 y todas las versiones anteriores deben considerarse vulnerables.
La versión corregida es:
2.0.3.2
Patchstack clasifica el problema como una vulnerabilidad de subida arbitraria de archivos y recomienda actualizar inmediatamente. Su base de datos señala además que el fallo ya es conocido por estar siendo explotado.
Los propietarios de sitios que utilicen este complemento deberían comprobar manualmente la versión instalada.
No basta con asumir que WordPress la haya actualizado automáticamente, especialmente en instalaciones donde las actualizaciones de plugins premium se gestionan mediante licencias, repositorios externos o procedimientos internos.
Una puntuación crítica de 9,8
La vulnerabilidad ha sido catalogada con una puntuación CVSS de 9,8 sobre 10 en las fuentes que siguen el registro CVE.
Esta calificación refleja varios factores especialmente preocupantes:
el ataque puede realizarse a través de Internet, no requiere autenticación y puede desembocar en la ejecución de código en el servidor.
Patchstack utiliza una puntuación propia ligeramente distinta y le asigna 9 sobre 10, pero coincide en considerarla una vulnerabilidad de alta prioridad.
Las diferencias entre puntuaciones no alteran la conclusión principal: se trata de un fallo que debe ser corregido inmediatamente.
Qué deberían buscar los administradores de WordPress
Actualizar el plugin elimina la vulnerabilidad conocida, pero no demuestra que una web no haya sido comprometida antes de instalar el parche.
Por eso, los responsables de sitios que hayan ejecutado una versión vulnerable deberían revisar también indicios de intrusión.
Uno de los primeros lugares a inspeccionar es el directorio de cargas de WordPress.
Los atacantes pueden introducir allí archivos .php que no deberían existir normalmente.
También resulta útil revisar registros del servidor en busca de solicitudes a:
/wp-admin/admin-ajax.php
con el parámetro:
action=wwlc_file_upload_handler
La existencia de una solicitud de este tipo no demuestra por sí sola que el ataque haya tenido éxito, pero puede ser un indicador relevante si coincide con cargas de archivos PHP o actividad anómala posterior.
Diez direcciones IP aparecen vinculadas a intentos de explotación
Wordfence ha asociado la campaña observada con distintas direcciones IP desde las que se enviaron solicitudes maliciosas.
Entre las recogidas en la alerta figuran:
92.241.13.21331.59.129.1502a0f:85c1:840:5389::192.241.13.14023.137.105.21423.180.120.140104.194.9.138187.75.114.36114.10.43.20337.114.144.209
Estas direcciones pueden utilizarse como indicadores de investigación, pero bloquearlas no debe considerarse una solución definitiva.
Un atacante puede cambiar de IP, utilizar servidores comprometidos o rotar infraestructura rápidamente.
La mitigación real consiste en eliminar la vulnerabilidad actualizando el plugin.
La versión 2.0.3.2 corrige el problema
La medida más importante es sencilla:
actualizar WooCommerce Wholesale Lead Capture a la versión 2.0.3.2 o posterior.
La base de datos de Patchstack identifica expresamente esa versión como la que corrige CVE-2026-27540.
Si una instalación no puede actualizarse inmediatamente, la alternativa más prudente es desactivar temporalmente el plugin hasta disponer de una versión protegida, siempre que ello sea viable para el funcionamiento del sitio.
Después de actualizar conviene realizar una revisión de integridad para detectar archivos PHP inesperados, modificaciones recientes y usuarios administrativos no reconocidos.
Un segundo riesgo crítico afecta a The Events Calendar
La alerta llega además en un momento especialmente delicado para el ecosistema WordPress.
Otro plugin muy popular, The Events Calendar, ha tenido que corregir recientemente dos vulnerabilidades críticas que pueden conducir también a ejecución remota de código sin autenticación.
La diferencia de escala es notable.
Mientras WooCommerce Wholesale Lead Capture supera las 6000 instalaciones, The Events Calendar está presente en alrededor de 600 000 sitios WordPress.
Los dos fallos han sido identificados como:
CVE-2026-78159
CVE-2026-78006
Ambos han recibido una puntuación CVSS de 9,8 en sus registros CVE.
CVE-2026-78159 permite ejecutar código mediante el sistema de widgets
La primera vulnerabilidad, CVE-2026-78159, afecta a The Events Calendar hasta la versión 6.17.3 inclusive.
El problema se encuentra en la función parse_array, donde una validación insuficiente del mapa de clases de determinados widgets puede permitir que una estructura manipulada alcance una función ejecutable.
El registro CVE describe el resultado como ejecución remota de código sin autenticación.
Existe, sin embargo, una condición importante.
Para que la cadena pueda activarse, los comentarios deben estar habilitados en las páginas de eventos y tiene que haberse introducido un comentario especialmente manipulado que termine procesándose durante el renderizado del contenido.
La corrección está incluida en The Events Calendar 6.17.3.1.
CVE-2026-78006 abre una segunda vía de ataque
La segunda vulnerabilidad, CVE-2026-78006, afecta a versiones de The Events Calendar hasta la 6.17.4 inclusive.
En este caso el problema está relacionado con una protección insuficiente en la función is_safe_widget_instance.
Un atacante puede explotar la cadena para alcanzar una inyección de objetos PHP y, finalmente, ejecutar acciones que permitan comprometer completamente el sitio.
La versión corregida es 6.17.4.1.
Por tanto, desde el punto de vista práctico, quienes utilicen The Events Calendar deberían instalar 6.17.4.1 o una versión posterior, porque incorpora las correcciones necesarias para los dos fallos descritos.
Dos plugins, el mismo problema final: control completo de WordPress
Aunque las vulnerabilidades son técnicamente diferentes, el resultado potencial converge en un mismo punto:
el atacante puede terminar ejecutando código en el servidor y tomando el control del sitio WordPress.
En el caso de WooCommerce Wholesale Lead Capture, el acceso llega mediante la subida de un archivo PHP malicioso.
En The Events Calendar, las cadenas de explotación utilizan errores en el procesamiento y validación de widgets.
Pero una vez alcanzada la ejecución remota de código, la diferencia pierde importancia desde el punto de vista del administrador.
Un atacante con ese nivel de acceso puede convertir una web legítima en infraestructura para:
- distribuir malware;
- realizar campañas de phishing;
- redirigir visitantes;
- robar datos;
- insertar spam SEO;
- crear cuentas administrativas;
- mantener puertas traseras ocultas.
WordPress vuelve a recordar el riesgo de los plugins vulnerables
WordPress no es necesariamente vulnerable por sí mismo cuando aparece un problema de este tipo.
La superficie de ataque procede con frecuencia de su enorme ecosistema de plugins y temas de terceros.
Cada extensión añade funciones, pero también código que debe mantenerse, auditarse y actualizarse.
CVE-2026-27540 constituye un ejemplo especialmente claro: una función aparentemente rutinaria destinada a manejar archivos termina convirtiéndose, por una validación insuficiente, en una vía para subir código ejecutable.
Y cuando una vulnerabilidad crítica empieza a ser explotada automáticamente, la ventana para reaccionar se reduce con rapidez.
Actualizar ya no es suficiente si el servidor ya fue atacado
Para los propietarios de sitios afectados existe una distinción fundamental.
Si el plugin vulnerable nunca fue explotado, instalar la versión corregida puede cerrar la puerta.
Pero si un atacante ya consiguió introducir una shell PHP, actualizar el plugin no elimina necesariamente la puerta trasera que haya dejado instalada.
Por eso, después del parche conviene revisar:
- archivos PHP creados recientemente;
- cambios en
wp-config.php; - plugins o temas desconocidos;
- nuevas cuentas administrativas;
- tareas programadas sospechosas;
- modificaciones de archivos del núcleo;
- registros de acceso al servidor;
- conexiones salientes inusuales.
Si existen indicios de compromiso, la respuesta correcta deja de ser únicamente una actualización y pasa a requerir una limpieza completa del sitio y rotación de credenciales.
Más de 100 000 intentos convierten el aviso en una urgencia
La principal diferencia entre una vulnerabilidad publicada y una campaña real es el tiempo disponible.
En este caso, los atacantes ya conocen el fallo.
Los escaneos ya están en marcha.
Y las shells web ya están siendo utilizadas como carga maliciosa.
Por eso, quienes mantengan WooCommerce Wholesale Lead Capture 2.0.3.1 o anterior no deberían tratar CVE-2026-27540 como una advertencia preventiva.
La explotación ya está ocurriendo.
La actualización mínima es 2.0.3.2.
Y para quienes utilicen The Events Calendar, el objetivo debería ser 6.17.4.1 o posterior.
Dos incidentes diferentes, una misma conclusión: en WordPress, una extensión sin actualizar puede pasar en cuestión de horas de ser una simple herramienta a convertirse en la puerta de entrada completa al servidor.
 Toqueteo
 Toqueteo
 Toqueteo
 Chollones
 Chollones
 Chollones