
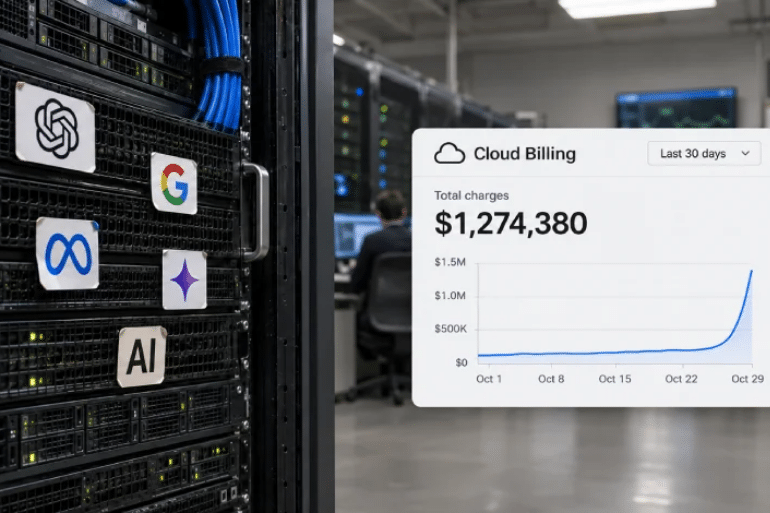
Los ciberdelincuentes están robando credenciales empresariales para utilizar modelos de inteligencia artificial sin pagar. Google y Mandiant han detectado cargos fraudulentos superiores a 100 000 dólares diarios y casos que alcanzaron el millón.
El nuevo negocio del cibercrimen: secuestrar la inteligencia artificial de las empresas
Las empresas que incorporan inteligencia artificial a sus procesos se enfrentan a una amenaza que puede disparar sus gastos en cuestión de horas. Ya no se trata únicamente de robar información, cifrar archivos o paralizar servidores: los delincuentes también pueden apropiarse de la capacidad de cálculo de una organización y utilizarla para sus propios negocios.
Google ha lanzado una advertencia sobre el crecimiento del LLMjacking, una modalidad de ciberdelincuencia que consiste en conseguir acceso no autorizado a los servicios de modelos de lenguaje de una empresa. Los atacantes roban claves de acceso, credenciales de la nube o tokens de sesión para consumir recursos de inteligencia artificial que siguen facturándose a la víctima.
El problema puede alcanzar dimensiones extraordinarias. En su investigación publicada el 2 de noviembre de 2026, Google Threat Intelligence Group (GTIG) y Mandiant documentaron incidentes con cargos fraudulentos superiores a 100 000 dólares en un solo día. En algunas organizaciones, la factura acumulada llegó a un millón de dólares antes de que se revocara el acceso de los atacantes.
La amenaza afecta a organizaciones de Norteamérica, Sudamérica y Asia-Pacífico, en sectores como los servicios financieros, el comercio minorista, la tecnología y el transporte.
La advertencia apunta a una consecuencia directa de la expansión empresarial de la IA: cuanto más dependen las compañías de modelos avanzados, servicios en la nube y agentes automatizados, mayor puede ser el impacto económico de una credencial comprometida.
Qué es el LLMjacking y por qué puede costar millones
El término LLMjacking combina las siglas LLM, correspondientes a Large Language Models o grandes modelos de lenguaje, con el concepto de secuestro de recursos informáticos.
En términos sencillos, el atacante consigue utilizar la infraestructura de inteligencia artificial de otra organización sin autorización. La empresa legítima continúa pagando el consumo, aunque no sea la responsable de las peticiones realizadas.
El procedimiento tiene diferencias importantes respecto al conocido cryptojacking. En este último, los delincuentes secuestran capacidad de procesamiento para minar criptomonedas, una actividad que suele generar un consumo sostenido de recursos.
El LLMjacking puede provocar un aumento mucho más brusco de la facturación. Los atacantes pueden activar modelos costosos, lanzar miles de solicitudes automatizadas y utilizar las cuotas de acceso de la víctima para ofrecer servicios a terceros.
Google explica que ha observado cargos superiores a 100 000 dólares diarios en incidentes individuales. La acumulación puede llegar al millón antes de que la organización detecte el abuso y consiga cortar el acceso.
No es necesario que los delincuentes roben directamente el dinero de una cuenta bancaria. Les basta con utilizar recursos que la empresa paga a proveedores de servicios en la nube y de inteligencia artificial.
El robo de claves y credenciales es la principal puerta de entrada
Según Google y Mandiant, una de las vías más habituales para iniciar estos ataques consiste en obtener tokens de identidad y credenciales de acceso a entornos empresariales.
Entre los elementos comprometidos figuran:
- Credenciales IAM, utilizadas para gestionar identidades y permisos en servicios de nube.
- Claves de cuentas de servicio, que permiten a aplicaciones y procesos automatizados acceder a recursos.
- Tokens personales de GitHub, que pueden facilitar el acceso a repositorios privados.
- Tokens de sesión activos, que permiten suplantar una sesión autenticada.
- Claves API de servicios de inteligencia artificial expuestas en repositorios públicos o archivos de configuración.
Una clave API funciona como una credencial que identifica y autoriza a una aplicación para utilizar un servicio. Si un desarrollador publica accidentalmente esa clave en un repositorio accesible, o si un atacante la obtiene mediante una campaña de phishing, puede utilizarla para realizar solicitudes como si fuera el propietario legítimo.
El peligro aumenta cuando esas credenciales tienen permisos excesivos. Una cuenta comprometida con acceso a varios proyectos puede convertirse en el punto de partida para alcanzar otros servicios, obtener nuevas claves y ampliar el control sobre la infraestructura.
Google advierte de que los atacantes no se limitan a utilizar la primera credencial robada. En muchos casos buscan otras claves, investigan los permisos disponibles y se desplazan lateralmente por los sistemas de la organización.
UNC6993: una campaña que aprovechó credenciales y sesiones activas
El informe de Google describe la actividad de un grupo identificado como UNC6993.
En uno de los incidentes investigados, este actor consiguió comprometer una instancia en la nube mediante una clave de cuenta de servicio mal configurada. A partir de ese acceso obtuvo permisos para utilizar una API de inteligencia artificial.
Los investigadores también detectaron una página diseñada para hacerse pasar por un portal de acceso a una aplicación destinada a usuarios de modelos de lenguaje.
La página conducía a las víctimas al servicio legítimo, pero les pedía que pegaran un contenido JSON que incluía un token de acceso activo. Ese material terminaba enviado al servidor controlado por los atacantes.
El objetivo era apropiarse de la sesión y sortear las protecciones basadas en contraseña y autenticación multifactor. La técnica demuestra que disponer de un segundo factor de autenticación no garantiza por sí solo la seguridad si el usuario entrega a un tercero un token que ya representa una sesión autorizada.
En otro caso, un atacante utilizó un token personal de GitHub robado para acceder a repositorios privados y, posteriormente, habría explotado una vulnerabilidad sospechosa en una aplicación desplegada dentro de un entorno de nube basado en contenedores.
Google también documentó el uso de credenciales IAM comprometidas para generar nuevas claves de acceso mediante procesos automatizados.
Cómo se ocultan los atacantes dentro de la infraestructura empresarial
Una vez dentro, los delincuentes buscan consolidar el acceso y evitar que la organización pueda expulsarlos con facilidad.
El informe de Google recoge varias técnicas utilizadas durante las investigaciones:
- Reconocimiento de servicios: los atacantes examinan los servicios de nube, repositorios y almacenes de datos para localizar información sensible.
- Búsqueda de credenciales: clonan repositorios privados y rastrean contraseñas, claves y variables de configuración.
- Movimiento lateral: utilizan los permisos de una cuenta comprometida para acceder a otros proyectos y entornos.
- Escalada de privilegios: aprovechan permisos excesivos para conseguir funciones administrativas.
- Persistencia: crean nuevas cuentas y claves SSH para mantener el acceso incluso después de cambios en las credenciales originales.
- Exfiltración: extraen contraseñas internas, claves de infraestructura y credenciales de servicios externos.
Una de las técnicas descritas consiste en crear cuentas de servicio con nombres que aparentan corresponder a herramientas internas de optimización de costes. De esta forma, una cuenta maliciosa puede confundirse con un recurso legítimo de administración.
Los atacantes también pueden generar credenciales temporales para cuentas con mayores privilegios y utilizar los gestores de secretos de la nube para obtener contraseñas y claves adicionales.
El resultado es una intrusión que puede extenderse mucho más allá del servicio de inteligencia artificial inicialmente comprometido.
Medio millón de solicitudes en menos de ocho horas
El objetivo final no siempre consiste en utilizar personalmente los modelos de IA. Google ha identificado un mercado clandestino que permite revender el acceso robado a otros delincuentes o clientes.
La compañía denomina LLM Mixers a los operadores que gestionan esa infraestructura de intermediación. Funcionan como pasarelas ilegales que agrupan credenciales, distribuyen solicitudes y revenden capacidad de acceso a modelos avanzados.
Uno de los ejemplos documentados es el servicio Jet Night, que ofrecía planes de tokens supuestamente ilimitados por unos 60 dólares mensuales.
Según Google, uno de los actores investigados realizó más de 500 000 llamadas a API en menos de ocho horas utilizando claves de terceros. El servicio Jet Night habría trasladado a una organización víctima costes de consumo cercanos al millón de dólares.
La diferencia entre el precio que paga el usuario clandestino y el coste real soportado por la empresa perjudicada permite entender el incentivo económico. El comprador obtiene acceso barato a modelos avanzados, mientras que la factura se carga a una compañía que puede tardar horas o días en descubrir el fraude.
Este mercado también introduce una división de tareas: unos grupos consiguen el acceso inicial y otros se encargan de gestionar los servidores, distribuir las peticiones y cobrar a los usuarios finales.
El riesgo de los modelos de IA conectados a agentes y servidores
El informe advierte de que el problema puede agravarse a medida que las empresas integran modelos de mayor capacidad y sistemas de agentes autónomos en sus operaciones.
Un agente de IA puede recibir instrucciones, consultar información, utilizar herramientas y ejecutar determinadas acciones. Para hacerlo necesita permisos y conexiones con otros sistemas corporativos.
Si esos permisos quedan expuestos, el riesgo no se limita al coste de las consultas. Una infraestructura mal protegida puede facilitar el acceso a repositorios, bases de datos, credenciales y otros recursos internos.
Google también observó casos en los que los atacantes habilitaron servicios de IA que no estaban activos antes de la intrusión. Una vez obtenidas las claves necesarias, podían activar servicios de modelos y comenzar a generar consumo de forma masiva.
La empresa señala que esta actividad puede afectar a plataformas de distintos proveedores, no a un único modelo o servicio.
Por eso, el LLMjacking no debe entenderse como un problema exclusivo de una compañía tecnológica. Es una amenaza transversal para cualquier organización que utilice servicios de IA alojados en la nube y gestione credenciales de acceso.
Una vulnerabilidad en LiteLLM también aparece en la investigación
Google describe además un caso en el que los atacantes explotaron una vulnerabilidad del software de enrutamiento de modelos LiteLLM.
La vulnerabilidad aparece identificada como CVE-2026-40217. Según el informe, el fallo permitía aprovechar una operación de regeneración de claves para elevar permisos de determinadas claves virtuales hasta obtener credenciales administrativas del sistema proxy.
Este tipo de software actúa como intermediario entre aplicaciones y distintos modelos de inteligencia artificial. Permite centralizar solicitudes, gestionar claves y dirigir el tráfico hacia los servicios correspondientes.
Si un componente de este tipo presenta un fallo de seguridad, el impacto puede ser considerable: un atacante que ya dispone de cierto acceso podría utilizarlo para ampliar sus privilegios y controlar una parte más amplia de la infraestructura.
La advertencia refuerza la necesidad de mantener actualizados los componentes que conectan aplicaciones empresariales con modelos de IA. No basta con proteger las claves si el software encargado de administrarlas también puede convertirse en una vía de intrusión.
Otro peligro: herramientas legítimas de OpenAI y Anthropic redirigidas a servidores externos
El artículo de The Hacker News recoge una investigación adicional de Symantec, propiedad de Broadcom, sobre un servicio de intermediación no autorizado que afecta a organizaciones empresariales.
En este caso, los investigadores detectaron instalaciones legítimas de las herramientas de línea de comandos OpenAI Codex y Anthropic Claude Code que posteriormente eran reconfiguradas para enviar las solicitudes a servidores de terceros.
La investigación de Symantec, publicada el 29 de octubre, situó la actividad desde al menos comienzos de 2026 y señaló que había afectado a sistemas de una docena de organizaciones. La mayoría se encontraban en China continental, aunque también había filiales multinacionales en Corea del Sur, Taiwán y Malasia.
El mecanismo resulta especialmente delicado porque no necesita distribuir una copia falsa de las herramientas. Los programas originales se instalan de forma legítima y después un script modifica sus parámetros de configuración.
Entre los cambios detectados figuraban:
- Redirigir las solicitudes a servidores controlados por el intermediario.
- Sustituir las credenciales originales por tokens emitidos por el servicio externo.
- Desactivar el aislamiento de ejecución (sandbox) de los agentes.
- Habilitar el acceso a la red desde determinados entornos de escritura.
- Desactivar la telemetría y los informes de errores.
En el caso de Codex, Symantec observó la configuración danger-full-access, que elimina el aislamiento previsto para limitar las acciones del agente en el equipo.
Los investigadores no encontraron pruebas de que el operador estuviera utilizando ese acceso para robar instrucciones, archivos o secretos de los empleados. Sin embargo, advirtieron de que la configuración podía permitir que el intermediario accediera a información enviada a los agentes y ejecutara comandos con los privilegios del usuario.
Symantec subraya que no se trata de una vulnerabilidad propia de Codex o Claude Code, sino de una modificación externa de la configuración de herramientas legítimas. Es una distinción importante: el riesgo se encuentra en la manipulación del entorno y en el uso de intermediarios no autorizados.
Qué deben hacer las empresas para evitar el secuestro de sus modelos de IA
Google y Mandiant recomiendan reforzar los controles de identidad, las políticas de permisos y la vigilancia del consumo de los servicios de inteligencia artificial.
Entre las medidas de protección destacan:
- Gestión centralizada de secretos: almacenar claves API y credenciales en sistemas seguros, con rotación automatizada.
- Principio de mínimo privilegio: limitar cada cuenta a los permisos estrictamente necesarios.
- Detección de claves expuestas: analizar repositorios de GitHub y otros sistemas de código para localizar credenciales publicadas accidentalmente.
- Autenticación multifactor resistente al phishing: proteger las cuentas de nube, las consolas administrativas y las plataformas de desarrollo.
- Límites de consumo: establecer cuotas por modelo y topes de gasto para evitar facturas descontroladas.
- Alertas de facturación: detectar incrementos anormales en el número de solicitudes y en el consumo de tokens.
- Auditorías de configuración: revisar periódicamente los permisos y los servicios expuestos a Internet.
- Segmentación de claves API: separar credenciales de desarrollo y producción y limitar los modelos a los que puede acceder cada una.
- Actualización de pasarelas: corregir vulnerabilidades en herramientas de enrutamiento y administración de modelos.
- Supervisión de agentes: restringir los permisos de los sistemas autónomos y ejecutar las tareas sensibles en entornos aislados.
La compañía también recomienda vigilar solicitudes pequeñas y poco habituales. Algunos atacantes realizan peticiones mínimas, por ejemplo con max_tokens=1, para comprobar si una clave robada funciona sin generar un volumen de actividad que active las alertas tradicionales.
La detección temprana es esencial. Si una empresa descubre el incidente cuando ya ha acumulado cientos de miles de dólares en consumo, parte del daño económico puede ser difícil de revertir.
La inteligencia artificial abre una nueva superficie de ataque empresarial
El crecimiento del LLMjacking refleja un cambio en el modelo de negocio del cibercrimen. Los atacantes no necesitan desarrollar sus propios modelos ni pagar por una infraestructura informática costosa: pueden apropiarse de los recursos de empresas que ya han realizado esa inversión.
El informe de Google muestra que el mercado clandestino está evolucionando hacia una estructura especializada, con grupos que roban credenciales y otros que convierten ese acceso en servicios revendidos.
La expansión de los agentes de IA puede aumentar el atractivo de este mercado, porque las empresas conceden a estas herramientas acceso a información, aplicaciones y sistemas internos para automatizar tareas.
La conclusión es clara: una clave API expuesta puede convertirse en una factura de seis o siete cifras, y una herramienta de IA mal configurada puede abrir una puerta a información corporativa sensible.
La adopción de inteligencia artificial no puede separarse de la seguridad de las credenciales, los permisos y la infraestructura que la sostiene. Para las empresas, el desafío ya no consiste únicamente en decidir qué modelo utilizar, sino en garantizar que nadie pueda utilizarlo a su costa.
 Chollones
 Chollones
 Chollones
Pack Bodytop10: 5 Sesiones Corporales + REGALO Tratamiento Facial Pre-verano
350,00€
Ver en Chollones 🛒