
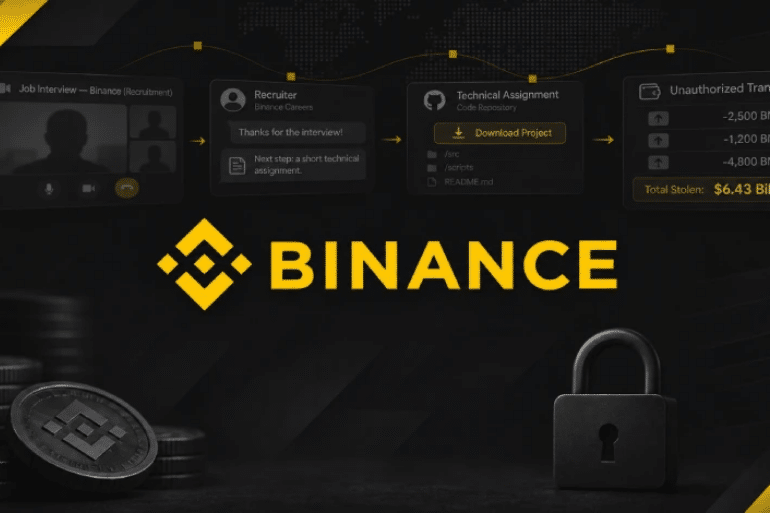
Una operación atribuida por el FBI a piratas informáticos vinculados a Corea del Norte combinó entrevistas laborales fraudulentas, malware y el abuso de herramientas internas de inteligencia artificial para penetrar en los sistemas de la plataforma.
Un ciberataque millonario que comenzó con una falsa oferta de empleo
El robo de 6 430 millones de dólares en activos digitales de Binance no fue consecuencia de un simple correo fraudulento ni de una vulnerabilidad aislada. Según la reconstrucción publicada por la compañía, los atacantes desarrollaron una campaña de varios meses que combinó engaño personal, programas manipulados, robo de credenciales y acceso a herramientas internas.
El caso tiene un elemento especialmente inquietante: los delincuentes utilizaron entrevistas de trabajo falsas para comprometer a empleados de la propia plataforma. La estrategia permitió introducir código malicioso en ordenadores corporativos y, posteriormente, aprovechar permisos internos para llegar a sistemas relacionados con la autorización de transacciones.
La dimensión económica del incidente lo convierte en uno de los mayores robos de criptomonedas conocidos. El 31 de octubre de 2026, el FBI atribuyó oficialmente el ataque a Corea del Norte y lo relacionó con la actividad que identifica como TraderTraitor. La agencia estadounidense situó el robo en torno al 29 de octubre.
La información divulgada por Binance el 3 de noviembre añade detalles sobre el recorrido de los atacantes dentro de la organización y sobre las medidas adoptadas después de detectar la intrusión.
Junio de 2026: un instalador de Homebrew manipulado abre la primera puerta
La cronología que ha reconstruido Binance comienza en junio de 2026. Uno de los ingenieros del equipo Wallet DevOps, identificado por la compañía como «Ingeniero A», buscó una herramienta de inteligencia artificial y descargó un instalador de Homebrew que había sido manipulado para incluir código malicioso.
Homebrew es un gestor de paquetes utilizado habitualmente por desarrolladores en macOS. Permite instalar y administrar herramientas desde la línea de comandos, por lo que forma parte del entorno de trabajo de numerosos profesionales tecnológicos.
El problema no fue únicamente la descarga de un archivo infectado. Según Binance, el ataque permitió exponer información sobre las funciones del ingeniero y sobre otros compañeros vinculados a la infraestructura de monederos de la plataforma.
La empresa asegura que detectó aquella primera actividad y que cambió las credenciales relacionadas como medida preventiva. Sin embargo, los atacantes ya habrían obtenido información que les ayudó a identificar a otros empleados y a conocer mejor la estructura interna de los sistemas.
Este detalle resulta fundamental: la primera intrusión sirvió para preparar las siguientes fases del ataque. Los delincuentes no necesitaban conseguir de inmediato el control de los fondos. Les bastaba con conocer quién tenía acceso a qué recursos y cómo se organizaba el trabajo técnico.
Septiembre: los atacantes se hacen pasar por responsables de contratación
La segunda fase llegó en septiembre de 2026. Los atacantes contactaron con otro empleado, identificado como «Ingeniero B», a través de una plataforma legítima de búsqueda de empleo.
El interlocutor se presentó como director de proyectos y organizó un proceso de selección que aparentaba ser real. Primero se celebró una entrevista con una persona que decía trabajar en recursos humanos. Después llegó una segunda ronda con un supuesto director ejecutivo de una empresa que, según Binance, no existía.
La compañía explica que los delincuentes utilizaron perfiles y contenidos en redes sociales para construir una identidad creíble. Durante la primera entrevista, la persona que se presentó como responsable de recursos humanos compartió una cuenta en redes sociales con fotografías y vídeos personales para reforzar la apariencia de autenticidad.
La segunda entrevista se desarrolló mediante una aplicación de mensajería y comunicación social. Al final de la conversación, el empleado recibió una supuesta prueba técnica: debía descargar un repositorio de código y ejecutarlo en su ordenador de trabajo.
Ese repositorio contenía código malicioso que se activó durante el proceso de configuración. La operación permitió iniciar actividades no autorizadas en el equipo del trabajador.
La maniobra demuestra que los procesos de selección pueden convertirse en una herramienta de espionaje corporativo. Los atacantes no se limitaron a enviar un enlace sospechoso: construyeron una historia profesional, simularon entrevistas y utilizaron la confianza del candidato para inducirle a ejecutar software.
El malware se ocultó dentro de herramientas de desarrollo
Según la reconstrucción de Binance, el programa malicioso empleaba técnicas de ofuscación y evasión para dificultar su detección.
Entre ellas figuraba la sustitución de un componente legítimo de una herramienta de desarrollo por una versión manipulada. De esta manera, los atacantes podían ejecutar comandos y establecer comunicaciones con un servidor externo bajo su control.
La compañía también afirma que los responsables intentaron borrar rastros relacionados con la intrusión, lo que complicaba el análisis forense posterior.
Este tipo de ataque se conoce como compromiso de la cadena de suministro de software cuando se manipulan componentes, paquetes o herramientas que los usuarios consideran legítimos. En lugar de atacar directamente a cada víctima, los delincuentes aprovechan la confianza depositada en programas y procesos habituales.
En el caso de Binance, la descarga de un instalador manipulado y la posterior ejecución de un repositorio infectado fueron dos momentos distintos de una misma campaña.
Octubre: el abuso de una herramienta interna de inteligencia artificial
La investigación de Binance sitúa el siguiente salto el 20 de octubre de 2026. Los atacantes utilizaron el ordenador comprometido del segundo ingeniero y abusaron de una herramienta interna de inteligencia artificial para avanzar hacia otros empleados.
La compañía sostiene que esta vía les permitió alcanzar al primer ingeniero comprometido y a un tercer trabajador del equipo de software de monederos.
El dato resulta relevante porque muestra que la inteligencia artificial también puede convertirse en una superficie de ataque cuando se integra en los procesos corporativos sin controles suficientemente estrictos.
No significa que la IA haya iniciado por sí misma el robo ni que el sistema generase automáticamente las transacciones. Según la explicación de Binance, los atacantes abusaron de una herramienta interna para facilitar el movimiento dentro de la infraestructura y ampliar el acceso conseguido previamente.
La cuestión central es el alcance de los permisos y de las conexiones disponibles para las herramientas corporativas. Si un sistema interno puede consultar información sensible o interactuar con recursos de desarrollo, su compromiso puede ofrecer a un atacante nuevas oportunidades de escalada.
El 29 de octubre: acceso al sistema de firma de monederos
La fase decisiva se produjo el 29 de octubre, entre las 17:15 y las 19:56 horas, según el horario indicado por Binance.
La empresa explica que los atacantes accedieron al ordenador del tercer ingeniero y utilizaron credenciales sustraídas al primer trabajador. Con esos permisos desplegaron un contenedor y ejecutaron un script malicioso.
El objetivo final fue un servicio interno de firma de monederos, una infraestructura crítica que interviene en la autorización de operaciones con activos digitales.
La firma de una transacción es un proceso esencial en el funcionamiento de las criptomonedas. Permite acreditar que una operación ha sido autorizada mediante las claves correspondientes. Si un atacante consigue abusar de un servicio encargado de firmar operaciones, puede intentar generar transacciones fuera de los procedimientos ordinarios.
Binance afirma que la intrusión permitió iniciar transferencias no autorizadas al margen del proceso normal de retirada de fondos.
Este punto explica por qué el ataque fue mucho más complejo que el robo de una contraseña. Los delincuentes combinaron acceso a dispositivos, credenciales internas, permisos de despliegue y control sobre un servicio especialmente sensible.
El FBI atribuye el robo al grupo norcoreano TraderTraitor
El 31 de octubre de 2026, el FBI publicó una alerta en la que atribuyó a Corea del Norte el robo de más de 6 000 millones de dólares en activos virtuales de Binance.
La agencia identificó la actividad como TraderTraitor, denominación que utiliza para esta operación vinculada a actores norcoreanos. El organismo estadounidense señaló que los responsables estaban convirtiendo los activos sustraídos principalmente en Ether (ETH).
El FBI, junto con el Servicio Secreto de Estados Unidos y la división de investigación criminal del Servicio de Impuestos Internos, advirtió de que los fondos podían pasar posteriormente por servicios de finanzas descentralizadas y plataformas de intercambio instantáneo para dificultar su rastreo.
La atribución oficial refuerza la dimensión geopolítica del caso. Estados Unidos lleva años alertando sobre operaciones de ciberdelincuencia vinculadas a Corea del Norte que tienen como objetivo plataformas de criptomonedas y empresas del sector tecnológico.
En este tipo de operaciones, el robo de activos digitales puede proporcionar recursos económicos a redes que operan al margen de los canales financieros convencionales. No obstante, la atribución de una campaña a un Estado o a un grupo vinculado a él debe basarse en las investigaciones y evidencias de las autoridades, no únicamente en similitudes técnicas.
El FBI publicó además direcciones de monederos que considera relacionadas con los fondos robados y pidió a empresas y operadores del sector que bloquearan las transacciones vinculadas a esas direcciones.
Miles de millones congelados y una salida masiva de fondos
La respuesta al ataque también tuvo consecuencias para la actividad de Binance. La plataforma suspendió temporalmente determinadas retiradas mientras revisaba los servicios afectados y comprobaba la seguridad de sus sistemas.
Según los datos difundidos por The Hacker News el 1 de noviembre, Binance comunicó que durante la reanudación progresiva de las retiradas procesó 4 649 millones de dólares en salidas y 1 010 millones de dólares en depósitos entre las 06:00 y las 15:30 horas UTC.
El resultado fue una salida neta aproximada de 3 640 millones de dólares durante ese periodo.
La misma información cifró en 2 850 millones de dólares los activos congelados en cadena por distintas entidades y redes, entre ellas Tether, Circle, Ripple, Arbitrum y Optimism.
Estas cifras reflejan dos cuestiones distintas: por un lado, la cantidad de activos relacionada con el robo; por otro, el volumen de fondos que pudieron bloquearse o que los clientes retiraron durante la reanudación del servicio. No deben confundirse las retiradas de usuarios con el dinero sustraído por los atacantes.
Binance reconstruye sistemas y retira credenciales comprometidas
La compañía ha anunciado varias medidas para contener el incidente y reducir el riesgo de nuevas intrusiones.
Entre las actuaciones comunicadas hasta el 3 de noviembre figuran:
- Reconstrucción del sistema de monederos afectado en un entorno nuevo.
- Sustitución de los dispositivos comprometidos.
- Revocación de credenciales y tokens vinculados a los ingenieros afectados.
- Revisión de seguridad ampliada en los dispositivos de los empleados.
- Reconstrucción de la herramienta interna de inteligencia artificial y de sus controles de acceso.
- Refuerzo de los controles de riesgo del servicio de monederos.
- Mejora de la detección de anomalías de comportamiento mediante inteligencia artificial.
- Cooperación con las fuerzas de seguridad, empresas de análisis de blockchain y socios del sector para rastrear y congelar activos.
Binance asegura que ha cerrado los puntos de entrada identificados y que ha reconstruido o sustituido los sistemas que formaban parte de la ruta utilizada por los atacantes.
La empresa también ha anunciado que aumentará la inversión en protección de dispositivos, seguridad de entornos de desarrollo, detección automatizada y vigilancia de comportamientos anómalos.
Binance asegura haber frustrado otros 57 casos vinculados a Corea del Norte
La compañía añadió que, desde comienzos de 2026, había frustrado 57 casos sospechosos de ciberataques relacionados con Corea del Norte.
Según Binance, estas campañas utilizan técnicas como:
- Entrevistas laborales fraudulentas dirigidas a profesionales tecnológicos.
- Programas maliciosos disfrazados de herramientas populares para desarrolladores.
- Paquetes de software manipulados.
- Extensiones de navegador comprometidas.
- Aplicaciones falsas de videoconferencia.
- Campañas de ingeniería social para robar credenciales o instalar programas de acceso remoto.
La cifra comunicada por la empresa no equivale necesariamente a 57 ataques confirmados judicialmente ni permite conocer por sí sola el alcance de cada operación. Sí muestra que Binance considera persistente la amenaza contra el sector de los activos digitales.
La lección para las empresas: el empleado también es una puerta de entrada
El caso deja una advertencia que va más allá del mercado de las criptomonedas. Las empresas tecnológicas dependen de empleados, proveedores, herramientas de desarrollo y sistemas automatizados que necesitan conectarse entre sí. Cada conexión puede convertirse en un punto de entrada si no se controla adecuadamente.
Una entrevista de trabajo, una prueba técnica o la descarga de una herramienta aparentemente legítima pueden servir para introducir malware en una red corporativa.
Por eso, las medidas de seguridad no deberían limitarse a instalar antivirus o exigir contraseñas complejas. También resulta esencial verificar la identidad de los reclutadores, analizar los repositorios de código antes de ejecutarlos, limitar los permisos de cada empleado y aislar las herramientas internas que pueden acceder a sistemas críticos.
La inteligencia artificial añade otra capa de riesgo: sus integraciones deben contar con permisos mínimos, registros de actividad y mecanismos que impidan que una herramienta comprometida facilite el acceso a recursos sensibles.
El robo a Binance demuestra que la ingeniería social puede ser tan peligrosa como una vulnerabilidad informática. Los atacantes aprovecharon la confianza de los trabajadores, el funcionamiento habitual de las herramientas de desarrollo y los permisos internos para llegar hasta un servicio que intervenía en la autorización de operaciones financieras.
La pregunta ya no es únicamente cómo proteger los servidores de una empresa, sino cómo impedir que alguien consiga entrar en ellos haciéndose pasar por un futuro compañero de trabajo.
 Chollones
 Chollones
 Chollones