
Una campaña detectada por Huntress utiliza GPT falsos de ChatGPT y páginas fraudulentas de Google para engañar a los usuarios e instalar troyanos de acceso remoto. Al menos 40 personas han sido infectadas.
Los ciberdelincuentes convierten los GPT personalizados en una trampa para distribuir malware
Los ciberdelincuentes han encontrado una nueva forma de aprovechar la confianza de los usuarios en la inteligencia artificial. Una campaña detectada por la empresa de ciberseguridad Huntress utiliza GPT personalizados de ChatGPT para dirigir a las víctimas hacia páginas fraudulentas que terminan instalando malware en sus dispositivos.

La operación combina falsos servicios de ChatGPT, publicidad maliciosa y la técnica ClickFix, un método de ingeniería social que engaña a los usuarios para que ejecuten comandos peligrosos en sus propios equipos.
Según Huntress, la campaña fue detectada a finales de septiembre de 2026 y ya habría infectado a al menos 40 usuarios. Los atacantes utilizan GPT personalizados que aparentan ofrecer productos legítimos y prometen acceso a una supuesta versión de pago de ChatGPT.
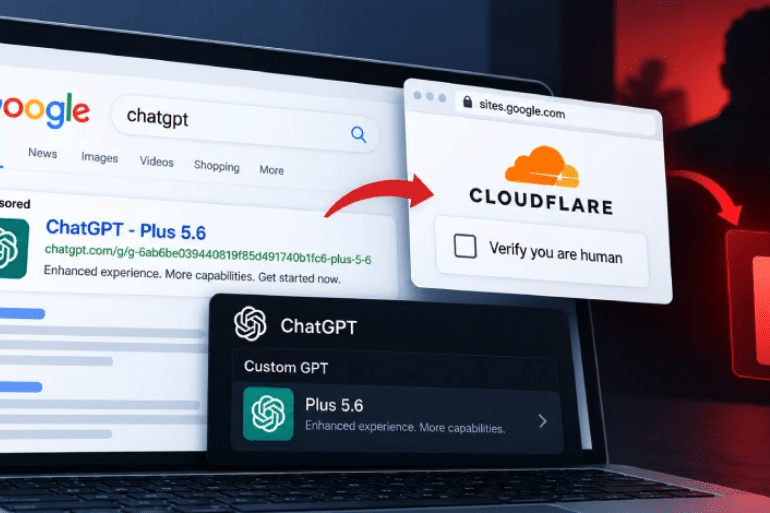
El engaño comienza con una búsqueda en Google. A través de un resultado patrocinado, los usuarios llegan a uno de los GPT fraudulentos, que les muestra instrucciones para acceder a un supuesto servicio alternativo. Si siguen los pasos, terminan ejecutando un comando malicioso de PowerShell que instala un troyano de acceso remoto.
La campaña demuestra cómo los delincuentes pueden aprovechar servicios legítimos y herramientas de inteligencia artificial para construir engaños cada vez más elaborados.
Así funciona el fraude con los GPT personalizados de ChatGPT
Los GPT personalizados son versiones adaptadas de ChatGPT que permiten configurar instrucciones, incorporar archivos de referencia y habilitar funciones específicas. Su objetivo es facilitar la creación de asistentes especializados sin necesidad de programar.
Los atacantes han aprovechado esta funcionalidad para crear asistentes fraudulentos que imitan servicios comerciales. En la campaña investigada por Huntress, los GPT maliciosos se presentan bajo el nombre «Plus 5.6».
Los investigadores identificaron dos direcciones de estos asistentes:
chatgpt[.]com/g/g-6ab595ad6554819181b686d4876efb80-plus-5-6chatgpt[.]com/g/g-6ab6ba039440819185ed491740b11cf8-plus-5-6
Una vez que la víctima interactúa con ellos, recibe un supuesto aviso de disponibilidad del servicio. El mensaje afirma que debe actualizar su suscripción o utilizar un dominio alternativo debido a una supuesta limitación del servicio principal.
La segunda opción es la que conduce al ataque. El mensaje recomienda utilizar el dominio de respaldo para obtener acceso inmediato, una estrategia diseñada para convencer al usuario de que está siguiendo un procedimiento legítimo.
El enlace lleva a una página alojada en Google Sites, donde comienza la siguiente fase del engaño.
Una falsa verificación de Cloudflare activa el ataque ClickFix
La página fraudulenta muestra una supuesta verificación CAPTCHA de Cloudflare. Este tipo de comprobaciones son habituales en Internet, por lo que pueden resultar familiares para los usuarios.
Sin embargo, en este caso, la verificación es falsa. Su objetivo es convencer a la víctima de que copie y ejecute un comando de PowerShell en su ordenador.
Esta técnica se conoce como ClickFix. En lugar de explotar necesariamente una vulnerabilidad del sistema, los atacantes manipulan al usuario para que realice por sí mismo una acción que permite instalar el malware.
Cuando la víctima ejecuta el comando, se descarga un instalador malicioso llamado ISOSimple.msi. A partir de ese momento, comienza una cadena de infección que permite introducir componentes adicionales en el dispositivo.
La combinación de un GPT aparentemente legítimo, una página de Google Sites y una falsa comprobación de seguridad hace que el proceso resulte más convincente para una persona que no sospecha del enlace inicial.
El malware utiliza programas legítimos para ocultar su actividad
La investigación de Huntress revela que los atacantes no se limitan a descargar un archivo malicioso. La infección utiliza varias etapas para dificultar su detección.
El instalador MSI abusa de un ejecutable legítimo firmado por Canon, denominado COTFileReadApp.exe. A través de este programa, carga una biblioteca DLL modificada, identificada como ceiinfolog.dll.
Esta DLL permite cargar un segundo componente sin firmar, llamado rdCore.dll. El archivo extrae posteriormente un cargador cifrado que se encuentra oculto dentro de un archivo de audio con formato WAV.
El uso de archivos de audio para esconder código malicioso no es completamente nuevo. Los investigadores ya habían observado técnicas similares en otras campañas, incluidas algunas relacionadas con Octowave Loader.
En este caso, el archivo de audio forma parte de una cadena diseñada para cargar el malware final sin revelar directamente su contenido desde el principio.
Un troyano capaz de controlar el equipo de la víctima
La fase final de la infección permite desplegar un troyano de acceso remoto (RAT). Este tipo de malware ofrece a los atacantes la posibilidad de controlar un dispositivo infectado y acceder a información sensible.
Según Huntress, el cargador descomprime el troyano y un script de persistencia desde un sistema de archivos cifrado denominado monitor.raw.
Antes de ejecutar la carga final, el malware aplica varias técnicas para dificultar su análisis y detección. Entre ellas se encuentran la evasión de AMSI, la manipulación de ntdll.dll y las comprobaciones destinadas a detectar si el programa se está ejecutando en una máquina virtual.
Estas comprobaciones incluyen referencias a entornos de VMware, VirtualBox, Hyper-V, QEMU, Xen y Parallels. Si el malware detecta determinados entornos de análisis, puede intentar evitar que su comportamiento sea examinado.
Una vez instalado, el troyano dispone de numerosas capacidades:
- Recopilar información del sistema, incluido el antivirus instalado y el estado de Microsoft Defender.
- Acceder al escritorio remoto y transmitir la pantalla del dispositivo.
- Capturar imágenes de la cámara, el micrófono y el audio del sistema.
- Reconocer 17 navegadores web y abrir el navegador predeterminado.
- Buscar archivos en el equipo mediante un administrador de archivos integrado.
- Instalar y ejecutar otros programas maliciosos, incluidos archivos EXE, DLL y MSI.
- Ejecutar scripts de PowerShell, archivos por lotes, VBScript y JavaScript.
Estas funciones permiten a los atacantes mantener el control del dispositivo y desplegar nuevas cargas maliciosas, además de recopilar información sobre el sistema comprometido.
El malware utiliza DNS cifrado para comunicarse con los atacantes
Otro aspecto destacado de la campaña es el método empleado por el troyano para localizar su servidor de mando y control, conocido como C2.
Huntress explica que el malware utiliza DNS sobre HTTPS (DoH) a través de servicios de Cloudflare, Google y Quad9.
Esta técnica permite enviar consultas DNS dentro de conexiones HTTPS ordinarias. De este modo, las solicitudes pueden pasar más desapercibidas en los registros DNS locales tradicionales.
Los investigadores sospechan que los detalles del servidor C2 están ocultos en el código mediante cifrado o que se recuperan durante la ejecución del malware.
La investigación también detectó que el troyano descarga un archivo ejecutable legítimamente firmado, GOMCam2024.exe, que inicia Google Chrome con un perfil temporal ubicado en el directorio %TEMP%.
El uso de herramientas y archivos legítimos forma parte de una estrategia para dificultar la identificación de las actividades maliciosas.
La campaña se suma a otros ataques que utilizan ClickFix
El caso de los GPT personalizados no es un incidente aislado. Huntress y otras empresas de seguridad han identificado distintas campañas que utilizan páginas falsas, verificaciones CAPTCHA fraudulentas y técnicas de ingeniería social para distribuir malware.
Entre los métodos detectados figuran páginas de Google Sites que imitan productos de inteligencia artificial, sitios web comprometidos y anuncios maliciosos que conducen a instaladores fraudulentos.
Algunas campañas emplean EtherHiding, una técnica que permite utilizar información almacenada en una cadena de bloques para obtener instrucciones o localizar servidores de mando y control.
En otros ataques, los delincuentes utilizan páginas falsas que imitan verificaciones de Cloudflare o reCAPTCHA para convencer a los usuarios de ejecutar comandos.
Las cargas maliciosas distribuidas en estas operaciones pueden incluir programas de robo de información, herramientas de acceso remoto y otros componentes capaces de instalar malware adicional.
Una de las campañas mencionadas en la investigación ha utilizado sitios comerciales comprometidos para mostrar verificaciones falsas y descargar malware. Otra, activa al menos desde noviembre de 2025, habría recurrido a 31 páginas web comprometidas para desplegar comandos de PowerShell y establecer comunicaciones con servidores controlados por los atacantes.
También se han documentado operaciones que distribuyen programas capaces de robar credenciales bancarias y códigos de autenticación de doble factor. Estas actividades muestran la variedad de amenazas que pueden esconderse detrás de una falsa verificación.
Cómo evitar caer en una trampa de este tipo
La campaña pone de manifiesto la importancia de comprobar cuidadosamente los enlaces y las instrucciones que aparecen en servicios digitales, incluso cuando parecen proceder de plataformas conocidas.
Los usuarios deben prestar especial atención a las siguientes señales:
- Desconfiar de los asistentes que solicitan ejecutar comandos. Una supuesta actualización o verificación que exige pegar instrucciones en PowerShell debe considerarse sospechosa.
- Comprobar las direcciones web. Un GPT personalizado puede ser accesible desde ChatGPT y, aun así, haber sido creado por un tercero con intenciones maliciosas.
- No confiar automáticamente en los CAPTCHA. Una página que imita a Cloudflare o a otro proveedor no garantiza que sea legítima.
- Evitar instaladores procedentes de enlaces inesperados. Las actualizaciones de aplicaciones deben realizarse desde canales oficiales.
- Mantener actualizado el sistema de seguridad. Las herramientas de protección pueden ayudar a detectar archivos y comportamientos sospechosos, aunque no garantizan una protección absoluta.
La principal señal de alarma de esta campaña es la petición de ejecutar manualmente un comando para obtener acceso a un supuesto servicio. Ninguna promesa de acceso inmediato justifica ejecutar instrucciones desconocidas en el ordenador.
La confianza en la inteligencia artificial también puede ser utilizada como señuelo
El uso de GPT personalizados para distribuir malware amplía las posibilidades de la ingeniería social. Los delincuentes ya no necesitan limitarse a correos electrónicos o páginas web falsas: también pueden aprovechar herramientas legítimas que los usuarios utilizan habitualmente.
En esta campaña, la inteligencia artificial no es la que infecta directamente los equipos. Los atacantes utilizan asistentes personalizados como punto de entrada para conducir a las víctimas hacia páginas fraudulentas y ejecutar una cadena de infección convencional.
El incidente también evidencia que la apariencia de legitimidad de una plataforma no garantiza la seguridad de todos los contenidos que se alojan o comparten a través de ella.
Por ahora, Huntress ha confirmado al menos 40 infecciones relacionadas con la campaña descrita. La investigación muestra una combinación de suplantación, engaño y técnicas de evasión que permite a los atacantes instalar un troyano con amplias capacidades de vigilancia y control.
La advertencia para los usuarios es clara: un asistente que parece legítimo puede convertirse en el primer paso de un ataque, especialmente cuando conduce a páginas externas que solicitan instalar programas o ejecutar comandos.
 Chollones
 Chollones
 Chollones