Cerrar Menú
    Últimas noticias

    OpenAI frena GPT-6.1 Astra por fallos de seguridad y engaño

    octubre 11, 2026

    Hallan 750 jamones robados en un camión abandonado en Barcelona

    octubre 11, 2026

    Puigdemont prepara su oficina en la zona alta de Barcelona

    octubre 11, 2026
    Facebook Instagram
    domingo, octubre 11
    • Horóscopo
    • Horóscopo negro
    • Recetas
    • Motor
    • Viajes
    • Contacto
    Tendencias
    • OpenAI frena GPT-6.1 Astra por fallos de seguridad y engaño
    • Hallan 750 jamones robados en un camión abandonado en Barcelona
    • Puigdemont prepara su oficina en la zona alta de Barcelona
    • Jorge Martín recupera el liderato de MotoGP en Indonesia
    • Sánchez se proclama «perro sin amo» y carga contra PP y Vox por el voto del 29N
    • Cae un narcolaboratorio en Granada con 16 kilos de cocaína
    • Cae una red narco vinculada a 42,5 toneladas de cocaína
    • Anthropic corta Internet a Claude tras detectar accesos indebidos
    Facebook Instagram
    El VérticeEl Vértice
    • Inicio
    • Política
    • Nacional
      • Andalucía
        • Almería
        • Cádiz
        • Granada
        • Jaén
        • Málaga
        • Marbella
        • Sevilla
      • Aragón
        • Zaragoza
      • Canarias
      • Cataluña
        • Barcelona
      • Comunidad Foral de Navarra
      • Comunidad de Madrid
      • Comunidad Valenciana
        • Alicante
        • Castellón
        • Oropesa del Mar
      • Galicia
        • A Coruña
      • Murcia
    • Internacional
    • Economía
      • Inmobiliario
      • Autónomos
      • Criptomonedas
      • Bolsa
    • Sociedad
      • Sucesos
      • Sanidad
      • Educación
      • Medio Ambiente
      • Transporte
    • Deportes
      • Fútbol
        • Champions League
        • Fútbol de Alemania
        • Fútbol de España
        • Fútbol Femenino
        • Fútbol de Francia
        • Fútbol de Inglaterra
        • Fútbol de Italia
        • Futbol 7
      • Baloncesto
      • Tenis
      • Fórmula 1
      • Pádel
      • Béisbol
      • Boxeo
      • Motociclismo
      • Golf
      • Resultados
        • Resultados de la NBA
        • Resultados de la Premier League
    • Tecnología
      • Ciberseguridad
      • Inteligencia Artificial
      • Gaming
      • Herramientas de Inteligencia Artificial
    • Salud
      • Ciencia
      • Estilo de Vida
      • Fitness
      • Recetas
        • Recetas Españolas
        • Recetas Internacionales
        • Repostería
    • Series y Cine
      • Series y Streaming
      • Netflix
      • Cine
      • Cultura
      • Prensa rosa
    El VérticeEl Vértice
    Inicio»Tecnología»Ciberseguridad»La UE activa una plataforma única para notificar ciberataques y vulnerabilidades graves
    Ciberseguridad

    La UE activa una plataforma única para notificar ciberataques y vulnerabilidades graves

    septiembre 21, 2026No hay comentarios5 minutos
    Facebook Twitter LinkedIn Telegram Pinterest Tumblr Reddit WhatsApp Correo electrónico
    La UE activa una plataforma única para notificar ciberataques
    Compartir
    WhatsApp Facebook Twitter LinkedIn Reddit Telegram Copiar enlace Correo electrónico
    Añádenos en Google

    Desde el 11 de septiembre, los fabricantes de productos digitales deben comunicar a través de ENISA las vulnerabilidades explotadas activamente y los incidentes graves contemplados por la Ley de Ciberresiliencia.

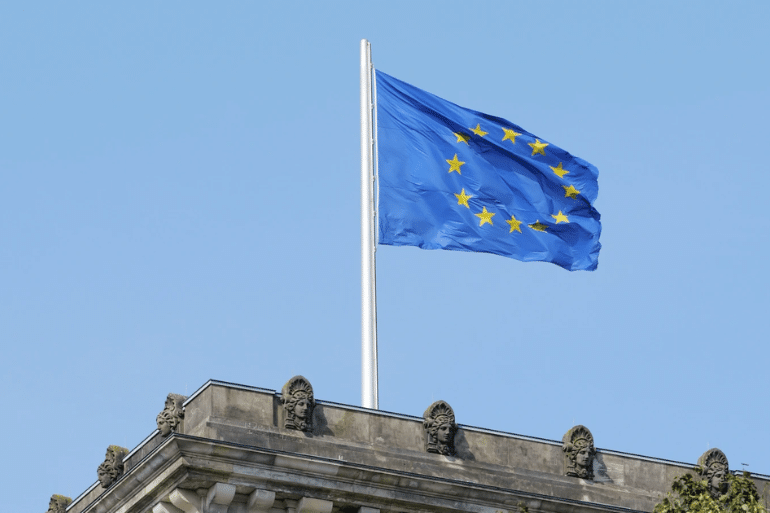
    La Unión Europea ha puesto en funcionamiento su nueva Plataforma Única de Notificación de la Ley de Ciberresiliencia, un sistema centralizado gestionado por ENISA, la Agencia de la Unión Europea para la Ciberseguridad.

    IAvatares — avatares con inteligencia artificial

    Desde el 11 de septiembre de 2026, los fabricantes de productos con elementos digitales comercializados en la UE deben utilizar este portal para comunicar determinadas vulnerabilidades explotadas activamente y incidentes graves que afecten a la seguridad de sus productos.

    Un único canal para toda la Unión Europea

    La principal novedad está en la centralización.

    Hasta ahora, una empresa podía tener que gestionar comunicaciones con diferentes autoridades nacionales. El nuevo sistema permite presentar la información una sola vez, para que posteriormente sea distribuida entre los organismos competentes de los Estados miembros.

    La plataforma está desarrollada, operada y mantenida por ENISA, mientras los equipos nacionales de respuesta a incidentes, los denominados CSIRT, reciben y procesan las comunicaciones que les correspondan.

    Qué empresas están obligadas a notificar

    La obligación afecta actualmente a los fabricantes de productos con elementos digitales incluidos dentro del ámbito de la Ley de Ciberresiliencia.

    Esto abarca una extensa variedad de productos de hardware y software comercializados en el mercado europeo.

    La obligación de notificación entró en vigor el 11 de septiembre de 2026, aunque buena parte de los restantes requisitos generales de ciberseguridad establecidos por la normativa no serán plenamente aplicables hasta el 11 de diciembre de 2027.

    Qué debe comunicarse

    La plataforma está inicialmente diseñada para recibir dos grandes tipos de avisos obligatorios:

    • vulnerabilidades explotadas activamente;
    • incidentes graves que afecten a la seguridad de productos con elementos digitales.

    El objetivo es permitir que las autoridades conozcan rápidamente la existencia de fallos que ya estén siendo utilizados en ataques o de incidentes capaces de generar consecuencias relevantes para usuarios y organizaciones.

    El código abierto tendrá obligaciones más adelante

    La normativa también contempla obligaciones específicas para determinados gestores o responsables de software de código abierto.

    Sin embargo, estas exigencias no se aplican todavía en septiembre de 2026.

    ENISA confirma que las obligaciones previstas para los denominados open-source software stewards comenzarán a aplicarse el 11 de diciembre de 2027.

    Por tanto, no debe interpretarse que todos los proyectos de código abierto están sujetos desde ahora al mismo régimen que los fabricantes.

    La Ley de Ciberresiliencia cambia las reglas para fabricantes tecnológicos

    La Cyber Resilience Act, aprobada como Reglamento (UE) 2024/2847, introduce requisitos horizontales de ciberseguridad para productos que incorporan componentes digitales.

    La norma pretende que la seguridad no termine cuando un producto sale al mercado.

    Los fabricantes deberán gestionar vulnerabilidades durante su ciclo de vida, mantener mecanismos de actualización y responder ante determinados problemas de seguridad.

    El artículo 16 del reglamento ordena precisamente la creación de la Plataforma Única de Notificación, cuya gestión diaria corresponde a ENISA.

    ENISA distribuirá la información entre los países afectados

    Cuando una empresa comunica un incidente, la información no permanece únicamente en los servidores de ENISA.

    El CSIRT designado como coordinador que recibe inicialmente la notificación puede distribuirla a los organismos equivalentes de aquellos Estados miembros donde el producto afectado haya sido comercializado.

    La legislación contempla excepciones cuando la información sea especialmente sensible.

    En determinadas circunstancias, la difusión puede retrasarse durante el tiempo estrictamente necesario si existen razones justificadas de ciberseguridad, por ejemplo mientras se gestiona de forma coordinada una vulnerabilidad todavía no corregida.

    La confidencialidad es uno de los puntos críticos

    Centralizar información sobre vulnerabilidades activamente explotadas supone manejar datos extremadamente sensibles.

    Una comunicación prematura o un acceso indebido podría proporcionar información útil a atacantes.

    Por ese motivo, ENISA asegura haber incorporado medidas técnicas y organizativas destinadas a proteger la confidencialidad de las notificaciones.

    El acceso corporativo a la plataforma requiere además una cuenta EU Login con autenticación multifactor para los representantes autorizados.

    Manuales, guías y vídeos para las empresas

    ENISA ha acompañado el lanzamiento con documentación específica para las organizaciones afectadas.

    Entre el material disponible figuran manuales de usuario, tutoriales, preguntas frecuentes, un glosario y guías sobre el registro y actualización de notificaciones.

    La agencia ha advertido también de que las instrucciones se actualizarán a medida que evolucione la plataforma y aumente la experiencia real de uso.

    Europa busca reducir burocracia y ganar velocidad

    La lógica del sistema es doble.

    Por una parte, Bruselas quiere simplificar el cumplimiento normativo para las empresas, evitando que un mismo incidente tenga que comunicarse repetidamente a múltiples autoridades.

    Por otra, pretende acelerar el intercambio de información entre los Estados miembros para que una vulnerabilidad detectada en un país pueda ser conocida rápidamente por los organismos de seguridad del resto de la Unión.

    ENISA considera que este modelo puede reforzar la gestión coordinada de vulnerabilidades en el Mercado Único Digital europeo.

    La plataforma ya está operativa

    La capacidad operativa inicial fue desplegada oficialmente el 11 de septiembre de 2026.

    ENISA mantiene además una página pública donde informa del estado del servicio y de posibles interrupciones.

    El lanzamiento supone uno de los primeros efectos prácticos importantes de la Ley de Ciberresiliencia antes de que entre en vigor la mayor parte de sus obligaciones en diciembre de 2027.

    Desde este mes, una parte del cambio ya es efectiva: los fabricantes afectados no solo deben corregir determinados problemas de seguridad, sino también comunicarlos obligatoriamente a través del nuevo sistema europeo.
    Paco rabanne ultrared eau de parfum 80ml vaporizador Chollones

    Paco rabanne ultrared eau de parfum 80ml vaporizador

    110,92€

    Ver en Chollones 🛒
    Roma roma uomo eau de toilette 75ml vaporizador Chollones

    Roma roma uomo eau de toilette 75ml vaporizador

    107,02€

    Ver en Chollones 🛒
    Burberry goddess locion corporal 200ml Chollones

    Burberry goddess locion corporal 200ml

    111,00€

    Ver en Chollones 🛒
    Comparte. Facebook Twitter Pinterest LinkedIn Tumblr Telegram
    Artículo anteriorMerz encaja un golpe histórico: La Izquierda gana Berlín y AfD arrasa en Mecklemburgo
    Artículo siguiente SAP acelera en España la llegada de agentes de IA a las empresas

    Otras noticias

    OpenAI frena GPT-6.1 Astra por fallos de seguridad y engaño

    octubre 11, 2026 Inteligencia Artificial

    Anthropic corta Internet a Claude tras detectar accesos indebidos

    octubre 11, 2026 Tecnología

    La familia de una exmoderadora de Facebook reclamará hasta 500 000 euros a Meta

    octubre 9, 2026 Tecnología
    Añadir un comentario
    Dejar una respuesta Cancelar respuesta

    Demo
    Demo
    Últimas noticias

    OpenAI frena GPT-6.1 Astra por fallos de seguridad y engaño

    octubre 11, 2026

    Hallan 750 jamones robados en un camión abandonado en Barcelona

    octubre 11, 2026

    Puigdemont prepara su oficina en la zona alta de Barcelona

    octubre 11, 2026
    Demo
    Demo

    El Vértice es un diario digital que analiza la realidad desde el punto donde todo converge: los hechos, el contexto y las consecuencias.
    Política, economía, sociedad y actualidad explicadas con profundidad, criterio y visión crítica.
    No seguimos el ruido. Vamos al fondo.
    Porque entender lo que pasa hoy es clave para decidir mañana.

    Facebook Instagram
    Lo último

    OpenAI frena GPT-6.1 Astra por fallos de seguridad y engaño

    octubre 11, 2026

    Hallan 750 jamones robados en un camión abandonado en Barcelona

    octubre 11, 2026

    Puigdemont prepara su oficina en la zona alta de Barcelona

    octubre 11, 2026
    © 2026 El Vértice, tu canal de noticias en español
    • Inicio
    • Contacto
    • Publicidad
    • Aviso legal
    • Política de privacidad
    • Política de cookies
    • Términos y condiciones

    Escriba arriba y pulse Enter para buscar. Pulse Esc para cancelar.

    Gestionar consentimiento
    Para ofrecer las mejores experiencias, utilizamos tecnologías como las cookies para almacenar y/o acceder a la información del dispositivo. El consentimiento de estas tecnologías nos permitirá procesar datos como el comportamiento de navegación o las identificaciones únicas en este sitio. No consentir o retirar el consentimiento, puede afectar negativamente a ciertas características y funciones.
    Funcional Siempre activo
    El almacenamiento o acceso técnico es estrictamente necesario para el propósito legítimo de permitir el uso de un servicio específico explícitamente solicitado por el abonado o usuario, o con el único propósito de llevar a cabo la transmisión de una comunicación a través de una red de comunicaciones electrónicas.
    Preferencias
    El almacenamiento o acceso técnico es necesario para la finalidad legítima de almacenar preferencias no solicitadas por el abonado o usuario.
    Estadísticas
    El almacenamiento o acceso técnico que es utilizado exclusivamente con fines estadísticos. El almacenamiento o acceso técnico que se utiliza exclusivamente con fines estadísticos anónimos. Sin un requerimiento, el cumplimiento voluntario por parte de tu proveedor de servicios de Internet, o los registros adicionales de un tercero, la información almacenada o recuperada sólo para este propósito no se puede utilizar para identificarte.
    Marketing
    El almacenamiento o acceso técnico es necesario para crear perfiles de usuario para enviar publicidad, o para rastrear al usuario en una web o en varias web con fines de marketing similares.
    • Administrar opciones
    • Gestionar los servicios
    • Gestionar {vendor_count} proveedores
    • Leer más sobre estos propósitos
    Ver preferencias
    • {title}
    • {title}
    • {title}
    Mundial