
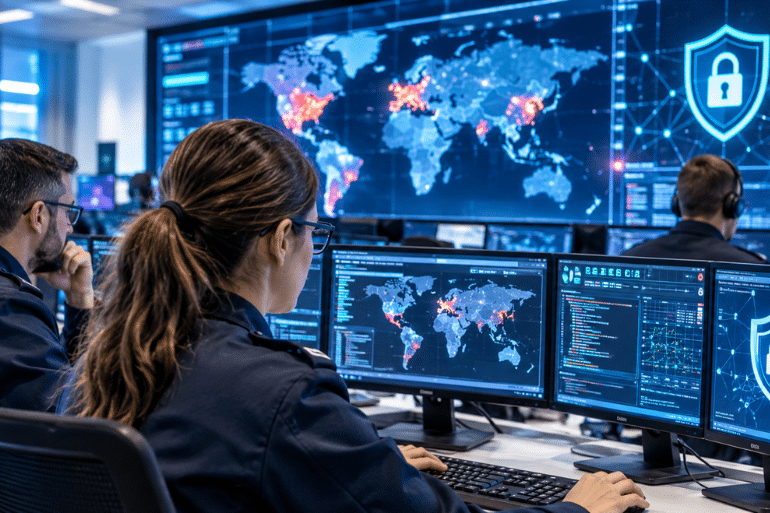
La IA gana peso en la protección de infraestructuras críticas y empresas, pero los expertos advierten de que la tecnología no basta: hacen falta inversión, formación, soberanía tecnológica y capacidad de respuesta.
La próxima gran crisis de seguridad podría no comenzar con un misil ni con el movimiento de tropas. Un ataque informático contra la red eléctrica, el suministro de agua, un hospital o una cadena logística puede comprometer servicios esenciales sin que el agresor cruce una frontera física.
La inteligencia artificial (IA) está transformando este escenario. Permite detectar vulnerabilidades, analizar grandes cantidades de datos y automatizar respuestas, pero también facilita que los atacantes desarrollen operaciones más rápidas y sofisticadas. Esta doble utilización de la tecnología obliga a reforzar las capacidades de defensa.
Esa fue una de las principales conclusiones del encuentro informativo «De la ciberseguridad a la ciberdefensa: el frente digital», organizado por Europa Press el 10 de noviembre de 2026 en Madrid. Los participantes defendieron la necesidad de invertir en inteligencia artificial y preparación tecnológica, aunque dejaron una advertencia clara: el riesgo cero no existe.
En el debate participaron el vicealmirante Javier Roca Rivero, comandante del Mando Conjunto del Ciberespacio (MCCE); Andrés de Benito, responsable de Ciberseguridad de Capgemini en España; Luis Manuel Cuesta, director de Programas de Seguridad e Infraestructura de Defensa y Seguridad de GMV; y Álvaro Sánchez, consejero delegado de Integrasys. La sesión estuvo moderada por Sergio Alonso, editor jefe de Tecnología de Europa Press.
La inteligencia artificial cambia las reglas de la ciberseguridad
La incorporación de la IA está modificando tanto las herramientas de los defensores como las posibilidades de quienes buscan atacar sistemas informáticos. La velocidad de evolución de las amenazas constituye uno de los principales problemas para las organizaciones públicas y privadas.
El vicealmirante Javier Roca Rivero recordó que la naturaleza de los conflictos no ha cambiado en lo esencial: siguen siendo un choque de voluntades. Lo que ha cambiado es el escenario, que ahora incluye de manera permanente el ciberespacio.
Un ataque digital puede tener consecuencias que trascienden el ámbito informático. La interrupción de servicios esenciales, el sabotaje de sistemas industriales o la alteración de comunicaciones pueden afectar a la seguridad nacional y a la actividad económica.
Roca destacó que España lleva alrededor de dos décadas trabajando en el fortalecimiento de sus capacidades de ciberseguridad, con organismos como el Instituto Nacional de Ciberseguridad (INCIBE) y el Centro Criptológico Nacional (CCN), además de las estructuras militares especializadas.
El comandante del MCCE considera que el país dispone de una estructura sólida y de un nivel elevado de protección. Sin embargo, también advirtió de que la rapidez con la que evolucionan los ataques obliga a mantener una inversión continuada y a reforzar la formación de los profesionales.
La conclusión es relevante: disponer de organismos especializados y tecnología avanzada no garantiza por sí solo que todos los sistemas estén protegidos frente a cualquier ataque. La defensa debe actualizarse al mismo ritmo que las amenazas.
Las pequeñas empresas también están en el punto de mira
Uno de los problemas destacados durante el encuentro es que la exposición a los ciberataques ya no afecta únicamente a grandes compañías, bancos o administraciones públicas.
Andrés de Benito, responsable de Ciberseguridad de Capgemini en España, explicó que el nuevo escenario permite alcanzar a organizaciones que anteriormente tenían menos probabilidades de convertirse en objetivos.
Muchas pequeñas y medianas empresas carecen de recursos técnicos, personal especializado o conocimientos suficientes para protegerse. Algunas tampoco han podido actualizar sus sistemas al ritmo que exige la evolución de las amenazas.
Esta situación amplía la superficie de ataque: una organización con una protección insuficiente puede convertirse en una puerta de entrada para comprometer información, servicios o relaciones comerciales.
El directivo identificó el factor humano como uno de los eslabones más vulnerables de la ciberseguridad, especialmente por la ingeniería social. Esta técnica consiste en manipular a una persona para conseguir que revele información, facilite credenciales o ejecute una acción que permita acceder a un sistema.
El phishing es uno de los ejemplos más conocidos. Los delincuentes envían mensajes que aparentan proceder de bancos, empresas, organismos públicos o compañeros de trabajo para engañar a sus víctimas.
La expansión de los agentes de inteligencia artificial puede modificar también este problema. Si determinadas tareas que ahora realizan personas pasan a ejecutarse mediante agentes automatizados, los atacantes podrían buscar nuevas formas de manipular esos sistemas.
Por ello, la protección empresarial tendrá que evolucionar más allá de las tradicionales campañas de concienciación y los sistemas de antivirus. Será necesario vigilar también los permisos, las conexiones y las decisiones automatizadas de las herramientas de IA. <Cite refs={[«turn176803search0»]}/>
Los agentes de IA pueden acelerar tanto los ataques como la defensa
La expansión de los denominados agentes de inteligencia artificial abre una nueva etapa en la seguridad digital.
Estos sistemas pueden ejecutar tareas de manera autónoma o semiautónoma, interactuar con otras aplicaciones y realizar operaciones encadenadas. Su utilidad depende de los permisos que reciben, de su diseño y del grado de supervisión humana.
En ciberseguridad, estas capacidades pueden servir para analizar grandes volúmenes de información, identificar comportamientos anómalos y localizar vulnerabilidades que podrían pasar inadvertidas en una revisión convencional.
También pueden ayudar a comprobar sistemas antes de que entren en funcionamiento. Detectar fallos durante el desarrollo permite corregirlos antes de que una aplicación o infraestructura quede expuesta a usuarios y posibles atacantes.
Pero existe una contrapartida. Los mismos avances pueden utilizarse para automatizar tareas ofensivas, acelerar la búsqueda de puntos débiles y ampliar el número de objetivos que un atacante puede analizar.
Andrés de Benito advirtió de que la evolución de los agentes obliga a cambiar los métodos de protección. Si las acciones dejan de depender exclusivamente de personas y pasan a ejecutarse mediante sistemas automatizados, también tendrán que transformarse los mecanismos de defensa.
El vicealmirante Roca identificó tres aportaciones fundamentales de la IA al ámbito militar:
- Velocidad: permite procesar información y ejecutar determinadas tareas con mayor rapidez.
- Escala: facilita analizar y gestionar un volumen elevado de incidentes.
- Democratización de capacidades: pone herramientas avanzadas al alcance de actores que anteriormente podían carecer de recursos técnicos suficientes.
No obstante, el comandante del MCCE subrayó que la tecnología por sí sola no proporciona una ventaja competitiva. La diferencia depende de cómo se integre en los procedimientos, la organización y la toma de decisiones.
También insistió en que debe mantenerse la supervisión y la responsabilidad humana sobre el uso de estos sistemas. La automatización no puede convertirse en una excusa para renunciar al control de las decisiones que afectan a la seguridad.
Agua, electricidad y supermercados: las infraestructuras críticas son objetivos estratégicos
La protección del ciberespacio no se limita a evitar el robo de contraseñas o la filtración de documentos. Uno de los mayores riesgos aparece cuando los ataques afectan a sistemas que sostienen el funcionamiento cotidiano de un país.
El consejero delegado de Integrasys, Álvaro Sánchez, puso el foco en la necesidad de proteger infraestructuras relacionadas con el agua, la energía y la distribución comercial.
Un ataque contra una instalación energética puede comprometer el suministro eléctrico. Una intrusión en sistemas de abastecimiento puede afectar a la distribución de agua. Y un incidente contra plataformas logísticas o comerciales puede interrumpir servicios de los que dependen miles de personas.
La vulnerabilidad de estos sistemas tiene una dimensión económica y estratégica. No se trata únicamente de recuperar datos o reinstalar equipos, sino de garantizar que los servicios puedan seguir funcionando.
Sánchez defendió que la industria debe colaborar en el desarrollo de contramedidas capaces de evolucionar al mismo ritmo que las técnicas utilizadas por los atacantes.
Esta cooperación resulta especialmente importante porque muchas infraestructuras esenciales dependen de proveedores tecnológicos externos, redes interconectadas y sistemas que no siempre pueden actualizarse sin interrumpir su actividad.
La protección de una infraestructura crítica exige, por tanto, contemplar tanto los sistemas informáticos como los equipos industriales, las comunicaciones y los procesos físicos que permiten prestar el servicio.
La ciberresiliencia: prepararse para funcionar incluso después del ataque
Luis Manuel Cuesta, responsable de Programas de Seguridad e Infraestructura de Defensa y Seguridad de GMV, puso el acento en un concepto fundamental: la ciberresiliencia.
Este término describe la capacidad de una organización para mantener sus funciones esenciales, adaptarse y recuperarse cuando sus sistemas sufren un incidente o quedan parcialmente comprometidos.
La idea supone ir más allá de intentar impedir cualquier intrusión. Una organización puede contar con herramientas de protección y, aun así, sufrir un ataque. La diferencia está en su capacidad para limitar los daños y recuperar la actividad.
Cuesta insistió en que la reacción debe prepararse antes de que se produzca el incidente. Los procedimientos de emergencia, los sistemas alternativos y los recursos necesarios para recuperar los servicios tienen que estar previstos y dimensionados con antelación.
Esperar a que se produzca el ataque para decidir cómo actuar puede resultar demasiado tarde.
Entre las medidas que forman parte de una estrategia de resiliencia se encuentran:
- Copias de seguridad protegidas, para recuperar información y sistemas cuando sea necesario.
- Planes de continuidad de negocio, que permitan mantener las actividades esenciales.
- Protocolos de respuesta a incidentes, con responsabilidades y procedimientos definidos.
- Sistemas de respaldo, para reducir la dependencia de una única infraestructura.
- Simulacros periódicos, que permitan comprobar si los planes funcionan en situaciones reales.
La preparación no elimina la posibilidad de sufrir un ataque, pero puede reducir sus consecuencias y evitar que un incidente localizado se convierta en una crisis generalizada.
Soberanía tecnológica y responsabilidad compartida entre empresas y Estado
Otro de los asuntos abordados fue la dependencia tecnológica y la responsabilidad de las compañías privadas y las administraciones públicas.
Luis Manuel Cuesta defendió que las obligaciones deben repartirse, aunque no sean intercambiables. Las empresas tienen que cumplir las normas, mantener sus sistemas actualizados y aplicar medidas de protección adecuadas. El Estado, por su parte, debe establecer requisitos, definir prioridades, facilitar información sobre amenazas y coordinar la respuesta nacional.
Durante el encuentro se mencionaron distintos marcos regulatorios, entre ellos:
- NIS 2, la directiva europea destinada a reforzar la ciberseguridad de entidades y sectores esenciales e importantes.
- CER, la normativa europea sobre resiliencia de entidades críticas frente a diferentes amenazas.
- CRA, el Reglamento de Ciberresiliencia, que establece requisitos de ciberseguridad para productos con elementos digitales.
Estos marcos buscan elevar los niveles de protección y establecer obligaciones para los actores afectados. Sin embargo, su aplicación práctica exige recursos, adaptación técnica y coordinación entre organizaciones.
Álvaro Sánchez también aludió a la regulación estadounidense CMMC, vinculada a los requisitos de ciberseguridad de las empresas que trabajan con el Departamento de Defensa de Estados Unidos.
El debate sobre la soberanía tecnológica ocupó igualmente un lugar destacado. Sánchez defendió que España y Europa necesitan disponer de capacidades industriales propias para reducir dependencias que puedan convertirse en un problema durante una crisis.
La cuestión no implica que toda la tecnología deba desarrollarse dentro de las fronteras nacionales. El desafío consiste en evitar que una dependencia crítica de proveedores externos pueda comprometer la continuidad de servicios o capacidades estratégicas.
La disponibilidad de tecnología propia, proveedores alternativos y conocimientos especializados puede resultar determinante cuando las relaciones internacionales atraviesan momentos de tensión.
Formación desde los colegios para reducir los ataques más habituales
La inversión en tecnología no resolverá por sí sola los problemas de ciberseguridad. Los expertos coincidieron en que la formación debe extenderse a toda la sociedad y comenzar desde las primeras etapas educativas.
Roca Rivero destacó la importancia de incorporar la concienciación digital desde el colegio. El phishing y otras técnicas de engaño continúan aprovechando errores humanos para conseguir accesos o información.
La formación debe enseñar a reconocer mensajes sospechosos, comprobar la identidad de los remitentes, utilizar contraseñas seguras y activar sistemas de autenticación adicionales.
En las empresas, esa preparación debe alcanzar también a los directivos y responsables de operaciones. La ciberseguridad no puede quedar exclusivamente en manos del departamento informático cuando un incidente puede afectar a toda la organización.
La capacitación de especialistas constituye otro reto. La demanda de profesionales capaces de proteger redes, infraestructuras y sistemas de inteligencia artificial exige mantener programas de formación y actualización permanente.
En este contexto, la colaboración entre universidades, centros tecnológicos, empresas y administraciones resulta esencial para ampliar las capacidades disponibles.
Disuasión y cooperación para responder a los ciberataques
La defensa del ciberespacio también tiene una dimensión estratégica y militar. Durante el encuentro, Roca Rivero explicó que la disuasión puede funcionar de dos maneras: haciendo que el coste de atacar resulte demasiado elevado para el agresor o disponiendo de capacidad de respuesta para que conozca las consecuencias de una agresión.
El vicealmirante añadió que las respuestas de los Estados democráticos deben ser legítimas, proporcionadas y ajustadas al derecho internacional.
Esta consideración es importante porque atribuir un ciberataque a un responsable concreto puede resultar complejo. Las operaciones pueden ocultar su origen, utilizar infraestructuras de terceros o aprovechar sistemas comprometidos para dificultar la investigación.
Por ese motivo, la respuesta no depende únicamente de disponer de herramientas tecnológicas. También requiere información fiable, coordinación institucional y criterios jurídicos claros.
Sánchez defendió la realización de simulacros de ciberataques masivos en los que participen el Gobierno y la industria. Estos ejercicios permiten comprobar los mecanismos de comunicación, detectar fallos de coordinación y evaluar la capacidad de reacción ante incidentes de gran alcance.
España ya participa en ejercicios internacionales de esta naturaleza. En junio de 2026, el Mando Conjunto del Ciberespacio intervino en Cyber Europe 2026, organizado por la Agencia de la Unión Europea para la Ciberseguridad (ENISA). El ejercicio se centró en el transporte ferroviario y marítimo y simuló incidentes de elevada complejidad que comprometían la continuidad de servicios esenciales.
El riesgo cero no existe: la inversión debe ser permanente
El mensaje compartido por los expertos es que la inteligencia artificial será una herramienta cada vez más importante para proteger el ciberespacio, pero no constituye una solución automática frente a las amenazas.
La velocidad de los ataques, la aparición de nuevos agentes automatizados y la exposición de organizaciones con recursos limitados obligan a revisar continuamente los sistemas de protección.
La respuesta exige combinar tecnología, personal cualificado, formación ciudadana, cooperación público-privada y capacidad para mantener los servicios cuando se produce una intrusión.
También obliga a abordar una cuestión estratégica: ¿hasta qué punto puede depender España de tecnología que no controla para proteger sus infraestructuras más importantes?
La ciberseguridad ya no es un asunto reservado a especialistas informáticos. Afecta a la defensa nacional, la economía, los servicios públicos y la vida cotidiana. La inteligencia artificial puede reforzar esa protección, pero la preparación y la capacidad de reacción seguirán siendo decisivas.
El objetivo realista no es prometer una seguridad absoluta, sino conseguir que un ataque no paralice el país y que sus consecuencias puedan contenerse y revertirse.
 Toqueteo
 Toqueteo
 Toqueteo