
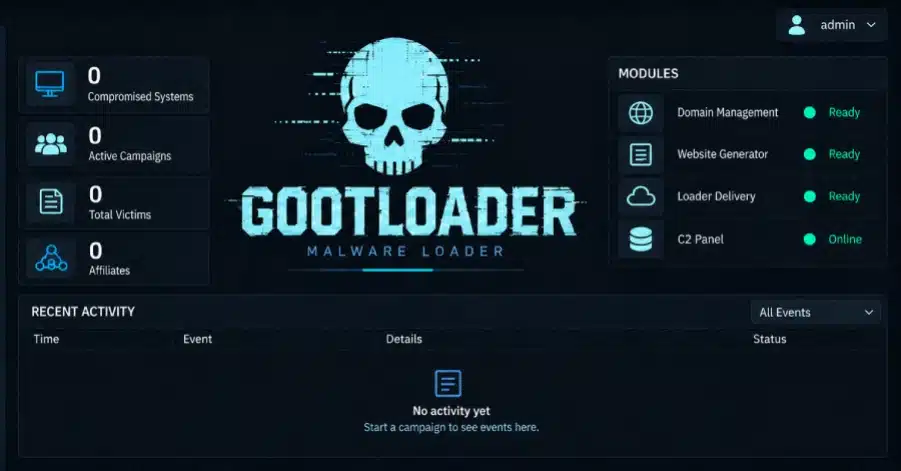
La operación internacional tumbó 235 servidores y 257 dominios usados para robar credenciales y abrir la puerta al ransomware.
Golpe relevante contra el cibercrimen, pero con una advertencia incómoda: aunque la infraestructura haya sido intervenida, las credenciales robadas pueden seguir circulando y los equipos infectados continúan siendo un riesgo. La magnitud del caso vuelve a poner el foco en una realidad que Europa arrastra desde hace años: la economía criminal digital se adapta más rápido que muchas estructuras públicas y privadas de defensa.
La Operación Endgame, una actuación policial internacional apoyada por Europol, ha desmantelado esta semana parte de la infraestructura de Gootloader, CastleRAT y StealC, tres herramientas de malware usadas para entrar en ordenadores, robar contraseñas y facilitar ataques de ransomware. Según la Oficina Federal de Policía Criminal de Alemania (BKA), los agentes también confiscaron alrededor de 6,4 millones de credenciales robadas vinculadas a más de 40 000 víctimas.
Qué ha logrado la Operación Endgame
De acuerdo con el resumen de la operación difundido por Europol, la acción se saldó con la incautación de 235 servidores y 257 dominios en el conjunto de las tres amenazas. El objetivo era cortar la infraestructura que los delincuentes utilizaban para comprometer equipos y revender accesos a otros actores criminales, incluidos grupos de ransomware.
En el caso concreto de Gootloader, las autoridades intervinieron 14 servidores y 218 dominios, además de eliminar el malware de 681 sitios web comprometidos. El Departamento de Justicia de Estados Unidos añadió que, con autorización judicial, agencias estadounidenses y socios internacionales retiraron Gootloader de más de 100 servidores, incluidos sitios de WordPress que habían sido pirateados, y se incautaron de dominios en territorio estadounidense utilizados para distribuir y controlar el malware.
Respecto a CastleRAT, un troyano de acceso remoto conocido desde 2025, la policía se hizo con 120 servidores y 39 dominios. En cuanto a StealC, un malware especializado en extraer contraseñas y otras credenciales de acceso, las autoridades volvieron a tumbar su infraestructura meses después de una operación previa realizada en junio.
Gootloader, la pieza clave para abrir la puerta al ransomware
Gootloader actúa como un loader, es decir, una herramienta diseñada para descargar otras cargas maliciosas una vez que logra entrar en el equipo de la víctima. Según el Departamento de Justicia de Estados Unidos, al menos 25 000 ordenadores en todo el mundo se han visto infectados por Gootloader desde 2018.
La gravedad del caso no reside solo en la infección inicial. Las autoridades estadounidenses sostienen que sus operadores usaban esos equipos comprometidos para infectar más sistemas y, después, vendían el acceso a otros delincuentes vinculados al ransomware. Solo en Estados Unidos, Gootloader fue utilizado en ataques contra al menos 44 víctimas, con unas pérdidas aproximadas de 28,8 millones de dólares.
La propia policía alemana maneja una dimensión aún mayor. En su comunicado en alemán, el BKA afirma que, según lo investigado hasta ahora, Gootloader habría infectado millones de ordenadores en todo el mundo desde su aparición en 2020. Esa diferencia de cifras refleja una de las dificultades habituales en ciberseguridad: medir con exactitud campañas globales que mutan, se fragmentan y reaparecen bajo nuevas infraestructuras.
Cómo se propagaba el malware: SEO envenenado y webs WordPress hackeadas
Uno de los aspectos más reveladores del caso es el método de distribución. Gootloader se extendía mediante documentos legales falsos colocados en sitios web comprometidos, con frecuencia páginas creadas en WordPress. Los delincuentes empleaban técnicas de SEO poisoning, o envenenamiento de resultados de búsqueda, para situar esas páginas en posiciones destacadas dentro de buscadores.
El mecanismo era simple y eficaz: el usuario buscaba información aparentemente legítima, accedía a un resultado bien posicionado y acababa descargando contenido malicioso. El caso demuestra que el problema ya no es solo abrir un archivo sospechoso o pinchar en un correo fraudulento. También lo es confiar ciegamente en lo que aparece arriba en un buscador si detrás hay una web comprometida y una estrategia criminal bien diseñada.
La Unidad Nacional de Delitos Especiales de Dinamarca (NSK) colaboró en la limpieza de los 681 sitios web. En su comunicado, la unidad explicó que considera probable que los atacantes accedieran a esas páginas mediante contraseñas robadas obtenidas a través de canales criminales. Después instalaron una puerta trasera. Los agentes eliminaron el código malicioso, cortaron el acceso de los atacantes y dejaron instrucciones a los propietarios para reforzar la seguridad.
StealC y CastleRAT: robo masivo de credenciales y control remoto
CastleRAT permitía a los atacantes controlar a distancia los equipos infectados. Ese acceso remoto convierte al malware en una herramienta versátil para espionaje, movimiento lateral dentro de redes y despliegue de otras amenazas. La decisión de las autoridades neerlandesas de cargar los datos robados por CastleRAT en el servicio policial Check your hack subraya el volumen del robo y la necesidad de alertar a los afectados.
En ese servicio, cualquier persona puede introducir una dirección de correo electrónico. Si esa cuenta figura entre los datos comprometidos, la policía envía un correo en pocos minutos con instrucciones para eliminar el malware. Si no aparece en la base intervenida, no se envía ningún mensaje. Las autoridades precisaron además que no envían correos con enlaces para invitar a comprobar los datos, y advirtieron de que cualquier email con ese formato debe considerarse falso.
Por su parte, StealC se centraba en extraer contraseñas y otras credenciales desde los equipos infectados para su posterior venta o uso fraudulento. La policía alemana explicó que, tras la actuación de junio, sus operadores modificaron la infraestructura y reactivaron el servicio para mantenerse fuera del alcance de los investigadores. Es decir, la presión policial funciona, pero el adversario también aprende y se reorganiza.
Parte de la infraestructura clave de StealC funcionaba sobre Virtualine/Omegatech, un servicio de bulletproof hosting que, según las autoridades, ofrecía alojamiento resistente a intervenciones y publicitaba sus servicios entre delincuentes. La policía ya había desmantelado esa plataforma a finales de octubre.
Sin detenciones anunciadas, pero con investigaciones abiertas
Por ahora, no se han anunciado detenciones en la acción de esta semana. Las autoridades neerlandesas sí informaron de nuevas diligencias dirigidas contra el principal sospechoso de Gootloader. Este detalle deja una lectura clara: cortar servidores y dominios reduce la capacidad operativa inmediata, pero no equivale automáticamente a desarticular por completo a los responsables.
En delitos de esta escala, la infraestructura técnica puede reconstruirse con rapidez si no se logra imputar a los operadores, intermediarios y proveedores que sostienen el negocio criminal. Por eso la cooperación internacional, aunque imprescindible, también evidencia sus límites cuando los ecosistemas delictivos se distribuyen entre múltiples países y servicios opacos.
Qué deben hacer los usuarios y administradores de WordPress
Las autoridades han insistido en que la incautación de datos no garantiza que los criminales hayan perdido todas las credenciales robadas. Según la información policial, mientras el malware siga activo en un ordenador, los atacantes pueden continuar obteniendo contraseñas. Además, esas claves ya pudieron ser copiadas, revendidas o compartidas antes de la intervención.
Para los propietarios de sitios WordPress, las policías de Dinamarca y Países Bajos recomiendan al menos estas medidas:
- Cambiar todas las contraseñas de administrador por claves únicas de al menos 12 caracteres.
- Restringir el acceso a la página /wp-admin solo a las direcciones IP de los propios dispositivos autorizados.
Además, el Shadowserver Foundation está trabajando con proveedores de internet y equipos de respuesta ante incidentes de seguridad informática, los conocidos CSIRT, para localizar equipos infectados y avisar a sus propietarios, según el Departamento de Justicia de Estados Unidos. En Alemania, la notificación a víctimas cuenta con el apoyo de la Oficina Federal para la Seguridad de la Información (BSI), de acuerdo con el BKA.
Operación Endgame y la batalla real contra el cibercrimen
La Operación Endgame vuelve a demostrar que el malware no opera en compartimentos estancos. Un loader como Gootloader, un troyano de acceso remoto como CastleRAT y un ladrón de credenciales como StealC forman parte de una misma cadena criminal: acceso inicial, robo de datos, venta de accesos y, en muchos casos, ransomware.
El golpe policial es importante y debe valorarse como tal. Pero también deja una conclusión incómoda para empresas, administraciones y usuarios: la amenaza no desaparece cuando cae un servidor. El ecosistema criminal digital aprovecha fallos básicos, contraseñas reutilizadas y sitios web mal protegidos para reconstruirse una y otra vez.
En ese contexto, la Operación Endgame no es el final del problema, sino un recordatorio de que la ciberseguridad ya no puede tratarse como una cuestión secundaria. Si millones de credenciales robadas siguen teniendo valor en manos criminales, el coste de la negligencia técnica y de la falta de prevención lo acaba pagando toda la sociedad.
 Chollones
 Chollones
Rejuvenecimiento, revitalización, lifting e hidratación de la piel con Prioionic System
60,00€
Ver en Chollones 🛒 Chollones