
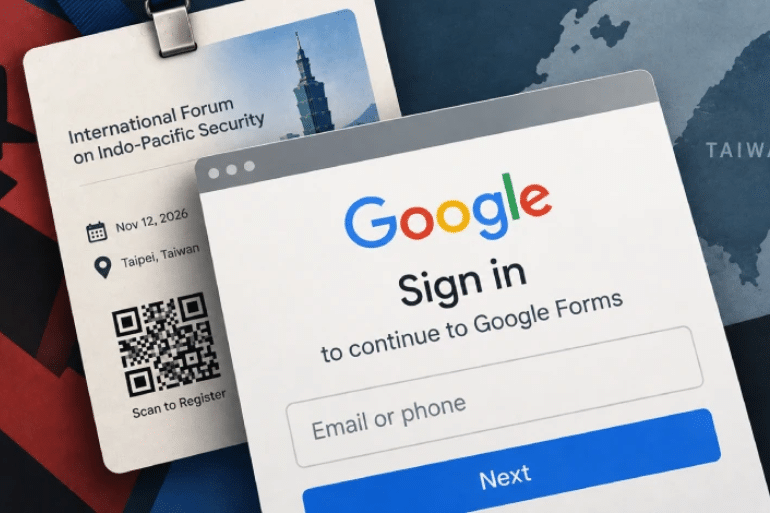
Una campaña de phishing suplanta a instituciones académicas y utiliza invitaciones falsas a eventos, códigos QR manipulados y páginas que imitan a Google para robar contraseñas y códigos de autenticación. Cisco Talos sospecha que la inteligencia artificial ayuda a fabricar señuelos personalizados a gran escala.
El peligro ya no está únicamente en los correos electrónicos sospechosos. Una invitación aparentemente legítima a una conferencia, un cartel colocado en un entorno académico o un formulario que reproduce la imagen de Google pueden convertirse en la puerta de entrada a una cuenta comprometida.

La campaña UAT-11985, detectada por investigadores de Cisco Talos, combina ingeniería social, suplantación institucional y técnicas avanzadas de interceptación de sesiones para atacar a personas vinculadas con organizaciones de investigación de Taiwán. Su objetivo es obtener credenciales de Google y códigos de autenticación multifactor, una protección que muchos usuarios consideran suficiente para mantener sus cuentas a salvo.
El caso pone de manifiesto una evolución preocupante del phishing: los atacantes ya no se limitan a engañar a sus víctimas para que escriban una contraseña en una página falsa. En este caso, emplean una infraestructura que retransmite la autenticación hacia los servicios legítimos de Google mientras captura la información introducida.
Cómo funciona el ataque de UAT-11985
Según el análisis publicado por Cisco Talos, la actividad se detectó por primera vez a mediados de 2026. Los responsables habrían diseñado una campaña coordinada dirigida a personas relacionadas con instituciones de investigación taiwanesas, utilizando invitaciones a eventos públicos como principal reclamo.
La operación destaca por la combinación de varias técnicas:
- Spear-phishing: mensajes dirigidos a personas concretas, con información adaptada a sus perfiles profesionales.
- Suplantación de instituciones: utilización fraudulenta de nombres y referencias de organizaciones académicas y políticas reconocidas.
- Quishing: manipulación de códigos QR para conducir a las víctimas a páginas maliciosas.
- Phishing AitM: una infraestructura intermediaria que intercepta credenciales y datos de autenticación durante el inicio de sesión.
- Posible asistencia de IA: indicios de que la generación automática de contenido facilita la producción de mensajes personalizados a partir de una estructura común.
La combinación permite ampliar el alcance del ataque sin renunciar a una apariencia de legitimidad. Una misma estrategia puede adaptarse a distintos destinatarios y acontecimientos, cambiando el tema de la invitación y los detalles personales que se utilizan para despertar interés.
Invitaciones falsas que parecen proceder de instituciones reales
Los investigadores identificaron la suplantación de entidades legítimas con sede en Taiwán, entre ellas el Centro de la Unión Europea de Taiwán, el Instituto de Relaciones Internacionales de la Universidad Nacional Chengchi (NCCU) y el Instituto de Investigación de Taiwán.
La utilización de estos nombres busca aprovechar la confianza que generan las organizaciones conocidas. Para un investigador, recibir una invitación relacionada con su especialidad o con un debate geopolítico de actualidad puede resultar perfectamente normal.
Los mensajes analizados presentan una estructura narrativa muy parecida, aunque abordan distintos asuntos políticos y geopolíticos. Talos describe un patrón de tres partes:
- Contexto elaborado: una introducción extensa y pulida sobre el asunto que se debatirá en el supuesto evento.
- Halagos personalizados: referencias al perfil del destinatario para hacerle creer que su experiencia resulta especialmente valiosa.
- Detalles de inscripción: información sobre el tema, la fecha, el lugar y el procedimiento para registrarse.
Esta fórmula permite fabricar mensajes convincentes sin tener que redactar desde cero cada invitación. Los halagos y la aparente relevancia profesional del evento ayudan a reducir las sospechas y animan al destinatario a pulsar el enlace.
Talos considera que las similitudes entre los mensajes, la personalización y la suplantación institucional apuntan a una campaña coordinada, no a invitaciones fraudulentas independientes.
La inteligencia artificial podría acelerar la fabricación de los señuelos
Uno de los elementos destacados por los investigadores es la posibilidad de que los responsables estén utilizando herramientas de inteligencia artificial para producir contenido a gran velocidad.
La hipótesis se apoya en la repetición de estructuras, el estilo retórico similar y la adaptación de los mensajes a diferentes destinatarios. Sin embargo, conviene distinguir entre los indicios observados y una confirmación técnica definitiva: el patrón es compatible con el uso de IA, pero no demuestra por sí solo qué herramientas se emplearon ni qué parte del trabajo fue automatizada.
El riesgo es relevante porque la inteligencia artificial puede reducir el tiempo necesario para preparar mensajes en distintos idiomas, introducir referencias a acontecimientos recientes y personalizar el contenido a partir de información profesional disponible públicamente.
En una campaña tradicional, preparar una invitación creíble para cada objetivo puede requerir una inversión considerable de tiempo. Con plantillas reutilizables y generación asistida por IA, los atacantes pueden mantener una estrategia común y modificar los detalles que hacen que cada mensaje parezca individual.
La personalización ya no garantiza que un correo sea auténtico. Una invitación que menciona correctamente el trabajo, la institución o los intereses de una persona puede haber sido preparada con fines fraudulentos.
Códigos QR maliciosos: el ataque también sale del correo electrónico
La campaña no se limita a enviar enlaces por correo. En algunos casos, los atacantes utilizaron carteles auténticos de eventos, obtenidos de sitios web legítimos, y sustituyeron los códigos QR originales por otros que conducían a páginas maliciosas.
Esta técnica se conoce como quishing, término que combina las palabras QR y phishing. Su funcionamiento es sencillo: la víctima escanea un código pensando que está consultando información o registrándose en una actividad legítima, pero termina en una página controlada por los atacantes.
El método amplía el número de posibles víctimas. Un correo de spear-phishing suele dirigirse a una persona o a un grupo limitado de destinatarios; un cartel manipulado puede llegar a cualquiera que lo encuentre en una web, una publicación o un espacio físico.
El uso de materiales auténticos también aporta credibilidad. Si el cartel reproduce el diseño, el título y los datos de un evento real, el usuario puede no advertir que el código QR ha sido alterado.
Por eso, un cartel legítimo no garantiza que su código QR sea seguro. Conviene comprobar la dirección web que se abre y, cuando sea posible, acceder al evento desde la página oficial de la institución en lugar de utilizar el enlace incorporado en el cartel.
Una página falsa de Google que actúa como intermediaria
La fase más delicada del ataque comienza cuando la víctima accede al supuesto formulario de registro.
La página imita la apariencia de un formulario legítimo de Google y muestra una ventana emergente que solicita iniciar sesión para completar la inscripción. A continuación, redirige al usuario a una réplica fraudulenta del panel de acceso de Google.
El objetivo no consiste únicamente en recopilar una contraseña. Según Talos, la página maliciosa utiliza un mecanismo de adversario en el medio (AitM, por sus siglas en inglés) para interceptar los datos mientras los reenvía a los servicios de autenticación legítimos.
En un ataque AitM, el delincuente se coloca entre el usuario y el servicio con el que este intenta autenticarse. La víctima cree que está iniciando sesión con normalidad, mientras la infraestructura intermediaria observa y transmite la información introducida.
El análisis técnico describe dos canales de comunicación:
- Solicitudes HTTP: transmiten información como las credenciales y el identificador de la cuenta.
- Conexiones WebSocket: permiten intercambiar actualizaciones de estado en tiempo real y mantener sincronizada la interacción con el proceso de autenticación.
La página utiliza JavaScript ofuscado para dificultar el análisis de su funcionamiento. Antes de establecer la conexión WebSocket, recoge información del navegador y del dispositivo, entre ella el idioma configurado, el agente de usuario, las dimensiones de pantalla y determinados datos sobre el dispositivo móvil.
Esa información se comunica a la infraestructura de mando y control del atacante. Después, cuando la víctima introduce su contraseña, el sistema transmite los datos al servidor malicioso, que los reenvía a Google.
El propósito de este diseño es capturar la información de autenticación sin interrumpir el proceso que ve la víctima, lo que dificulta que el fraude resulte evidente durante el inicio de sesión.
Cómo intenta superar la autenticación multifactor
La autenticación multifactor (MFA) añade una capa de seguridad al exigir algo más que una contraseña. Puede requerir un código temporal, una confirmación en el móvil u otro factor de verificación.
Sin embargo, la MFA convencional no es infalible frente a un ataque AitM. Si el usuario introduce sus credenciales y el código de verificación en una página intermediaria controlada por el atacante, este puede retransmitir la información a la web auténtica y aprovechar la sesión resultante.
Eso no significa que todos los métodos de autenticación multifactor puedan vulnerarse del mismo modo. Las passkeys y las llaves de seguridad físicas basadas en FIDO2/WebAuthn ofrecen una protección más sólida frente al phishing, porque vinculan la autenticación al dominio legítimo del servicio y dificultan que una página impostora complete el proceso.
El análisis de Talos también describe cómo la infraestructura utiliza solicitudes específicas para comprobar las credenciales y mantener actualizada la información sobre el proceso de inicio de sesión. La separación entre el envío de datos mediante HTTP y las actualizaciones en tiempo real mediante WebSocket permite que la interacción parezca más fluida.
El informe no debe interpretarse como prueba de que todas las cuentas atacadas hayan sido comprometidas. La investigación describe las capacidades y el funcionamiento de la campaña, pero eso no equivale a confirmar el robo efectivo de todas las cuentas objetivo.
El idioma del navegador ofrece pistas sobre los objetivos
Otro detalle técnico relevante es la configuración lingüística de los paneles de acceso falsificados.
Según Cisco Talos, las páginas fraudulentas admitían chino simplificado, chino tradicional e inglés. La detección de la región lingüística se apoyaba en el atributo navigator.languages del navegador, que informa sobre los idiomas preferidos por el usuario.
Esta selección refuerza la hipótesis de que la operación estaba diseñada para usuarios de habla china, especialmente teniendo en cuenta que las organizaciones suplantadas y los destinatarios identificados estaban vinculados con Taiwán.
No obstante, el idioma de una página no basta para determinar la nacionalidad, la ubicación o la identidad de una víctima. Se trata de un indicador técnico que debe interpretarse junto con el resto de las evidencias.
Qué deben hacer investigadores, universidades y empresas
El caso de UAT-11985 demuestra que la seguridad digital no puede depender exclusivamente de que los usuarios detecten errores ortográficos o mensajes extraños. Las invitaciones pueden estar bien redactadas, contener información auténtica y utilizar nombres de instituciones reconocidas.
Para reducir el riesgo, conviene aplicar varias medidas:
- Verificar las invitaciones por canales independientes. Si un evento parece proceder de una universidad o centro de investigación, hay que comprobarlo en su página oficial o contactar directamente con la organización.
- Revisar las direcciones web antes de iniciar sesión. Una página con apariencia de Google no es necesariamente un servicio de Google. Debe comprobarse el dominio real, no solo el texto visible del enlace.
- Desconfiar de los códigos QR inesperados. Es preferible acceder a la web oficial y localizar allí la inscripción antes que confiar automáticamente en un código incluido en un cartel.
- Priorizar passkeys o llaves de seguridad. Cuando estén disponibles, ofrecen mayor resistencia frente a páginas que imitan el inicio de sesión.
- Aplicar controles de seguridad en las organizaciones. Las instituciones pueden reforzar la protección de cuentas, detectar accesos anómalos, limitar permisos y formar a sus empleados e investigadores.
- Actuar rápidamente si se sospecha una exposición. Es recomendable acudir directamente a la página oficial de la cuenta, revisar las sesiones abiertas, cerrar las desconocidas, cambiar la contraseña si procede y comprobar los métodos de recuperación y los factores de autenticación.
Si una cuenta de Google puede haber quedado comprometida, también conviene revisar las reglas de reenvío de correo, las aplicaciones conectadas y los permisos concedidos a terceros. Estas comprobaciones ayudan a detectar cambios que podrían mantener el acceso del atacante incluso después de modificar la contraseña.
Un problema que afecta a la investigación y a la seguridad institucional
Los ataques contra investigadores tienen un interés especial para los responsables de seguridad porque estas personas pueden manejar información profesional sensible, comunicaciones internas, proyectos de colaboración y documentación todavía no publicada.
Sin embargo, no hay que confundir el objetivo aparente de una campaña con sus resultados demostrados. La información publicada sobre UAT-11985 describe intentos de robo de credenciales y mecanismos de interceptación, pero no permite concluir por sí sola que se haya producido una filtración concreta de investigaciones, secretos industriales o información gubernamental.
El episodio también pone de relieve la importancia de proteger los canales de comunicación institucional. Las invitaciones a congresos, las convocatorias de seminarios y los formularios de registro forman parte de la actividad habitual de universidades y centros de investigación. Precisamente por esa normalidad, pueden convertirse en señuelos eficaces.
Las organizaciones deben tratar la seguridad de esos procesos como parte de su defensa general: publicar enlaces oficiales, advertir sobre cambios en los sistemas de inscripción y facilitar que los usuarios verifiquen las convocatorias sin depender del correo recibido.
Fuentes y alcance de la información
La fuente principal de esta información es Cisco Talos, el equipo de investigación de ciberseguridad de Cisco que sigue la actividad bajo la denominación UAT-11985. Los detalles técnicos de la campaña fueron difundidos por The Hacker News en un artículo firmado por Ravie Lakshmanan el 16 de octubre de 2026.
La atribución del nombre UAT-11985 identifica una actividad seguida por los investigadores; no demuestra por sí misma quién está detrás de ella ni permite atribuirla a un Estado concreto. Tampoco se dispone, en la información analizada, de una cifra confirmada de víctimas o de un balance completo de cuentas comprometidas.
La principal conclusión es clara: una invitación profesional aparentemente legítima puede ser el primer paso de un ataque diseñado para superar las defensas habituales de acceso. La verificación del origen, el uso de autenticación resistente al phishing y la vigilancia de las sesiones siguen siendo esenciales, incluso cuando el mensaje parece personalizado y convincente.
 Toqueteo
 Toqueteo
 Toqueteo