
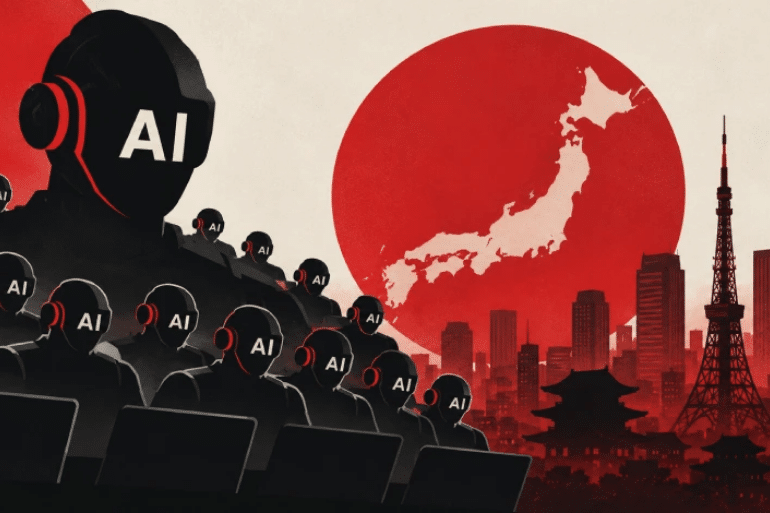
Investigadores detectan operaciones contra organizaciones japonesas con inteligencia artificial capaz de automatizar tareas de reconocimiento, explotación y extracción de datos.
La inteligencia artificial acelera la nueva generación de ciberataques
La inteligencia artificial ha dejado de ser una herramienta utilizada exclusivamente para redactar textos, programar o analizar información. Los investigadores de ciberseguridad han detectado operaciones en las que sistemas de IA se integran en procesos de ataque para automatizar tareas que antes exigían más tiempo y coordinación humana.
Uno de los casos más llamativos es el de CyberStrikeAI, una herramienta de pruebas de penetración que, según la investigación de TrendAI, fue utilizada para coordinar 44 agentes de inteligencia artificial dentro de un flujo automatizado de operaciones contra organizaciones, principalmente en Japón.
La actividad se concentró en octubre de 2026. Los investigadores identificaron al menos 19 organizaciones sometidas a comprobaciones de vulnerabilidad, de las cuales al menos 16 estaban en Japón. La plataforma generaba informes estructurados y registros de las actividades realizadas, lo que apunta a un proceso organizado y repetible, en lugar de una sucesión de anotaciones manuales.
La noticia refleja un cambio importante para la seguridad digital: los atacantes pueden delegar diferentes tareas en agentes especializados y coordinar sus resultados. Eso permite multiplicar el volumen de actividad y reducir la intervención humana necesaria en determinadas fases.
No obstante, existe una distinción esencial. Los investigadores no han confirmado que las 19 organizaciones fueran víctimas de una intrusión consumada. La validación de vulnerabilidades indica que se comprobó la posible exposición de los sistemas, pero no demuestra por sí sola que se lograra acceder a ellos, robar información o mantener el control de sus redes.
Qué son los 44 agentes de CyberStrikeAI
Un agente de inteligencia artificial es un sistema que puede recibir un objetivo, realizar determinadas tareas mediante herramientas y utilizar los resultados para continuar con un proceso. A diferencia de un chatbot convencional, un agente puede interactuar con aplicaciones y ejecutar acciones dentro de los permisos que tenga concedidos.
En un sistema multiagente, distintas instancias pueden asumir funciones diferentes y compartir información mediante un mecanismo de coordinación. En el ámbito de la ciberseguridad, esta arquitectura puede emplearse legítimamente para auditar sistemas propios, pero también puede ser aprovechada para desarrollar operaciones maliciosas.
Según la investigación recogida por The Hacker News, CyberStrikeAI se utilizó para automatizar varias fases del ciclo de ataque:
- Reconocimiento: recopilación de información sobre los sistemas y servicios expuestos.
- Detección y validación de vulnerabilidades: identificación de posibles debilidades y comprobación de su alcance.
- Explotación: intentos de aprovechar fallos de seguridad.
- Persistencia y control: actividades destinadas a mantener el acceso a un sistema comprometido.
- Extracción de información: operaciones para obtener datos de los entornos afectados.
- Generación de informes: elaboración automatizada de resultados y evidencias.
La investigación también destaca la capacidad de generar formularios y páginas de inicio de sesión falsas en japonés, una característica relevante para adaptar el engaño a las personas y organizaciones de un país concreto.
El avance no consiste únicamente en que la IA pueda escribir código, sino en integrarla en un proceso operativo con múltiples etapas. Esa coordinación puede facilitar la repetición de tareas, la adaptación al objetivo y la producción de resultados homogéneos.
Japón, el principal foco de la operación identificada
La investigación de TrendAI detectó que al menos 16 de las 19 organizaciones sometidas a comprobaciones de vulnerabilidad estaban en Japón. Los investigadores también encontraron indicios de actividad relacionada con organizaciones de Taiwán y Hong Kong, aunque eso no significa que todos los incidentes pertenecieran a una misma campaña o tuvieran idénticos objetivos.
El caso se enmarca en un contexto de creciente preocupación por la seguridad digital japonesa. TrendAI señaló en octubre que el país había registrado 600 incidentes de ciberseguridad divulgados públicamente entre enero y septiembre de 2026, frente a los 593 contabilizados durante todo 2025. Septiembre sumó 86 incidentes, según los datos publicados por la compañía.
Estas cifras se refieren a incidentes divulgados públicamente en el ámbito observado por TrendAI; no constituyen necesariamente un recuento exhaustivo de todos los ataques sufridos en Japón.
La concentración de actividad contra empresas japonesas puede responder a diferentes factores, desde la exposición de servicios conectados a Internet hasta el interés por los datos y sistemas de determinadas organizaciones. Sin información adicional, no es posible atribuir la campaña a un motivo geopolítico concreto ni identificar a sus responsables.
Tampoco existe, según la información publicada, evidencia suficiente para afirmar que los tres casos analizados por TrendAI compartan un mismo operador. Los investigadores mantienen separadas las distintas actividades hasta que existan elementos que permitan relacionarlas.
Tres casos distintos muestran cómo se está incorporando la IA a los ataques
La investigación no describe una única operación homogénea. Presenta tres entornos de actividad maliciosa en los que la inteligencia artificial desempeñó funciones diferentes.
1. Automatización mediante CyberStrikeAI
El primer caso es el más claramente orientado a la automatización. La plataforma coordinaba agentes para realizar diferentes tareas y generar informes estructurados sobre las comprobaciones realizadas.
La capacidad de producir formularios y páginas falsas en japonés añade una dimensión de ingeniería social al problema: la IA puede ayudar a adaptar determinados materiales al idioma del objetivo. Esto no elimina la necesidad de encontrar una vía de acceso, pero puede facilitar la preparación de campañas más personalizadas.
2. Un operador humano apoyado por un modelo de lenguaje
El segundo caso tenía una participación humana más directa. El operador utilizó un modelo de lenguaje de gran tamaño —conocido como LLM, por sus siglas en inglés— para acelerar la planificación y el desarrollo de herramientas.
La investigación también apunta a un posible interés en plataformas de flujos de trabajo de IA y servicios de inferencia, es decir, la infraestructura que permite ejecutar modelos y obtener respuestas. El objetivo habría sido conseguir capacidad de procesamiento de IA a bajo coste.
Uno de los incidentes descritos afectó a un servidor de sistemas de información geográfica, o GIS, que estaba expuesto con credenciales predeterminadas. Según los investigadores, el acceso permitió sustraer registros catastrales y comerciales, credenciales de Windows y datos de correo electrónico.
La campaña se prolongó durante 24 días, en agosto y septiembre de 2026. Este episodio ilustra que la IA no sustituye necesariamente las técnicas tradicionales: puede acelerar operaciones que siguen dependiendo de sistemas mal configurados, credenciales débiles o servicios expuestos.
3. IA para desarrollar herramientas y scripts
En el tercer caso, la función de la inteligencia artificial fue más limitada. Los investigadores detectaron su utilización para desarrollar herramientas y scripts que después se emplearon en campañas contra dispositivos de red y servidores expuestos.
La actividad incluía objetivos relacionados con equipos de Cisco, Citrix, F5 y Yamaha, entre otros, y aprovechaba vulnerabilidades conocidas, funciones de administración o credenciales presentes en archivos de configuración.
TrendAI estima que el operador desarrolló al menos seis campañas entre enero y octubre de 2026. En este escenario, la IA actuaba principalmente como apoyo técnico para el desarrollo y la automatización, no como un sistema autónomo responsable de toda la operación.
Los tres casos muestran por qué conviene evitar afirmaciones simplistas: la IA puede dirigir parte de un ataque, asistir a una persona o limitarse a ayudar a construir herramientas. El grado de autonomía depende de la arquitectura, los permisos disponibles y las decisiones del operador.
La IA reduce tiempos, pero las debilidades siguen siendo conocidas
Una de las conclusiones más relevantes de la investigación es que la automatización no cambia necesariamente los fundamentos de la ciberseguridad. Muchos ataques siguen aprovechando servicios expuestos, fallos sin corregir, credenciales comprometidas o configuraciones inseguras.
Lo que cambia es la escala a la que pueden buscarse y probarse esas debilidades.
Un operador que coordina agentes puede repartir tareas, procesar resultados y generar informes con mayor rapidez. Además, puede adaptar materiales a diferentes idiomas y mantener procesos automatizados durante más tiempo sin la fatiga propia de una persona.
El Informe de Defensa Digital 2026 de Microsoft, publicado el 1 de octubre, advierte de que el tiempo entre la detección pública de una vulnerabilidad y su utilización activa en ataques puede caer por debajo de las 24 horas. Microsoft también señala que la IA se está incorporando a actividades como el reconocimiento, la ingeniería social, el desarrollo de herramientas maliciosas y las operaciones posteriores al acceso inicial.
Este dato no significa que todos los fallos se exploten en menos de un día ni que todos los ataques estén completamente automatizados. Indica que, en determinados casos, el margen para reaccionar puede ser muy reducido.
Para las organizaciones, la consecuencia es directa: no basta con detectar vulnerabilidades de forma periódica si los sistemas críticos permanecen expuestos durante semanas. La rapidez para corregir fallos, controlar las identidades y detectar comportamientos anómalos se vuelve tan importante como la prevención.
El riesgo añadido de los ataques personalizados con IA
La generación de páginas falsas en japonés muestra otra vertiente de la amenaza. La inteligencia artificial permite producir textos y materiales adaptados al idioma de una víctima con menos esfuerzo, lo que puede facilitar campañas de suplantación o robo de credenciales.
El problema no se limita a la ortografía o la traducción. Los mensajes pueden ajustarse al contexto de una empresa, a la terminología de un sector o a las funciones de una persona. Así, algunos indicios tradicionales de fraude —como una traducción deficiente— pueden resultar menos evidentes.
Eso no convierte automáticamente cada mensaje generado por IA en una amenaza sofisticada. Las campañas siguen dependiendo de que la víctima interactúe con el engaño o de que exista alguna debilidad técnica que permita avanzar. Sin embargo, el coste de preparar y adaptar grandes volúmenes de mensajes puede reducirse.
Las empresas deberían combinar la formación de sus empleados con medidas técnicas: autenticación multifactor resistente al phishing cuando sea viable, filtros de correo, protección de navegación, políticas de acceso y procedimientos para verificar solicitudes sensibles por un canal independiente.
La formación humana es necesaria, pero no puede convertirse en la única barrera de defensa. La protección debe diseñarse para limitar las consecuencias de un error, no para asumir que todos los usuarios detectarán siempre cada intento de engaño.
Qué deberían hacer las empresas para reducir el riesgo
Los hallazgos ofrecen varias lecciones prácticas para los responsables de seguridad, especialmente en organizaciones con servicios accesibles desde Internet o infraestructuras conectadas a terceros.
Revisar los sistemas expuestos
Las empresas deben mantener un inventario actualizado de servidores, aplicaciones, dispositivos de red y servicios publicados. Los sistemas que no necesitan estar disponibles desde Internet deberían restringirse, y los que sí lo requieren deben mantenerse actualizados y configurarse de forma segura.
Eliminar credenciales predeterminadas
El caso del servidor GIS demuestra la importancia de cambiar las credenciales iniciales y evitar contraseñas reutilizadas o débiles. También resulta esencial proteger las cuentas administrativas y limitar sus permisos.
Corregir vulnerabilidades con rapidez
Los fallos críticos en servicios expuestos requieren procesos de priorización y corrección que tengan en cuenta la gravedad, la explotación conocida y la importancia del sistema. Cuando no sea posible aplicar una actualización inmediatamente, deben establecerse medidas compensatorias para reducir la exposición.
Vigilar comportamientos, no solo herramientas
Las defensas no deberían depender únicamente de reconocer un programa o una firma concreta. Es importante detectar patrones anómalos, accesos inusuales, intentos repetidos de autenticación, movimientos entre sistemas y transferencias de datos que no encajen con la actividad habitual.
Limitar los permisos de los agentes de IA
Las propias organizaciones también deben proteger las herramientas de IA que utilizan internamente. Los agentes conectados a aplicaciones, repositorios o datos sensibles deben disponer únicamente de los permisos necesarios, con controles para las acciones de mayor riesgo y registros que permitan reconstruir su actividad.
La recomendación coincide con el enfoque del Informe de Defensa Digital 2026 de Microsoft, que subraya la importancia de la identidad, el acceso mínimo necesario, la protección de datos y la supervisión de los agentes conectados a sistemas empresariales.
La IA también refuerza a los defensores
Aunque los casos descritos muestran el potencial de la IA para acelerar ataques, la misma tecnología puede utilizarse para reforzar las defensas. Los equipos de seguridad pueden emplearla para analizar alertas, resumir incidentes, identificar patrones, priorizar vulnerabilidades y acelerar la investigación de comportamientos sospechosos.
La diferencia está en los controles que rodean al sistema. Un agente con acceso excesivo a la infraestructura puede convertirse en un riesgo; uno limitado a tareas concretas, supervisado y con permisos bien definidos puede ayudar a mejorar la capacidad de respuesta.
La automatización defensiva también necesita revisión humana. Una alerta puede ser incorrecta, una recomendación puede no encajar con el entorno y una acción automática mal diseñada puede interrumpir un servicio legítimo.
Por ello, la estrategia no debería consistir en responder a los agentes maliciosos concediendo permisos ilimitados a los agentes defensivos. El objetivo es aumentar la velocidad de detección y respuesta sin perder trazabilidad, control ni capacidad de intervención.
Una advertencia sobre el futuro de la ciberdelincuencia
El caso de CyberStrikeAI no demuestra que los ciberataques totalmente autónomos sean ya la norma. Sí ofrece un ejemplo de cómo la IA puede integrarse en operaciones reales para repartir tareas, automatizar comprobaciones y generar resultados de forma estructurada.
La amenaza no depende exclusivamente de que los delincuentes dispongan de los modelos más avanzados. También influyen las herramientas disponibles, el acceso a sistemas expuestos, la calidad de la automatización y la capacidad de coordinar cada fase de una operación.
La investigación deja, además, cuestiones abiertas: no se conoce con certeza la identidad de los responsables, no está establecido que los tres casos compartan operador y tampoco se ha determinado qué modelos de IA se utilizaron en todos ellos.
Para las empresas españolas, el episodio constituye una advertencia sobre riesgos que no están limitados geográficamente. Los servicios conectados a Internet pueden ser examinados desde cualquier lugar, y la automatización permite ampliar el alcance de esas comprobaciones. Eso no implica que las organizaciones españolas estén siendo atacadas por esta misma campaña, sino que las lecciones de seguridad son aplicables a cualquier entorno expuesto.
La conclusión es clara: la IA está acelerando algunas operaciones de ciberdelincuencia, pero las defensas fundamentales siguen siendo decisivas. Reducir la exposición, corregir vulnerabilidades, proteger las identidades y limitar los permisos puede dificultar que un proceso automatizado convierta una debilidad técnica en una intrusión efectiva.
La cuestión ya no es solo si una organización utiliza inteligencia artificial, sino si sabe qué sistemas pueden actuar en su nombre, qué información pueden alcanzar y cómo detectar un uso indebido antes de que el daño sea irreversible.
 Toqueteo
 Toqueteo
 Toqueteo