
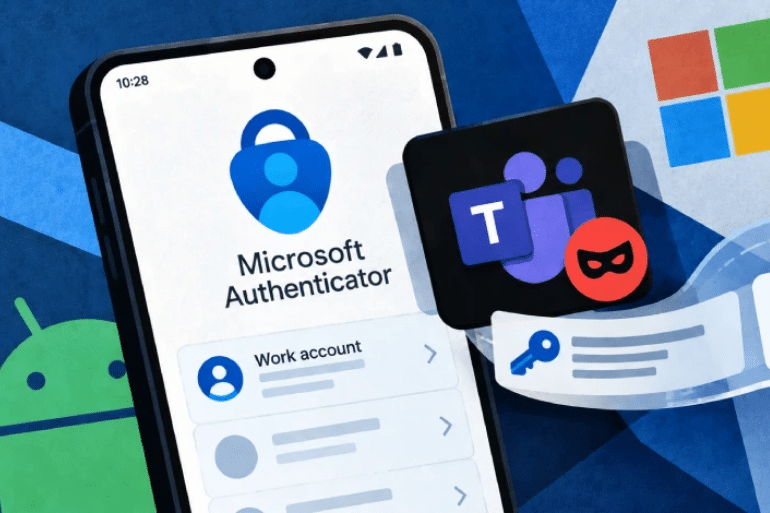
Una vulnerabilidad en la aplicación para Android podía permitir a otras apps obtener tokens de acceso a correos, archivos y calendarios corporativos. Microsoft ya ha publicado una corrección.
Un fallo en Microsoft Authenticator podía abrir la puerta a datos corporativos
Una aplicación maliciosa instalada en un móvil Android podía hacerse pasar por Microsoft Teams y obtener credenciales digitales vinculadas a una cuenta profesional. No necesitaba solicitar permisos especiales de Android para ejecutar la técnica descrita por los investigadores.
El problema afectaba a Microsoft Authenticator, la aplicación que muchas empresas y trabajadores utilizan para verificar su identidad y facilitar el acceso a los servicios de Microsoft. La vulnerabilidad, identificada como CVE-2026-80097, podía permitir que una aplicación no autorizada recibiera tokens de autenticación de una cuenta de trabajo.
El investigador Ofek Levin, vinculado al programa de investigación de la empresa de seguridad Enclave, publicó los detalles técnicos el 23 de octubre de 2026. Microsoft había corregido el fallo en septiembre, antes de la publicación de la investigación. La compañía clasificó la vulnerabilidad como importante y le asignó una puntuación de 8,6 sobre 10 en el sistema CVSS.
En las pruebas de Enclave, los tokens obtenidos permitían acceder a recursos como el correo electrónico, los archivos y los calendarios de la cuenta afectada. Dependiendo de los permisos incluidos en esos tokens, también podían permitir modificar archivos o enviar mensajes.
La advertencia es relevante para las empresas que utilizan Microsoft 365 en dispositivos Android: la autenticación multifactor no elimina todos los riesgos si existe un fallo en el mecanismo que distribuye los tokens de acceso entre aplicaciones.
Hay, sin embargo, una precisión importante. Microsoft afirma que la explotación requiere instalar una aplicación maliciosa y que la víctima complete un paso de autenticación en Authenticator. En cambio, Enclave sostiene que su prueba de concepto no necesitó más interacción que tener la aplicación instalada y una cuenta profesional ya iniciada. La diferencia afecta a cómo se describe la interacción necesaria para explotar el fallo.
Microsoft indicó que no tenía constancia de que la vulnerabilidad se hubiera utilizado en ataques reales.
Qué es CVE-2026-80097 y por qué preocupa
Una vulnerabilidad de seguridad aparece cuando un programa no aplica correctamente las comprobaciones necesarias para impedir una acción no autorizada. En este caso, el problema estaba en la forma en que Microsoft Authenticator gestionaba las solicitudes de otras aplicaciones que necesitaban autenticar al usuario.
El identificador CVE-2026-80097 permite localizar el aviso de seguridad y comprobar qué versiones estaban afectadas. Microsoft describió el problema como una vulnerabilidad de elevación de privilegios y publicó una actualización para corregirlo.
El riesgo no consistía simplemente en que alguien pudiera ver un código de seis cifras. Authenticator también desempeña una función técnica más profunda en Android: actúa como intermediario de autenticación para determinadas aplicaciones de Microsoft.
Cuando Teams, Outlook u otra aplicación compatible necesita demostrar que el usuario ha iniciado sesión, puede recurrir a ese intermediario para recibir un token. Este token funciona como una credencial digital que permite acceder a determinados recursos sin volver a introducir la contraseña en cada operación.
Si el intermediario entrega el token a una aplicación que no debería recibirlo, esa aplicación puede obtener capacidades que corresponden a la cuenta del usuario.
Por eso, el fallo no debe interpretarse como una vulnerabilidad genérica de todos los sistemas de autenticación multifactor. Afectaba a un mecanismo concreto de Microsoft Authenticator para Android y a la validación de las solicitudes recibidas desde otras aplicaciones.
Cómo podía una aplicación hacerse pasar por Microsoft Teams
La investigación de Enclave identificó un componente de Authenticator llamado AccountChooserActivity. Este componente podía ser iniciado por otras aplicaciones instaladas en el dispositivo.
El problema era que la aplicación construía parte de la solicitud de autenticación a partir de datos proporcionados por quien la iniciaba, incluidos detalles sobre la identidad de la aplicación que supuestamente solicitaba el token.
La comprobación de seguridad debía impedir que una aplicación no autorizada se hiciera pasar por otra legítima. Sin embargo, según Enclave, la validación examinaba datos asociados al paquete que la aplicación atacante decía representar, en lugar de utilizar adecuadamente la identidad real de quien efectuaba la solicitud.
El resultado era una comprobación insuficiente: una aplicación maliciosa podía declarar que actuaba como Teams y presentar datos que coincidían con los de la aplicación legítima instalada en el dispositivo.
La investigación señala que Authenticator disponía de información para identificar a la aplicación que había iniciado realmente la solicitud, pero no utilizaba ese dato para decidir si debía entregar el token.
En sus pruebas, los investigadores consiguieron que la aplicación de autenticación devolviera tokens asociados a la cuenta profesional. El fallo permitía así cruzar una frontera de confianza que debía separar las aplicaciones legítimas de las no autorizadas.
La lección técnica es clara: comprobar que una solicitud contiene datos válidos no basta si no se verifica también quién la ha enviado. La identidad del solicitante debe formar parte de la decisión de autorización.
Qué información podía quedar expuesta
Los investigadores comprobaron que los tokens obtenidos al suplantar a Teams podían incluir permisos para operar sobre diferentes recursos de Microsoft Graph, la interfaz que permite a las aplicaciones acceder a datos y servicios de Microsoft.
Entre los accesos observados figuraban:
- Correo electrónico: lectura y envío de mensajes, según los permisos del token.
- Archivos: lectura y modificación de documentos.
- Calendarios: consulta y modificación de citas.
- Servicios de colaboración: acceso a determinadas funciones y recursos relacionados con Teams y SharePoint, de acuerdo con las pruebas descritas por Enclave.
Los investigadores también probaron suplantaciones de otros clientes para obtener diferentes conjuntos de permisos. En una de ellas, los permisos estaban relacionados con métodos de autenticación y funciones vinculadas a las claves de acceso o passkeys.
Estos resultados describen las capacidades observadas en las pruebas, no una confirmación de que un atacante haya accedido a los datos de todos los usuarios de Authenticator. Tampoco significan que cualquier aplicación pudiera obtener acceso ilimitado a todas las cuentas de Microsoft: el alcance dependía de la cuenta profesional iniciada en el dispositivo y de los permisos asociados a los tokens obtenidos.
Aun con esas limitaciones, la posibilidad de acceder a información corporativa convierte el problema en algo más serio que un simple fallo visual o una interrupción temporal del servicio.
¿Estaba en peligro la autenticación multifactor?
La autenticación multifactor, conocida como MFA, añade una segunda comprobación a la contraseña. Puede utilizar una aplicación de autenticación, una notificación de aprobación, una clave física u otro mecanismo para verificar que quien intenta entrar es el usuario legítimo.
Este sistema reduce el riesgo de que una contraseña robada sea suficiente para acceder a una cuenta. Pero no es una garantía absoluta frente a todos los ataques.
En el caso de CVE-2026-80097, el problema se encontraba en el tratamiento de los tokens que permiten a aplicaciones compatibles utilizar una sesión autenticada. Si un token válido termina en manos de una aplicación maliciosa, esta puede intentar utilizar los permisos que contiene sin tener que repetir el proceso de inicio de sesión original.
Eso no significa que la MFA sea inútil. Significa que la protección de una cuenta depende tanto de verificar correctamente al usuario como de custodiar los tokens después de la autenticación.
Las empresas deberían tratar los sistemas de autenticación como una cadena de controles. La verificación inicial, la autorización de aplicaciones, la protección del dispositivo y la gestión de sesiones cumplen funciones distintas y deben reforzarse mutuamente.
Microsoft corrigió el fallo en septiembre
Microsoft publicó la corrección de la vulnerabilidad en septiembre de 2026. La versión corregida de Authenticator para Android es la 6.2606.4246; los usuarios deben instalar esa versión o una posterior.
La compañía indicó que no tenía constancia de explotación activa. La publicación de la investigación técnica en octubre permitió conocer con mayor detalle cómo funcionaba el problema, pero la corrección ya estaba disponible.
Para los usuarios, la medida inmediata es comprobar la versión instalada y actualizar la aplicación desde una fuente oficial. Para las empresas, la actuación debe ser más amplia: no basta con enviar un aviso si después no se verifica que los dispositivos gestionados han recibido la actualización.
Las organizaciones que administran móviles corporativos mediante herramientas de gestión de dispositivos pueden establecer una versión mínima de Authenticator y comprobar el cumplimiento de esa política.
También conviene revisar los procedimientos de respuesta ante posibles exposiciones de tokens. Actualizar la aplicación corrige la vulnerabilidad, pero no permite afirmar por sí solo que cualquier token que se hubiera obtenido previamente haya quedado invalidado. El aviso disponible no aclara si la instalación de la actualización revoca automáticamente todos los tokens potencialmente expuestos.
Si una organización sospecha que un dispositivo pudo estar comprometido, debería evaluar la revocación de sesiones, revisar los registros de acceso y consultar las recomendaciones de Microsoft para gestionar posibles credenciales o tokens afectados.
Qué deben hacer ahora los usuarios de Android
Las recomendaciones prácticas son sencillas, aunque su aplicación en empresas debe ser sistemática.
- Actualizar Microsoft Authenticator. Comprobar que la aplicación está en la versión 6.2606.4246 o posterior.
- Instalar aplicaciones de fuentes fiables. Evitar archivos de instalación procedentes de sitios desconocidos y retirar aplicaciones que no tengan una finalidad clara.
- Revisar los accesos de la cuenta profesional. Si hay indicios de actividad extraña, consultar los registros de inicio de sesión disponibles y comunicarlo al equipo de seguridad.
- Proteger las cuentas con controles adicionales. Aplicar políticas de acceso condicional, limitar permisos y utilizar mecanismos de autenticación resistentes al phishing cuando estén disponibles.
- No confiar únicamente en la ausencia de avisos. Un token puede utilizarse de forma distinta a un inicio de sesión convencional, por lo que la supervisión debe contemplar también el acceso a recursos y las actividades de las aplicaciones.
Los usuarios no necesitan desinstalar Authenticator de forma generalizada por este caso si pueden instalar la versión corregida. La medida prioritaria es actualizar y seguir las indicaciones oficiales.
La seguridad móvil también es seguridad corporativa
El incidente pone de relieve un problema cada vez más importante para las empresas: el móvil se ha convertido en una puerta de acceso al correo, los documentos, las reuniones y las aplicaciones internas.
La protección de esos recursos ya no depende únicamente de la fortaleza de la contraseña. También exige que las aplicaciones se identifiquen correctamente entre sí, que los tokens se entreguen solo a los destinatarios autorizados y que las sesiones puedan revocarse cuando existe una sospecha razonable de compromiso.
El caso de Microsoft Authenticator muestra que un fallo localizado en un componente puede tener consecuencias más amplias cuando ese componente actúa como intermediario para varios servicios. También demuestra el valor de la investigación de seguridad y de la divulgación coordinada: Enclave comunicó el problema y Microsoft publicó una corrección antes de que se difundieran los detalles técnicos.
No hay evidencia publicada de que esta vulnerabilidad se haya explotado en ataques reales. Pero el hecho de que los investigadores pudieran obtener tokens con permisos relevantes justifica tomar en serio la actualización.
La conclusión para usuarios y empresas es concreta: mantener actualizado el autenticador, controlar las aplicaciones instaladas y proteger las sesiones es tan importante como reforzar la contraseña. La autenticación multifactor sigue siendo una defensa esencial, pero debe apoyarse en aplicaciones correctamente configuradas y en una gestión rigurosa de los accesos.
 Toqueteo
 Toqueteo
 Toqueteo