
La firma detecta implantes ocultos en tres dispositivos vendidos por CryptoBilis y urge a cambiar de monedero y frase de recuperación.
Un monedero físico no sirve de nada si la cadena de suministro falla. Eso es justo lo que Trezor ha reconocido ahora: tres carteras Trezor alteradas, vendidas por el distribuidor CryptoBilis, incluían un implante capaz de copiar la frase de recuperación y enviarla a los atacantes. La advertencia reabre un debate incómodo sobre la seguridad real del ecosistema cripto cuando intervienen terceros.
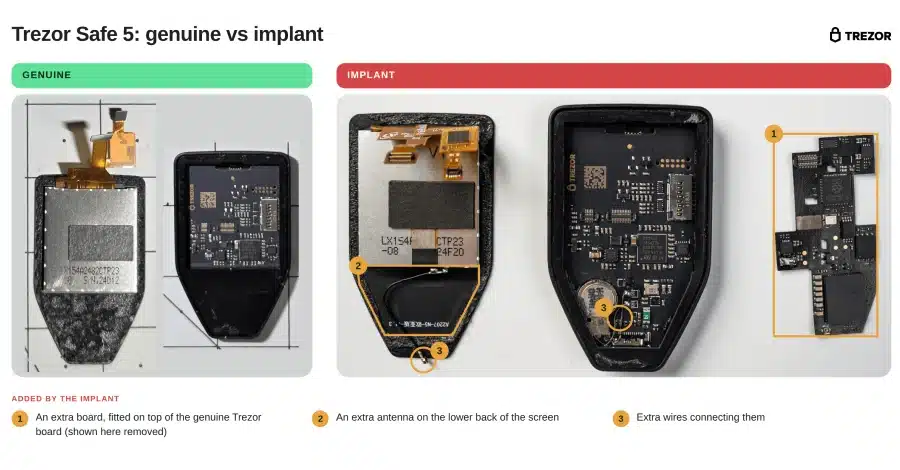
Trezor confirmó el hallazgo el 13 de noviembre de 2026, después de analizar en su laboratorio uno de los dispositivos y de identificar otros dos a partir de fotografías remitidas por sus propietarios. Según la compañía, los equipos afectados fueron Trezor Safe 5 vendidos por CryptoBilis, antiguo distribuidor oficial en el Sudeste Asiático. El implante añadía una placa extra entre la placa principal y la pantalla para copiar la frase semilla cuando aparecía en el dispositivo y enviarla por la red móvil a un servidor controlado por los atacantes.
La empresa asegura que, por ahora, no tiene constancia de fondos robados en estos tres casos. Aun así, lanzó una advertencia contundente: quienes compraran un Trezor a CryptoBilis desde marzo deben asumir que existe riesgo y actuar de inmediato. El problema no afecta, de momento, a otros revendedores ni a otros modelos fuera de los señalados, aunque la investigación sigue abierta.
Qué ha descubierto Trezor sobre las carteras Trezor alteradas
De acuerdo con la actualización de investigación publicada por Trezor, el implante no modifica el firmware oficial del monedero ni su Secure Element. Su función es otra: interceptar visualmente la información que se muestra en la pantalla durante dos momentos críticos.
- Cuando el usuario crea una nueva copia de seguridad y el dispositivo muestra la frase de recuperación.
- Cuando el usuario restaura una cartera existente introduciendo esa frase en el equipo.
- Cuando aparece una passphrase en pantalla, si se usa esa capa adicional de protección.
Según Trezor, el implante cifra los datos robados antes de enviarlos. Si no logra conectarse, los conserva e intenta retransmitirlos más tarde hasta conseguirlo. Este detalle es especialmente relevante: significa que el robo no depende de una conexión inmediata ni de una acción adicional del usuario. Basta con configurar o restaurar la cartera en un dispositivo comprometido.
La compañía añadió que el ataque funciona de manera similar al detectado antes en dispositivos de Ledger vendidos por el mismo distribuidor, aunque adaptado a la pantalla del Safe 5. Por ahora, no ha identificado públicamente quién instaló los implantes ni en qué punto exacto de la cadena de suministro se produjo la manipulación.
Cómo funciona el robo de la frase semilla
La frase semilla, también llamada frase de recuperación, es la clave maestra de una cartera autocustodiada. Quien la posee puede reconstruir el monedero en otro dispositivo y, en la práctica, tomar el control total de los criptoactivos. Por eso este incidente es tan grave: no se trata de un fallo menor de software, sino de una intrusión física pensada para capturar el secreto más sensible del usuario.
Según Trezor, la actualización de firmware 2.13.1, lanzada esta misma semana para los modelos Safe 7, Safe 5, Safe 3 y Model T, bloquea los implantes detectados hasta ahora para que no puedan capturar nueva información en los dispositivos que la instalen. Sin embargo, la empresa fue clara en un punto esencial: la actualización no puede proteger una copia de seguridad que ya hubiera sido capturada antes.
En otras palabras, si la frase semilla ya fue vista por el implante durante la configuración o una restauración anterior, el riesgo persiste aunque el usuario actualice el firmware después. Esta es la razón por la que la compañía no se limita a recomendar una actualización, sino que pide un paso mucho más drástico: mover los fondos a una cartera nueva con una frase de recuperación nueva.
Qué deben hacer los usuarios afectados
Trezor no ha cambiado sus recomendaciones para quienes compraron a CryptoBilis desde marzo, incluidos quienes lo hicieron a través de sus tiendas en Tokopedia y Shopee. Las indicaciones son concretas y urgentes.
- Trasladar los fondos a un monedero nuevo con una nueva frase de recuperación.
- No restaurar la antigua frase en otro dispositivo, porque eso no elimina el problema si esa frase ya fue robada.
- No configurar un monedero sin usar procedente de ese revendedor.
- No introducir una frase existente en uno de esos dispositivos.
- Conservar la cartera y contactar con el soporte de Trezor.
La empresa afirma que ofrece un nuevo dispositivo Trezor a cualquiera que comprara al revendedor desde marzo. También pide que contacten con soporte quienes no estén seguros de dónde procede su cartera.
Además, Trezor advierte de dos errores que pueden empeorar la situación. El primero es pesar o abrir el dispositivo para comprobar si está manipulado, ya que no es un método fiable de verificación. El segundo, todavía más peligroso, es compartir la frase de recuperación con supuestos agentes de soporte. La compañía recuerda que nunca pedirá esa información y alerta de que pueden aparecer estafadores haciéndose pasar por la marca para ofrecer reembolsos o reemplazos.
Cronología del caso y papel de CryptoBilis
Trezor explicó que lanzó su primera alerta sobre un posible implante el 30 de octubre, apenas dos días después de que un comprador notificara el caso y antes incluso de que el laboratorio de la empresa hubiera examinado físicamente la cartera. Esa rapidez sugiere que la compañía entendió desde el principio la gravedad del problema.
CryptoBilis había sido distribuidor oficial de Trezor en el Sudeste Asiático hasta el 9 de octubre, fecha en la que la empresa lo retiró de su red. Ese mismo día, según la información publicada, Ledger, otro fabricante de monederos físicos, inició su propia investigación por pérdidas de fondos entre clientes del mismo revendedor.
Más tarde, Ledger confirmó un implante no autorizado en una cartera vendida por CryptoBilis. Según su comunicado de incidente, atacantes habían añadido componentes ocultos a dispositivos auténticos para capturar la frase de recuperación durante la configuración y vaciar después las carteras en una operación coordinada. Trezor sostiene que el patrón detectado en sus equipos es esencialmente el mismo.
Los tres dispositivos afectados de Trezor fueron comprados entre el 20 de agosto y el 23 de septiembre. Hasta ahora, la empresa solo ha localizado implantes en Trezor Safe 5 vendidos por ese distribuidor concreto. No ha informado de hallazgos similares en otros modelos ni en unidades procedentes de otros revendedores autorizados.
Investigación en marcha y recorte de la red de distribuidores
Tras las primeras alertas de octubre, Trezor pidió que se pusieran en contacto todos los usuarios que hubieran comprado al revendedor. Según la propia empresa, 48 personas ya lo han hecho. La compañía está revisando esas carteras en laboratorio o a partir de fotografías del interior, aunque no ha precisado cuántas ha analizado ya por completo.
Tampoco puede verificar saldos o pérdidas directamente, porque sus monederos son de autocustodia. Es decir, el fabricante no controla los fondos del cliente ni puede ver su balance. Esa característica, muy defendida en el mundo cripto como símbolo de soberanía financiera, también deja al usuario más expuesto cuando algo falla fuera del dispositivo en sí.
En paralelo, Trezor asegura que ha reducido su red de revendedores en torno a un 80 %. Según explicó, incluso dejó fuera a socios que no representaban una amenaza inmediata, pero que no encajaban en sus nuevas reglas más estrictas. La firma anunció ese recorte el 13 de octubre en una publicación en X, más de dos semanas antes del primer aviso sobre uno de sus propios monederos manipulados.
En una carta remitida ese mismo día a los socios excluidos, la empresa les comunicó que no recibirían nuevo stock, que podrían vender el inventario disponible hasta el 1 de enero de 2027 y que después serían eliminados de la lista de vendedores autorizados.
Un golpe a la confianza en la cadena de suministro cripto
El caso de las carteras Trezor alteradas golpea uno de los argumentos centrales de los monederos físicos: la idea de que ofrecen un refugio seguro frente a los ataques remotos. Lo que demuestra este incidente es que la seguridad no depende solo del software o del chip, sino también de toda la cadena de distribución. Si un atacante logra manipular el dispositivo antes de que llegue al cliente, el usuario puede quedar expuesto incluso usando un producto legítimo.
Ese es el aspecto más inquietante del episodio. No estamos ante una falsificación burda, sino ante dispositivos genuinos modificados con componentes ocultos. Y eso obliga a mirar con más dureza a los sistemas de control, a los distribuidores externos y a la opacidad con la que a menudo opera el mercado global de hardware vinculado a criptoactivos.
Trezor ha señalado que seguirá informando si confirma implantes fuera de las unidades vendidas por CryptoBilis o más allá del modelo Safe 5, si recibe reportes de pérdida de fondos relacionados con este caso o si publica nuevas protecciones. Mientras tanto, el mensaje para los usuarios es inequívoco: en materia de autocustodia, la confianza ciega en intermediarios sigue siendo un riesgo, incluso cuando el producto final lleva el sello de una marca reconocida.
Por ahora, la prioridad es clara. Quien tenga dudas sobre una compra vinculada a ese canal debe actuar como si existiera compromiso. En un ecosistema donde una sola frase semilla abre la puerta a todo el patrimonio digital, la prudencia deja de ser una opción y se convierte en una obligación. Ese es el verdadero alcance del caso de las carteras Trezor alteradas.
 Chollones
 Chollones
 Chollones