
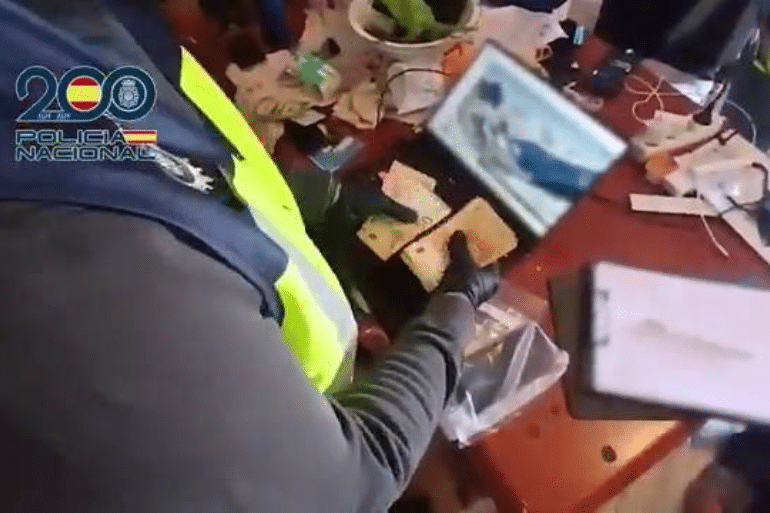
La organización suplantaba los departamentos antifraude de los bancos mediante SMS y llamadas falsas. Sus integrantes seleccionaban especialmente a mayores de 65 años, utilizaban tecnología NFC para ejecutar operaciones fraudulentas y llegaron a amenazar a las víctimas con sus datos personales.
Un mensaje que parece proceder del banco puede convertirse en la puerta de entrada a una estafa de miles de euros. La Policía Nacional ha desarticulado parcialmente una red que utilizaba falsas alertas de seguridad para engañar a clientes de entidades financieras y hacerse con el dinero de sus cuentas.

La operación se ha saldado con 43 detenidos, 13 personas investigadas no detenidas y un total de 95 personas imputadas en el conjunto de las actuaciones. Los investigadores han esclarecido 134 hechos delictivos, con un perjuicio económico superior a 1 140 000 euros y más de 130 víctimas.
La organización se hacía pasar por los departamentos de seguridad o prevención del fraude de diferentes bancos. Sus integrantes enviaban mensajes que advertían de supuestas operaciones sospechosas y ofrecían un teléfono o una página web para resolver la incidencia. En realidad, el objetivo era conseguir que los clientes entregasen sus claves, transfiriesen sus ahorros o facilitaran el uso fraudulento de sus tarjetas.
La investigación, desarrollada por la Policía Nacional durante aproximadamente un año, sigue abierta y no se descartan nuevas detenciones.
Así engañaban a los clientes: SMS falsos que parecían enviados por el banco
El método comenzaba con el envío masivo de mensajes de texto a clientes de entidades bancarias. Los delincuentes advertían de una supuesta transacción fraudulenta que se estaría realizando en la cuenta de la víctima y le pedían contactar urgentemente con un número de teléfono o acceder a un enlace.
El engaño tenía un componente especialmente peligroso: los SMS podían aparecer dentro del mismo hilo de mensajes que las comunicaciones legítimas del banco.
Para conseguirlo, los investigados manipulaban los datos del remitente mediante técnicas de suplantación conocidas como SMS spoofing. De esta manera, el mensaje falso podía confundirse con los avisos auténticos que el cliente había recibido anteriormente de su entidad.
La Policía señala que los responsables estudiaban previamente los perfiles de sus posibles víctimas. Por lo general, seleccionaban a personas mayores de 65 años, a las que dirigían alertas diseñadas para provocar miedo y una reacción inmediata.
El mensaje transmitía la sensación de que alguien estaba intentando vaciar la cuenta. La víctima, convencida de que hablaba con un empleado del banco, seguía las instrucciones de los estafadores y terminaba realizando operaciones que beneficiaban a la organización.
La urgencia era una parte esencial del engaño: cuanto menos tiempo tenía la persona para comprobar la información, más posibilidades tenía la red de conseguir su objetivo.
El ataque NFC que permitía utilizar tarjetas bancarias a distancia
Uno de los aspectos más sofisticados de la operación fue la utilización de una técnica denominada relay attack, basada en la tecnología NFC.
NFC es el sistema de comunicación inalámbrica de corto alcance que utilizan muchos teléfonos móviles y tarjetas para realizar pagos sin contacto. Los investigadores descubrieron que los delincuentes aprovechaban esta tecnología para retransmitir la comunicación entre una tarjeta bancaria y otro dispositivo.
El procedimiento comenzaba con una llamada en la que los estafadores se presentaban como trabajadores del banco o representantes de un servicio oficial. Después convencían a la víctima para instalar una aplicación fraudulenta en su teléfono.
En algunos casos, incluso le pedían que eliminara la aplicación bancaria legítima. El programa malicioso convertía el móvil en un intermediario capaz de transmitir la comunicación NFC.
La víctima acercaba su tarjeta al teléfono pensando que estaba realizando una comprobación de seguridad. Sin embargo, los datos se retransmitían en tiempo real a los dispositivos controlados por los delincuentes, que podían utilizarlos para realizar operaciones desde otro terminal o cajero.
El peligro no estaba únicamente en facilitar una contraseña: los estafadores podían aprovechar el propio gesto de acercar la tarjeta al móvil para ejecutar el fraude.
Además de esta técnica, la organización recurría a métodos más tradicionales, como convencer a los clientes para que transfiriesen dinero a otras cuentas o realizasen ingresos en cajeros con la excusa de proteger sus ahorros.
Una víctima llegó a perder más de 45 000 euros
La dimensión económica de la operación refleja el alcance de la red. La Policía ha esclarecido 134 estafas que suman más de 1,14 millones de euros.
En uno de los casos, los delincuentes llegaron a sustraer más de 45 000 euros a una sola víctima. Para maximizar el dinero obtenido, los integrantes de la organización conocían los límites de las cuentas bancarias y calculaban si debían realizar una única transferencia o dividir el importe en varias operaciones.
En otras ocasiones, solicitaban directamente las claves de acceso a la banca digital o convencían a los clientes para que compartieran la pantalla de sus teléfonos móviles. Así podían acceder a información y operaciones de los productos financieros de las víctimas.
La red no actuaba de manera improvisada. Según la investigación policial, contaba con una estructura organizada en la que cada integrante desempeñaba una función concreta, desde la obtención de bases de datos hasta la extracción y transformación del dinero.
Jóvenes y personas sin hogar eran captados como muleros bancarios
Una vez conseguido el dinero, los responsables necesitaban ocultar su procedencia y dificultar el seguimiento de los movimientos bancarios.
Para ello utilizaban cuentas abiertas a nombre de terceras personas, conocidas como mulas bancarias. La Policía explica que algunos de estos colaboradores eran jóvenes captados a través de redes sociales y personas sin hogar.
Estas personas prestaban o facilitaban sus cuentas para recibir el dinero procedente de las estafas. Otros integrantes se encargaban de retirar los fondos en cajeros, realizar nuevas transferencias o convertir parte del dinero en criptomonedas.
La organización distribuía las tareas en diferentes niveles:
- Conseguidores de bases de datos: proporcionaban información bancaria de cientos de miles de clientes obtenida ilícitamente.
- Senders: trataban y cruzaban los datos para seleccionar perfiles considerados vulnerables.
- Spoofers: contactaban directamente con las víctimas y se hacían pasar por empleados de los bancos.
- Muleros de primer nivel: gestionaban cuentas bancarias utilizadas para recibir el dinero.
- Muleros de segundo nivel: retiraban los fondos mediante cajeros o los enviaban a otras cuentas.
- Exchanges: se encargaban de convertir parte del dinero obtenido en criptomonedas.
Esta división permitía separar a quienes engañaban a los clientes de quienes recibían o movían el dinero. También dificultaba reconstruir el recorrido de los fondos y establecer la responsabilidad de cada participante.
La Policía describe una estructura con conocimientos informáticos y campañas coordinadas que podían durar unas horas, varios días o incluso meses. Cuando los responsables consideraban que habían agotado los datos disponibles o que el grupo había cumplido su objetivo, cerraban los canales utilizados para organizar los ataques.
Los estafadores amenazaban a las víctimas para evitar las denuncias
La investigación ha descubierto otro elemento especialmente grave: algunos afectados recibieron amenazas cuando se dieron cuenta de que habían sido engañados.
Los presuntos autores enviaban mensajes con información personal de las víctimas e incluso referencias a sus domicilios. El propósito era intimidarlas y conseguir que no acudieran a la Policía.
Esta presión añadía una segunda dimensión al fraude. Las personas afectadas no solo sufrían pérdidas económicas, sino que podían sentirse vigiladas o amenazadas por quienes habían conseguido acceder a sus datos.
La Policía considera que estas intimidaciones provocaron que algunas víctimas no llegasen a denunciar los hechos. Por eso, el número de estafas esclarecidas no tiene por qué representar necesariamente todos los intentos o casos que pudieron producirse.
El uso de bases de datos obtenidas ilícitamente también pone de manifiesto el valor que tiene la información personal para las organizaciones dedicadas al fraude. Conocer el banco de una persona, sus datos de contacto o determinados detalles de sus cuentas permite diseñar engaños mucho más convincentes.
Tres registros en Madrid y Cádiz y 43 detenidos
La operación policial se desarrolló en tres fases. La última actuación concluyó en octubre de 2026 y permitió realizar tres entradas y registros: dos en Madrid y una en Cádiz.
El balance comunicado por la Policía Nacional incluye:
| Resultado de la investigación | Cifra |
|---|---|
| Personas detenidas | 43 |
| Investigados no detenidos | 13 |
| Total de personas imputadas | 95 |
| Hechos delictivos esclarecidos | 134 |
| Perjuicio económico | Más de 1 140 000 € |
| Canales y grupos analizados | 400 |
| Usuarios recopilados | 300 |
| Personas plenamente identificadas | 100 |
La investigación también permitió recopilar información sobre 300 usuarios de la aplicación de mensajería privada utilizada por los grupos. De ellos, los agentes consiguieron identificar plenamente a un centenar.
La Policía atribuye a los detenidos presuntos delitos de pertenencia a grupo criminal, estafa y blanqueo de capitales. Las 43 detenciones no equivalen a condenas: la responsabilidad penal de los investigados deberá determinarse en los procedimientos judiciales correspondientes.
Los investigadores mantienen abiertas las pesquisas y no descartan nuevas actuaciones contra otros posibles integrantes de la red.
Cómo evitar la estafa del falso departamento antifraude
La operación vuelve a poner de manifiesto la importancia de desconfiar de los mensajes que anuncian problemas urgentes con una cuenta bancaria. Los delincuentes utilizan el nombre y la apariencia de las entidades financieras para conseguir que los clientes actúen sin verificar la información.
Para reducir el riesgo, conviene seguir unas pautas básicas:
- No pulses enlaces de SMS inesperados que adviertan de movimientos sospechosos en tu cuenta.
- No llames al teléfono incluido en el mensaje. Busca el número oficial de tu banco en su aplicación, tarjeta o página web.
- No facilites contraseñas, claves de firma ni códigos de verificación por teléfono o mensajería.
- No instales aplicaciones por indicación de una persona que te llama diciendo que trabaja para el banco.
- No compartas la pantalla del móvil ni permitas el control remoto del dispositivo a desconocidos.
- No acerques la tarjeta al teléfono para supuestas verificaciones que no hayas iniciado y comprobado directamente con tu entidad.
- Si has facilitado información o realizado una operación sospechosa, contacta inmediatamente con el banco para bloquear los medios de pago y comunicar el fraude.
La recomendación fundamental es sencilla: si alguien te llama para decirte que tu dinero está en peligro y te pide transferirlo a otra cuenta, detén la operación y contacta con tu banco por un canal oficial.
Una advertencia sobre el fraude bancario y la protección de los mayores
La operación demuestra que las estafas financieras han evolucionado. Ya no dependen exclusivamente de correos electrónicos mal escritos o páginas web fáciles de detectar. Los delincuentes combinan bases de datos, suplantación de identidad, aplicaciones fraudulentas, tecnología NFC y técnicas de intimidación.
La especial selección de personas mayores de 65 años obliga además a prestar atención a la prevención y al acompañamiento. Explicar cómo funcionan estos engaños, ayudar a verificar mensajes sospechosos y facilitar canales de denuncia puede evitar que más ciudadanos pierdan sus ahorros.
Los 1,14 millones de euros defraudados, las 134 estafas esclarecidas y las amenazas dirigidas a algunos afectados dibujan el alcance de una organización que, según la Policía, operaba con funciones diferenciadas y una infraestructura digital propia.
La investigación continúa abierta. El objetivo ahora será determinar el alcance total de la red, identificar a quienes todavía no han sido localizados y esclarecer si existen más víctimas que aún no han denunciado.
 Chollones
 Chollones
 Chollones