
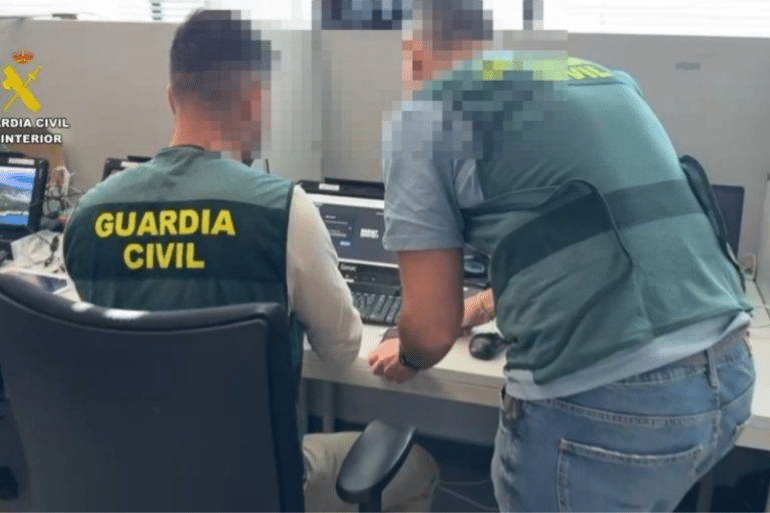
El arrestado habría utilizado herramientas de inteligencia artificial para superar sus limitaciones técnicas y acceder ilegalmente a sistemas de administraciones y empresas. El Ayuntamiento de Ciudad Real tuvo que suspender la plataforma de su Zona de Bajas Emisiones.
La inteligencia artificial facilita una cadena de ciberataques contra entidades españolas
La Guardia Civil ha detenido en Ciudad Real a un individuo investigado por múltiples accesos ilegales a sistemas informáticos de organismos públicos y empresas privadas. El caso ha encendido las alarmas por el papel que desempeñó la inteligencia artificial en los ataques: según los investigadores, el arrestado recurría a estas herramientas para adquirir conocimientos especializados, resolver problemas técnicos y desarrollar procedimientos que le permitían superar los obstáculos durante sus incursiones informáticas.
Entre las entidades perjudicadas se encuentra el Ayuntamiento de Ciudad Real, cuya plataforma digital de gestión de la Zona de Bajas Emisiones (ZBE) fue objeto de un acceso no autorizado. El incidente obligó al Consistorio a suspender temporalmente este servicio. También figura una empresa tecnológica que presta servicios de software y administración electrónica a organismos públicos.
La investigación ha permitido identificar, además, otras organizaciones cuyos sistemas habían sido comprometidos sin que sus responsables hubieran detectado inicialmente los accesos. La dimensión del caso va, por tanto, más allá de un ataque puntual contra una administración local: apunta a una actividad que habría alcanzado a distintas entidades públicas y privadas en España.
La información ha sido confirmada por el Ministerio del Interior y la propia Guardia Civil en una comunicación oficial del 12 de noviembre de 2026.
La IA, el aliado técnico del presunto ciberdelincuente
Uno de los elementos más relevantes del caso es la forma en que el investigado utilizaba la inteligencia artificial.
Después de analizar los dispositivos electrónicos y el material intervenido, los agentes comprobaron que el detenido recurría de manera intensiva a herramientas basadas en IA para apoyar su actividad. No se trataba únicamente de consultar información general: según la Guardia Civil, las plataformas le ayudaban a obtener conocimientos técnicos, resolver dificultades, preparar procedimientos de actuación y superar problemas durante los accesos ilícitos.
Los investigadores consideran que estas herramientas le permitieron disponer de capacidades técnicas muy superiores a las que cabría esperar de su formación previa. En otras palabras, la IA habría reducido algunas de las barreras de conocimiento que tradicionalmente dificultaban la ejecución de ataques informáticos complejos.
Este aspecto resulta especialmente preocupante para la seguridad digital. La inteligencia artificial ofrece aplicaciones legítimas en ámbitos como la programación, la investigación, la detección de vulnerabilidades y la protección de redes. Sin embargo, también puede ser utilizada de forma maliciosa para acelerar tareas que antes exigían una preparación técnica considerable.
La tecnología no elimina la necesidad de conocimientos, pero puede ayudar a adquirirlos y aplicarlos con mayor rapidez. Esa posibilidad amplía el número de personas que podrían intentar operaciones informáticas ofensivas y complica el trabajo de quienes deben proteger los sistemas.
La Guardia Civil no ha identificado públicamente las herramientas de IA utilizadas ni ha detallado los procedimientos técnicos concretos de los ataques. Tampoco ha atribuido los hechos a una plataforma o empresa tecnológica determinada.
El Ayuntamiento de Ciudad Real tuvo que suspender la plataforma de la ZBE
El ataque contra la plataforma municipal de la Zona de Bajas Emisiones constituye uno de los episodios más visibles de esta investigación.
La herramienta digital estaba vinculada a la gestión de esta área urbana y su funcionamiento quedó comprometido tras el acceso ilícito. Como consecuencia, el Ayuntamiento tuvo que suspender temporalmente la plataforma.
El incidente ya había trascendido en junio de 2026. En aquel momento, el Consistorio comunicó a los usuarios que había detectado un problema de ciberseguridad y que había activado sus protocolos de protección. Como medida preventiva, suspendió el servicio mientras se realizaba una investigación técnica para determinar el alcance de lo ocurrido.
También anunció cambios en las claves de acceso de los usuarios y limitaciones temporales de algunas funcionalidades. El objetivo era proteger la información y evitar que el incidente pudiera provocar nuevos problemas.
La comunicación municipal de junio no identificaba entonces al responsable. La información difundida ahora por la Guardia Civil permite relacionar aquel episodio con la actividad atribuida al detenido.
El caso plantea una cuestión que afecta a muchas administraciones: ¿están suficientemente protegidos los servicios digitales de los que dependen los ciudadanos?
Los ayuntamientos gestionan cada vez más trámites mediante plataformas electrónicas. Desde sistemas de movilidad y estacionamiento hasta registros, pagos, comunicaciones y servicios administrativos, una parte creciente de la actividad municipal depende de infraestructuras conectadas.
Cuando uno de esos sistemas sufre una intrusión, las consecuencias pueden ir más allá de la pérdida de información. También pueden producirse interrupciones de servicios, problemas de gestión y perjuicios para ciudadanos y empresas.
Una empresa de software y otras entidades también habrían sido atacadas
El Ayuntamiento de Ciudad Real no fue el único objetivo identificado.
La Guardia Civil señala que entre las organizaciones afectadas se encuentra una empresa proveedora de software que presta servicios esenciales a la ciudadanía y a las administraciones públicas. Su colaboración con los investigadores fue determinante para avanzar en las pesquisas.
El análisis de los dispositivos intervenidos permitió descubrir, además, accesos no autorizados a sistemas de otras entidades. Entre ellas figuran organismos públicos y empresas prestadoras de servicios que, en algunos casos, ni siquiera habían advertido que sus infraestructuras informáticas habían sido comprometidas.
Este detalle añade gravedad al episodio. Una intrusión puede permanecer oculta durante un tiempo si no existen mecanismos adecuados de vigilancia, registros de actividad y detección de comportamientos anómalos.
La Guardia Civil ha comunicado los hechos detectados a las organizaciones afectadas para que puedan reforzar sus sistemas y adoptar medidas destinadas a prevenir nuevos incidentes.
No obstante, la información oficial no concreta el número total de entidades perjudicadas, el volumen de datos al que pudo acceder el investigado ni si se produjo una extracción o difusión efectiva de información. Tampoco detalla el alcance económico de los daños. Es importante no confundir esos extremos pendientes de aclaración con los accesos ilícitos que los investigadores aseguran haber acreditado.
Intentos de extorsión y delitos informáticos bajo investigación
La detención se ha producido por la presunta participación del investigado en varios delitos relacionados con la seguridad de los sistemas y la información almacenada en ellos.
La Guardia Civil le atribuye, entre otros hechos, posibles delitos de descubrimiento y revelación de secretos, acceso ilícito a sistemas de información e intentos de extorsión a las víctimas.
La extorsión constituye uno de los aspectos más delicados de la investigación. Este tipo de conducta puede producirse cuando alguien utiliza el acceso a información o sistemas ajenos para presionar a sus responsables y exigirles algún tipo de contraprestación. Sin embargo, la nota oficial no concreta las cantidades reclamadas, las comunicaciones utilizadas ni las condiciones que se habrían exigido a las víctimas.
Por ello, no puede afirmarse que todas las entidades afectadas recibieran amenazas ni que se produjera un pago. Lo que sí consta en la información difundida por el instituto armado es que los intentos de extorsión forman parte de los hechos investigados.
La causa está coordinada por la Plaza número 3 de la Sección Civil y de Instrucción del Tribunal de Instancia de Collado Villalba.
Qué dice el Código Penal sobre los accesos ilegales a sistemas informáticos
La legislación española contempla penas para quienes acceden sin autorización a sistemas informáticos ajenos, vulnerando las medidas de seguridad establecidas para impedirlo.
El artículo 197 bis del Código Penal castiga el acceso no autorizado a la totalidad o a una parte de un sistema de información, así como determinadas conductas de interceptación de transmisiones no públicas de datos informáticos. Para el supuesto de acceso ilícito contemplado en su primer apartado, establece penas de prisión de seis meses a dos años.
Por su parte, el artículo 264 bis contempla conductas que obstaculizan o interrumpen gravemente el funcionamiento de sistemas informáticos ajenos. Cuando los hechos perjudican de forma relevante la actividad normal de una empresa o de una Administración pública, la respuesta penal puede agravarse.
La aplicación de estos preceptos dependerá de los hechos que finalmente se acrediten, de la calificación jurídica y de las circunstancias concretas de cada conducta. La utilización de inteligencia artificial no convierte por sí misma una actividad en delito: lo determinante es el uso que se haga de ella y si se cometen conductas tipificadas por la ley.
La ciberseguridad de las administraciones, bajo presión
El caso de Ciudad Real vuelve a situar en primer plano la protección de los servicios digitales públicos. Las administraciones locales manejan información y herramientas esenciales para el funcionamiento cotidiano de las ciudades, pero no todas disponen de los mismos recursos técnicos y humanos para prevenir, detectar y responder a un ataque.
La dependencia de proveedores externos de software añade otra dificultad. Una vulnerabilidad en una empresa tecnológica que presta servicios a distintas administraciones puede afectar potencialmente a más de una organización. Por eso, la seguridad no debe limitarse a los servidores municipales: también debe extenderse a los proveedores, los accesos remotos, las credenciales y los sistemas de actualización.
Entre las medidas que ayudan a reducir estos riesgos destacan:
- Autenticación multifactor para impedir que una contraseña comprometida sea suficiente para entrar en un sistema.
- Actualizaciones y correcciones de seguridad para cerrar vulnerabilidades conocidas.
- Copias de seguridad aisladas, que permitan recuperar la actividad después de un incidente.
- Monitorización continua para detectar accesos anómalos y comportamientos sospechosos.
- Auditorías de proveedores y control de los permisos concedidos a empresas externas.
- Planes de respuesta y comunicación, para actuar con rapidez y reducir el impacto sobre los ciudadanos.
La inteligencia artificial puede reforzar la defensa frente a los ataques, pero también puede ser aprovechada por quienes buscan vulnerar sistemas. La diferencia está en los controles, la preparación y la capacidad de respuesta.
Una advertencia sobre el nuevo escenario de los ciberataques
La detención de Ciudad Real evidencia un cambio relevante: la inteligencia artificial puede facilitar que personas con una preparación técnica limitada desarrollen capacidades que antes exigían más experiencia. No significa que cualquier usuario pueda convertirse automáticamente en un ciberdelincuente, pero sí que las barreras de entrada pueden reducirse.
La investigación también deja una advertencia para las administraciones y las empresas: no basta con proteger los sistemas más visibles. Algunas de las entidades afectadas, según la Guardia Civil, ni siquiera habían detectado inicialmente los accesos no autorizados.
El arresto supone un avance policial, pero no elimina el problema de fondo. La protección de los servicios públicos digitales exige inversión, controles permanentes y responsabilidades claras para quienes gestionan información y sistemas esenciales.
La pregunta que queda sobre la mesa es inevitable: si un solo investigado pudo comprometer sistemas de distintas organizaciones con ayuda de herramientas de IA, ¿están las administraciones españolas preparadas para responder a una amenaza que evoluciona mucho más rápido que sus mecanismos de protección?
 Toqueteo
 Toqueteo
 Toqueteo